

Pokračujeme v seznamování s světěm, který bojuje proti phishingu, zkoumá základy sociálního inženýrství a nezapomíná školit svůj personál. Dnes máme na návštěvě produkt Phishman. To je jeden z partnerů TS Solution, který poskytuje automatizovaný systém testování a školení zaměstnanců. Stručně o jeho koncepci:
Identifikace potřeb školení konkrétních zaměstnanců.
Praktické a teoretické kurzy pro zaměstnance prostřednictvím školícího portálu.
Flexibilní systém automatizace práce systému.
Úvod do produktu
Společnost Od roku 2016 se zabývá vývojem softwaru souvisejícího se systémem testování a školení zaměstnanců velkých společností v oblasti kybernetické bezpečnosti. Mezi zákazníky jsou různí zástupci odvětví: finanční, pojišťovací, obchodní, surovinové a průmyslové giganty — od M.Video po Rosatom.
Nabízená řešení
Phishman spolupracuje s různými společnostmi (od malého podnikání po velké korporace), primárně stačí mít 10 zaměstnanců. Podívejme se na cenovou politiku a licencování:
Pro malé podnikání:
A) — verze produktu pro 10 až 249 zaměstnanců s počáteční cenou licence od 875 korun. Obsahuje základní moduly: sběr informací (testovací rozesílání phishingových emailů), školení (3 základní kurzy kybernetické bezpečnosti), automatizace (nastavení obecného režimu testování).
B) — verze produktu pro 10 až 999 zaměstnanců s počáteční cenou licence od 1120 korun. Na rozdíl od verze Lite má možnost synchronizace s vaším korporátním AD-serverem, modul školení obsahuje 5 kurzů.
Pro velké podniky:
A) — v tomto řešení není omezen počet zaměstnanců, poskytuje komplexní proces zvyšování povědomí personálu v oblasti informační bezpečnosti pro společnosti jakékoli velikosti s možností přizpůsobení kurzů požadavkům zákazníka a podnikání. Disponuje synchronizací s AD, SIEM, DLP systémy pro sběr informací o zaměstnancích a identifikaci uživatelů, kteří potřebují školení. Existuje podpora integrace s již existujícím systémem distančního vzdělávání (SDO), samotná předplatné obsahuje 7 základních kurzů informacní bezpečnosti, 4 pokročilé a 3 herní. Také je podporována zajímavá možnost školicího útoku pomocí USB flash disků.
B) — rozšířená verze zahrnuje všechny možnosti Enterprise, umožňuje vývoj vlastních konektorů a reportů (pomocí inženýrů Phishman).
Tímto způsobem lze produkt flexibilně přizpůsobit konkrétním potřebám podnikání a integrovat do již existujících systémů školení v oblasti informacní bezpečnosti.
Seznámení se systémem
Pro napsání článku jsme nasadili šablonu s následujícími charakteristikami:
Ubuntu Server od verze 16.04.
4 GB RAM, 50 GB místa na pevném disku, procesor s taktovací frekvencí od 1 GHz a výše.
Windows server s rolí DNS, AD, MAIL.
Celkově je soubor standardní a nevyžaduje velké náklady na zdroje, tím spíše, že AD server obvykle již máte. Při nasazení bude nainstalován Docker kontejner, který automaticky nastaví přístup do administračního portálu a školení.
Pod spoilerem typová schéma s Fishmanem
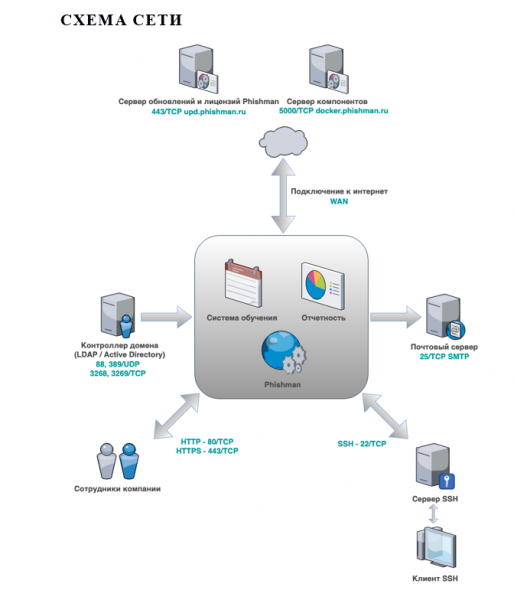 Typové schéma sítě
Nyní se seznámíme s uživatelským rozhraním systému, možnostmi pro administraci a samozřejmě funkcemi.
Vstup do administračního portálu
Administrativní portál Phishman slouží k řízení seznamu oddělení a zaměstnanců společnosti. V něm se spouštějí útoky na rozesílání phishingových e-mailů (v rámci školení), výsledky se formují do zpráv. Přístup do něj je možný pomocí IP adresy nebo doménového jména, které určujete při nasazení systému.
 Autorizace na portálu Phishman
Na hlavní stránce vám budou dostupné pohodlné widgety se statistikou vašich zaměstnanců:
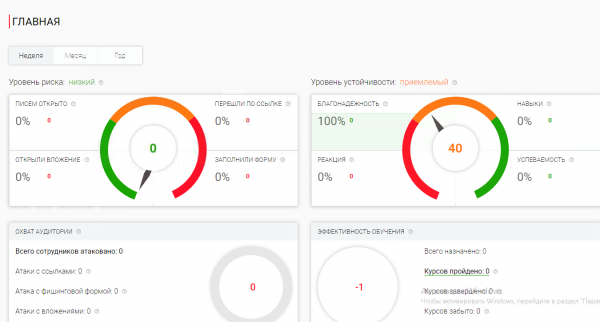 Hlavní stránka portálu Phishman
Přidání zaměstnanců pro interakce
Z hlavního menu lze přejít do sekce „Zaměstnanci“, kde se nachází seznam veškerého personálu společnosti s členěním podle oddělení (ručně nebo prostřednictvím AD). Obsahuje nástroje pro správu jejich údajů a umožňuje strukturování v souladu se stavem.
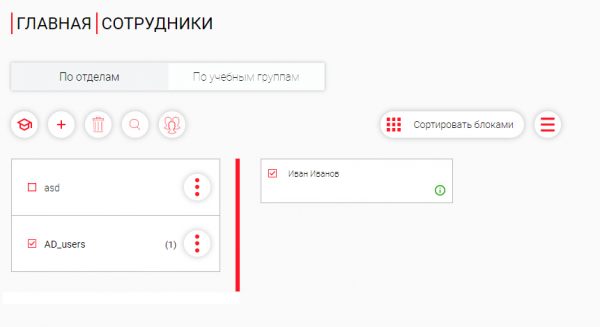 Panel pro správu uživatelů
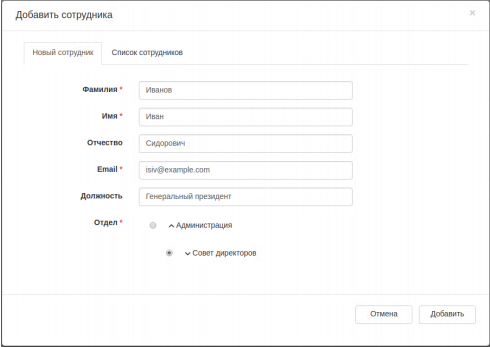 Karta pro vytvoření zaměstnance
Volitelně: Je k dispozici integrace s AD, což umožňuje pohodlně automatizovat proces školení nových zaměstnanců a vést obecnou statistiku.
Zahájení školení zaměstnanců
Jakmile máte přidány informace o zaměstnancích společnosti, máte možnost je poslat na školící kurzy. Kdy to může být užitečné:
nový zaměstnanec;
plánované školení;
kurz na vyžádání (existuje důvod k upozornění).
Zápis je dostupný jak pro jednotlivého zaměstnance, tak pro celé oddělení.
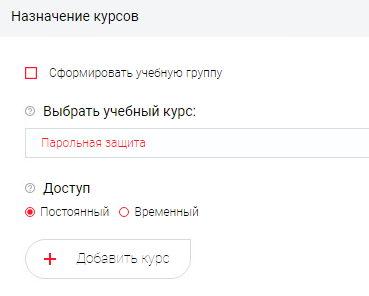 Vytváření školícího kurzu
Kde jsou možnosti:
vytvořit vzdělávací skupinu (sloučit uživatele);
výběr školícího kurzu (počet podle licence);
přístup (stálý nebo dočasný s uvedením dat).
Důležité!
Při prvním zápisu na kurzy obdrží zaměstnanec e-mail s přihlašovacími údaji do Školícího portálu. Rozhraní pozvánky — šablona, je dostupná k úpravám podle uvážení Zákazníka.
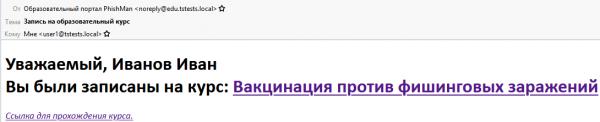 Vzor e-mailu pro pozvání na školení
Pokud přejdete na odkaz, zaměstnanec se dostane na školící portál, kde bude automaticky zaznamenáván jeho pokrok a zobrazován ve statistice administrátorovi Phishman.
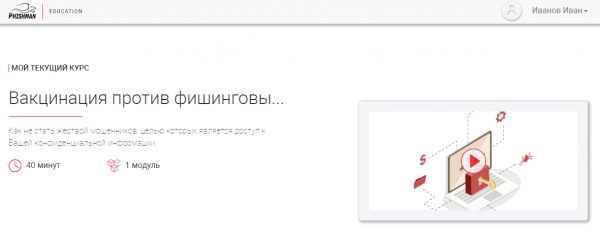 Příklad kurzu spuštěného uživatelem
Práce se šablonami útoků
Šablony umožňují posílat cílené školící kampaně phishingových e-mailů se zaměřením na sociální inženýrství.
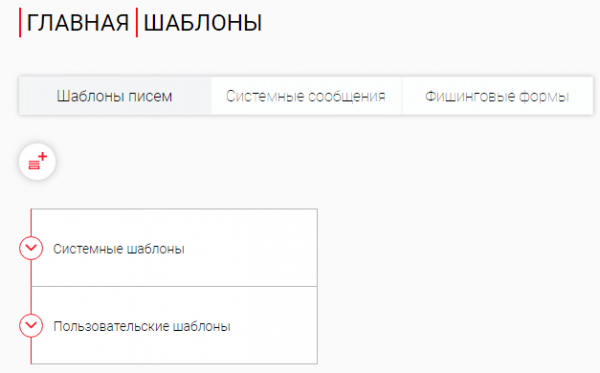 Sekce „Šablony“
Šablony jsou uspořádány v kategoriích, například:
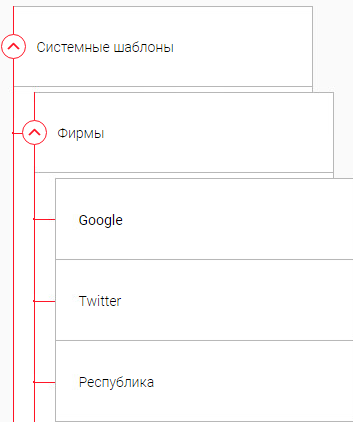 Záložka pro vyhledávání zabudovaných šablon z různých kategorií
O každé připravené šabloně jsou informace, včetně efektivity.
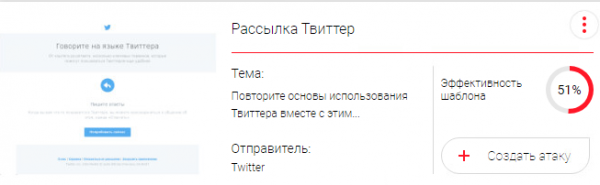 Příklad šablony „Rozesílání Twitter“
Také bych rád zmínil pohodlnou možnost vytváření vlastních šablon: stačí zkopírovat text z e-mailu a ten bude automaticky převeden na HTML kód.
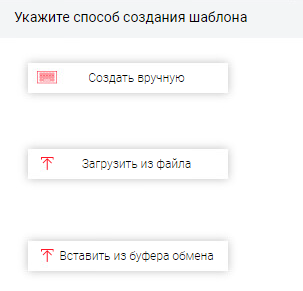
Poznámka:
pokud se vrátíte k obsahu , pak jsme museli ručně vybírat šablonu pro přípravu phishingového útoku. V Enterprise řešení Phishman existuje velké množství integrovaných šablon a je k dispozici podpora pohodlných nástrojů pro vytváření vlastních. Kromě toho dodavatel aktivně podporuje zákazníky a může pomoci s přidáním unikátních šablon, což považujeme za mnohem efektivnější.
Obecné nastavení a pomoc
V sekci „Nastavení“ se mění parametry systému Phishman v závislosti na úrovni přístupu aktuálního uživatele (z důvodu omezení šablony nebyly u nás plně dostupné).
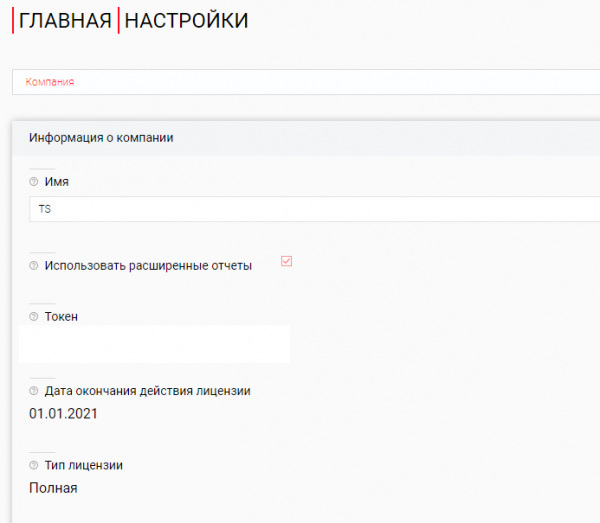 Rozhraní sekce „Nastavení“
Krátce shrneme možnosti pro nastavení:
síťové parametry (adresa poštovního serveru, port, šifrování, autentizace);
výběr systému vzdělávání (podporuje integraci s dalšími LMS);
úprava šablon odesílání a vzdělávání;
černá listina e-mailových adres (důležitá funkce pro vyloučení účasti na phishingovém rozesílání, například pro vedoucí pracovníky společnosti);
správa uživatelů (vytváření a úprava přístupových účtů);
aktualizace (sledování stavu a plánování).
Administrátorům bude užitečná sekce „Nápověda“, kde je k dispozici uživatelská příručka s podrobným popisem práce s Phishman, adresa podpory a informace o stavu systému.
 Rozhraní sekce „Nápověda“
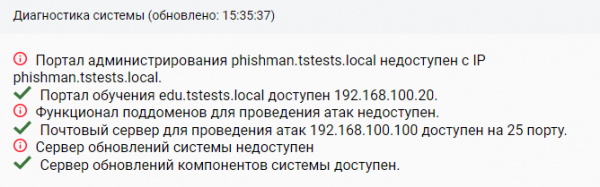 Informace o stavu systému
Útok a vzdělávání
Po prozkoumání základních možností a nastavení systému provedeme výcvikový útok, k tomu otevřeme sekci „Útoky“.
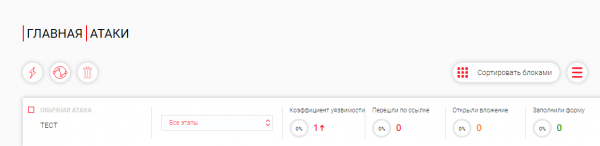 Rozhraní řídícího panelu „Útoky“
V něm se můžeme seznámit s výsledky již spuštěných útoků, vytvářet nové atd. Popíšeme kroky pro spuštění kampaně.
Spuštění útoku
1) Nový útok nazveme „únik dat“.
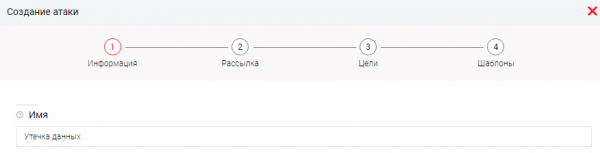
Určíme následující nastavení:
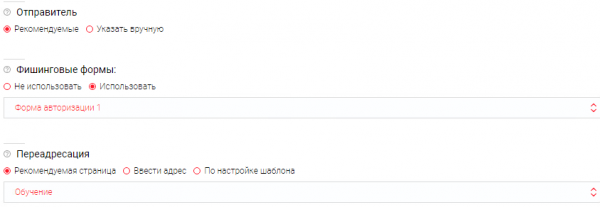
Kde:
Odesílatel → uvádí se doména rozesílání (výchozí od dodavatele).
Phishingové formuláře → používají se v šablonách s cílem pokusit se o získání údajů od uživatelů, přičemž se zaznamenává pouze samotný fakt zadání, údaje se neukládají.
Přesměrování → uvádí se přesměrování na stránku po přechodu uživatele.
2) Ve fázi rozesílky se uvádí režim šíření útoku
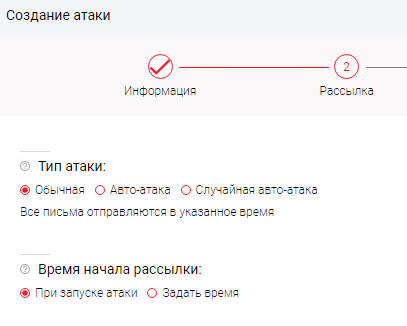
Kde:
Typ útoku → uvádí, jak a po jak dlouhou dobu bude útok probíhat. (možnost zahrnuje nerovnoměrný režim rozesílání atd.)
Čas začátku rozesílky → uvádí čas zahájení odesílání zpráv.
3) Ve fázi „Cíle“ se uvádějí zaměstnanci podle oddělení nebo jednotlivě
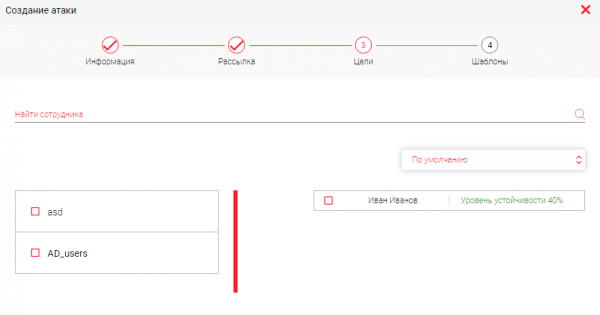
4) Poté uvádíme již dotčené šablony pro útok:
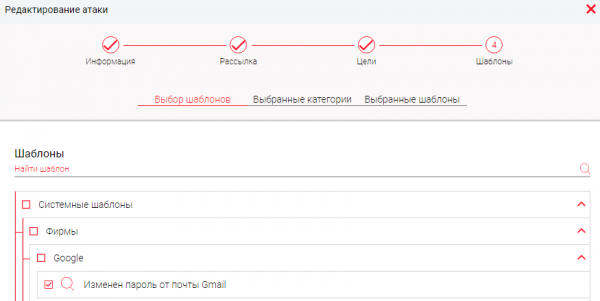
Takže, abychom spustili útok, potřebovali jsme:
a) vytvořit šablonu útoku;
b) uvést režim rozesílání;
c) vybrat cíle;
d) určit šablonu phishingového e-mailu.
Kontrola výsledků útoku
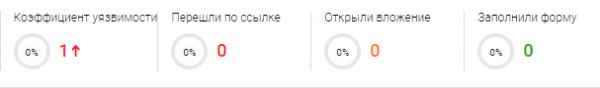
Původně máme:
Z pohledu uživatele se zobrazuje nová e-mailová zpráva:

Pokud ji rozbalíme:
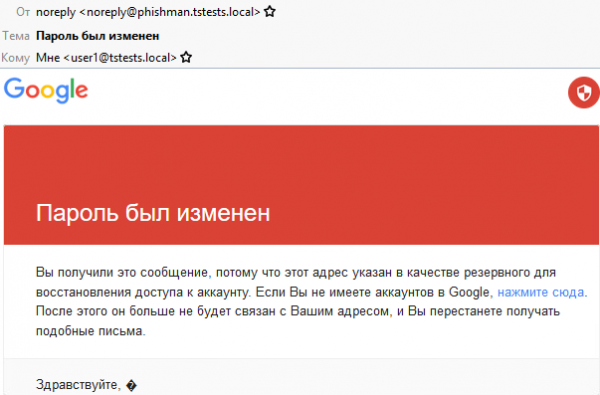
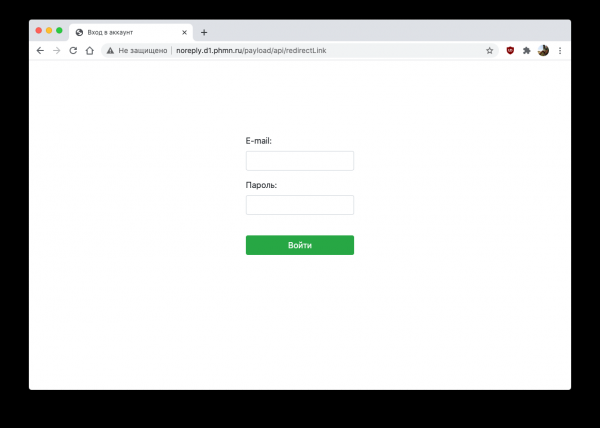
Pokud kliknete na odkaz, budete požádáni o zadání údajů k e-mailu:
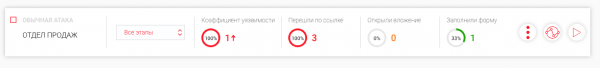
Současně se díváme na statistiku útoku:
Důležité!
Politika Phishman striktně dodržuje normativní a etické normy, proto se údaje zadané uživateli nikde neukládají, zaznamenává se pouze fakt úniku.
Zprávy
Vše, co bylo provedeno výše, musí být podloženo různými statistikami a obecnými informacemi o úrovni připravenosti zaměstnanců. Pro monitorování existuje samostatná sekce „Zprávy“.
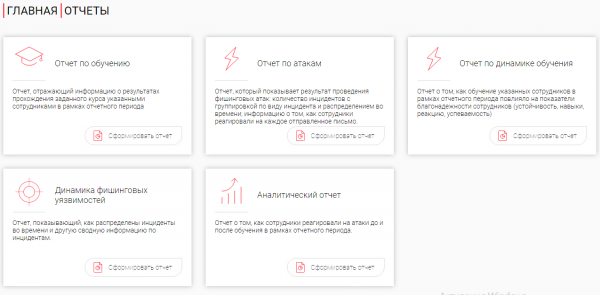
Ta zahrnuje:
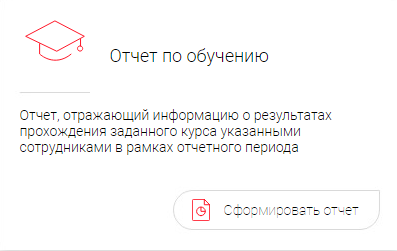
Zpráva o školení, která odráží informace o výsledcích dokončení kurzu v rámci reportovacího období.
Zpráva o útocích, která ukazuje výsledek provádění phishingových útoků (počet incidentů, rozložení podle času atd.).
Zpráva o dynamice školení, zobrazující úspěšnost vašich zaměstnanců.
Zpráva o dynamice phishingových zranitelností (souhrnné informace o incidentech).
Analytická zpráva (reakce zaměstnanců na události před/po).
Práce se zprávou
1) Provedeme "Vytvořit zprávu".
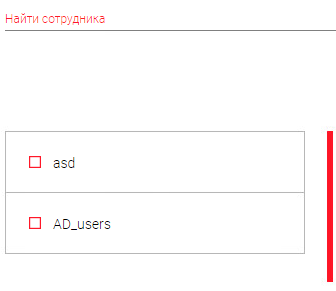
2) Uvedeme oddělení/zaměstnance pro vytvoření zprávy.
3) Vybereme období
4) Uvedeme zajímavé kurzy
5) Vytvoříme závěrečnou zprávu
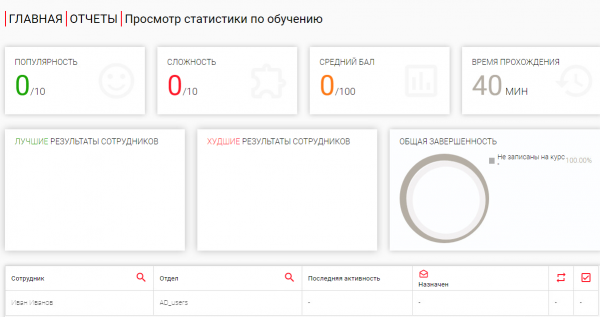
Tímto způsobem zprávy pomáhají v přehledné formě odrážet statistiky a sledovat výsledky práce vzdělávacího portálu, stejně jako chování zaměstnanců.
Automatizace školení
Stojí za zmínku také možnost vytvářet automatická pravidla, která pomohou správcům nastavit logiku fungování Phishman.
Napsání automatického scénáře
Pro nastavení je třeba přejít do sekce „Pravidla“. Nabízí se:
1) Uveďte jméno a nastavte čas kontroly podmínky.
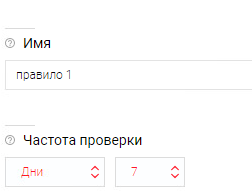
2) Vytváříme událost z jednoho z zdrojů (Phishing, Školení, Uživatelé), pokud jich je více, můžeme použít logický operátor (A / NEBO).
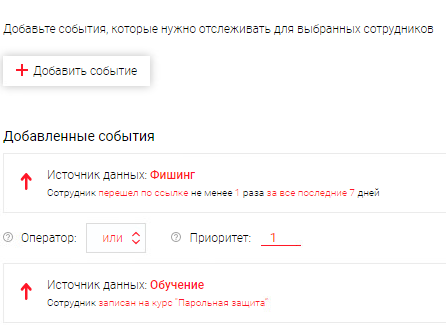
V našem příkladu jsme vytvořili následující pravidlo: "Pokud uživatel klikne na škodlivý odkaz jednoho z našich phishingových útoků, bude automaticky zapsán na školení, příslušně mu na e-mail přijde pozvánka a začne se sledovat pokrok v absolvování."
Volitelně:
—> Existuje podpora pro vytváření různých pravidel podle zdrojů ( DLP, SIEM, Antivirus, Personální služby atd.).
Scénář: "Pokud uživatel odesílá citlivé informace, DLP zaznamená událost a pošle data do Phishman, kde se spustí pravidlo: přiřadit kurz zaměstnanci pro práci s důvěrnými informacemi."
Tímto způsobem může administrátor zkrátit část rutinních procesů (odesílání zaměstnanců na školení, provádění plánovaných útoků atd.).
Na závěr
Dnes jsme se seznámili s ruským řešením automatizace procesu testování a školení zaměstnanců. Pomáhá v přípravě společnosti na dodržování zákona 187-FZ, PCI DSS, ISO 27001. Mezi výhody školení prostřednictvím Phishman patří:
Přizpůsobení kurzů — možnost změnit obsah kurzů;
Brandování — vytváření digitální platformy podle vašich firemních standardů;
Práce offline — instalace na vlastním serveru;
Automatizace — vytváření pravidel (scénářů) pro zaměstnance;
Reportování — statistika o zajímavých událostech;
Flexibilita licencování — podpora od 10 uživatelů.
Pokud vás toto řešení zaujalo, můžete se vždy obrátit na , pomůžeme s organizací pilotu a poradíme společně s zástupci Phishman. Tímto končíme, učte se sami a školte zaměstnance, těšíme se na shledanou!
Zdroj: habr.com
