

Dobrý den, toto je druhý článek o řešení NGFW od společnosti . Cílem tohoto článku je ukázat, jak nainstalovat firewall UserGate na virtuální systém (použiji software pro virtualizaci VMware Workstation) a provést jeho počáteční nastavení (umožnit přístup z místní sítě přes bránu UserGate k internetu).
1. Úvod
Nejprve popíšu různé způsoby nasazení této brány do sítě. Rád bych poznamenal, že v závislosti na zvoleném způsobu připojení může být určitá funkčnost brány nedostupná. Řešení UserGate podporuje následující režimy připojení:
L3-L7 firewall
L2 průhledný most
L3 průhledný most
Virtuálně v přerušení, s použitím protokolu WCCP
Virtuálně v přerušení, s použitím Policy Based Routing
Router on a Stick
Výslovně zadaný WEB-proxy
UserGate jako brána pro výchozí umístění
Monitorování Mirror-portu
UserGate podporuje 2 typy clusterů:
Konfigurační cluster. Uzly sdružené v konfiguračním clusteru podporují jednotná nastavení v rámci clustru.
Cluster vysoké dostupnosti. Až 4 uzly konfiguračního clusteru mohou být spojeny do clusteru vysoké dostupnosti, který podporuje provoz v režimu Aktivní-Aktivní nebo Aktivní-Pasivní. Je možné vytvořit několik clusterů vysoké dostupnosti.
2. Instalace
Jak bylo uvedeno v předchozím článku, UserGate se dodává jako hardwarově-softwarový komplex nebo se nasazuje ve virtuálním prostředí. Z uživatelského rozhraní na stránkách stahujeme obraz ve formátu OVF (Open Virtualization Format), tento formát je vhodný pro dodavatele VMWare a Oracle Virtualbox. Pro Microsoft Hyper-v a KVM jsou dodávány obrazy disků virtuálních strojů.
Podle informací z webu UserGate se pro správnou funkci virtuálního stroje doporučuje použít minimálně 8 GB RAM a dvoujádrový virtuální procesor. Hypervisor musí podporovat 64bitové operační systémy.
Instalace začíná importem obrazu do vybraného hypervisoru (VirtualBox a VMWare). V případě Microsoft Hyper-v a KVM je potřeba vytvořit virtuální stroj a jako disk nastavit stažený obraz, po čemž je nutné vypnout integrační služby v nastavení vytvořeného virtuálního stroje.
Ve výchozím nastavení se po importu do VMWare vytvoří virtuální stroj s následujícími nastaveními:
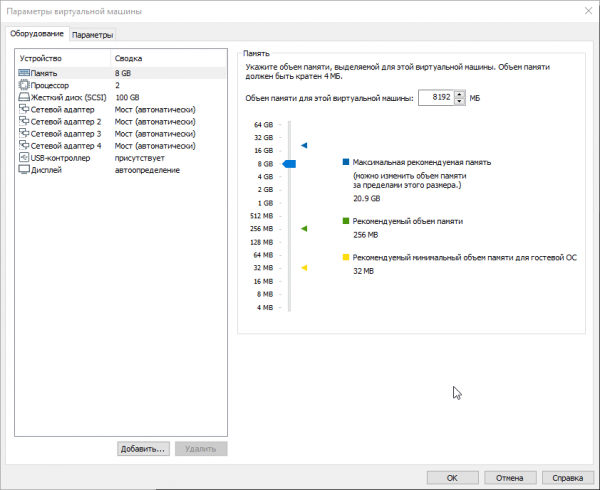
Jak bylo zmíněno výše, minimální velikost operační paměti by měla být 8 GB, a navíc je třeba přidat 1 GB za každých 100 uživatelů. Výchozí velikost pevného disku je 100 GB, ale obvykle to nestačí pro uložení všech protokolů a nastavení. Doporučená velikost je 300 GB nebo více. Proto v nastaveních virtuálního stroje změníme velikost disku na požadovanou. Původně je virtuální UserGate UTM dodáván se čtyřmi rozhraními, které jsou přiřazeny do zón:
Management — první rozhraní virtuálního stroje, zóna pro připojení důvěryhodných sítí, ze kterých je povoleno spravovat UserGate.
Trusted — druhé rozhraní virtuálního stroje, zóna pro připojení důvěryhodných sítí, například LAN sítí.
Untrusted — třetí rozhraní virtuálního stroje, zóna pro rozhraní připojená k nedůvěryhodným sítím, například k internetu.
DMZ — čtvrté rozhraní virtuálního stroje, zóna pro rozhraní připojená k síti DMZ.
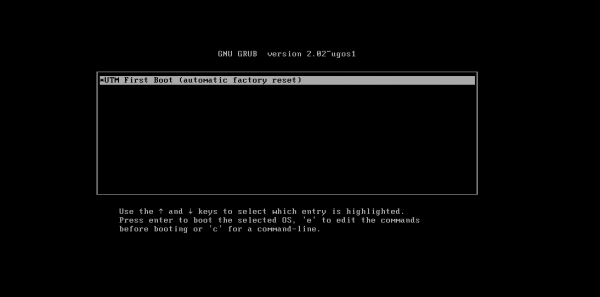
Dále spustíme virtuální stroje, i když se v příručce uvádí, že je třeba zvolit Support Tools a provést Factory reset UTM, jak vidíme, je zde pouze jedna volba (UTM First Boot). Během této fáze UTM nastavuje síťové adaptéry a zvyšuje velikost oddílu na pevném disku na plnou velikost disku:
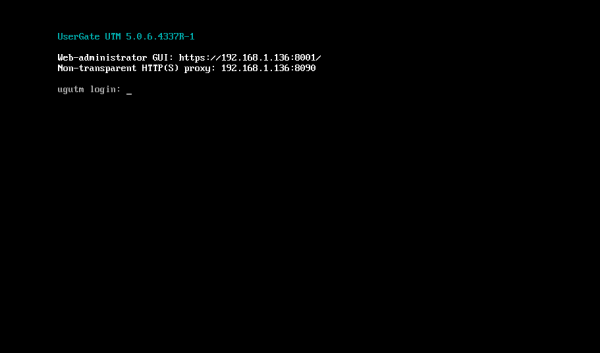
Pro připojení k webovému rozhraní UserGate je nutné vstoupit přes zónu Management, za to odpovídá rozhraní eth0, které je nastaveno na automatické získání IP adresy (DHCP). Pokud není možné přidělit adresu pro Management rozhraní automaticky pomocí DHCP, lze ji explicitně zadat prostřednictvím CLI (Command Line Interface). K tomu je třeba se přihlásit do CLI s uživatelským jménem a heslem uživatele s právy Full administrator (výchozí Admin s velkým A). Pokud zařízení UserGate neprošlo počátečním zprovozněním, je pro přístup k CLI nutné použít jako uživatelské jméno Admin a jako heslo – utm. A zadat příkaz typu iface config –name eth0 –ipv4 192.168.1.254/24 –enable true –mode static. Poté přecházíme na webovou konzolu UserGate na uvedenou adresu, která by měla vypadat přibližně takto:https://UserGateIPaddress:8001:
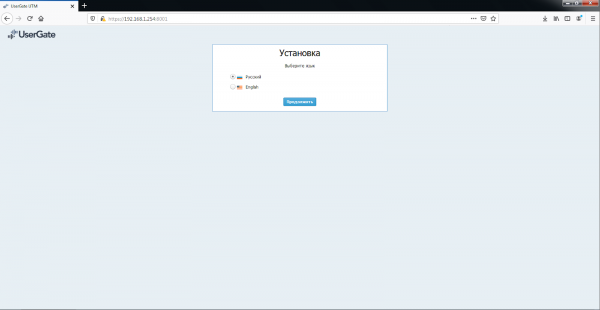
V webovém rozhraní pokračujeme v instalaci, musíme si vybrat jazyk rozhraní (momentálně je to ruština nebo angličtina), časové pásmo, poté si přečíst a souhlasit s licenční smlouvou. Nastavujeme uživatelské jméno a heslo pro přihlášení do webového rozhraní správy.
3. Nastavení
Po instalaci takto vypadá okno webového rozhraní správy platformy:
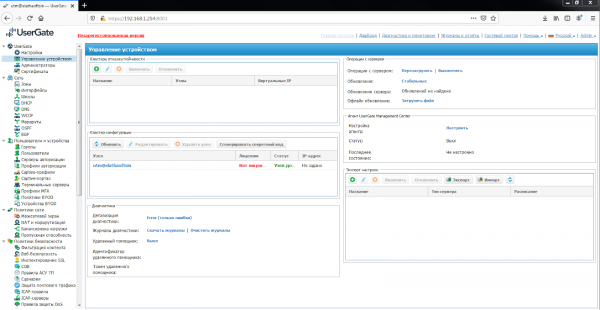
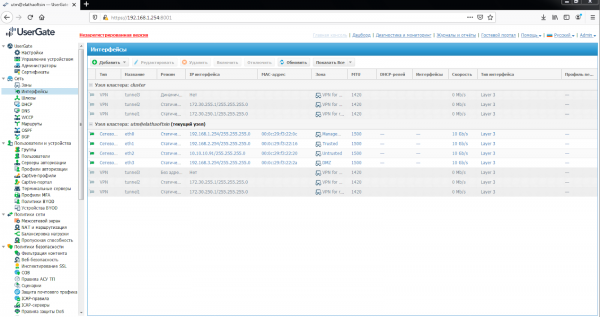
Poté je třeba nastavit síťová rozhraní. K tomu je v části „Rozhraní“ třeba je zapnout, nastavit správné IP adresy a přiřadit odpovídající zóny.
Část „Rozhraní“ zobrazuje všechna fyzická a virtuální rozhraní dostupná v systému, umožňuje měnit jejich nastavení a přidávat VLAN rozhraní. Také ukazuje všechna rozhraní každého uzlu clustru. Nastavení rozhraní jsou specifická pro každý z uzlů, tedy nejsou globální.
V vlastnostech rozhraní:
Zapnout nebo vypnout rozhraní
Uvedení typu rozhraní — Úroveň 3 nebo Zrcadlo
Přiřazení zóny rozhraní
Přiřazení profilu Netflow pro zasílání statistických dat do Netflow sběrače
Změna fyzických parametrů rozhraní — MAC adresa a velikost MTU
Výběr typu přiřazení IP adresy — bez adresy, statická IP adresa nebo získaná prostřednictvím DHCP
Nastavení DHCP relé na vybraném rozhraní.
Tlačítko „Přidat“ umožňuje přidat následující typy logických rozhraní:
VLAN
Bond
Most
PPPoE
VPN
Tunel
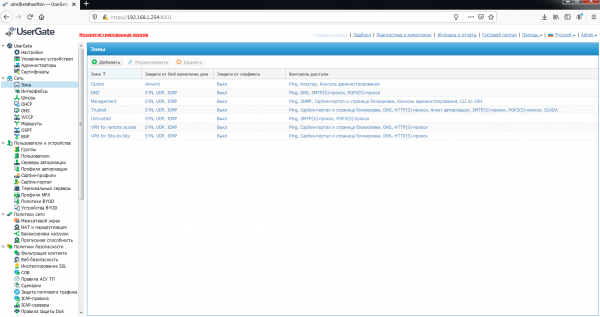
Kromě dříve uvedených zón, se kterými se obraz Usergate dodává, existují také tři typy předdefinovaných:
Cluster — zóna pro rozhraní používaná k fungování clustru
VPN for Site-to-Site — zóna, do které patří všichni klienti typu Office-Office, připojení k UserGate prostřednictvím VPN
VPN for remote access — zóna, do které patří všichni mobilní uživatelé připojení k UserGate prostřednictvím VPN
Správci UserGate mohou měnit nastavení zón, které byly vytvořeny podle defaultu, a také vytvářet další zóny, ale jak je uvedeno v příručce k verzi 5, lze vytvořit maximálně 15 zón. Pro změnu nebo vytvoření je třeba přejít do sekce zóny. Pro každou zónu lze nastavit prahovou hodnotu pro odhazování paketů, podporovány jsou SYN, UDP, ICMP. Také se nastavuje kontrola přístupu k službám Usergate a zapíná se ochrana proti spoofingu.
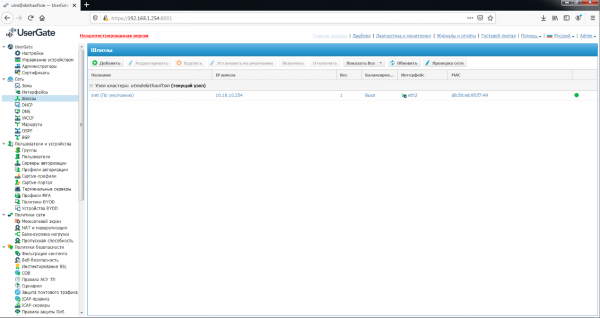
Po nastavení rozhraní je nutné v části „Brány“ nastavit výchozí trasu. Tedy pro připojení UserGate k internetu je třeba uvést IP adresu jedné nebo více brán. Pokud se používá několik poskytovatelů pro připojení k internetu, je třeba uvést více brán. Nastavení brány je jedinečné pro každou uzlovou část clusteru. Pokud je zadáno více než jedna brána, jsou možné dva režimy práce:
Vyrovnávání zatížení mezi bránami.
Hlavní brána s přepnutím na záložní.
Stav brány (dostupná – zelená, nedostupná – červená) se určuje následujícím způsobem:
Kontrola sítě je vypnuta – brána se považuje za dostupnou, pokud UserGate může získat její MAC adresu pomocí ARP dotazu. Kontrola přístupu k internetu přes tuto bránu se neprovádí. Pokud nelze určit MAC adresu brány, brána se považuje za nedostupnou.
Kontrola sítě je zapnuta – brána se považuje za dostupnou, pokud:
UserGate může získat její MAC adresu pomocí ARP dotazu.
Kontrola přístupu k internetu přes tuto bránu byla úspěšná.
V opačném případě se brána považuje za nedostupnou.
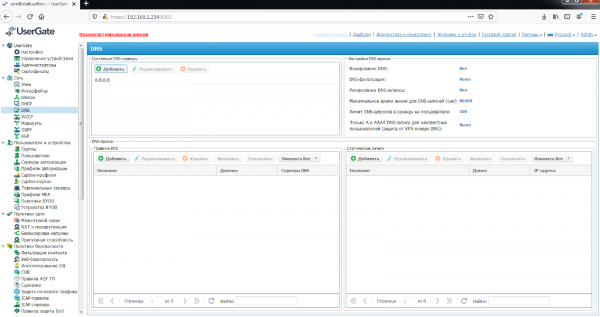
V části „DNS“ je třeba přidat DNS servery, které bude UserGate používat. Toto nastavení se uvádí v oblasti Systémové DNS servery. Níže se nachází nastavení pro řízení DNS dotazů od uživatelů. UserGate umožňuje používat DNS proxy. Služba DNS proxy umožňuje zachytávat DNS dotazy od uživatelů a měnit je podle potřeb administrátora. Pomocí pravidel DNS proxy lze specifikovat DNS servery, na které se přeposílají dotazy na určité domény. Kromě toho pomocí DNS proxy lze definovat statické záznamy typu host (A záznam).
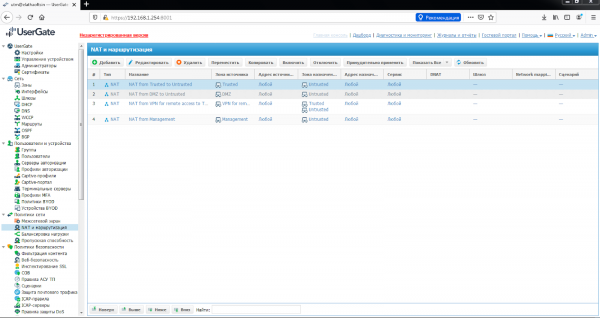
V sekci „NAT a směrování“ je nutné vytvořit potřebná pravidla NAT. Pro přístup k internetu uživatelů sítě Trusted již bylo vytvořeno pravidlo NAT — „Trusted->Untrusted“, které stačí pouze aktivovat. Pravidla se aplikují shora dolů v pořadí, v jakém jsou uvedena v konzoli. Platí vždy pouze první pravidlo, pro které se shodují podmínky uvedené v pravidle. Pro spuštění pravidla je nutné, aby se shodovaly všechny podmínky uvedené v parametrech pravidla. UserGate doporučuje vytvářet obecná pravidla NAT, například pravidlo NAT z lokální sítě (obvykle zóna Trusted) do internetu (obvykle zóna Untrusted), a omezování přístupu podle uživatelů, služeb a aplikací provádět pomocí pravidel firewallu.
Dále existuje možnost vytvořit pravidla DNAT, port forwarding, Policy-based routing, Network mapping.
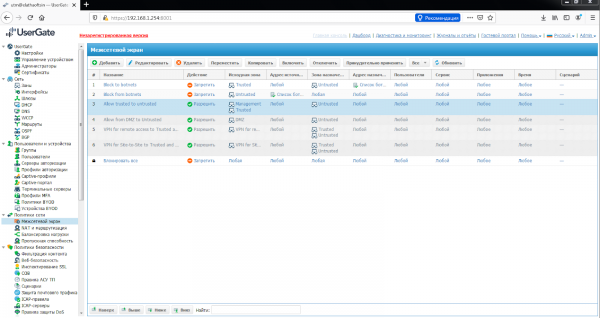
Poté je potřebné v sekci „Firewall“ vytvořit pravidla firewallu. Pro neomezený přístup k internetu uživatelů sítě Trusted bylo také již vytvořeno pravidlo firewallu — „Internet for Trusted“, které je nutné aktivovat. Pomocí pravidel firewallu může správce povolit nebo zakázat jakýkoli typ tranzitního síťového provozu procházejícího přes UserGate. Jako podmínky pravidel mohou sloužit zóny a IP adresy zdroje/určení, uživatelé a skupiny, služby a aplikace. Pravidla se aplikují stejně jako v sekci „NAT a směrování“, tedy shora dolů. Pokud není vytvořeno žádné pravidlo, je zakázán veškerý tranzitní provoz přes UserGate.
4. Závěr
Tímto článek končí. Nainstalovali jsme firewall UserGate na virtuální stroj a provedli minimální potřebná nastavení pro funkčnost internetu v síti Trusted. Další nastavení budeme probírat v následujících článcích.
Sledujte aktualizace na našich kanálech (, , , )!
Zdroj: habr.com
