

Vítejte na třetí lekci kurzu . Na Nasadili jsme rozložení potřebné k provedení laboratoří. V této lekci se seznámíme se základními principy práce s protokoly na , seznámíme se s událostními procesory a také prozkoumáme mechanismy ochrany protokolů. Teoretická část a kompletní záznam video lekce jsou k dispozici pod odkazem.
Abychom mohli shromažďovat protokoly z zařízení, je třeba je zaregistrovat na FortiAnalyzer. Existují dvě varianty registrace.
- První varianta - na registrujícím zařízení se aktivuje možnost "odesílat protokoly na FortiAnalyzer" a udává se jeho IP adresa. Poté je na FortiAnalyzer odeslán požadavek na registraci tohoto zařízení. Správce musí potvrdit nebo odmítnout přijatý požadavek. Pokud je aktivována technologie administrativních domén, může být FortiGate přidáno jak do hlavního ADOM (který se nazývá root a se kterým jsme pracovali v předchozí lekci), tak do vlastnoručně vytvořeného ADOMu, který je určen pro zařízení FortiGate.
- Druhá varianta - tzv. Průvodce registrací zařízení. Registrace zařízení probíhá přímo na FortiAnalyzer. K registraci jsou potřeba informace o registrujícím zařízení - sériové číslo, IP adresa, typ zařízení a verze operačního systému. Pokud je ověření údajů úspěšné, zařízení je přidáno do seznamu FortiAnalyzer. Pokud je aktivována technologie administrativních domén, zařízení se automaticky zaregistruje v příslušné administrativní doméně. Pokud jste vytvořili více takových administrativních domén, je nutné zařízení registrovat z té administrativní domény, do které jej chcete přidat.
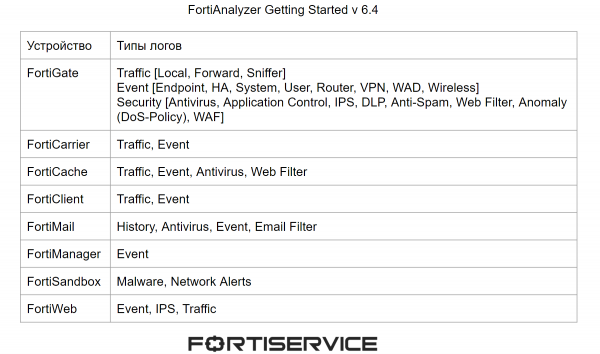
Každé zařízení generuje protokoly různých typů. Hlavní typy protokolů, které mohou generovat zařízení společnosti Fortinet, jsou znázorněny na obrázku níže.
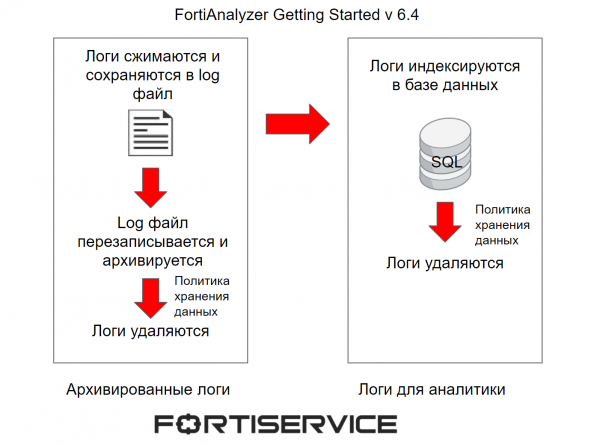
O počátečním zpracování logů jsme již hovořili v minulém lekci, ale myslím, že stojí za to si to osvěžit. Logy, které přicházejí na FortiAnalyzer, jsou komprimovány a ukládány do log souboru. Když tento soubor dosáhne určité velikosti, je přepsán a archivován. Takové logy se nazývají archivované. Jsou považovány za offline logy, protože je nelze analyzovat v reálném čase. Pro zobrazení jsou dostupné pouze ve formátu RAW. Politika uchovávání dat v administrativní doméně určuje, jak dlouho budou takové logy uloženy v paměti FortiAnalyzer.
V tuto dobu jsou logy indexovány v SQL databázi pro podporu analytiky. Tyto logy jsou analyzovány v FortiAnalyzer v reálném čase pomocí mechanismů Log View, FortiView a Reports. Politika uchovávání dat v administrativní doméně určuje, jak dlouho budou takové logy uloženy v paměti FortiAnalyzer. Poté, co budou tyto logy odstraněny z paměti FortiAnalyzer, mohou zůstat ve formě archivovaných logů, ale to závisí na politice uchovávání dat v administrativní doméně.
Schématicky je proces zpracování logů zobrazen na obrázku níže.
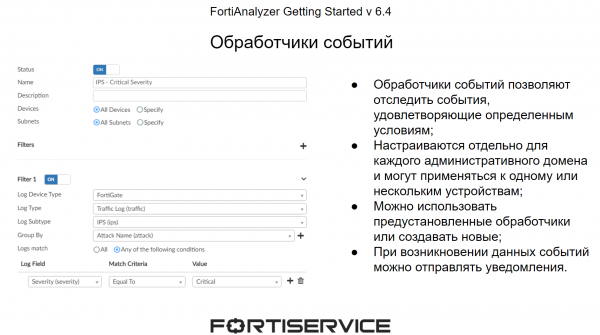
Když logy přicházejí na zařízení, jsou kontrolovány zpracovateli událostí. Ti umožňují sledovat zajímavé události pomocí přednastavených podmínek. Podmínky se vztahují k parametrům obsaženým v logách RAW formátu. V systému pro každou administrativní doménu existuje sada přednastavených událostí, nicméně pokud je to nutné, lze vytvářet i vlastní zpracovatele událostí. Hlavní výhodou zpracovatelů událostí je to, že v případě výskytu zajímavých událostí může systém posílat oznámení – na email nebo syslog servery také přes SNMP. To umožňuje poměrně rychle reagovat na události, které se v síti odehrávají.
Nyní se podíváme na ochranu logů. Protože logy obsahují důležité informace o událostech v síti, je třeba je chránit jak před možlostí ztráty v důsledku různých chyb, tak před vnějšími hrozbami. První technologie, která pomůže chránit logy v případě různých selhání, je RAID. Ta umožňuje rozdělit prostor dostupných disků na několik logických segmentů tak, aby při poruše jednoho nebo více disků (v závislosti na typu RAID) nedošlo ke ztrátě dat. Hlavní typy RAID, které lze použít ve FortiAnalyzer, jsou zobrazeny na obrázku níže.
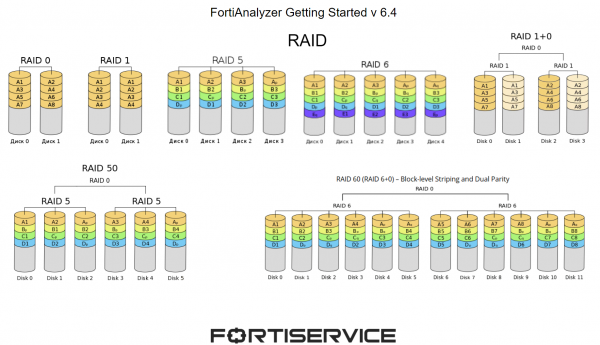
- RAID 0 distribuuje informace na 2 nebo více disků. Hlavním cílem je rychlost a výkon. Při výpadku jednoho nebo více disků selže celý diskový array;
- RAID 1 distribuuje kopie informací na 2 nebo více disků. Pokud jeden disk selže - diskový array bude pokračovat v běžném režimu;
- RAID 5 distribuuje informace mezi několik disků a také v každém takzvaném 'řetězci informací' vyčleňuje jeden disk pro obnovu dat. Při výpadku jednoho disku bude diskový array pokračovat v běžném režimu;
- RAID 6 funguje podobně, jen pro obnovu dat jsou vyčleněny již dva disky;
- RAID 10 kombinujte možnosti RAID 0 a RAID 1. Tímto způsobem můžete nadále pracovat s informacemi, pokud selžou 2 disky (po jednom z každého pole RAID, jinak nebude možné data zpracovávat);
- RAID 50 kombinuje funkce RAID 0 a RAID 5. V takovém případě stabilní práce s informacemi pokračuje, i když v každém RAID 5 selže jeden disk;
- RAID 60 kombinuje funkce RAID 0 a RAID 6. V takovém případě stabilní práce s informacemi pokračuje, i když v každém RAID 6 selžou 2 disky.
Dalším mechanismem jsou zálohy logů. Existuje několik možností záloh - z nabídky Log View, kde můžete použít určitou filtraci pro uložení potřebných logů, nebo Log Browse, odkud si můžete stáhnout uložené log soubory. Existuje také možnost provést zálohu logů na externí servery pomocí CLI rozhraní.
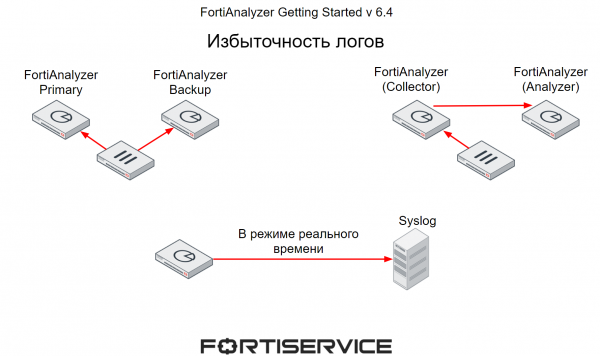
Další mechanismus, který umožňuje chránit důležité informace obsažené v logách, je redundance. I zde existuje několik možností.
- První možnost, kdy zařízení odesílají logy na 2 FortiAnalyzer, z nichž jeden je primární a druhý záložní.
- Druhá metoda, kterou jsme již probírali v minulém lekci, spočívá v tom, že jeden FortiAnalyzer pracuje v režimu sběrače a shromažďuje logy z různých zařízení. Podle plánu shromážděné logy jsou odesílány na FortiAnalyzer, který pracuje v režimu analyzátoru. V případě, že druhý selže, sběrač bude schopen přeposlat logy na jiný FortiAnalyzer.
- A třetí možností je přenos logů z FortiAnalyzeru na externí servery, například na Syslog. V takovém případě bude přenos logů probíhat v reálném čase.
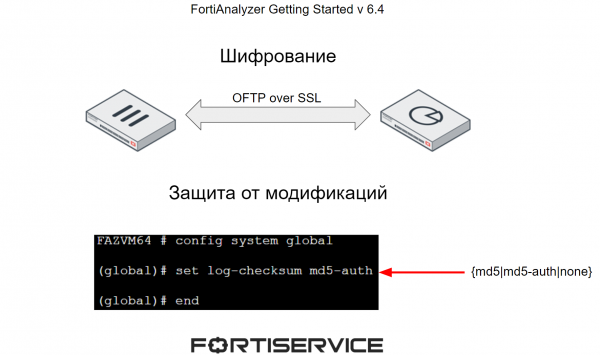
Pro ochranu logů před kompromitací se používají dva hlavní mechanismy:
- Šifrování kanálu přenosu dat mezi FortiAnalyzerem a ostatními zařízeními;
- Ochrana logů před modifikací přidáním kontrolního součtu.
Ve video lekci je prezentován teoretický materiál, který byl výše probrán, a také se zkoumá praktické aspekty práce s logy — jejich filtrování, prohlížení v různých režimech, nastavení zpracovatelů událostí. Příjemnou podívanou!
V příští lekci se podrobněji podíváme na aspekty práce s reporty. Abyste ho nezmeškali, přihlaste se k našemu .
Můžete také sledovat aktualizace na následujících zdrojích:
Zdroj: habr.com
