

Vítám vás, přátelé! Na jsme se seznámili se základy práce s protokoly na FortiAnalyzer. Dnes se posuneme dál a prozkoumáme hlavní aspekty práce s reporty: co reporty obnášejí, jaké mají složení, jakým způsobem je možné upravovat stávající a vytvářet nové reporty. Jak je obvyklé, nejprve trochu teorie, a poté se pustíme do práce s reporty v praxi. Pod tímto textem naleznete teoretickou část lekce a také video, které zahrnuje jak teorii, tak praxi.
Hlavním cílem reportů je spojit velké objemy dat obsažených v protokolech a na základě dostupných nastavení prezentovat všechny získané informace v čitelné podobě: ve formě grafů, tabulek, diagramů. Na obrázku níže je uveden seznam přednastavených reportů pro zařízení FortiGate (není v něm zahrnuto všechno, ale myslím, že už z tohoto seznamu je patrné, že i 'z krabice' lze sestavit řadu zajímavých a užitečných reportů).
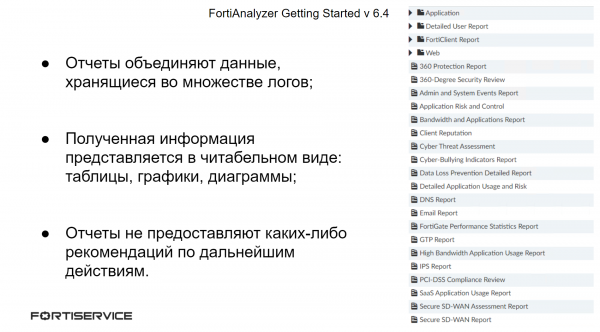
Reporty pouze prezentují požadované informace v čitelné podobě — neobsahují žádná doporučení pro další kroky při řešení nalezených problémů.
Hlavními složkami reportů jsou grafy. Každý report se skládá z jednoho nebo několika grafů. Grafy určují, jaké informace je třeba extrahovat z protokolů a v jakém formátu je prezentovat. Za extrakci informací odpovídají datové sady — SELECT dotazy do databáze. Právě v datových sadách je přesně určeno, odkud a jaké informace je třeba extrahovat. Po vygenerování požadovaných dat dotazem se aplikují formátovací (nebo zobrazení) nastavení. V důsledku toho jsou získaná data uspořádána do tabulek, grafů nebo různých typů diagramů.
V SELECT dotazu se používají různé příkazy, jimiž se specifikují podmínky pro extrahované informace. Nejzásadnější, co je třeba mít na paměti — tyto příkazy musí být aplikovány v určitém pořadí, přesně tak, jak jsou uvedeny dále:
FROM — jediný příkaz, který je v SELECT dotazu povinný. Ukazuje na typ protokolů, ze kterých je třeba extrahovat informace;
WHERE — pomocí tohoto příkazu se stanovují podmínky pro protokoly (například konkrétní název aplikace/útoku/viru);
GROUP BY — tento příkaz umožňuje seskupit informace podle jednoho nebo několika vybraných sloupců;
ORDER BY — pomocí tohoto příkazu lze uspořádat výstup informací podle řádků;
LIMIT — omezuje počet záznamů vrácených dotazem.
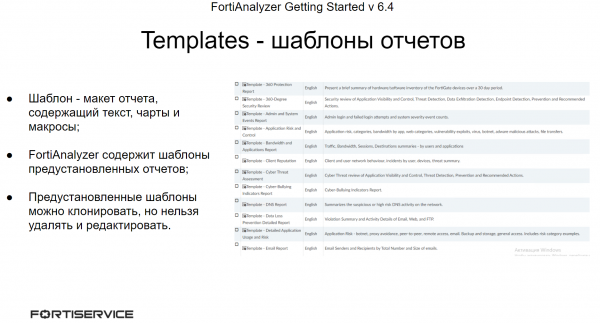
FortiAnalyzer obsahuje přednastavené šablony pro reporty. Šablony představují jakýsi návrh reportu — obsahují text reportu, jeho grafy a makra. Pomocí šablon je možné vytvářet nové reporty, pokud v přednastavených šablonách potřebujete minimální úpravy. Nicméně přednastavené reporty není možné upravovat ani mazat — lze je pouze zkopírovat a provádět potřebné úpravy na kopii. Také existuje možnost vytvářet vlastní šablony pro reporty.
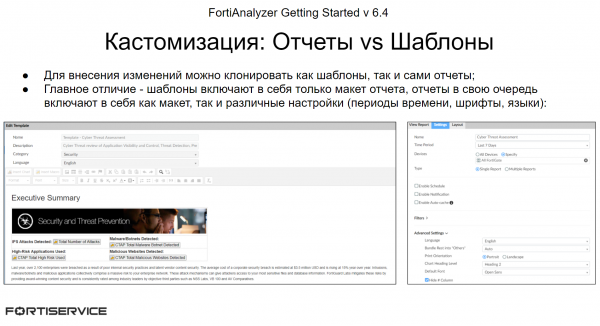
Někdy se můžete setkat s následující situací: přednastavený report odpovídá úkolu, ale ne zcela. Možná je třeba do něj přidat nějaké informace, nebo naopak — odstranit. V takovém případě existují dvě varianty: zkopírovat a upravit šablonu, nebo samotný report. Je třeba se opírat o několik faktorů.
Šablony jsou návrhem pro report, obsahují grafy a text reportu, nic víc. Samotné reporty, na druhé straně, kromě jakéhosi "návrhu" obsahují různé parametry reportu: jazyk, písmo, barvu textu, období generování, filtrování informací a tak dále. Proto, pokud je třeba provést změny pouze v návrhu reportu, lze použít šablony. Pokud je nutná další konfigurace reportu, můžete upravit samotný report (přesněji jeho kopii).
Na základě šablon lze vytvářet několik podobných reportů, proto pokud máte před sebou mnohé podobné reporty, je lepší použít šablony.
Pokud vám přednastavené šablony a reporty nevyhovují, můžete vytvořit jak novou šablonu, tak nový report.
Na FortiAnalyzer je také možnost nastavit přesměrování reportů jednotlivým správcům na e-mail nebo jejich export na externí servery. To se provádí pomocí mechanismu Output Profile. V každé administrativní doméně se nastavují jednotlivé Output Profiles. Při konfiguraci Output Profile se určují následující parametry:
- Formáty zasílaných reportů — PDF, HTML, XML nebo CSV;
- Místo, kam budou zasílány zprávy. To může být e-mail administrátora (pro toto je potřeba spojit FortiAnalyzer s e-mailovým serverem, o čemž jsme hovořili v minulém lekci). Také to může být externí souborový server – FTP, SFTP, SCP;
- Můžete určit, co dělat s místními zprávami, které zůstaly na zařízení po odeslání – ponechat je nebo je odstranit.
Pokud je to nutné, je možné urychlit generaci zpráv. Prozkoumáme dva způsoby:
Při vytváření zprávy FortiAnalyzer staví grafy z předem zkompilovaných dat SQL cache, známých jako hcache. Pokud data hcache nebyla vytvořena při spuštění zprávy, systém musí nejprve vytvořit hcache a pak zprávu postavit. To zvyšuje čas potřebný pro vytváření zprávy. Pokud však pro zprávu nebyly získány nové protokoly, při opětovné generaci zprávy se čas její generace výrazně zkrátí, protože data hcache byla již zkompilována.
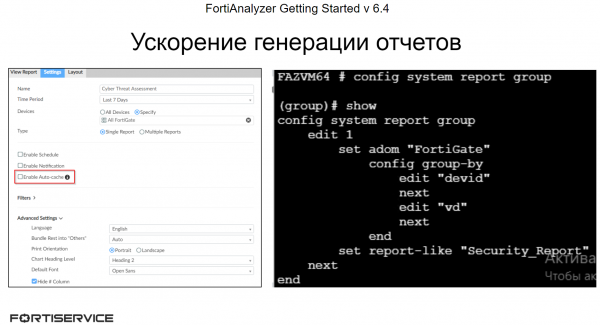
Aby se zvýšil výkon generace zpráv, lze v nastavení zprávy povolit automatické vytváření hcache. V takovém případě se hcache automaticky aktualizuje při příchodu nových protokolů. Příklad nastavení je uveden na obrázku níže.
Tento proces využívá velké množství systémových zdrojů (zejména pro zprávy, které vyžadují dlouhý čas na shromáždění dat), proto je po povolení nutné sledovat stav FortiAnalyzer: zda se velmi zvýšilo zatížení, zda došlo k kritickému využívání systémových zdrojů. V případě, že si FortiAnalyzer neporadí se zatížením, je lepší tento proces vypnout.
Je také třeba zmínit, že automatická aktualizace dat hcache je ve výchozím nastavení aktivována pro plánované zprávy.
Druhý způsob, jak urychlit generaci zpráv, je skupinování:
Pokud se generují stejné (nebo podobné) zprávy pro různá zařízení FortiGate (nebo jiné zařízení Fortinet), lze proces jejich generování podstatně zrychlit prostřednictvím skupinování. Skupinování zpráv může snížit počet tabulek hcache a urychlit čas automatického ukládání do mezipaměti, což urychlí generaci zpráv.
V příkladu uvedeném na obrázku níže se zprávy, jejichž název obsahuje řetězec Security_Report, skupinují podle parametru Device ID.
Ve video lekci je představen teoretický materiál, který byl probírán výše, a také se zabývá praktickými aspekty práce s reporty — od vytváření vlastních datových sad a grafů, šablon a reportů až po nastavení zasílání reportů administrátorům. Příjemnou podívanou!
V další lekci se podíváme na různé aspekty administrace FortiAnalyzer a také na jeho licenční schéma. Abyste ho nezmeškali, přihlaste se k odběru našeho .
Můžete také sledovat aktualizace na následujících zdrojích:
Zdroj: habr.com
