

Vítejte! Rádi vás vidíme na páté lekci kurzu . Na rozebrali jsme používání bezpečnostních politik. Teď je čas pustit místní uživatele na internet. Na této lekci se podíváme na fungování mechanismu NAT.
Kromě umožnění uživatelům připojit se na internet si také přiblížíme metodu publikování interních služeb. Pod tímto odstavcem najdete krátkou teorii z videa a také samotný video kurz.
Technologie NAT (překlad síťových adres) je mechanismus převodu IP adres v síťových paketech. Ve fortinetu se NAT dělí na dva typy: Source NAT a Destination NAT.
Názvy říkají vše samy za sebe — při použití Source NAT se mění adresa zdroje, při použití Destination NAT se mění adresa cíle.
Kromě toho existuje také několik možností nastavení NAT — Firewall Policy NAT a Central NAT.
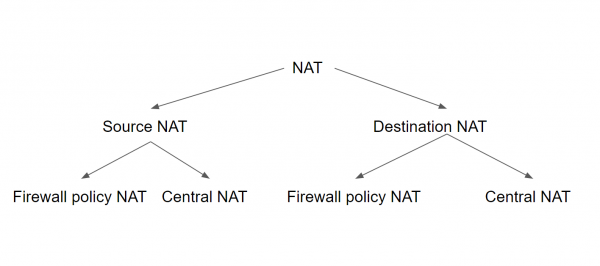
Při použití prvního typu Source a Destination NAT musí být nastaveny pro každou bezpečnostní politiku. V takovém případě Source NAT používá buď IP adresu vycházejícího rozhraní, nebo přednastavený IP Pool. Destination NAT používá přednastavený objekt (takzvaný VIP — Virtual IP) jako adresu cíle.
Při použití Central NAT se konfigurace Source a Destination NAT provádí najednou pro celé zařízení (nebo virtuální doménu). V takovém případě se parametry NAT aplikují na všechny politiky, v závislosti na pravidlech Source NAT a Destination NAT.
Pravidla Source NAT se nastavují v centrální politice Source NAT. Destination NAT se konfiguruje z menu DNAT pomocí IP adres.
V této lekci se zaměříme pouze na Firewall Policy NAT — jak ukazuje praxe, tato varianta konfigurace se vyskytuje mnohem častěji než Central NAT.
Jak jsem již zmínil, při konfiguraci Firewall Policy Source NAT existují dvě možnosti nastavení: nahrazení IP adresy IP adresou vycházejícího rozhraní nebo IP adresou z přednastaveného poolu IP adres. Vypadá to přibližně tak, jak je znázorněno na obrázku níže. Dále vám stručně představím možné pooly, ale v praxi se budeme zabývat pouze variantou s adresou vycházejícího rozhraní — v našem maketu jsou pooly IP adres zbytečné.
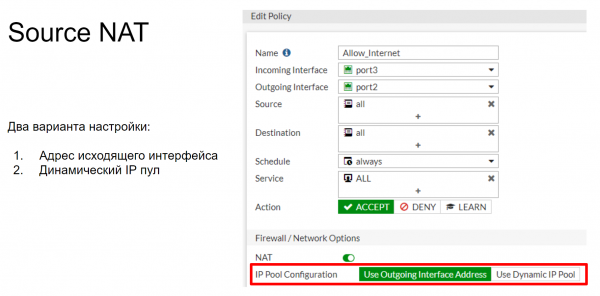
IP pool definuje jednu nebo více IP adres, které budou použity jako adresa zdroje během relace. Tyto IP adresy budou použity místo IP adresy vycházejícího rozhraní FortiGate.
Existují 4 typy IP poolů, které mohou být nakonfigurovány na FortiGate:
- Přetížení
- Jedna na jednu
- Pevný rozsah portů
- Alokace bloků portů
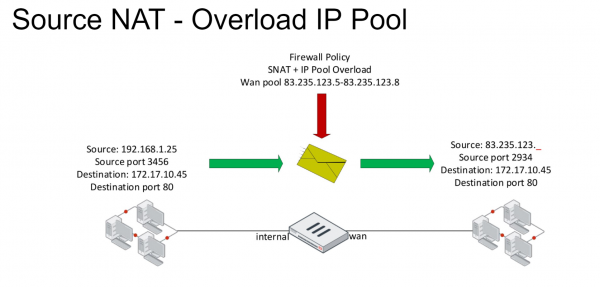
Přetížení je hlavní IP pool. V něm jsou IP adresy přetvářeny podle schématu mnoho k jednomu nebo mnoho k mnoha. Také se používá překládání portů. Podívejme se na schéma uvedené na obrázku níže. Máme paket s určitými poli Source a Destination. Když vstoupí do politiky firewallu, která tomuto paketu povoluje přístup do vnější sítě, je mu aplikováno pravidlo NAT. V důsledku toho se v tomto paketu pole Source nahradí jednou z IP adres uvedených v IP poolu.
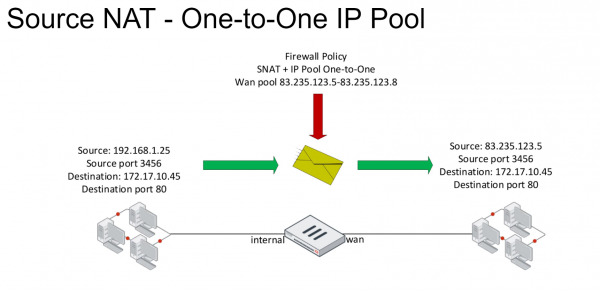
V poolu typu Jedna na jednu je také určeno množství externích IP adres. Když paket vstoupí do politiky firewallu s povoleným pravidlem NAT, IP adresa v poli Source se změní na jednu z adres patřících k tomuto poolu. Náhrada probíhá podle pravidla - "první přišel, první sloužen". Aby to bylo jasnější, podívejme se na příklad.
Počítač z místní sítě s IP adresou 192.168.1.25 odesílá paket do vnější sítě. Podléhá pravidlu NAT, a pole Source se změní na první IP adresu z poolu, v našem případě 83.235.123.5. Je třeba poznamenat, že při použití tohoto IP poolu se překládání portů nepoužívá. Pokud poté počítač ze stejné místní sítě, s adresou, řekněme, 192.168.1.35, odešle paket do vnější sítě a také podléhá tomuto pravidlu NAT, IP adresa v poli Source tohoto paketu se změní na 83.235.123.6. Pokud již v poolu nebudou žádné adresy, další připojení budou odmítána. Tedy v tomto případě může naše pravidlo NAT současně pokrýt 4 počítače.
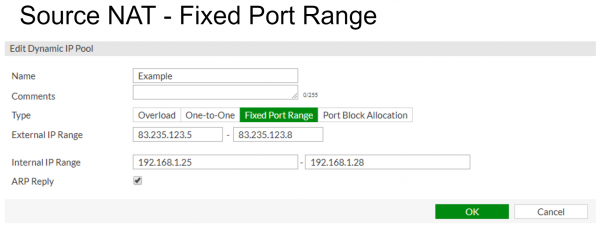
Pevný rozsah portů spojuje interní a externí rozsahy IP adres. Překládání portů je také vypnuto. To umožňuje pevně spojit začátek nebo konec poolu interních IP adres se začátkem nebo koncem poolu externích IP adres. V příkladu uvedeném níže je interní pool adres 192.168.1.25 - 192.168.1.28 přiřazen k externímu poolu adres 83.235.123.5 - 83.235.125.8.
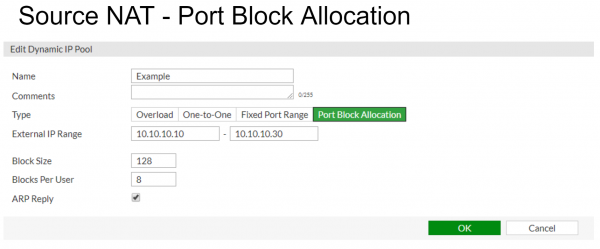
Alokace bloků portů - tento IP pool se používá k přidělení bloku portů pro uživatele IP poolu. Kromě samotného IP poolu musí být také uvedeny dva parametry - velikost bloku a počet bloků přidělených každému uživateli.
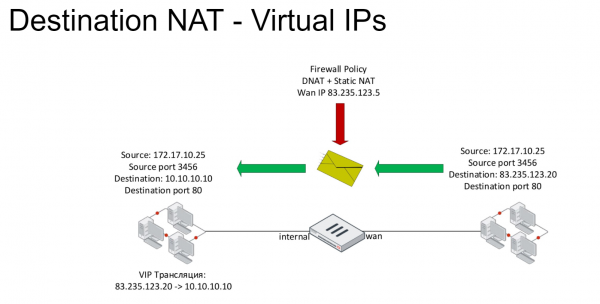
Nyní se podívejme na technologii Destination NAT. Ta je založena na virtuálních IP adresách (VIP). U paketů, které spadají pod pravidla Destination NAT, se mění IP adresa v poli Destination: obvykle se veřejná internetová adresa změnila na soukromou adresu serveru. Virtuální IP adresy se používají v politikách firewallu jako pole Destination.
Standardním typem virtuálních IP adres je Static NAT. Tato shoda mezi vnějšími a vnitřními adresami je jeden na jednoho.
Místo Static NAT lze virtuální adresy omezit na předávání konkrétních portů. Například připojení k vnějšímu adresu na portu 8080 lze asociovat s připojením k vnitřní IP adrese na portu 80.
V níže uvedeném příkladu se počítač s adresou 172.17.10.25 snaží přistoupit k adrese 83.235.123.20 na portu 80. Toto spojení spadá pod pravidlo DNAT, proto se cílová IP adresa změnila na 10.10.10.10.
Ve videu se pojednává o teorii a uvedeny jsou praktické příklady nastavení Source a Destination NAT.
V následujících lekcích přejdeme k zajištění bezpečnosti uživatelů na internetu. Konkrétně v další lekci se zaměříme na funkčnost webového filtrování a kontroly aplikací. Abyste to nezmeškali, sledujte aktualizace na dalších kanálech:
Zdroj: habr.com
