

Čím se dobrý bezpečnostní expert v IT oblasti liší od běžného? Ne tím, že by si za každou cenu pamatoval počet zpráv, které manažer Igor poslal včera kolegyni Marii. Dobrý bezpečnostní expert se snaží odhalit možné porušení předem a chytat je v reálném čase, dělá vše pro to, aby nedošlo k pokračování incidentu. Systémy řízení bezpečnostních událostí (SIEM, z anglického Security Information and Event Management) výrazně usnadňují úkol rychlé detekce a blokování všech pokusů o porušení.
Tradičně SIEM systémy spojují v sobě systém řízení informační bezpečnosti a systém řízení bezpečnostních událostí. Důležitou vlastností systémů je analýza bezpečnostních událostí v reálném čase, což umožňuje reagovat na ně ještě před vznikem reálné škody.
Hlavní úkoly SIEM systémů:
- Shromažďování a normalizace dat
- Korelace dat
- Upozornění
- Vizualizační panely
- Organizace uchovávání dat
- Vyhledávání a analýza dat
- Reporting
Příčiny vysoké poptávky po SIEM systémech
V poslední době vzrostla složitost a koordinace útoků na informační systémy. Spolu s tím se komplikuje i používaná komplexní ochrany informačních systémů — síťové a hostované systémy detekce narušení, DLP systémy, antivirové systémy a firewally, skenery zranitelností a další. Každý ochranný prostředek generuje proud událostí s různou úrovní detailů a často lze útok detekovat pouze podle překryvu událostí z různých systémů.
O různých komerčních SIEM systémech bylo napsáno mnoho , ale my nabízíme stručný přehled bezplatných, plnohodnotných open-source SIEM systémů, které nemají umělá omezení na počet uživatelů nebo objemy shromažďovaných a uchovávaných dat, a také se snadno škálují a podporují. Doufáme, že to pomůže ocenit potenciál těchto systémů a učinit rozhodnutí, zda tyto řešení integrovat do obchodních procesů společnosti.
AlienVault OSSIM
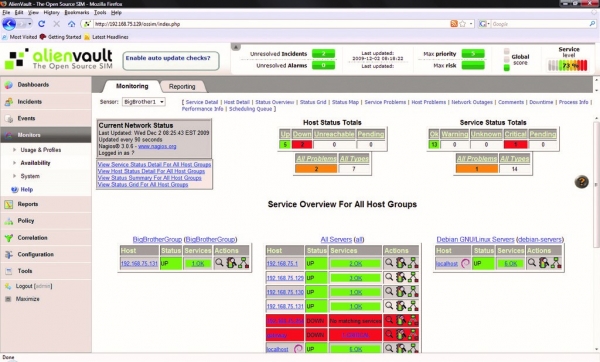
AlienVault OSSIM je open-source verze AlienVault USM, jednoho z předních komerčních SIEM systémů. OSSIM představuje rámec složený z několika projektů s otevřeným zdrojovým kódem, včetně síťového systému detekce útoků Snort, systému monitorování sítí a uzlů Nagios, hostované systému detekce útoků OSSEC a skeneru zranitelností OpenVAS.
Pro monitorování zařízení se používá AlienVault Agent, který odesílá protokoly z hostitele ve formátu syslog na platformu GELF, nebo může využívat plugin pro integraci s externími službami, jako je služba reverzního proxy pro weby Cloudflare nebo systém vícifaktorové autentizace Okta.
Verze USM se liší od OSSIM rozšířenou funkcionalitou správy protokolů, monitorováním cloudové infrastruktury, automatizací a aktualizovanými informacemi o hrozbách a vizualizací.
Výhody
- Postavená na osvědčených open-source projektech;
- Velké komunitní uživatelů a vývojářů.
Nevýhody
- Nepodporuje monitorování cloudových platforem (např. AWS nebo Azure);
- Chybí správa protokolů, vizualizace, automatizace a integrace s externími službami.
MozDef (Mozilla Defense Platform)
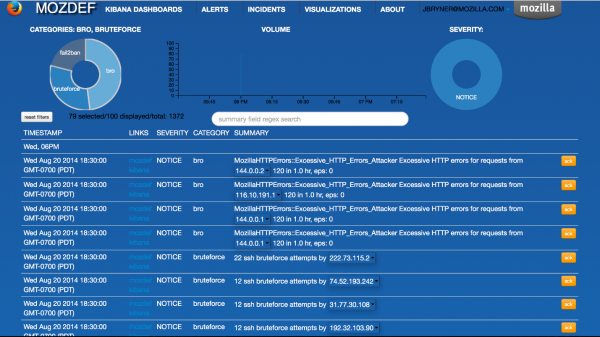
SIEM systém MozDef vyvinutý Mozillou je určen k automatizaci procesů zpracování bezpečnostních incidentů. Systém byl vyvinut od základů, aby dosáhl optimální rychlosti, škálovatelnosti a odolnosti proti selhání, s mikroservisní architekturou – každý servis běží v kontejneru Docker.
Stejně jako OSSIM, je MozDef postaven na osvědčených open-source projektech, které zahrnují modul pro indexaci protokolů a vyhledávání Elasticsearch, platformu Meteor pro vytváření flexibilního webového rozhraní, a plugin Kibana pro vizualizaci a grafovou analýzu.
Korelace událostí a upozornění se provádí pomocí dotazů v Elasticsearch, což umožňuje vytvářet vlastní pravidla pro zpracování událostí a upozornění pomocí Pythonu. Podle Mozilly může MozDef zpracovávat více než 300 milionů událostí denně. MozDef přijímá události pouze ve formátu JSON, ale existuje integrace s externími službami.
Výhody
- Nepoužívá agenty – pracuje se standardními protokoly JSON;
- Snadno škálovatelný díky mikroservisní architektuře;
- Podporuje zdroje dat cloudových služeb, včetně AWS CloudTrail a GuardDuty.
Nevýhody
- Nový a méně ustálený systém.
Wazuh
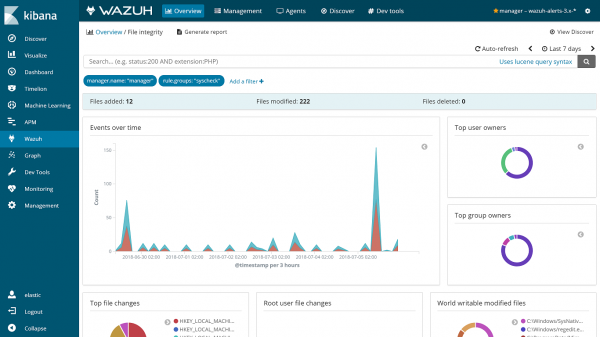
Wazuh se začal vyvíjet jako fork OSSEC, jednoho z nejpopulárnějších SIEM s otevřeným kódem. Nyní je to jedinečné řešení s novou funkcionalitou, opravenými chybami a optimalizovanou architekturou.
Systém je postaven na stohu ElasticStack (Elasticsearch, Logstash, Kibana) a podporuje jak sběr dat na základě agentů, tak příjem systémových protokolů. Díky tomu je efektivní pro monitorování zařízení, která generují protokoly, ale nepodporují instalaci agenta – síťová zařízení, tiskárny a periférie.
Wazuh podporuje existující agenty OSSEC a dokonce poskytuje průvodce migrací z OSSEC na Wazuh. I když je OSSEC stále aktivně podporován, Wazuh je považován za pokračování OSSEC díky novému webovému rozhraní, REST API, komplexnějšímu souboru pravidel a mnoha dalším vylepšením.
Výhody
- Založen a kompatibilní s populární SIEM OSSEC;
- Podporuje různé možnosti instalace: Docker, Puppet, Chef, Ansible;
- Podporuje monitorování cloudových služeb, včetně AWS a Azure;
- Obsahuje komplexní sadu pravidel pro detekci mnoha typů útoků a umožňuje jejich porovnání se standardy PCI DSS v3.1 a CIS.
- Integruje se se systémem pro ukládání a analýzu protokolů Splunk pro vizualizaci událostí a podporu API.
Nevýhody
- Složitá architektura – vyžaduje úplné nasazení Elastic Stack kromě serverových komponent Wazuh.
Prelude OSS
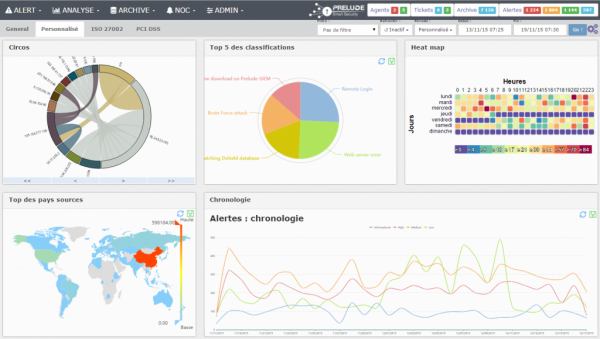
Prelude OSS je open-source verze komerční Prelude SIEM, vyvinuté francouzskou společností CS. Toto řešení představuje flexibilní modulární SIEM systém, který podporuje mnoho formátů protokolů a integraci s nástroji třetích stran jako OSSEC, Snort a síťový systém detekce Suricata.
Každá událost je normalizována do zprávy podle formátu IDMEF, což usnadňuje výměnu dat s jinými systémy. Ale je tu také stinná stránka — Prelude OSS je výrazně omezena výkonností a funkcionalitou ve srovnání s komerční verzí Prelude SIEM a je určena spíše pro malé projekty nebo pro studium SIEM řešení a hodnocení Prelude SIEM.
Výhody
- Otestovaný systém, vyvíjený od roku 1998;
- Podporuje mnoho různých formátů protokolů;
- Normalizuje data do formátu IMDEF, což umožňuje snadné předávání dat do jiných bezpečnostních systémů.
Nevýhody
- Výrazně omezená co do funkcionality a výkonu ve srovnání s jinými open-source SIEM systémy.
Sagan
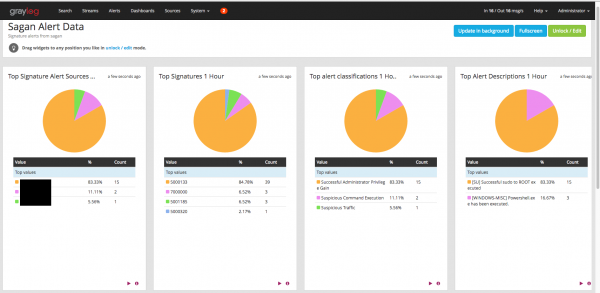
Sagan je vysoce výkonný SIEM, který zdůrazňuje kompatibilitu se Snortem. Kromě podpory pravidel napsaných pro Snort může Sagan zapisovat do databáze Snort a dokonce může být použit s rozhraním Shuil. V podstatě se jedná o lehké víc-vláknové řešení, které nabízí nové funkce a přitom zůstává přívětivé pro uživatele Snortu.
Výhody
- Plně kompatibilní s databází Snort, pravidly a uživatelským rozhraním;
- Vícev vlaknová architektura zajišťuje vysokou výkonnost.
Nevýhody
- Relativně mladý projekt s malou komunitou;
- Složitý proces instalace zahrnující sestavení celého SIEM z původních zdrojů.
Závěr
Každý z popsaných SIEM systémů má své vlastnosti a omezení, a proto je nelze považovat za univerzální řešení pro jakoukoli organizaci. Avšak tato řešení mají otevřený kód, což umožňuje jejich nasazení, testování a hodnocení bez nadměrných nákladů.
Co dalšího zajímavého si můžete přečíst na blogu
→
→
→
→
→
Sledujte náš -kanál, abyste nepřišli o další článek! Píšeme maximálně dvakrát týdně a pouze relevantně.
Zdroj: habr.com
