

Pokud je přijato jakékoli strategicky důležité rozhodnutí pro firmu, zaměstnanci procházejí základním obranným mechanismem, dobře známým jako 5 fází reakce na změnu (autor E. Kübler-Ross). Významná psycholožka kdysi popisovala emocionální reakce a vyčlenila 5 klíčových fází emocionální reakce: popření, hněv, vyjednávání, deprese a nakonec, přijetí. Připravili jsme cyklus článků věnovaných certifikaci podle ISO 27001, kde se zaměříme na každou z fází. Dnes vám přineseme první z nich – popření.
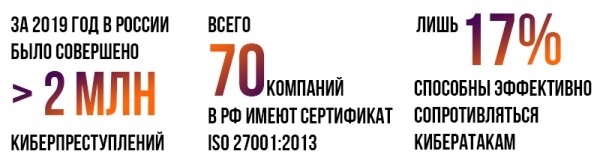
Získání certifikátu ISO 27001 "jen pro formu" je poněkud pochybným potěšením, protože vyžaduje dlouhou a nákladnou přípravu. Kromě toho, jak ukazuje , tento standard je na území ČR velmi nepohodlný: k dnešnímu dni pouze 70 společností prošlo certifikací na shodu. Přitom v zahraničí je to jeden z nejžádanějších standardů, který odpovídá rostoucím požadavkům podniků v oblasti informační bezpečnosti.
Naše společnost poskytuje kompletní spektrum služeb outsourcingu účetních funkcí: účetnictví a daňové evidence, výpočet mezd a personální administrativa. Zaujímáme jednu z vedoucích pozic na trhu, částečně díky tomu, že nám důvěřují svou důvěrnou informaci zahraniční společnosti s pobočkami na území České republiky. To se týká nejen finančních procesů našich klientů, ale také osobních údajů, se kterými denně pracujeme. V této souvislosti je otázka informační bezpečnosti jednou z našich priorit.
Většina obchodních procesů ruských poboček je řízena a deklarována mateřskými kancelářemi zahraničních společností, což znamená, že musí odpovídat vnitřním skupinovým standardům. V poslední době začali někteří z našich klíčových klientů přehodnocovat své bezpečnostní politiky směrem k jejich zpřísnění. To je samozřejmě spojeno se světovými trendy v nárůstu kybernetických útoků a ztrát spojených s incidenty porušení informační bezpečnosti. Pokud je nutné zavést prostředky ochrany, politiky a postupy zaměřené na zvýšení informační bezpečnosti společnosti, lze se obejít i bez certifikace ISO/IEC 27001, čímž se ušetří spousta peněz, času a nervů.
Dnes se v tendrech zahraničních zadavatelů začaly objevovat požadavky na stávající informační bezpečnost ve společnosti. Někteří, aby si zjednodušili kontrolu a zjednotili přístup, zavedli jako povinné hodnotící kritérium – existenci certifikace ISO/IEC 27001.
Měli jsme totakto: jeden z klíčových mezinárodních klientů, certifikovaný podle tohoto standardu, podle všeho výrazně posílil svůj globální tým pro informační bezpečnost. Jak jsme se to dozvěděli? Rozhodli se provést audit našeho systému řízení informační bezpečnosti, protože jim poskytujeme účetní služby a řízení pracovníků – a tudíž je ochrana našich informačních systémů zásadně důležitá pro ně. Předchozí audit proběhl před 3 lety – tehdy všechno proběhlo dost bezproblémově.
Tentokrát na nás zaútočil sehraný tým Indů, který obratně odhalil několik desítek nedostatků v našem systému správy bezpečnosti. Proces auditu připomínal kolo Samsáry – zdálo se, že neměli v zásadě cíl dosáhnout nějakého konečného bodu v rámci kontroly. Byla to nekonečná řada otázek, poznámek, našich komentářů a důkazů jejich platnosti, konferenčních hovorů a dlouhých filozofických rozprav v pokusech rozpoznat akcent IT security teamu klienta. Mimochodem, audit pokračuje s různou intenzitou dodnes – časem jsme si na to již zvykli. Tak jsme dospěli k nutnosti certifikace samy o sobě.
Možná se obejdeme bez ISO 9001?
Všichni, kdo mají více či méně znalosti o certifikaci podle jakéhokoli standardu ISO, chápou, že základem pro každý z nich je certifikát ISO 9001 „Systém managementu kvality“. To je pravděpodobně v současnosti nejpopulárnější certifikát ze všech standardů ISO. My jsme ho neměli – a rozhodli jsme se ho nezískávat. Na to bylo několik důvodů:
- pochybné ekonomické efektivnosti přítomnosti tohoto certifikátu u firmy;
- naše interní procesy byly většinou už přiblíženy tomuto standardu;
- získání tohoto certifikátu by vyžadovalo další čas a peníze.
Proto jsme se rozhodli ihned zavést ISO 27001, aniž bychom začínali s „lehčím“ 9001.
A možná bychom to přece jen neměli?
Předbíhám, mnohokrát jsme se vraceli k otázce, zda je jeho získání rozumné. Začali jsme zkoumat tuto otázku ze všech stran, protože jsme neměli naprosto žádnou odbornost. A zde jsou omyly, které nás přiměly znovu se nad touto otázkou zamyslet.
Omyl č. 1.
Doufali jsme, že standard nám poskytne podrobný checklist, seznam politik a dalších statutárních dokumentů. V realitě se ukázalo, že ISO/IEC 27001 je soubor požadavků na samotný systém řízení informační bezpečnosti a vybudovaný proces. Na jejich základě bylo nutné samostatně rozhodnout, co napsat/zavést v naší společnosti pro splnění požadavků standardu.
Omyl č. 2.
Upřímně jsme věřili, že nám stačí prostudovat jeden dokument a realizovat ho v relativně krátkém čase sami. V realitě, když jsme četli dokument, jsme si uvědomili, kolik souvisejících standardů se váže na náš standard, s kolika standardy je nutné se seznámit (alespoň povrchně). "Třešničkou na dortu" bylo, že aktuální texty standardů nejsou volně dostupné – musely se kupovat na oficiální stránce ISO.
Přesvědčení č. 3.
Byli jsme přesvědčeni, že najdeme vše potřebné k přípravě na certifikaci ve veřejných zdrojích. Materiálů k ISO 27001 bylo na internetu skutečně dost, ovšem bylo v nich málo konkrétního. Praxe ukázala, že chyběly dostupné kroky k přípravě na certifikaci a také skutečné případy firem, které tento standard implementovaly.
Přesvědčení č. 4.
Napíšeme politiky, ale nebudou fungovat! Opravdu, v naší firmě už je takových pravidel moc, nikdo nebude dodržovat ještě dalších 30 nových politik. V realitě, naštěstí, naši zaměstnanci zodpovědně přistoupili k úkolu osvojit si nová pravidla a úspěšně absolvovali testování znalostí dokumentace systému řízení bezpečnosti informací.
Přesvědčení č. 5.
V tu chvíli jsme nedokázali jasně zhodnotit, jaký přínos nám naše úsilí přinese. Tehdy počet požadavků na tento certifikát nebyl velký a klíčový a nejnáročnější klient se nám objevil dlouho před certifikací. Zkušenosti ukázaly, že jsme si poradili i bez standardu.
V určitém okamžiku jsme si uvědomili, že chaoticky řešíme vznikající nedostatky podle požadavků klienta. Každýkrát jsme vymýšleli nové politiky nebo řešení. A nakonec jsme si sami uvědomili, že bude mnohem jednodušší systematizovat proces, což nám později ušetří spoustu pracovních nákladů. Standard byl zaveden, aby tuto úlohu usnadnil.
Nyní, po dvou letech, vidíme trend vzrůstajícího počtu žádostí a zájmu o tuto problematiku ze strany největších mezinárodních klientů.
Konečné rozhodnutí.
Na závěr chceme říci, že lídři v našem odvětví obdrželi certifikaci ISO/IEC 27001, což přimělo všechny ostatní velké poskytovatele (včetně nás) zamyslet se nad touto otázkou. Nepochybně, hezký řádek v marketingových materiálech společnosti – na webu, v sociálních médiích, v reklamních brožurách atd. – lze považovat za příjemný bonus, ale stojí za to investovat tolik prostředků pouze pro něj? My jsme si určili, že pro nás to znamená více než jen krásný řádek, a zapojili jsme se do tohoto projektu.
Zdroj: habr.com
