

Vítejte! Přicházíte na šestou lekci kurzu . Na ovládli jsme základy práce s technologií NAT na , a také jsme uvolnili našeho testovacího uživatele do internetu. Nyní je čas postarat se o bezpečnost uživatele na jeho cestách. V této lekci se podíváme na následující bezpečnostní profily: Web Filtering, Application Control a také HTTPS inspekci.
Abychom mohli začít se seznamováním s bezpečnostními profily, musíme si ještě vyjasnit jednu věc - režimy inspekce.
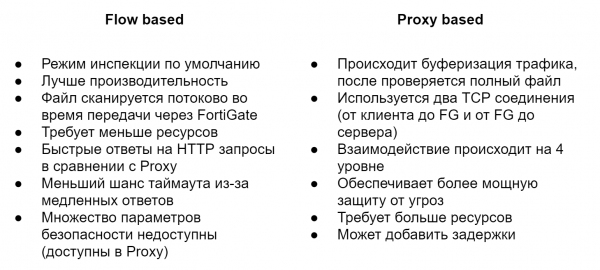
Ve výchozím nastavení se používá režim Flow Based. Kontroluje soubory, když procházejí FortiGate bez buffrování. Jakmile paket dorazí, je zpracován a předán dál, aniž by čekal na přijetí celého souboru nebo webové stránky. Vyžaduje méně zdrojů a zajišťuje vyšší výkon než Proxy režim, ale zároveň v něm není dostupná veškerá bezpečnostní funkčnost. Například systém prevence úniku dat (DLP) může být použit pouze v Proxy režimu.
Proxy režim funguje jinak. Vytváří dvě TCP spojení, jedno mezi klientem a FortiGate, a druhé mezi FortiGate a serverem. To mu umožňuje bufferovat provoz, tj. získat celý soubor nebo webovou stránku. Kontrola souborů na různé hrozby začíná až poté, co je celý soubor zbufrován. To umožňuje použít další funkce, které nejsou k dispozici v režimu Flow Based. Jak vidíte, tento režim je jakoby protikladem Flow Based - bezpečnost je zde hlavní prioritou, zatímco výkon ustupuje do pozadí.
Velmi často se ptají - který režim je lepší? Ale zde neexistuje obecný recept. Všechno je vždy individuální a závisí na vašich potřebách a úkolech. Pokusím se během kurzu ukázat rozdíly mezi bezpečnostními profily v režimech Flow a Proxy. To pomůže porovnat funkčnost a rozhodnout se, co vám lépe vyhovuje.
Přejděme přímo k bezpečnostním profilům a nejprve se podívejme na Web Filtering. Pomáhá kontrolovat nebo sledovat, které webové stránky návštěvníci navštěvují. Myslím, že není třeba hlouběji vysvětlovat potřebu takového profilu v současné realitě. Raději se podíváme, jak funguje.
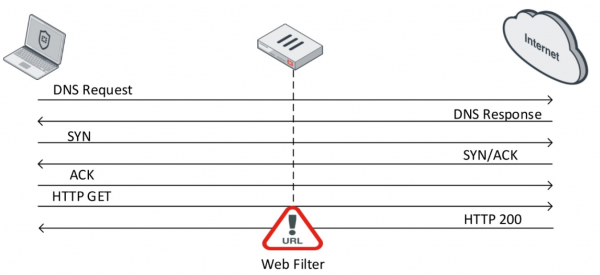
Po navázání TCP připojení uživatel pomocí požadavku GET žádá o obsah určité webové stránky.
Pokud webový server odpoví kladně, odešle informace o webové stránce v odpovědi. Zde vstupuje do hry webový filtr. Kontroluje obsah této odpovědi. Během kontroly FortiGate v reálném čase zasílá dotaz do FortiGuard Distribution Network (FDN), aby určil kategorii této webové stránky. Po určení kategorie konkrétní webové stránky webový filtr na základě nastavení provede konkrétní akci.
V režimu Flow jsou k dispozici tři akce:
- Allow — povolit přístup na webovou stránku
- Block — zakázat přístup na webovou stránku
- Monitor — povolit přístup na webovou stránku a zapsat to do logů
V režimu Proxy jsou navíc k dispozici dvě další akce:
- Warning — vydat uživateli varování, že se pokouší navštívit určitou stránku, a dát mu na výběr — pokračovat nebo opustit webovou stránku
- Authenticate — požádat o uživatelské údaje — to umožňuje povolit určitým skupinám přístup k zakázaným kategoriím webových stránek.
Na webu můžete si prohlédnout všechny kategorie a podkategorie webového filtru a také zjistit, do které kategorie konkrétní webová stránka patří. A obecně pro uživatele řešení Fortinet je to docela užitečná stránka, doporučuji se s ní v volném čase podrobněji seznámit.
O Application Control lze říci jen málo. Z názvu je jasné, že umožňuje kontrolovat činnost aplikací. A to dělá prostřednictvím vzorů různých aplikací, tzv. signatur. Na základě těchto signatur může určit konkrétní aplikaci a aplikovat na ni konkrétní akci:
- Allow — povolit
- Monitor — povolit a zapsat to do logů
- Block — zakázat
- Quarantine — zapsat událost do logů a zablokovat IP adresu na určitou dobu
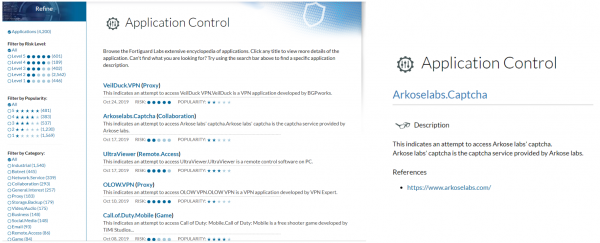
Existující signatury si můžete také prohlédnout na stránkách .
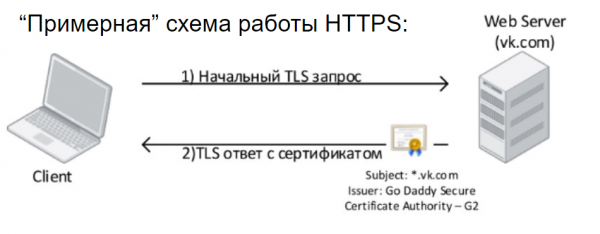
Nyní si přehledně představíme mechanismus HTTPS inspekce. Podle statistik na konci roku 2018 podíl HTTPS provozu přesáhl 70 %. To znamená, že bez použití HTTPS inspekce budeme schopni analyzovat pouze asi 30 % přicházejícího provozu. Nejprve se podíváme na práci HTTPS v hrubých obrysech.
Klient iniciuje TLS dotaz k webovému serveru a obdrží TLS odpověď, stejně jako vidí digitální certifikát, který musí být pro daného uživatele důvěryhodný. To je minimální, co potřebujeme vědět o fungování HTTPS, ve skutečnosti je jeho fungování mnohem složitější. Po úspěšném TLS handshake začíná přenos dat v zašifrované podobě. A to je dobře. Nikdo nemůže přistupovat k datům, kterými si vyměňujete s webovým serverem.
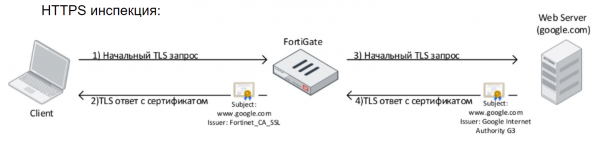
Avšak pro bezpečnostní specialisty firem je to skutečná bolest hlavy, protože nemohou vidět tento provoz a kontrolovat jeho obsah ani antivirem, ani systémy pro prevenci průniků, ani DLP systémy, zkrátka ničím. To také negativně ovlivňuje kvalitu identifikace aplikací a webových zdrojů používaných uvnitř sítě — což se přímo vztahuje k naší tématu lekce. Řešením tohoto problému by měla být technologie inspekce HTTPS. Její podstata je velmi jednoduchá — v podstatě zařízení, které se zabývá inspekcí HTTPS, organizuje útok Man In The Middle. Vypadá to asi takto: FortiGate odchytí dotaz uživatele, naváže s ním HTTPS spojení a od sebe následně naváže HTTPS relaci se zdrojem, ke kterému se uživatel obrátil. Přitom na počítači uživatele bude vidět certifikát vydaný FortiGate. Musí to být důvěryhodné, aby prohlížeč povolil připojení.
Ve skutečnosti je inspekce HTTPS poměrně složitá záležitost a má mnoho omezení, ale v rámci tohoto kurzu to nebudeme zkoumat. Pouze dodám, že implementace inspekce HTTPS není záležitostí okamžiku, obvykle to trvá přibližně měsíc. Je třeba shromáždit informace o potřebných výjimkách, provést odpovídající nastavení, shromáždit zpětnou vazbu od uživatelů a upravit nastavení.
Předložená teorie a také praktická část jsou zpracovány v této videolekci:
V následující lekci se zaměříme na jiné profily zabezpečení: antivir a systém prevence průniků. Abyste ji nezmeškali, sledujte aktualizace na následujících kanálech:
Zdroj: habr.com
