

Vše, co útočník potřebuje, je čas a motivace, aby pronikl do vaší sítě. Naší prací je však zajistit, aby se mu to nepodařilo, nebo alespoň co nejvíce ztížit tuto úlohu. Je třeba začít s identifikací slabých míst v Active Directory (dále AD), které by útočník mohl využít k získání přístupu a pohybu po síti, aniž by byl odhalen. Dnes se v článku podíváme na rizikové indikátory, které odrážejí existující zranitelnosti v kybernetické ochraně vaší organizace, na příkladu monitorovacího panelu AD Varonis.
Útočníci využívají určité konfigurace v doméně
Útočníci používají mnoho rafinovaných triků a zranitelností, aby pronikli do firemní sítě a zvýšili své privilegium. Některé z těchto zranitelností jsou konfiguračními parametry domény, které lze snadno změnit po jejich odhalení.
Monitorovací panel AD okamžitě upozorní, pokud jste (nebo vaši systémoví administrátoři) nezměnili heslo KRBTGT minulý měsíc, nebo pokud se někdo autentizoval pomocí vestavěného účtu správce ve výchozím nastavení (Administrator). Tyto dva účty poskytují neomezený přístup k vaší síti: útočníci se budou snažit k nim získat přístup, aby hladce obcházeli jakákoliv omezení v privilegích a oprávněních. A jako výsledek – získat přístup k jakýmkoliv datům, která je zajímají.
Samozřejmě, můžete tyto zranitelnosti odhalit i sami: například si nastavit připomínku v kalendáři na kontrolu nebo spustit PowerShell skript, abyste shromáždili tyto informace.
Monitorovací panel Varonis se aktualizuje automaticky , aby poskytl rychlý přehled a analýzu klíčových ukazatelů, které zdůrazňují potenciální zranitelnosti, abyste mohli okamžitě podniknout krok k jejich odstranění.
3 klíčové indikátory rizika na úrovni domény
Níže je řada widgetů dostupných na monitorovacím panelu Varonis, jejichž využití výrazně posílí ochranu firemní sítě a IT infrastruktury jako celku.
1. Počet domén, u kterých se heslo účtu Kerberos nezměnilo po dlouhou dobu
Účet KRBTGT je speciální účet v AD, který podepisuje všechny . Útočníci, kteří získali přístup k řadiči domény (DC), mohou použít tento účet k vytváření , který jim poskytne neomezený přístup k prakticky jakémukoli systému v podnikové síti. Narazili jsme na situaci, kdy po úspěšném získání Golden Ticket měl útočník přístup k síti organizace po dobu dvou let. Pokud se heslo účtu KRBTGT ve vaší společnosti neměnilo posledních čtyřicet dní, widget vás na to upozorní.
Čtyřicet dní je více než dostatečný čas pro útočníka, aby získal přístup do sítě. Nicméně, pokud zajistíte a standardizujete proces pravidelné změny tohoto hesla, výrazně to ztíží útočníkovi proniknutí do podnikové sítě.
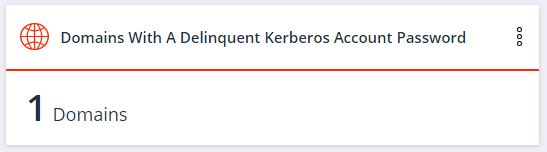
Pamatujte, že podle implementace protokolu Kerberos od společnosti Microsoft musíte KRBTGT dvakrát změnit.
Dále vám tento AD-widget připomene, kdy přijde čas znovu změnit heslo KRBTGT pro všechny domény ve vaší síti.
2. Počet domén, ve kterých byla nedávno použita vestavěná účet administrátora (Administrator)
Podle — systémovým administrátorům jsou poskytnuty dva účty: první je účet pro každodenní použití, a druhý pro plánované administrativní práce. To znamená, že nikdo by neměl používat výchozí účet administrátora.
Vestavěný účet administrátora je často používán pro usnadnění procesu systémového administrace. To se může stát špatným zvykem, jehož výsledkem bude hacknutí. Pokud se ve vaší organizaci toto děje, bude pro vás obtížné rozlišit správné používání tohoto účtu od potenciálně škodlivého přístupu.
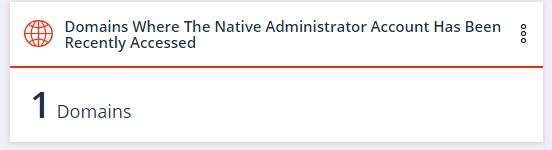
Pokud widget ukazuje něco jiného než nula, znamená to, že někdo nesprávně pracuje s administrativními účty. V takovém případě je nezbytné přijmout opatření k opravě a omezení přístupu k vestavěnému účtu administrátora.
Jakmile se vám podaří dosáhnout nulové hodnoty widgetu a systémoví administrátoři tuto účetní položku již nevyužívají pro svou práci, jakékoli jeho další změny budou naznačovat potenciální kybernetický útok.
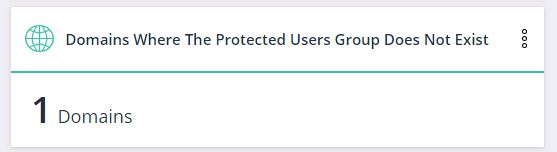
3. Počet domén, ve kterých chybí skupina chráněných uživatelů (Protected Users)
Starší verze AD podporovaly slabý typ šifrování — RC4. Hackeři prolomili RC4 již před mnoha lety, a dnes je pro útočníka prolomení účtu, který stále používá RC4, velmi triviální úkol. Ve verzi Active Directory, která byla představena ve Windows Server 2012, byla zavedena nová skupina uživatelů nazvaná Skupina chráněných uživatelů (Protected Users). Ta poskytuje další ochranné nástroje a zabraňuje autentizaci uživatelů pomocí šifrování RC4.
Tento widget ukáže, pokud v jakékoli doméně organizace chybí taková skupina, abyste to mohli opravit, tj. aktivovat skupinu chráněných uživatelů a použít ji k ochraně infrastruktury.
Snadné cíle pro útočníky
Účty uživatelů jsou cílem číslo jedna pro útočníky – od prvních pokusů o vniknutí po pokračující eskalaci privilegií a skrývání svých činů. Útočníci hledají jednoduché cíle ve vaší síti pomocí základních příkazů PowerShell, které jsou často obtížně zjistitelné. Odstraňte z AD co nejvíce takových snadných cílů.
Útočníci hledají uživatele s neomezenou platností hesel (nebo kteří hesla nepotřebují), technologické účty, které jsou administrátory, a účty, které používají staré šifrování RC4.
Jakýkoli z těchto účtů je buď triviálně přístupný, nebo obvykle není pod dohledem. Útočníci mohou tyto účty převzít a volně se pohybovat uvnitř vaší infrastruktury.
Jakmile se útočníci dostanou přes bezpečnostní perimetr, pravděpodobně získají přístup alespoň k jednomu účtu. Dokážete zabránit tomu, aby získali přístup k citlivým datům, než útok odhalíte a zlikvidujete?
Panel pro sledování Varonis AD ukáže na zranitelné uživatelské účty, abyste mohli problémy vyřešit předem. Čím složitější bude proniknout do vaší sítě, tím větší jsou vaše šance neutralizovat útočníka, než způsobí vážné škody.
4 klíčové ukazatele rizika pro uživatelské účty
Níže jsou uvedeny příklady widgetů na panelu pro sledování Varonis AD, které ukazují na nejzranitelnější uživatelské účty.
1. Počet aktivních uživatelů s hesly, jejichž platnost nikdy nevyprší
Pro jakéhokoli útočníka je přístup k takovému účtu vždy velká výhra. Protože platnost hesla nikdy nevyprší, útočník získává trvalou oporu uvnitř sítě, kterou lze poté využít k nebo pohybům uvnitř infrastruktury.
Útočníci mají seznamy s miliony kombinací „uživatel-heslo“, které používají při útocích na základě přihlašovacích údajů, a pravděpodobnost,
že kombinace pro uživatele s „věčným“ heslem je v některém z těchto seznamů, je výrazně vyšší než nula.
Účty s neomezenou platností hesel jsou snadno spravovatelné, ale nejsou bezpečné. Použijte tento widget k nalezení všech přístupových účtů, které mají taková hesla. Změňte tuto možnost a obnovte heslo.
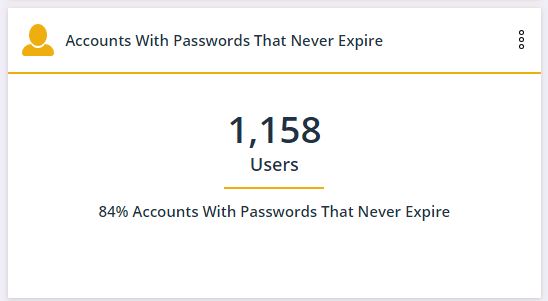
Jakmile hodnota tohoto widgetu klesne na nulu, všechny nové účty vytvořené s takovým heslem se objeví na panelu.
2. Počet administrativních účtů se SPN
SPN (Service Principal Name) je jedinečný identifikátor instance služby. Tento widget zobrazuje, kolik servisních účtů má plná administrátorská práva. Hodnota na widgetu by měla být nula. SPN s administrátorskými právami vzniká, protože poskytnutí těchto práv je pohodlné pro dodavatele softwaru a administrátory aplikací, ale představuje to bezpečnostní hrozbu.
Poskytnutí servisního účtu s administrátorskými právy umožňuje útočníkovi získat plný přístup k nevyužívanému účtu. To znamená, že útočníci s přístupem k SPN účtům mohou svobodně jednat uvnitř infrastruktury a vyhýbat se přitom monitorování svých akcí.
Tento problém lze vyřešit změnou oprávnění pro servisní účty. Tyto účty by měly podléhat principu minimálních oprávnění a mít pouze takový přístup, který je skutečně nezbytný pro jejich provoz.
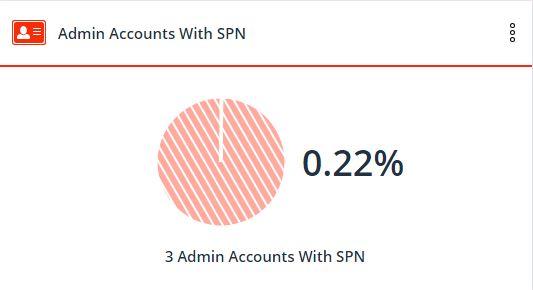
S pomocí tohoto widgetu budete moci zjistit všechny SPN, které mají administrátorská práva, odstranit tato privilegium a dále kontrolovat SPN, podle stejného principu přístupu s minimálními privilegii.
Nově vznikající SPN se budou zobrazoit na monitorovací panel a vy budete moci tento proces kontrolovat.
3. Počet uživatelů, kteří nepotřebují předchozí ověření Kerberos.
Ideálně Kerberos šifruje ověřovací lístek pomocí šifrování AES-256, které dosud nebylo prolomeno.
Starší verze Kerberos však používaly šifrování RC4, které je nyní možné prolomit během několika minut. Tento widget zobrazuje, které uživatelské účty stále používají RC4. Microsoft i nadále podporuje RC4 pro zpětnou kompatibilitu, ale to neznamená, že byste jej měli používat ve svém AD.
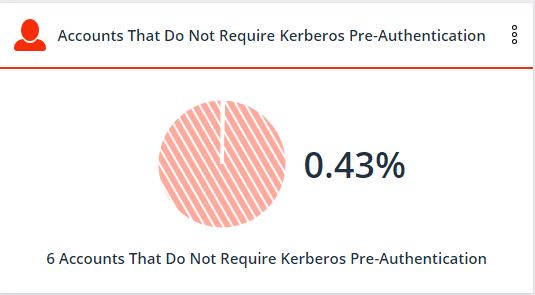
Jakmile zjistíte tyto účty, je třeba zrušit zatržení možnost "nevyžaduje předchozí autorizaci Kerberos" v AD, aby účty používaly složitější šifrování.
Samostatné zjištění těchto účtů, bez monitorovacího panelu Varonis AD, zabere hodně času. Ve skutečnosti je včas být informován o všech účtech, které byly upraveny tak, aby používaly šifrování RC4, ještě složitější úkol.
Pokud se hodnota na widgetu změní, může to naznačovat protizákonné jednání.
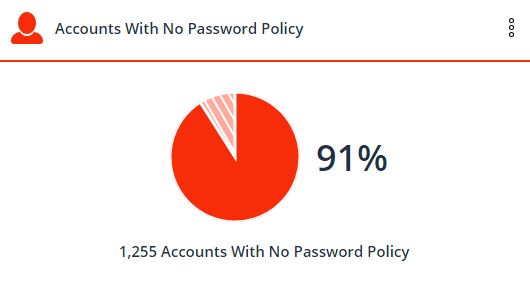
4. Počet uživatelů bez hesla.
Útočníci využívají základní příkazy PowerShell k dotazování na atribut „PASSWD_NOTREQD“ v vlastnostech účtu v AD. Použití této vlajky znamená, že neexistují žádné požadavky na existenci nebo složitost hesla.
Jak snadné je ukrást účet se slabým nebo prázdným heslem? A teď si představte, že jeden z těchto účtů je administrátorem.
Co se stane, pokud jeden z tisíců důvěrných souborů, které jsou otevřené pro všechny, je nadcházející finanční zpráva?
Ignorování povinné požadavku na zadání hesla je dalším zjednodušením pro systémové administrátory, které se často používalo v minulosti, ale dnes je to nepřijatelné a nebezpečné.
Vyřešte tento problém aktualizací hesel pro takové účty.
Sledování tohoto widgetu v budoucnu vám pomůže předejít vzniku účtů bez hesla.
Varonis vyrovnává šance.
V minulosti sběr a analýza údajů zmíněných v článku trvala mnoho hodin a vyžadovala hluboké znalosti PowerShell: bezpečnostní specialisté museli každý týden nebo měsíc vyčlenit zdroje na takové úkoly. Ale ruční shromažďování a zpracování těchto informací dává útočníkům náskok při pronikání a krádeži dat.
S Strávíte jeden den nasazením panelu pro monitorování AD a dalších komponent, shromážděním všech uvedených a mnoha dalších zranitelností. V budoucnu se během používání panel automaticky aktualizuje, jak se mění stav infrastruktury.
Provádění kybernetických útoků je vždy závodem mezi útočníky a obránci, snažením se útočníka ukrást data dřív, než budou bezpečnostní specialisté schopni je zabezpečit. Včasné odhalení útočníků a jejich nelegálních činností, spolu se silnou kybernetickou ochranou, je klíčem k zajištění bezpečnosti vašich dat.
Zdroj: habr.com
