

Vítejte! Dobře došli do osmého lekce kurzu . Na a V předchozích lekcích jsme se seznámili se základními bezpečnostními profily, nyní můžeme povolit uživatelům přístup k internetu, chránit je před viry a oddělovat jejich přístup k webovým zdrojům a aplikacím. Nyní se dostáváme k otázce správy uživatelských účtů. Jak zajistit přístup k internetu jen určité skupině uživatelů? Jak zamezit jedné skupině uživatelů v přístupu na určité webové stránky, zatímco jiné to povolit? Jak integrovat stávající řešení pro kontrolu uživatelských účtů s firewall FortiGate? Dnes si tyto otázky projdeme a pokusíme se je uvést do praxe.
Nejprve se podíváme na metody autentizace, které FortiGate podporuje. V zásadě existují dvě — lokální a vzdálená.
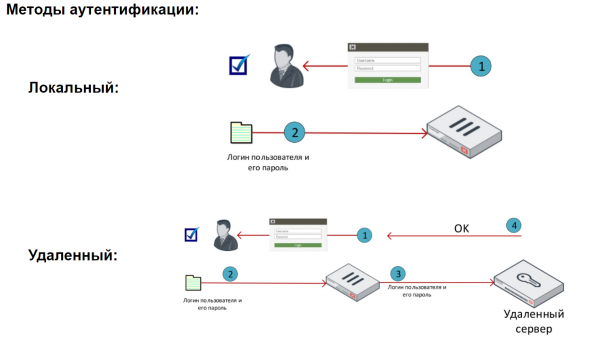
Lokální metoda je nejjednodušší způsob autentizace. V tomto případě jsou údaje o uživateli uloženy lokálně na FortiGate. Lokální uživatele lze seskupovat do skupin, na základě uživatelů nebo skupin se potom omezuje přístup k různým zdrojům.
Při použití vzdálené autentizace se uživatelé autentizují na vzdálených serverech. Tato metoda je užitečná, když je třeba autentizovat stejné uživatele na několika FortiGate, nebo v případě, že v síti již existuje server autentizace.
Když vzdálený server autentizuje uživatele, FortiGate odešle na tento server přihlašovací údaje zadané uživateli. Tento server následně zkontroluje, zda takové údaje existují v jeho databázi. Pokud ano, uživatel je úspěšně autentizován v systému.
Je třeba poznamenat, že v takovém případě údaje o uživatelích nejsou uloženy na FortiGate a samotný proces autentizace probíhá na vzdáleném serveru.
Také je třeba zmínit mechanismus Fortinet Single Sign On. Umožňuje organizovat transparentní autentizaci uživatelů domény na FortiGate pomocí dat z doménových řadičů. Bohužel, podrobnosti o tomto mechanismu přesahují rámec našeho kurzu.
FortiGate podporuje různé typy autentizačních serverů, jako jsou POP3, RADIUS, LDAP, TACAS+. Zaměříme se na práci s LDAP serverem.
Ve videu je probrána základní teorie a práce s místními uživateli a LDAP serverem.
V příští lekci se zaměříme na práci s protokoly, konkrétně prozkoumáme možnosti řešení FortiAnalyzer. Abyste nezmeškali, sledujte aktualizace na následujících kanálech:
Zdroj: habr.com
