

Uživatelům nelze důvěřovat. Většinou jsou líní a místo bezpečnosti volí pohodlí. Podle statistik 21 % si zapisuje své pracovní hesla na papír, 50 % používá stejná hesla pro pracovní a osobní služby.
Prostředí je také nepřátelské. 74 % organizací povoluje přinášet do práce osobní zařízení a připojovat je k firemní síti. 94 % uživatelů nedokáže rozlišit skutečný e-mail od phishingového, 11 % kliklo na přílohy.
Všechny tyto problémy řeší podniková infrastruktura veřejných klíčů (PKI), která zajišťuje šifrování a autentizaci e-mailů, a hesla nahrazuje digitálními certifikáty. Tuto infrastrukturu lze nasadit na Windows Server. Podle , služba Active Directory Certificate Services (AD CS) je server, který umožňuje vytvořit v organizaci PKI a používat kryptografii s veřejnými klíči, digitální certifikáty a digitální podpisy.
Ale řešení od Microsoftu je poměrně nákladné.
Celkové náklady na vlastnictví pro soukromé certifikační centrum od Microsoftu
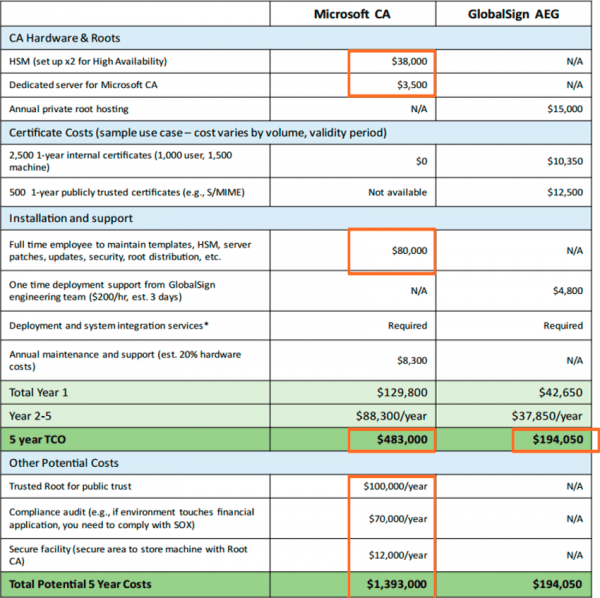
Srovnání nákladů na vlastnictví Microsoft CA a GlobalSign AEG.
V mnoha situacích je výhodnější a levnější vytvořit stejné soukromé certifikační centrum, ale s externím řízením. Tento problém řeší GlobalSign Auto Enrollment Gateway (AEG). Z celkových nákladů na vlastnictví se okamžitě odstraní několik položek (nákup vybavení, náklady na podporu, školení personálu atd.). Úspora může přesáhnout .
Co je AEG
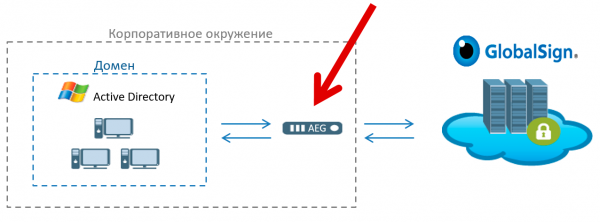
(AEG) je softwarová služba, která funguje jako brána mezi certifikačními službami SaaS GlobalSign a podnikovým prostředím Windows.
AEG se integruje s Active Directory, což organizacím umožňuje automatizovat registraci, přípravu a správu digitálních certifikátů GlobalSign v prostředí Windows. Nahrazením interních certifikačních center službami GlobalSign zvyšují podniky bezpečnost a snižují náklady na správu komplikovaného a nákladného interního certifikačního centra Microsoft.
Služby certifikace GlobalSign SaaS jsou spolehlivější variantou ve srovnání se slabými a neřízenými certifikáty na vlastní infrastruktuře. Eliminace nutnosti správy výpočetně náročných interních CA snižuje celkové náklady na vlastnictví PKI a také riziko systémových selhání.
Podpora protokolů SCEP a ACME rozšiřuje možnosti podpory i mimo Windows, včetně automatizované distribuce certifikátů pro servery Linux, mobilní, síťová a další zařízení, stejně jako pro počítače Apple OSX registrované v Active Directory.
Zvýšená bezpečnost
Kromě úspor rozpočtu zlepšuje externí správa PKI bezpečnost systému. jak uvádí studie Aberdeen Group, certifikáty se stále častěji stávají terčem útočníků: ti úspěšně využívají známé zranitelnosti, jako jsou nespolehlivé self-signed certifikáty, slabé šifrování a objemné mechanismy odvolání. Kromě toho útočníci zvládli složitější exploity, jako je podvodné vydávání certifikátů od důvěryhodných CA a padělání certifikátů pro podepisování kódu.
„Většina podniků nedostatečně aktivně spravuje rizika spojená s těmito útoky a není připravena rychle reagovat na kompromitaci, — Derek E. Brink, viceprezident a vědecký pracovník v oblasti IT bezpečnosti v Aberdeen Group. — Poskytováním podnikům možnosti předat operační aspekty správy certifikátů do rukou expertů, přičemž si zachovávají firemní kontrolu nad skupinovými politikami v Active Directory, se GlobalSign snaží zajistit budoucí růst využívání certifikátů a řešit praktické otázky bezpečnosti a důvěry v efektivním a ekonomickém modelu nasazení.“
Jak funguje AEG
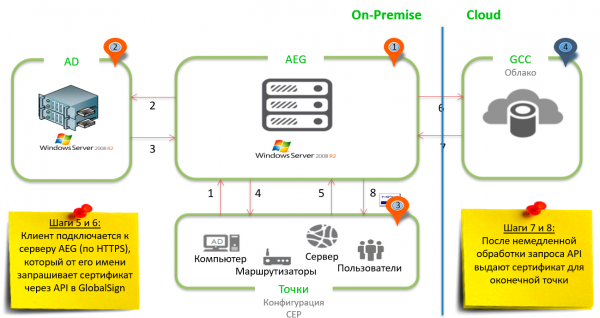
Typický systém s AEG se skládá ze čtyř klíčových komponentů, které zajišťují přenos správných certifikátů na správná přístupová místa:
- Software AEG na serveru Windows.
- Servery Active Directory nebo doménové řadiče, které umožňují správcům řídit a uchovávat informace o prostředcích.
- Koncové body: uživatelé, zařízení, servery a pracovní stanice — prakticky jakýkoli objekt, který je "spotřebitelem" digitálních certifikátů.
- Certifikační centrum GlobalSign neboli GCC, které stojí na vrcholu spolehlivé platformy pro vydávání a správu certifikátů. Zde se generují certifikáty.
Tři ze čtyř uvedených komponentů se nacházejí v místním prostředí u klienta, čtvrtý je v cloudu.
Nejprve se koncové body přednastavují pomocí skupinových politik: například kontrola certifikátu pro autentizaci uživatele, požadavek S/MIME na certifikát a tak dále — pro následné připojení k serveru AEG. Připojení probíhá bezpečně přes HTTPS.
Server AEG posílá požadavek do Active Directory přes LDAP, aby získal seznam šablon certifikátů pro tyto koncové body, a zasílá klientům tento seznam spolu s umístěním certifikačního centra. Po obdržení těchto pravidel se koncové body znovu připojují k serveru AEG, tentokrát za účelem žádosti o skutečné certifikáty. AEG pak vytváří API volání s uvedenými parametry a posílá je do certifikačního centra GlobalSign neboli GCC k dalšímu zpracování.
Nakonec serverová část GCC zpracovává požadavky, obvykle během několika sekund, a posílá odpověď API spolu s certifikátem, který bude na koncových bodech nainstalován na požádání.
Celý proces trvá několik sekund a může být plně automatizován nastavením koncových bodů pro automatické získávání certifikátů prostřednictvím skupinových politik.
Unikátní vlastnosti AEG
- Lze se registrovat přes platformu MDM.
- Vyvinuto bývalými zaměstnanci týmu Microsoft Crypto.
- Řešení „bez klienta“.
- Jednoduchá implementace a správa životního cyklu.
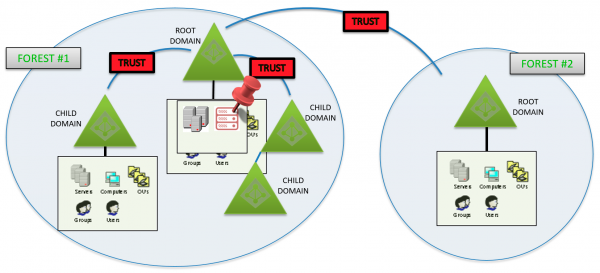
Příklady architektur
Takže externí správa PKI přes bránu GlobalSign AEG znamená zvýšenou bezpečnost, úsporu nákladů a snížení rizik. Další výhodou je jednoduchá škálovatelnost a zvýšený výkon. Správné řízení PKI zajišťuje dlouhé období bezporuchového provozu, eliminuje přerušení kritických operací v důsledku neplatných certifikátů a nabízí zaměstnancům vzdálený, bezpečný přístup k sítím společnosti.
podporuje širokou škálu scénářů použití vyžadujících dvoufaktorovou autentizaci: od klientů vzdálených pracovních skupin, kteří mají přístup k síti prostřednictvím VPN a Wi-Fi, až po privilegovaný přístup k vysoce citlivým zdrojům pomocí chytrých karet.
GlobalSign - světový lídr v oblasti poskytování cloudových a síťových PKI řešení pro správu identity a přístupu. Další informace o produktech se dozvíte od našich .
Zdroj: habr.com
