

Komunita Ansible neustále překvapuje novým obsahem – pluginy a moduly – čímž vytváří mnoho nové práce pro ty, kdo se věnují správě Ansible, jelikož nový kód je třeba co nejrychleji integrovat do repozitářů. Někdy se však podaří dodržet termíny a uvedení některých plně připravených produktů se odkládá na následující oficiální verzi Ansible Engine. Až do nedávné doby měl koncový uživatel pouze jeden způsob, jak získat nový obsah Ansible – spolu s novou verzí Ansible Engine.
Aby se odstranila tato nepříjemnost, komunita Ansible začala pracovat na flexibilnějších možnostech vytváření a získávání obsahu.
Red Hat Ansible Engine 2.8: na cestě k novým metodám zpracování Ansible obsahu
V reakci na žádosti uživatelů došlo v Ansible Engine 2.8 k úpravám týkajícím se zpracování obsahu, který není součástí oficiálního vydání. Tyto změny umožní realizaci nového způsobu dodávání obsahu uživatelům, který nebude závislý na správě Ansible při ovládání jak obsahu Ansible, tak kódu samotné platformy.
Očekává se, že v dalších vydáních budou autoři (Creators) obsahu moci dodávat jej ve formě speciálních balíčků, takzvaných Kolekcí (Collection), které bude možné nainstalovat do příslušného místa pro provádění na hlavním uzlu Ansible (control node) nebo na spravovaném uzlu (managed node). Autor kolekcí bude přímo v balíčku definovat podrobnosti provádění pomocí rolí a playbooků. Díky výše uvedeným změnám v Ansible Engine se kolekce stanou jedním z nástrojů, které umožní odpojit vydání obsahu od vydání oficiálních verzí Ansible Engine..
Nová konstrukce Become
Konstrukce Become se objevila už dávno, ale od verze 2.8 se slovo BECOME standardně používá v Ansible Engine k dotazu na heslo při zvyšování oprávnění (sudo oprávnění na *nix systémech nebo enable režim na síťových zařízeních). Jinými slovy, nyní je BECOME standardním nástrojem pro zvýšení oprávnění, který již sám rozpoznává cílový systém.
Takhle vypadá příklad jeho použití:
ansible-playbook --become --ask-become-pass site.yml
BECOME heslo:
Kromě toho v Ansible Engine 2.8 přibyl plugin BECOME, který funguje jako doas na Linuxu a jako runas na Windows, a umožňuje vykonávat akce jménem zadaného uživatele. Pro zvýšení oprávnění na síťových zařízeních se používá become-plugin enable.
Hledání Python interpreteru
Možná jste se setkali s touto chybou:
/usr/bin/python: bad interpreter: No such file or directory
Je to tak, že v předchozích verzích Ansible Engine se předpokládalo, že hlavní (výchozí) Python interpreter se nachází ve složce /usr/bin/python. Od verze 2.8 Ansible hledá interpreter na každém cílovém systému, nejprve se porovnává s tabulkou cest a názvů spustitelného souboru hlavního Python interpreteru v různých distribucích a poté používá seřazené seznamy záložních interpreterů (fallback list), podrobněji viz .
Soubory Retry se již ve výchozím nastavení nevytvářejí
Hledali jste dlouho na disku soubory .retry? Pokud již delší dobu používáte Ansible, máte jich pravděpodobně spoustu a jen zabírají užitečné místo. Od verze 2.8 Ansible Engine ve výchozím nastavení tyto soubory již nevytváří (což lze zrušit úpravou výchozího souboru ansible.cfg).
Aktualizovaný Play Recap
Úryvek z :
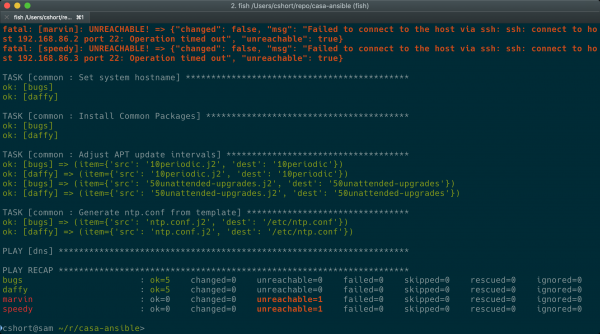
Play Recap nyní počítá úkoly (tasks) se statusem ignored a rescued, stejně jako ok, changed, unreachable, failed a skipped, díky dvěma novým statistikám v callback pluginu default. Úkoly failed, pro které byla nastavena značka ignore_errors: yes, jsou počítány jako ignored. Úkoly failed, pro které byla následně zpracována sekce rescue, jsou počítány jako rescued. Upozorňujeme, že na rozdíl od předchozích verzí Ansible, úkoly rescued se již nepočítají jako failed.
A v tabulce Play Recap po dokončení playbooku mají hostitelé další sloupce skipped, rescued a ignored:
Cloudy a kontejnery
Ve verzi 2.8 byly implementovány vylepšení a doplnění v cloudových a kontejnerových modulech pro práci se službami Amazon Web Services, Microsoft Azure, Google Cloud, Digital Ocean, a . Také je třeba poznamenat, že soubory TOML lze nyní používat jako inventory zdroj.
Paramiko
Používáte Red Hat Ansible Network Automation? Ansible Engine 2.8 již neobsahuje paramiko a nespoléhá na něj. Ve výchozím nastavení Ansible Engine používá ssh. Pokud potřebujete paramiko, můžete jej nainstalovat příkazem pip install paramiko.
Pokud potřebujete podporu při používání paramiko v rámci předplatného Red Hat, obraťte se na článek v databázi znalostí .
Nová verze Red Hat Ansible Engine byla obohacena o působivý seznam vylepšení a změn, s nimiž se můžete blíže seznámit .
Red Hat Ansible Tower 3.5: více automatizace
Nová verze Red Hat Ansible Tower 3.5 je k dispozici od konce května a nabízí několik významných vylepšení pro automatizaci, o nichž se zmíníme, pokud jste je ještě neměli možnost vyzkoušet.
Nejprve tedy klíčové body:
- Podpora Red Hat Enterprise Linux 8;
- Podpora externích úložišť přihlašovacích údajů pomocí příslušných pluginů;
- Podpora become pluginů v Ansible Tower.
Kromě toho bylo v nové verzi opraveno více než 160 registrovaných chyb a problémů.
Podpora Red Hat Enterprise Linux 8
Často opakujeme, že Red Hat Enterprise Linux (RHEL) je spolehlivým a univerzálním základem pro vytvoření, například, hybridního cloudu. Ansible Tower 3.5 (stejně jako Ansible Engine 2.8) zajišťuje správu hostitelů RHEL 8 a může být spuštěn na platformě Red Hat Enterprise Linux 8 jako řídící uzel systému Red Hat Ansible Automation.
Externí úložiště přihlašovacích údajů
Kromě vestavěného úložiště přihlašovacích údajů může Ansible Tower 3.5 nyní využívat také externí úložiště přihlašovacích údajů, protože někdy je potřeba učinit přihlašovací údaje dostupnější pro distribuované aplikace. Nová verze Ansible Tower tedy může přímo pracovat s různými řešeními pro ukládání hesel a klíčů, například:
- HashiCorp Vault;
- CyberArk AIM;
- CyberArk Conjur;
- Microsoft Azure Key Vault.
Podrobnosti o práci s těmito systémy jsou uvedeny v dokumentaci .
Nové pluginy pro práci s inventáři a zvyšování oprávnění
S ohledem na vývoj Ansible Engine, Ansible Tower 3.5 nabízí nové inventární pluginy a plugin pro nové zvýšení oprávnění.
Díky Ansible Tower nyní může používat jako inventární zdroje platformy Microsoft Azure, Google Cloud Platform a Red Hat OpenStack Platform, což zajišťuje práci s hybridními cloudovými prostředími "z krabice".
Nový plugin pro zvýšení oprávnění zajišťuje komplexní zpracování úloh zvyšování oprávnění a nabízí mnohem větší flexibilitu a kontrolu ve srovnání s tradičními příkazy sudo a su.
Přepracované uživatelské rozhraní seznamů
V nové verzi se výrazně zjednodušila práce se seznamy. Lze je rozbalit pro zobrazení podrobností a sbalit, abyste na obrazovce zobrazili více položek. Seznamy lze také třídit podle různých polí a filtrovat téměř podle jakéhokoliv atributu.
Vylepšené metriky
Metriky nyní obsahují takzvané endpointy (/api/v2/metrics), díky čemuž lze Ansible Tower snadno monitorovat pomocí Prometheus a dalších podobných systémů, přičemž je možné současně používat více systémů, včetně cloudových.
Ansible Tower 3.5 je již k dispozici ke stažení, může být nainstalována jak lokálně, tak prostřednictvím Vagrant nebo Amazon AMI.
Webináře o Ansible: rozviňte své dovednosti
Neustále se doplňuje úložiště webinářů na téma:
4. června se konal webinář , zaměřený na nové a vylepšené funkce Red Hat Ansible Tower a Red Hat Ansible Engine. Brzy bude dostupný v úložišti.
V ruštině je k dispozici.
Zdroj: habr.com
