

Tento článek uzavírá cyklus překladových poznámek o OpenWhisk od autora . Dnes se podíváme na proces nasazení OpenWhisk nad Kubernetes s opravenými příkazy pro funkčnost s aktuálními verzemi aplikací. Také bude popsán proces spuštění funkcí OpenWhisk s využitím Knative a TektonCD v Kubernetes s prostředím Nodejs.
Nasazujeme OpenWhisk na Kubernetes
Během několika dní jsem provedla experiment na nasazení OpenWhisk v Kubernetes k vytvoření jednoduché a rychlé platformy pro procvičování úloh. A protože jsem nováček v Kubernetes, předpokládám, že jeden a půl dne bylo stráveno úspěšným nasazením. V repozitáři jsou velmi jasné pokyny pro nasazení OpenWhisk v Kubernetes. Zde budou pokyny pro nasazení, které jsem vytvořila pro Mac (já také budu všechno dělat na Linuxu, protože preferuji Linux. — pozn. překladatele).
- Instalujeme správce balíčků
asdf, po kterém automaticky opravíme~/bash_profilenebo jeho ekvivalent takto:
$ brew install asdf
$ [ -s "/usr/local/opt/asdf/asdf.sh" ] && . /usr/local/opt/asdf/asdf.sh
$ source ~/.bash_profile[Na Linuxu tento krok není potřeba, i když brew existuje. — pozn. překladatele]
- Přidáváme pluginy
minikubeakubelet:
$ asdf plugin-add kubectl
$ asdf plugin-add minikube[Znovu přeskočíme tento krok na Linuxu. — pozn. překladatele]
- Instalujeme minikube a kubelet:
$ asdf install kubectl 1.9.0
$ asdf global kubectl 1.9.0
$ asdf install minikube 0.25.2
$ asdf global minikube 0.25.2[jsou instalovány konkrétní verze, ale já jsem to všechno kontroloval na posledních dostupných verzích pro Linux; podezřívám, že je bezpečné nainstalovat latest. — pozn. překladatele]
Na Linuxu se tento krok provádí přibližně takto (všechno se instaluje do ~/bin, což mám uvedeno v PATH, pozn. překladatele):
$ curl -L0 minikube https://storage.googleapis.com/minikube/releases/latest/minikube-linux-amd64 && chmod +x minikube && mv minikube ~/bin/
$ curl -L0 https://storage.googleapis.com/kubernetes-release/release/$(curl -s https://storage.googleapis.com/kubernetes-release/release/stable.txt)/bin/linux/amd64/kubectl && chmod +x kubectl && mv kubectl ~/bin/- Vytváříme virtuální stroj minikube (musí být předtím nainstalován VirtualBox):
$ minikube start --cpus 2 --memory 4096 --kubernetes-version=v1.9.0 --extra-config=apiserver.Authorization.Mode=RBAC[U mě to všechno funguje s příkazem minikube start , bez parametrů a se standardními hodnotami. — pozn. překladatele]
$ minikube start
  minikube v1.5.2 na Debianu 8.11
  Automaticky vybrán ovladač 'virtualbox'
  Stahování obrazového souboru pro spuštění VM ...
    > minikube-v1.5.1.iso.sha256: 65 B / 65 B [--------------] 100.00% ? p/s 0s
    > minikube-v1.5.1.iso: 143.76 MiB / 143.76 MiB [-] 100.00% 5.63 MiB p/s 26s
  Vytváření virtuálního stroje virtualbox (CPU=2, Paměť=4096MB, Disk=20000MB) ...
  Příprava Kubernetes v1.16.2 na Docker '18.09.9' ...
  Stahování kubelet v1.16.2
  Stahování kubeadm v1.16.2
  Stahování obrazů ...
  Spouštění Kubernetes ...  Čekání na: apiserver
Hotovo! kubectl je nyní nakonfigurován pro použití "minikube"- Přepínáme síť v Dockeru do promiskuitního režimu:
$ minikube ssh -- sudo ip link set docker0 promisc on- Vytváříme namespace a označujeme pracovní uzel:
$ kubectl create namespace openwhisk
$ kubectl label nodes --all openwhisk-role=invoker- Stahujeme obsah repozitáře a přepisujeme typ pro ingress v souboru mycluster.yaml:
$ git clone https://github.com/apache/incubator-openwhisk-deploy-kube.git
$ cd incubator-openwhisk-deploy-kube/
$ cat < mycluster.yaml
whisk:
    ingress:
        type: NodePort
            api_host_name: 192.168.99.100
            api_host_port: 31001
nginx:
    httpsNodePort: 31001
EOF- Instalujeme Helm a provádíme nasazení s jeho pomocí:
$ brew install kubernetes-helm
$ helm init # inicializace Helm Tiller, není potřeba na Helm v3+
$ kubectl get pods -n kube-system # ověření, že tiller-deploy je ve stavu běhu, není potřeba na helm v3+
$ kubectl create clusterrolebinding tiller-cluster-admin --clusterrole=cluster-admin --serviceaccount=kube-system:default
$ helm install ./openwhisk/helm/ --namespace=openwhisk -f mycluster.yaml[Na Linuxu s posledními verzemi (byla dostupná v3.0.1) to bude mírně jiné. — pozn. překladatele]
$ curl -L0 https://get.helm.sh/helm-v3.0.1-linux-amd64.tar.gz | tar -xzvf - linux-amd64/helm --strip-components=1; sudo mv helm /usr/local/bin
$ kubectl create clusterrolebinding tiller-cluster-admin --clusterrole=cluster-admin --serviceaccount=kube-system:default
$ helm install ./openwhisk/helm/ --namespace=openwhisk --generate-name -f mycluster.yaml- Kontrolujeme, že vše běží (STATUS = Running nebo Completed):
$ kubectl get pods -n openwhisk
NAME                                                              READY   STATUS      RESTARTS   AGE
openwhisk-1576070780-alarmprovider-6868dc694-plvpf                1/1     Running     1          1d5h
openwhisk-1576070780-apigateway-8d56f4979-825hf                   1/1     Running     1          1d5h
openwhisk-1576070780-cloudantprovider-544bb46596-9scph            1/1     Running     1          1d5h
openwhisk-1576070780-controller-0                                 1/1     Running     2          1d5h
openwhisk-1576070780-couchdb-7fd7f6c7cc-42tw6                     1/1     Running     1          1d5h
openwhisk-1576070780-gen-certs-z9nsb                              0/1     Completed   0          1d5h
openwhisk-1576070780-init-couchdb-r2vmt                           0/1     Completed   0          1d5h
openwhisk-1576070780-install-packages-27dtr                       0/1     Completed   0          1d4h
openwhisk-1576070780-invoker-0                                    1/1     Running     1          1d5h
openwhisk-1576070780-kafka-0                                      1/1     Running     1          1d5h
openwhisk-1576070780-kafkaprovider-f8b4cf4fc-7z4gt                1/1     Running     1          1d5h
openwhisk-1576070780-nginx-6dbdbf69bc-5x76n                       1/1     Running     1          1d5h
openwhisk-1576070780-redis-cfd8756f4-hkrt6                        1/1     Running     1          1d5h
openwhisk-1576070780-wskadmin                                     1/1     Running     1          1d5h
openwhisk-1576070780-zookeeper-0                                  1/1     Running     1          1d5h
wskopenwhisk-1576070780-invoker-00-1-prewarm-nodejs10             1/1     Running     0          61s
wskopenwhisk-1576070780-invoker-00-2-prewarm-nodejs10             1/1     Running     0          61s
wskopenwhisk-1576070780-invoker-00-3-whisksystem-invokerhealtht 1/1 Running 0 59s- Nastavujeme wsk pro práci:
$ wsk property set --apihost 192.168.99.100:31001
$ wsk property set --auth 23bc46b1-71f6-4ed5-8c54-816aa4f8c502:123zO3xZCLrMN6v2BKK1dXYFpXlPkccOFqm12CdAsMgRU4VrNZ9lyGVCGuMDGIwP
Kontrolujeme:
$ wsk -i list
Entities in namespace: default
packages
actions
triggers
rules
Problémy a jejich řešení
getsockopt: připojení odmítnuto
$ wsk -i list
error: Unable to obtain the list of entities for namespace 'default': Get http://192.168.99.100:31001/api/v1/namespaces/_/actions?limit=0&skip=0: dial tcp 192.168.99.100:31001: getsockopt: připojení odmítnuto
Kontrolujeme, že kontejner je v namespace openwhisk ve stavu Dokončeno, protože občas selhává s chybami CreateContainerConfigError.
Invoker se stále inicializuje — Init:1/2
Proces stahování různých prostředí může trvat dlouho. Pro urychlení můžete uvést zkrácený minimální seznam v souboru mycluster.yaml:
whisk:
  runtimes: "runtimes-minimal-travis.json"
Kontejner s názvem -install-packages- pada do chyby
Jednoduše zvýšte časová omezení pro liveness testy.
Instalace OpenWhisk nad Knative
Priti Desai prováděla instalaci nad clustrem v cloudu IBM, stejně jako na běžném minikube, pomocí Knative Build a BuildTemplates. Také budu instalovat nad minikube, inspirován tím, jak Na našem blogu dříve — s využitím nejnovějších verzí softwaru. Protože byly Knative Build a BuildTemplates oficiálně deklarovány jako zastaralé, budu používat doporučenou náhradu v podobě Tekton Pipelines. Další část článku byla napsána po přečtení dokumentace k Tekton Pipelines, avšak je založena na myšlenkách Priti. Pro práci bude zapotřebí přístup k nějaké Docker Registry — já, stejně jako původní autor, budu používat DockerHub.
$ curl -L0 https://github.com/solo-io/gloo/releases/download/v1.2.10/glooctl-linux-amd64; chmod +x glooctl-linux-amd64; mv glooctl-linux-amd64 ~/bin
$ glooctl install knative
$ kubectl get pods -n knative-serving
NAME                              READY   STATUS    RESTARTS   AGE
activator-77fc555665-rvrst        1/1     Running   0          2m23s
autoscaler-5c98b7c9b6-x8hh4       1/1     Running   0          2m21s
autoscaler-hpa-5cfd4f6845-w87kq   1/1     Running   0          2m22s
controller-7fd74c8f67-tprm8       1/1     Running   0          2m19s
webhook-74847bb77c-txr2g          1/1     Running   0          2m17s
$ kubectl get pods -n gloo-system
NAME                                      READY   STATUS    RESTARTS   AGE
discovery-859d7fbc9c-8xhvh                1/1     Running   0          51s
gloo-545886d9c6-85mwt                     1/1     Running   0          51s
ingress-67d4996d75-lkkmw                  1/1     Running   0          50s
knative-external-proxy-767dfd656c-wwv2z   1/1     Running   0          50s
knative-internal-proxy-6fdddcc6b5-7vqd8   1/1     Running   0          51s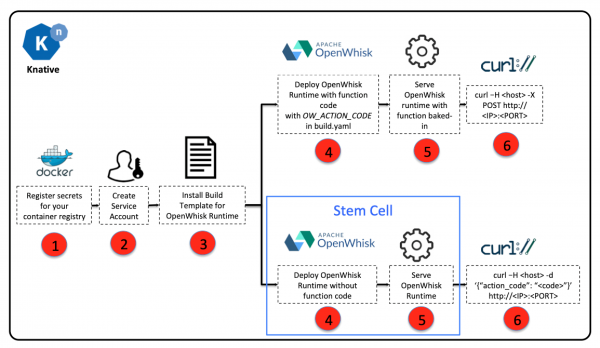
Sestavení a provoz OpenWhisk na Knative
- Nabízíme obsah :
$ git clone https://github.com/tektoncd/catalog/
$ cd catalog/openwhisk- Nastavujeme data pro přístup k Registry jako proměnné prostředí a ukládáme je jako tajemství Kubernetes:
$ export DOCKER_USERNAME=
$ export DOCKER_PASSWORD=
$ sed -e 's/${DOCKER_USERNAME}/'"$DOCKER_USERNAME"'/' -e 's/${DOCKER_PASSWORD}/'"$DOCKER_PASSWORD"'/' docker-secret.yaml.tmpl > docker-secret.yaml
$ kubectl apply -f docker-secret.yaml
Kontrolujeme:
$ kubectl get secret
NAME                    TYPE                                  DATA      AGE
dockerhub-user-pass kubernetes.io/basic-auth 2 21s- Vytváříme účet pro sestavení prostředí:
$ kubectl apply -f service-account.yamlKontrolujeme:
$ kubectl get serviceaccount/openwhisk-runtime-builder
NAME                        SECRETS   AGE
openwhisk-runtime-builder 2 31m- Vytváříme úlohu pro sestavení obrazu pro OpenWhisk
$ kubectl apply -f openwhisk.yaml
task.tekton.dev/openwhisk created- Spouštíme úlohu pro sestavení obrazu (na příkladu NodeJS):
Vytváříme soubor taskrun.yaml s obsahem:
# Git Pipeline Resource for OpenWhisk NodeJS Runtime
apiVersion: tekton.dev/v1alpha1
kind: PipelineResource
metadata:
    name: openwhisk-nodejs-runtime-git
spec:
    type: git
    params:
        - name: revision
          value: master
        - name: url
          value: https://github.com/apache/openwhisk-runtime-nodejs.git
---

# Image Pipeline Resource for OpenWhisk NodeJS Sample Application
apiVersion: tekton.dev/v1alpha1
kind: PipelineResource
metadata:
    name: openwhisk-nodejs-helloworld-image
spec:
    type: image
    params:
        - name: url
          value: docker.io/${DOCKER_USERNAME}/openwhisk-nodejs-helloworld
---

# Task Run to build NodeJS image with the action source
apiVersion: tekton.dev/v1alpha1
kind: TaskRun
metadata:
    name: openwhisk-nodejs-helloworld
spec:
    serviceAccountName: openwhisk-runtime-builder
    taskRef:
        name: openwhisk
    inputs:
        resources:
            - name: runtime-git
              resourceRef:
                name: openwhisk-nodejs-runtime-git
        params:
            - name: DOCKERFILE
              value: "./runtime-git/core/nodejs10Action/knative/Dockerfile"
            - name: OW_ACTION_NAME
              value: "nodejs-helloworld"
            - name: OW_ACTION_CODE
              value: "function main() {return {payload: 'Hello World!'};}"
            - name: OW_PROJECT_URL
              value: ""
    outputs:
        resources:
            - name: runtime-image
              resourceRef:
                name: openwhisk-nodejs-helloworld-image
---
Používáme aktuální data pro tento soubor:
$ sed 's/${DOCKER_USERNAME}/'"$DOCKER_USERNAME"'/' -i taskrun.yamlPoužíváme:
$ kubectl apply -f taskrun.yaml
pipelineresource.tekton.dev/openwhisk-nodejs-runtime-git created
pipelineresource.tekton.dev/openwhisk-nodejs-helloworld-image created
taskrun.tekton.dev/openwhisk-nodejs-helloworld created
Kontrola funkčnosti spočívá v získání jména podu, kontrole jeho stavu. Také si můžete prohlédnout protokol pro každý krok, například:
$ kubectl get taskrun
NAME                          SUCCEEDED   REASON      STARTTIME   COMPLETIONTIME
openwhisk-nodejs-helloworld   True        Succeeded   5m15s       44s
$ kubectl get pod openwhisk-nodejs-helloworld-pod-4640d3
NAME                                     READY   STATUS      RESTARTS   AGE
openwhisk-nodejs-helloworld-pod-4640d3   0/6     Completed   0          5m20s
$ kubectl logs openwhisk-nodejs-helloworld-pod-4640d3 -c step-git-source-openwhisk-nodejs-runtime-git-r8vhr
{"level":"info","ts":1576532931.5880227,"logger":"fallback-logger","caller":"logging/config.go:69","msg":"Fetch GitHub commit ID from kodata failed: open \/var\/run\/ko\/refs\/heads\/master: no such file or directory"}
{"level":"info","ts":1576532936.538926,"logger":"fallback-logger","caller":"git/git.go:81","msg":"Successfully cloned https:\/\/github.com\/apache\/openwhisk-runtime-nodejs.git @ master in path \/workspace\/runtime-git"}
{"level":"warn","ts":1576532936.5395331,"logger":"fallback-logger","caller":"git/git.go:128","msg":"Unexpected error: creating symlink: symlink \/tekton\/home\/.ssh \/root\/.ssh: file exists"}
{"level":"info","ts":1576532936.8202565,"logger":"fallback-logger","caller":"git/git.go:109","msg":"Successfully initialized and updated submodules in path \/workspace\/runtime-git"}
Po dokončení bude v Registry obraz, který může být nasazen pomocí nástroje kn, určeného pro práci se službami Knative, například:
kn service create nodejs-helloworld --image docker.io\/${DOCKER_USERNAME}\/openwhisk-nodejs-helloworld
Service 'nodejs-helloworld' successfully created in namespace 'default'.
Waiting for service 'nodejs-helloworld' to become ready ... OK

Service URL:
http:\/\/nodejs-helloworld.default.example.com
Pokud používáte Gloo, můžete zkontrolovat funkčnost takto:
$ curl -H "Host: nodejs-helloworld.default.example.com" -X POST $(glooctl proxy url --name knative-external-proxy)
{"OK":true}
$ curl -H "Host: nodejs-helloworld.default.example.com" -X POST $(glooctl proxy url --name knative-external-proxy)
{"payload":"Hello World!"}
Další články cyklu
Zdroj: habr.com
