

Analytický přehled kybernetických hrozeb pro zdravotnické informační systémy, které byly aktuální v letech 2007 až 2017.
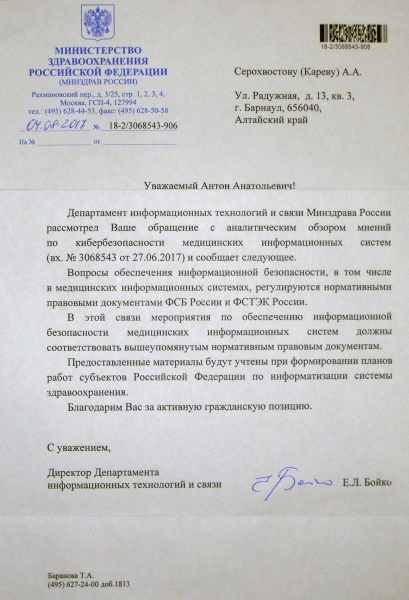
Tento přehled je označen děkovným dopisem od Ministerstva zdravotnictví Ruské federace (viz screenshot pod spoilerem).
Jak rozšířené jsou zdravotnické informační systémy v Rusku?
- V roce 2006 oznámila společnost „Informatika Sibiř“ (IT firma specializující se na vývoj zdravotnických informačních systémů) [38]: „MIT Technology Review pravidelně zveřejňuje tradiční seznam deseti perspektivních informačně-komunikačních technologií, které mají brzy největší vliv na lidskou společnost. V roce 2006 obsadily 6 z 10 položek v tomto seznamu technologie související s otázkami medicíny. Rok 2007 byl v Rusku vyhlášen „rokem informatizace zdravotnictví“. V letech 2007 až 2017 se dynamika závislosti zdravotnictví na informačně-komunikačních technologiích neustále zvyšovala.
- Dne 10. září 2012 informačně-analytické centrum „Otevřené systémy“ oznámilo [41], že v roce 2012 bylo k EMIAS (jednotný zdravotnický informačně-analytický systém) připojeno 350 poliklinik v Moskvě. Krátce poté, 24. října 2012, stejný zdroj oznámil [42], že v tu chvíli mělo 3,8 tisíce lékařů automatizované pracovní stanice a 1,8 milionu občanů již vyzkoušelo službu EMIAS. Dne 12. května 2015 stejný zdroj uvedl [40], že EMIAS funguje ve všech 660 státních poliklinikách v Moskvě a obsahuje údaje o více než 7 milionech pacientů.
- Dne 25. června 2016 časopis „Profil“ zveřejnil [43] expertní posudek mezinárodního analytického centra PwC: „Moskva je jediné velkoměsto, kde byla plně implementována jednotná správa městských poliklinik, zatímco podobné řešení v jiných městech světa, včetně New Yorku a Londýna, je teprve ve fázi diskuse.“ „Profil“ také oznámil, že k 25. červenci 2016 bylo v EMIAS registrováno 75 % Moskvčanů (přibližně 9 milionů lidí), v systému pracuje více než 20 tisíc lékařů; od spuštění systému bylo provedeno více než 240 milionů objednávek k lékařům; denně se v systému provádí více než 500 tisíc různých operací. Dne 10. února 2017 „Echo Moskvy“ oznámilo [39], že v Moskvě již více než 97 % zdravotních vyšetření probíhá na základě předchozí rezervace provedené prostřednictvím EMIAS.
- 19. července 2016 Veronika Skvortsova, ministryně zdravotnictví Ruské federace, uvedla [11], že do konce roku 2018 bude 95 % zdravotnických center v zemi připojeno k jednotnému informačnímu státnímu systému zdravotnictví (JISZ) prostřednictvím zavedení jednotní elektronické zdravotní karty (EHK). Příslušný zákon, který nařizuje ruským regionům připojit se k systému, prošel veřejnou diskusí, byl schválen všemi zainteresovanými federálními orgány a brzy bude předložen vládě. Veronika Skvortsova oznámila, že v 83 regionech bylo zorganizováno elektronické objednání na vyšetření u lékaře; v 66 subjektech byla zavedena jednotná regionální systém dispečinku záchranné služby; v 81 regionu země fungují zdravotnické informační systémy, k nimž se připojilo automatizované pracoviště 57 % lékařů. [11]
Můžete poskytnout více informací o jednotném informačním státním systému zdravotnictví (JISZ)?
- JISZ je základem všech domácích ZIS (zdravotnických informačních systémů). Skládá se z regionálních fragmentů – RIZUZ (regionální informační systém řízení zdravotnictví). EMIAS, který byl již zmíněn, je jedním z exemplářů RIZUZ (nejznámější a nejperspektivnější). [51] Jak vysvětluje [56] redakce časopisu "Ředitel informačních služeb", JISZ je cloudová síťová IT infrastruktura, jejíž regionální segmenty vytvářejí výzkumná centra v Kaliningradu, Kostromě, Novosibirsku, Orlu, Saratově, Tomsku a dalších městech Ruské federace.
- Úkolem JISZ je vymýtit "patchworkovou informatizaci" zdravotnictví; prostřednictvím propojení ZIS různých ministerstev, z nichž každé před zavedením JISZ používalo svůj vlastní software vyrobený na zakázku, bez jakýchkoliv jednotných centralizovaných standardů. [54] Od roku 2008 je základem jednotného informačního prostoru zdravotnictví Ruské federace 26 odvětvových IT standardů [50]. 20 z nich je mezinárodních.
- Funkce zdravotnických center do značné míry závisí na informačních systémech, jako jsou OpenEMR nebo EMIAS. Tyto systémy zajišťují uchovávání informací o pacientech: výsledky diagnostiky, údaje o předepsaných léčivech, historie onemocnění atd. Nejběžnějšími komponenty těchto systémů (k 30. březnu 2017) jsou: EHR (Elektronické zdravotní záznamy) – systém vedení elektronických zdravotních karet, který uchovává strukturované údaje o pacientech a sleduje jejich historii onemocnění. NAS (Síťově připojené úložiště) – síťové úložiště dat. DICOM (Digitální snímkování a komunikace v medicíně) – standard pro tvorbu a výměnu digitálních obrazů v medicíně. PACS (Systém archivingu a komunikace obrazů) – systém pro ukládání a výměnu obrazového materiálu, který funguje podle standardu DICOM. Vytváří, uchovává a vizualizuje lékařské obrázky a dokumenty pacientů. Nejrozšířenější z DICOM systémů. [3] Všechny tyto informační systémy jsou zranitelné vůči dobře konstruovaným kybernetickým útokům, jejichž detaily jsou veřejně dostupné.
- V roce 2015 P.S. Žilajev, T.I. Gorjunova a K.I. Volodin, technické experti z "Penzenského státního technologického univerzity", uvedli [57] ve svém článku věnovaném kybernetické bezpečnosti ve zdravotním sektoru, že EMIAS zahrnuje: 1) IMEK (integrovaná lékařská elektronická karta); 2) městský registr pacientů; 3) systém řízení toku pacientů; 4) systém integrovaných lékařských informací; 5) systém konsolidovaného řízení; 6) systém personalizovaného sledování lékařské péče; 7) systém řízení lékařských registrů. Co se týče IMEK, podle [39] rádia "Echo Moskvy" (10. února 2017) je tento subsystém postaven na pokročilé technologii standardu OpenEHR, což představuje nejprogresivnější technologii, na kterou se postupně přechází v technologicky vyspělých zemích.
- Redakce časopisu „Computerworld Rusko“ také vysvětlila [41], že kromě integrace všech těchto služeb mezi sebou a s informačními systémy zdravotnických zařízení, je EMIAS také integrován se softwarem federálního fragmentu „EGIS-Zdrav“ (EGIS – jednotný státní informační systém) a systémy elektronické vlády, včetně portálů státních služeb. O něco později, 25. července 2016 redakce časopisu „Profil“ upřesnila [43], že EMIAS v současnosti spojuje několik služeb: situační centrum, elektronickou registraci, EPK, elektronický recept, listy o pracovní neschopnosti, laboratoř a personalizovanou evidenci.
- 7. dubna 2016 redakce časopisu „Ředitel informační služby“ informovala [59], že EMIAS přišel do lékáren. Ve všech moskevských lékárnách, které vydávají léky na výhodné recepty, byla spuštěna „automatizovaná systém správy lékové zásobování obyvatelstva“ – M-Lékárna.
- 19. ledna 2017 stejný zdroj uvedl [58], že od roku 2015 začalo v Moskvě zavádění jednotného radiologického informačního servisu (ERIS), který je integrován s EMIAS. Pro lékaře, kteří vydávají pacientům doporučení k diagnostice, byly vyvinuty technologické mapy pro rentgenové vyšetření, ultrazvuk, CT a MRI, které jsou integrovány s EMIAS. S rozšiřováním projektu se plánuje připojit nemocnice se svým rozsáhlým vybavením. Mnohé nemocnice mají vlastní informace o systémech, s nimiž se také bude muset integrovat. Redakce „Profilu“ také konstatuje, že viděním pozitivní zkušenosti hlavního města se i regiony začínají zajímat o zavádění EMIAS.
Můžete podrobněji popsat technické zvláštnosti domácích zdravotnických informačních systémů?
- Informace pro tuto část byly převzaty z analytického přehledu [49] „Informatik Sibiře“. Přibližně 70 % zdravotnických informačních systémů je postaveno na relačních databázích. V roce 1999 47 % zdravotnických informačních systémů používalo místní (desktopové) databáze, přičemž ve většině případů to byly tabulky dBase. Tento přístup je charakteristický pro počáteční období vývoje softwaru pro medicínu a vytváření úzce specializovaných produktů.
- S každým rokem klesá počet domácích systémů založených na desktopových databázích. V roce 2003 činil tento podíl již pouze 4 %. V dnešní době prakticky nikdo z vývojářů nepoužívá tabulky dBase. Některé softwarové produkty používají vlastní formát databází; často se používají v elektronických farmakologických příručních knihách. V současnosti je na domácím trhu dostupná lékařská informační systém, postavený dokonce na vlastní DBMS architektury „klient-server“: e-Hospital. Je těžké si představit objektivní důvody pro taková řešení.
- Při vývoji domácích lékařských informačních systémů se především používají následující DBMS: Microsoft SQL Server (52,18 %), Cache (17,4 %), Oracle (13 %), Borland Interbase Server (13 %), Lotus Notes/Domino (13 %). Pro srovnání: pokud analyzujeme veškerý lékařský software využívající architekturu „klient-server“, podíl DBMS Microsoft SQL Server činí 64 %. Mnoho vývojářů (17,4 %) povoluje používání několika DBMS, nejčastěji se jedná o kombinaci Microsoft SQL Server a Oracle. Dva systémy (IS Kondopoga [44] a Paracels-A [45]) používají současně několik DBMS. Všechny používané DBMS se dělí na dva zásadně odlišné typy: relační a post-relační (objektově orientované). Dnes je 70 % domácích lékařských informačních systémů postaveno na relačních DBMS a 30 % na post-relačních.
- Při vývoji lékařských informačních systémů se používají nejrůznější programovací prostředky. Například, DOKA+ [47] je napsán v PHP a JavaScriptu. „E-Hospital“ [48] byla vyvinuta v prostředí Microsoft Visual C++. Amulet – v prostředí Microsoft Visual.NET. „Infomed“ [46], pracující pod správou Windows (98/Me/NT/2000/XP), má dvouvrstvou architekturu klient-server; klientská část je realizována v programovacím jazyce Delphi; serverová část – nachází se pod správou DBMS Oracle.
- Přibližně 40 % vývojářů používá integrované nástroje v databázových systémech. Jako editor reportů 42 % využívá vlastní vývoj; 23 % – prostředky integrované v databázových systémech. Pro automatizaci návrhu a testování programového kódu 50 % vývojářů používá Visual Source Safe. Jako software pro vytváření dokumentace 85 % vývojářů používá produkty Microsoft – textový editor Word nebo, jak například autoři e-Hospital, – Microsoft Help Workshop.
- V roce 2015 publikovali T. Yu. Ageenko a A. V. Andrianov, technické experti Moskevského technologického institutu, článek [55], ve kterém podrobně popsali technické detaily nemocniční automatizované informační systém (GAIS), včetně typické síťové infrastruktury zdravotnického zařízení a aktuálních problémů zabezpečení její kybernetické bezpečnosti. GAIS je chráněná síť, skrze kterou funguje EMIAS, nejperspektivnější z ruských MIS.
- Informatika Sibiře uvádí [53], že dvě nejvýznamnější vědecko-výzkumné centra zabývající se vývojem MIS jsou Institut programových systémů RAN (nacházející se ve starobylém ruském městě Pereslavl-Zalessky) a nezisková organizace "Fond pro rozvoj a poskytování specializované lékařské péče Medsančast-168" (nacházející se v Akademgorodku města Novosibirsk). Samotná "Informatika Sibiře", kterou lze také zahrnout do tohoto seznamu, se nachází ve městě Omsk.
Jaká je situace s kybernetickou bezpečností domácího systému EMIAS?
- Dne 10. února 2017 se Vladimir Makarov, kurátor projektu EMIAS, ve svém rozhovoru pro rádio "Echo Moskvy" podělil o myšlenku [39], týkající se toho, že absolutní kybernetická bezpečnost neexistuje: „Vždy existuje riziko úniku dat. Je třeba si zvyknout na to, že následkem používání jakýchkoliv moderních technologií je to, že vše o vás může být známo. Dokonce i e-mailové schránky nejvyšších představitelů států jsou hacknuty.“ V této souvislosti lze zmínit nedávný incident, který vedl ke kompromitaci elektronické pošty přibližně 90 členů britského parlamentu.
- 12. května 2015 se informační technologie Moskvy podělily [40] o čtyři klíčové body KSIIB (komplexní systém informační bezpečnosti) pro EMIASe: 1) fyzická ochrana – data jsou uložena na moderních serverech nacházejících se v podzemních prostorách, jejichž přístup je přísně regulován; 2) softwarová ochrana – data jsou přenášena zašifrovaně po chráněných komunikačních kanálech; kromě toho je možné získat informace pouze o jednom pacientovi najednou; 3) autorizovaný přístup k datům – lékař je identifikován pomocí osobní smart karty; pro pacienta je zajištěna dvoufaktorová identifikace podle pojistného průkazu OMS a data narození.
- 4) Lékařské a osobní údaje jsou uchovávány odděleně, ve dvou různých databázích, což zajišťuje jejich další bezpečnost; servery EMIASe shromažďují lékařské informace v anonymizované podobě: návštěvy u lékaře, předpisy, sick leave listy, doporučení, léky a další podrobnosti; zatímco osobní údaje – číslo pojistného průkazu OMS, příjmení, jméno, patronymikum, pohlaví a datum narození – jsou uchovávány v databázích Moskevského městského fondu povinného zdravotního pojištění; data z těchto dvou databází se vizuálně spojují pouze na monitoru lékaře po jeho identifikaci.
- Nicméně, navzdory zdánlivé neprůstřelnosti této ochrany EMIASe, moderní technologie kybernetických útoků – jejichž detaily jsou veřejně dostupné – umožňují prolomit i takovou ochranu. Například popis útoku na nový prohlížeč Microsoft Edge – za podmínek absence softwarových chyb a při aktivním stavu všech dostupných ochranných prvků. [62] Kromě toho, absence chyb v kódu programu – to už je samo o sobě utopie. Více o tom v prezentaci „Chumazé tajemství kyberobránců“. [63]
- 27. června 2017 klinika "Invitro" kvůli rozsáhlému kybernetickému útoku pozastavila sběr biologického materiálu a vydávání výsledků analýz v Rusku, Bělorusku a Kazachstánu. [64]
- 12. května 2017 „Laboratoř Kaspersky“ zaznamenala [60] 45 tisíc úspěšných kybernetických útoků ransomware WannaCry ve 74 zemích světa; přičemž většina těchto útoků se odehrála na území Ruska. Tři dny poté (15. května 2017) antivirová společnost Avast zaznamenala [61] již 200 tisíc kybernetických útoků ransomware WannaCry a informovala, že více než polovina těchto útoků se odehrála na území Ruska. Informační agentura BBC oznámila (13. května 2017), že v Rusku se oběťmi viru staly mimo jiné Ministerstvo zdravotnictví, Ministerstvo vnitra, Centrální banka a Vyšetřovací výbor. [61]
- Nicméně tisková střediska těchto a dalších ruských úřadů v jednom hlase tvrdí, že kybernetické útoky viru WannaCry, ačkoliv se odehrály, neměly úspěch. Většina rusky psaných publikací o žalostných incidentech s WannaCry, zmiňujících některý z ruských úřadů, rychle dodává něco ve smyslu: „Ale podle oficiálních údajů nebyla způsobena žádná škoda.“ Na druhé straně, západní tisk je přesvědčen, že důsledky kybernetického útoku viru WannaCry jsou daleko výraznější, než se uvádí v rusky psané tiskové zprávě. Západní média jsou si tím natolik jistá, že dokonce zbavila Rusko podezření z účasti na tomto kybernetickém útoku. Komu více důvěřovat – západním nebo domácím médiím – záleží na osobním rozhodnutí každého. Je však třeba mít na paměti, že obě strany mají své motivy pro přehánění a zmenšování faktů.
Jaká je situace s kybernetickou bezpečností lékařských informačních systémů – v číslech?
- 1. června 2017 Rebecca Waintraub (ředitelka „Brigham and Women’s Hospital“ s doktorátem) a Joram Borenstein (inženýr kybernetické bezpečnosti) ve společném článku publikovaném na stránkách „Harvard Business Review“ uvedli [18], že digitální éra výrazně usnadnila sběr lékařských dat a výměnu lékařských záznamů mezi různými zdravotnickými zařízeními: dnes se lékařské záznamy pacientů staly mobilními a přenositelnými. Nicméně za takové digitální výhody musejí zdravotnická zařízení platit vážnými riziky kybernetické bezpečnosti.
- 3. března 2017 informovala informační agentura „SmartBrief“ [24], že v prvních dvou měsících roku 2017 došlo k přibližně 250 incidentům kybernetické bezpečnosti, při nichž bylo odcizeno více než milion důvěrných záznamů. 50 % těchto incidentů postihlo malé a střední podniky (nepočítaje sektor zdravotnictví). Přibližně 30 % připadlo na sektor zdravotnictví. O něco později, 16. března, ta samá agentura informovala [22], že lídrem v incidentech kybernetické bezpečnosti v období roku 2017 je zdravotnický sektor.
- 17. ledna 2013 Michael Greg, vedoucí konzultační firmy „Promyšlená řešení“, specializující se na kybernetickou bezpečnost, uvedl [21], že v roce 2012 se 94 % zdravotnických zařízení stalo oběťmi úniku důvěrných informací. To je o 65 % více než v letech 2010-2011. Co je horší, 45 % zdravotnických zařízení uvedlo, že s postupem času se míra úniků důvěrných informací stává stále závažnější; a přiznali, že v období 2012-2013 došlo k více než pěti takovým závažným únikům. A méně než polovina zdravotnických zařízení je přesvědčena, že takové úniky lze předejít, nebo alespoň, že je možné zjistit, že se vyskytly.
- Michael Greg také uvedl [21], že v období 2010-2012, za pouhé tři roky, se více než 20 milionů pacientů stalo oběťmi krádeže EHR, které obsahují citlivé důvěrné informace: diagnózy, léčebné postupy, platební informace, detaily pojištění, čísla sociálního pojištění a mnoho dalšího. Kyberzločinec, který ukradl EHR, může využít získané informace různými způsoby (viz odstavec „Jak souvisí krádeže čísel sociálního pojištění s kriminálním průmyslem padělání dokumentů?“). Přesto však ochrana EHR ve zdravotnických zařízeních často zůstává slabší než ochrana osobní elektronické pošty.
- 2. září 2014 Mike Orkut, technický expert MIT, uvedl [10], že incidenty s ransomwarem se každým rokem zvyšují. V roce 2014 došlo k 600% nárůstu incidentů ve srovnání s rokem 2013. Americké FBI navíc oznámilo [26], že v roce 2016 došlo k více než 4000 případům digitálního vydírání denně - tedy čtyřikrát více než v roce 2015. Znepokojivé není pouze samotné zvyšující se množství incidentů s ransomwarem; znepokojuje také postupný vzestup cílených útoků. Nejčastějšími cíli těchto útoků jsou finanční instituce, maloobchod a zdravotnická zařízení.
- 19. května 2017 zveřejnila zpravodajská agentura BBC [23] zprávu Verizon za rok 2017, podle které 72% incidentů s ransomwarem připadá na zdravotnický sektor. V posledních 12 měsících se počet těchto incidentů zvýšil o 50%.
- 1. června 2017 byla v Harvard Business Review publikována [18] zpráva poskytnutá ministerstvem zdravotnictví a sociálních služeb USA, která uvádí, že v roce 2015 bylo ukradeno více než 113 milionů EHR. V roce 2016 to bylo více než 16 milionů. Ačkoli od roku 2016 došlo k výraznému poklesu počtu incidentů, celkový trend však stále vykazuje rostoucí dynamiku. Na začátku roku 2017 analytické centrum Experian uvedlo [27], že zdravotnictví je v současnosti nejžádanějším cílem kyberzločinců.
- Únik dat o pacientech ve zdravotnických systémech se postupně stává [37] jedním z nejnaléhavějších problémů v oblasti zdravotnictví. Podle údajů společnosti InfoWatch za poslední dva roky (2005-2006) každá druhá zdravotnická organizace umožnila únik informací o pacientech. Přičemž 60% úniků dat se nevyskytuje prostřednictvím komunikačních kanálů, ale prostřednictvím konkrétních osob, které vynášejí důvěrné informace mimo organizaci. Pouze 40% úniků informací pochází z technických důvodů. Nejslabším článkem [36] v kybernetické bezpečnosti zdravotnických informačních systémů jsou lidé. Na ochranné systémy může být vynaloženo obrovské množství peněz, ale málo placený zaměstnanec prodá informace za zlomkovou část této hodnoty.
Mohou počítačové viry infikovat zdravotnické vybavení?
- 17. října 2012 David Talbot, technický expert na MIT, uvedl [1], že medicínské zařízení používané v nemocnicích se stává stále více počítačovým, stále „inteligentnějším“ a flexibilnějším pro přepisování; a také častěji obsahuje funkce podpory pro práci se sítí. V důsledku toho se medicínské zařízení stává více náchylným k kybernetickým útokům a virům. Problém se zhoršuje tím, že výrobci obvykle neumožňují modifikace svých zařízení, ani pro zajištění jejich kybernetické bezpečnosti.
- Například v roce 2009 se síťový worm Conficker dostal do nemocnice „Beth Israel“ a infikoval část jejího medicínského zařízení, včetně pracovní stanice pro porodnickou péči (od Philips) a pracovní stanice pro rentgen (od General Electric). Aby se předešlo podobným incidentům v budoucnu, John Halmak, IT ředitel této nemocnice – a také profesor na Harvard Medical School s doktorátem – se rozhodl vypnout na tomto zařízení funkci podpory pro práci se sítí. Nicméně čelil tomu, že zařízení „nelze aktualizovat kvůli regulačním omezením“. Bylo zapotřebí značného úsilí, aby se mu podařilo dohodnout s výrobci na odpojení síťových funkcí. Přesto je odpojení od sítě daleko od ideálního řešení, zvlášť v podmínkách rostoucí integrace a vzájemné závislosti medicínského zařízení. [1]
- Co se týče „inteligentního“ zařízení používaného v nemocnicích. Existují i nositelná medicínská zařízení, jako jsou inzulinové pumpy a implantované kardiostimulátory. Stále častěji jsou cílem kybernetických útoků a infikování počítačovými viry. [1] Je také třeba poznamenat, že 12. května 2017 (v den triumfu ransomware WannaCry) jeden z kardiochirurgů uvedl [28], že v nejkritičtějším okamžiku operace srdce několik počítačů selhalo – naštěstí však operaci úspěšně dokončil.
Jak nebezpečné jsou ransomwarové viry pro zdravotnický sektor?
- 3. října 2016 Mohamed Ali, vedoucí společnosti „Carbonite“, specializující se na řešení v oblasti kybernetické bezpečnosti, vysvětlil [19] na stránkách „Harvard Business Review“, že ransomware je typ počítačového viru, který blokuje uživatelovi přístup k jeho systému, dokud není zaplaceno výkupné. Ransomware šifruje pevný disk, což má za následek ztrátu přístupu uživatele k informacím na jeho počítači, a za poskytnutí dešifrovacího klíče ransomware požaduje výkupné. Aby se vyhnuli setkání s orgány činnými v trestním řízení, útočníci používají anonymní platební metody, jako je bitcoin. [19]
- Mohamed Ali také uvedl [19], že distributoři ransomwaru zjistili, že optimální cena výkupného pro útoky na běžné občany a vlastníky malých firem se pohybuje mezi 300 až 500 USD. To je částka, se kterou jsou mnozí ochotni se rozloučit, když čelí perspektivě ztráty všech svých digitálních úspor. [19]
- 16. února 2016 informační agentura „Guardian“ oznámila [13], že v důsledku napadení ransomwarem ztratil personál „Hollywood Presbyterian Medical Center“ přístup k jeho počítačovým systémům. V důsledku toho byli lékaři nuceni komunikovat faxem, sestry si musely zapisovat zdravotní záznamy na zastaralé papírové kartičky a pacienti museli jezdit do nemocnice, aby si osobně vyzvedli výsledky testů.
- 17. února 2016 vedení „Hollywood Presbyterian Medical Center“ zveřejnilo [30] prohlášení následujícího znění: „Večer 5. února ztratili naši zaměstnanci přístup k nemocniční síti. Škodlivý program zablokoval naše počítače a zašifroval všechny naše soubory. Orgány činné v trestním řízení byly okamžitě informovány. Experti na kybernetickou bezpečnost nám pomáhali obnovit přístup k našim počítačům. Požadované výkupné činilo 40 bitcoinů (17 000 USD). Nejrychlejší a nejefektivnější způsob, jak obnovit naše systémy a administrativní funkce, bylo zaplatit výkupné a tím získat dešifrovací klíč. V zájmu obnovení funkčnosti nemocničních systémů jsme byli nuceni to udělat."
- Dne 12. května 2017 oznámila zpravodajská agentura „New York Times“ [28], že v důsledku incidentu s WannaCry byly některé nemocnice tak paralyzovány, že ani nemohly vytisknout jmenovky pro novorozence. V nemocnicích pacientům říkali: „Nemůžeme vás obsloužit, protože naše počítače selhaly.“ To je docela nezvyklé slyšet ve velkých městech, jako je Londýn.
Pokud jsou kybernetické incidenty tak nebezpečné, proč tedy výrobci lékařských přístrojů počítačizují své zařízení?
- 9. července 2008, Kristina Grifantini, technická expertka MIT, ve svém článku „Lékařská centra: éra Plug and Play“ poznamenala [2]: Děsivé množství nových „chytrých“ lékařských přístrojů v nemocnicích slibuje kvalitnější péči o pacienty. Problém však spočívá v tom, že tyto přístroje jsou obvykle nekompatibilní, i když jsou vyráběny stejným výrobcem. Lékaři se proto naléhavě potřebují integrovat veškeré lékařské vybavení do jedné počítačové sítě.
- 9. července 2009 Douglas Rosindale, IT specialista „Úřadu pro zdraví veteránů“ – a zároveň profesor Harvard Medical School s doktorátem – konstatoval [2] naléhavou potřebu počítačové integrace lékařského vybavení těmito slovy: „Dnes je k dispozici mnoho patentovaných systémů s uzavřenou architekturou od různých dodavatelů, ale problém je v tom, že nemohou vzájemně interagovat. A to vytváří potíže v péči o pacienty.“
- Když lékařské přístroje provádějí nezávislá měření a nevyměňují si je navzájem, nemohou komplexně hodnotit stav pacienta, a proto reagují na sebemenší odchylku od normy, ať už s důvodem nebo bez. To způsobuje značné nepříjemnosti pro sestry, zejména na jednotkách intenzivní péče, kde je takových nezávislých zařízení velmi mnoho. Bez integrace a podpory sítě by na jednotce intenzivní péče byl chaos. Integrace a podpora místní sítě umožňuje koordinovat práci lékařských přístrojů a lékařských informačních systémů (zejména interakci těchto přístrojů s EMK pacientů), což vede k výraznému snížení počtu falešných poplachů. [2]
- V nemocnicích je mnoho zastaralého nákladného vybavení, které nepodporuje práci se sítí. S akutní potřebou integrace nemocnice buď postupně mění toto vybavení za nové, nebo ho vylepšují, aby se mohlo integrovat do celkové sítě. Nicméně i s novým vybavením, které bylo navrženo s ohledem na možnost integrace – tato problematika není zcela vyřešena. Protože každý výrobce lékařského zařízení, poháněn věčnou konkurencí, se snaží zajistit, aby jeho zařízení mohla integrovat jen navzájem. Mnoho oddělení urgentní péče však potřebuje tak specifickou kombinaci různých zařízení, kterou žádný výrobce sám o sobě není schopen poskytnout. Proto výběr jednoho výrobce problém kompatibility nevyřeší. To je další problém, který brání komplexní integraci. A nemocnice investují značné prostředky do jeho řešení. Jinak by nekompatibilní zařízení – způsobila, že nemocnice se svými falešnými poplachy propadne do chaosu. [2]
- 13. června 2017 sdílel Peter Pronovost, lékař s doktorátem a zástupce ředitele pro bezpečnost pacientů velkého zdravotnického centra „Johns Hopkins Medicine“, [17] na stránkách „Harvard Business Review“ své myšlenky o nutnosti počítačového zpracování lékařského vybavení: „Vezměme si například dýchací přístroj. Optimální režim ventilace plic pacienta je přímo závislý na jeho výšce. Výška pacienta je uložena v EMK. Obvykle dýchací přístroj s EMK nekomunikuje, a proto lékaři musí tuto informaci získávat ručně, provádět některé výpočty na papíře a ručně nastavovat parametry dýchacího přístroje. Kdyby dýchací přístroj a EMK byly spojeny počítačovou sítí, bylo by možné tuto operaci automatizovat. Podobná rutina údržby lékařského vybavení existuje také mezi desítkami dalších lékařských zařízení. Proto musí lékaři denně vykonávat stovky rutinních operací; což je spojeno s chybami – i když vzácnými, ale nevyhnutelnými.“
- Nové počítačově řízené nemocniční postele jsou vybaveny sadou vysoce technologických senzorů, které mohou sledovat různé parametry ležícího pacienta. Například tyto postele, sledující dynamiku pohybů pacienta po posteli, mohou určit, zda hrozí riziko vzniku proleženin. Tyto vysoce technologické senzory představují 30 % z celkových nákladů na celou postel. Avšak bez počítačové integrace nemá tato „chytrá postel“ příliš smysl – neboť nebude schopna komunikovat s ostatními lékařskými zařízeními. Podobná situace se vyskytuje u „chytrých bezdrátových monitorů“, které měří srdeční frekvenci, MPH, krevní tlak atd. Bez integrace celého tohoto vybavení do jediné počítačové sítě – a především zajištění přímé interakce s EMK pacientů – je to málo platné. [17]
Proč se kyberzločinci přepli z finančního sektoru a maloobchodů na zdravotnická centra?
- 16. února 2016 Julie Cherry, zvláštní zpravodajka "Guardian", sdílela své pozorování, že zdravotní centra jsou pro kyberzločince zvlášť atraktivní, protože jejich informační systémy – díky celonárodnímu úsilí zdravotních center o digitalizaci zdravotních karet – obsahují bohaté a rozmanité informace. To zahrnuje čísla kreditních karet, osobní údaje pacientů a důvěrné zdravotní informace. [13]
- 23. dubna 2014 Jim Finkle, analytik kybernetické bezpečnosti z informační agentury "Reuters", vysvětlil [12], že kyberzločinci se snaží jít po linii nejmenšího odporu. Systémy kybernetické bezpečnosti ve zdravotních centrech jsou mnohem slabší ve srovnání s jinými sektory, kde si této problematiky již všimli a přijali účinná protiopatření. Proto jsou zdraví centři pro kyberzločince tak lákavé.
- 18. února 2016 Mike Orkut, technický expert MIT, uvedl, že zájem kyberzločinců o zdravotnický sektor je způsoben následujícími pěti důvody: 1) Většina zdravotních center již převedla všechny své dokumenty a karty do digitální podoby; zbývající jsou v procesu tohoto převedení. Údaje z těchto karet obsahují osobní informace, které jsou velmi cenné na černém trhu Darknetu. 2) Kybernetická bezpečnost ve zdravotních centrech není prioritou; často používají zastaralé systémy a nepodporují je řádně. 3) Nutnost rychlého přístupu k datům v naléhavých situacích často převyšuje potřebu zabezpečení, což vede k tomu, že nemocnice zanedbávají kybernetickou bezpečnost, i když si uvědomují možné důsledky. 4) Nemocnice připojují ke své síti stále více zařízení, což dává špatným hráčům více možností proniknout do nemocniční sítě. 5) Trend zaměření na personalizovanou medicínu – zejména potřeba pacientů mít všestranný přístup ke svým elektronickým zdravotním záznamům (EZK) – činí informační systémy zdravotní péče ještě dostupnějšími cíli. [14]
- Maloobchod a finanční sektor jsou již dlouho oblíbeným cílem kyberzločinců. Jakmile informace ukradené z těchto institucí zaplňují černý trh Darknetu, jejich cena klesá, a tím pádem se prostě nevyplatí je krást a prodávat. Proto se nyní kyberzločinci zaměřují na nový, výnosnější sektor. [12]
- Na černém trhu Darknetu jsou lékařské karty mnohem dražší než čísla kreditních karet. Za prvé, protože je možné je použít k přístupu k bankovním účtům a k získání receptů na kontrolované léky. Za druhé, protože fakt krádeže lékařské karty a jejího nezákonného použití se mnohem obtížněji zjistí, a od okamžiku zneužití k okamžiku odhalení uplyne mnohem více času ve srovnání se zneužitím kreditní karty. [12]
- Jak uvedli odborníci z Dellu, někteří obzvláště podnikaví kyberzločinci kombinují kousky zdravotních informací získané z ukradených lékařských karet s jinými citlivými údaji a tímto způsobem shromažďují balíčky falešných dokumentů. Tyto balíčky se na černém trhu Darknetu nazývají "fullz" a "kitz". Cena každého takového balíčku převyšuje 1000 dolarů. [12]
- 1. dubna 2016 Tom Symont, technický expert MIT, uvedl [4], že zásadním rozdílem mezi kybernetickými hrozbami v oblasti zdravotnictví je závažnost následků, které s sebou nesou. Například, pokud ztratíte přístup ke své pracovní e-mailové schránce, jistě se naštvete; ovšem ztratit přístup k lékařským kartám, které obsahují informace nezbytné pro léčení pacientů – to je úplně jiná záležitost.
- Protože pro kybernetické zločince, kteří chápou, že tyto informace jsou pro lékaře velmi cenné, je zdravotnický sektor velmi atraktivním cílem. Až natolik atraktivním, že neustále investují značné prostředky do toho, aby své ransomware viry učinili ještě sofistikovanějšími; aby v neustálém boji proti antivirovým systémům zůstali o krok napřed. Imponující částky, které získávají prostřednictvím ransomware, jim umožňují nevyhýbat se takovým investicím, a tyto náklady se mnohonásobně vracejí. [4]
Proč se případy infekce ransomwarem v oblasti zdravotnictví v poslední době zvýšily a pokračují v tom?
- 1. června 2017 Rebecca Waintrub (hlavní lékařka "Brigham and Women’s Hospital" s doktorským titulem) a Joram Borenstein (inženýr kybernetické bezpečnosti) publikovali [18] v "Harvard Business Review" výsledky svého společného výzkumu týkajícího se kybernetické bezpečnosti ve zdravotnickém sektoru. Hlavní myšlenky jejich výzkumu jsou uvedeny níže.
- Žádná organizace není před hackingem pojištěna. Taková je realita, v níž žijeme, a tato realita se stala obzvlášť zřejmou, když v polovině května 2017 došlo k veřejně známému rozšíření ransomwaru WannaCry, které infikovalo zdravotnická zařízení a další organizace po celém světě. [18]
- V roce 2016 administrátoři velké polikliniky „Hollywood Presbyterian Medical Center“ nečekaně zjistili, že ztratili přístup k informacím na svých počítačích. Doktoři se nemohli dostat k elektronickým zdravotním záznamům svých pacientů, ani ke svým vlastním zprávám. Všechny informace na jejich počítačích byly zašifrovány ransomwarovým virem. Dokud byly všechny informace polikliniky v zajetí útočníků, byli doktoři nuceni přesměrovávat pacienty do jiných nemocnic. Dva týdny všepsali na papír, než se rozhodli zaplatit požadovaný výkupné – 17 000 USD (40 bitcoinů). Sledovat platbu nebylo možné, protože výkupné bylo zaplaceno prostřednictvím anonymního platebního systému bitcoin. Kdyby odborníci na kybernetickou bezpečnost před několika lety slyšeli, že rozhodovatelé se budou zabývat převodem peněz na kryptoměnu – aby zaplatili výkupné tvůrci viru, nevěřili by tomu. Nicméně, dnes se to přesně stalo. Běžní lidé, majitelé malých podniků a velké korporace – všichni jsou pod cílem ransomwarových virů. [19]
- Pokud jde o sociální inženýrství, phishingové e-maily obsahující škodlivé odkazy a přílohy – už se neodesílají jménem vzdálených příbuzných, kteří chtějí odkázat část svého bohatství výměnou za důvěrné informace. Dnes jsou phishingové e-maily pečlivě připravené žádosti, bez překlepů; často zamaskované jako oficiální dokumenty s logy a podpisy. Některé z nich nelze odlišit od běžné obchodní korespondence nebo od oprávněných oznámení o aktualizacích aplikací. Někdy se rozhodovatelé, zaměstnaní náborem nových pracovníků, setkávají s e-maily od slibného kandidáta – s přiloženým životopisem, do kterého je vložen ransomwarový virus. [19]
- Pokročilá sociální inženýrství není jedinou hrozbou. Ještě děsivější je fakt, že spuštění ransomwaru může nastat i bez přímého zasahování uživatele. Ransomwary se mohou šířit přes zranitelnosti v bezpečnostním systému; nebo skrze nezabezpečené staré aplikace. Minimálně každý týden se objevuje zcela nový typ ransomwaru; a počet způsobů, jak se ransomwary dostávají do počítačových systémů, neustále roste. [19]
- Když jde například o ransomware WannaCry… Původně (15. května 2017) experti v oblasti bezpečnosti dospěli k závěru [25], že hlavní příčinou nakažení národní zdravotnické soustavy ve Velké Británii je to, že nemocnice používají zastaralou verzi operačního systému Windows – XP (nemocnice tuto verzi využívají, protože mnoho drahých zdravotnických zařízení není kompatibilních s novějšími verzemi Windows). Nicméně o něco později (22. května 2017) se ukázalo [29], že pokus o spuštění WannaCry na Windows XP často vedl k pádům počítačů, aniž by došlo k infikaci; většina nakažených strojů běžela pod Windows 7. Kromě toho se původně předpokládalo, že virus WannaCry se šířil phishingem, ale později se ukázalo, že se šířil sám, podobně jako síťový červ, bez jakékoliv pomoci uživatele.
- Existují také specializované vyhledávače, které hledají ne webové stránky, ale fyzické zařízení. Skrze ně lze zjistit, kde, v které nemocnici, je jaké zařízení připojeno k síti. [3]
- Dalším významným faktorem šíření ransomwaru je přístup k bitcoinové kryptoměně. Snadnost anonymního shromažďování plateb z celého světa přispívá k růstu kyberzločinů. Kromě toho, když převádíte peníze výměnou za vyvražďovací způsoby, vlastně tím stimulujete další výpalnické praktiky vůči vám. [19]
- Kyberzločinci se naučili přepadávat i ty systémy, na kterých je nasazena ta nejmodernější ochrana a nejnovější aktualizace softwaru; a prostředky pro detekci a dešifrování (které systémy ochrany využívají) nefungují vždy; zvláště, pokud je útok cílený a unikátní. [19]
- Přesto však existuje efektivní protipól vůči ransomwaru: zálohovat kritická data. Aby bylo možné snadno obnovit data v případě potíží. [19]
Lékaři, zdravotní sestry a pacienti, kteří byli postiženi WannaCry – jaké to pro ně mělo následky?
- Dne 13. května 2017 se Sarah Marsh, novinářka z 'Guardian', zeptala několika lidí, kteří se stali oběťmi ransomwaru WannaCry, aby pochopila, jaký dopad měl [5] tento incident na postižené (jména byla změněna z důvodu důvěrnosti):
- Sergey Petrovich, lékař: Nemohl jsem poskytovat pacientům patřičnou péči. Ať už se vedoucí snažili přesvědčit veřejnost, že kybernetické incidenty neovlivňují bezpečnost konečných pacientů – to není pravda. Dokonce jsme nemohli dělat rentgenové snímky, když naše počítačové systémy selhaly. A bez těchto snímků se prakticky neobejde žádný lékařský zákrok. Například toho osudného večera jsem vyšetřoval pacienta a potřeboval jsem ho poslat na rentgen, ale protože naše počítačové systémy byly paralyzovány, nemohl jsem to udělat. [5]
- Věra Michailovna, pacientka s rakovinou prsu: Po chemoterapii jsem byla na cestě z nemocnice, ale v tu chvíli došlo k kyberútoku. Ačkoli se seance již uskutečnila, musela jsem čekat v nemocnici několik dalších hodin – než mi konečně vydají léky. Zpoždění vzniklo proto, že personál před vydáním léků kontroluje jejich soulad s recepty, a tyto kontroly probíhají v počítačových systémech. Pacienti, čekající za mnou, už byli na oddělení na chemoterapii; jejich léky také dorazily. Ale protože bylo nemožné zkontrolovat jejich soulad s recepty – procedura se odložila. Léčba ostatních pacientů se zcela přeložila na další den. [5]
- Tatjana Ivanovna, zdravotní sestra: V pondělí jsme nemohli prohlížet elektronické zdravotní záznamy pacientů a seznam plánovaných schůzek na dnešek. V sobotu jsem byla na příjmu žádostí, – takže v pondělí, kdy se naše nemocnice stala obětí kybernetického útoku, jsem si musela vzpomenout, kdo má přijít na schůzku. Informační systémy naší nemocnice byly zablokovány. Nemohli jsme prohlížet zdravotní historii, nemohli jsme prohlížet předpisy na léky; nemohli jsme prohlížet adresy a kontaktní údaje pacientů; vyplňovat dokumenty; kontrolovat výsledky analýz. [5]
- Evgenij Sergejevič, systémový administrátor: Obvykle máme v pátek po obědě nejvíce návštěvníků. Bylo to tak i tuto pátek. Nemocnice byla plná lidí a na příjmu telefonních žádostí bylo 5 zaměstnanců nemocnice, jejich telefony neustále zvonily. Všechny naše počítačové systémy fungovaly bez problémů, ale kolem 15:00 se všechny obrazovky počítačů zčernaly. Naši lékaři a sestry ztratili přístup k elektronickým zdravotním záznamům pacientů, a zaměstnanci na příjmu telefonních žádostí nemohli zadávat žádosti do počítače. [5]
Jak mohou kyberzločinci škodit klinice plastické chirurgie?
- Jak uvádí „Guardian“ [6], 30. května 2017 skupina „Carská garda“ zveřejnila důvěrné údaje 25 tisíc pacientů litevské kliniky plastické chirurgie „Grozio Chirurgija“. Včetně soukromých intimních fotografií pořízených před, během a po operacích (jejich uchovávání je nezbytné vzhledem ke specifice práce kliniky); a také skenů pasů a čísel sociálního zabezpečení. Klinika má dobrou pověst a demokratické ceny, jejími službami využívají obyvatelé 60 zemí, včetně celebrit světového formátu [7]. Všichni se stali obětmi tohoto kybernetického incidentu.
- Před několika měsíci, po prolomení serverů kliniky a krádeži dat, „gardisté“ požadovali výkupné ve výši 300 bitcoinů (přibližně 800 tisíc dolarů). Vedení kliniky odmítlo spolupracovat s „gardisty“ a zůstalo neoblomné i poté, co „gardisté“ snížili cenu výkupného na 50 bitcoinů (přibližně 120 tisíc dolarů). [6]
- Když už ztratili naději na výkupné od kliniky, rozhodli se „gardisté“ zaměřit na její klienty. V březnu zveřejnili na Darknetu fotografie 150 pacientů kliniky [8], aby vystrašili ostatní a donutili je zaplatit. „Gardisté“ požadovali výkupné od 50 do 2000 eur, s platbou v bitcoinech – v závislosti na známosti oběti a citlivosti ukradených informací. Přesný počet pacientů, kteří se stali obětí vydírání, není znám, ale policie byla oslovena několika desítkami postižených. Nyní, po třech měsících, „gardisté“ zveřejnili citlivé údaje o dalších 25 tisících klientech. [6]
Kyberzločinec ukradl lékařskou kartu – co to znamená pro její oprávněného vlastníka?
- Dne 19. října 2016 Adam Levin, expert na kybernetickou bezpečnost a vedoucí výzkumného centra „CyberScout“, poznamenal [9], že žijeme v době, kdy lékařské karty obsahují znepokojující množství nadměrně osobních informací: o nemocích, diagnózách, léčbě a zdravotních problémech. Pokud se dostanou do nesprávných rukou, mohou být tyto informace využity k prospěchu na černém trhu Darknetu, a proto kyberzločinci velmi často volí jako svou cílovou skupinu – zdravotnická centra.
- Dne 2. září 2014 Mike Orkut, technický expert MIT, uvedl [10]: „Zatímco ukradené čísla kreditních karet a čísla sociálního zabezpečení samy o sobě mají na černém trhu Darknetu stále menší poptávku – lékařské karty, s bohatým souborem osobních informací, jsou tam ceněny vysoce. Mimo jiné proto, že umožňují nezajištěným osobám získat lékařskou péči, kterou by si jinak nemohly dovolit.“
- Krádež lékařské karty může být použita k získání lékařské péče jménem oprávněného majitele této karty. V důsledku toho budou v lékařské kartě smíchány lékařské údaje jejího oprávněného vlastníka a lékařské údaje zloděje. Kromě toho, pokud zloděj prodá ukradené lékařské karty třetím stranám, může být karta ještě více znečištěna. Proto při návštěvě nemocnice riskuje oprávněný majitel karty, že obdrží lékařskou péči, která bude založena na cizí krevní skupině, na cizí historii nemoci, na cizím seznamu alergií atd. [9]
- Kromě toho může zloděj vyčerpat pojistný limit oprávněného majitele lékařské karty, což jej připraví o možnost získat potřebnou lékařskou péči, když ji bude potřebovat. V nejnevhodnější chvíli. Mnoho pojistných plánů má roční omezení na určité typy procedur a léčby. A rozhodně žádná pojišťovna vám nezaplatí za dvě operace slepého střeva. [9]
- Používáním ukradené lékařské karty může zloděj zneužívat recepty na léky. Přičemž tím bere oprávněnému majiteli možnost získat potřebný lék, když ho bude potřebovat. Recepty na léky jsou obvykle omezené. [9]
- Odstranění masivních kybernetických útoků na kreditní a debetní karty není až tak problematické. Ochrana proti cíleným phishingovým útokům je o něco problematičtější. Avšak když se jedná o krádež EHM a zneužívání jimi, může být trestná činnost téměř neviditelná. Pokud je zločin odhalen, obvykle pouze v nouzové situaci, kdy mohou být následky doslova životu nebezpečné. [9]
Proč je krádež lékařských karet tak v rostoucím poptávce?
- V březnu 2017 „Centrum pro boj s krádežemi osobních údajů“ uvedlo, že více než 25 % úniků důvěrných údajů pochází z lékařských center. Tyto úniky přinášejí lékařským centrům roční ztrátu ve výši 5,6 miliardy USD. Níže jsou uvedeny některé důvody, proč je krádež lékařských karet tak v rostoucím poptávce. [18]
- Zdravotní karty jsou nejžádanějším zbožím na černém trhu Darknetu. Zdravotní karty se tam prodávají za 50 $ za kus. Pro srovnání, čísla kreditních karet se na Darknetu prodávají za 1 $ za kus – tedy 50krát levnější než zdravotní karty. Poptávku po zdravotních kartách také určuje fakt, že se jedná o spotřební zboží v rámci komplexních kriminálních služeb pro padělání dokumentů. [18]
- Pokud se kupující zdravotních karet nenajde, zločinec může zdravotní kartu použít sám a provést tradiční krádež: zdravotní karty obsahují dostatek informací, aby se na jméno oběti založila kreditní karta, otevřel bankovní účet nebo vzala půjčka. [18]
- S ukradenou zdravotní kartou může kyberzločinec například provést komplikovaný cílený phishingový útok (obrazně řečeno, vyleští phishingové kopí), vydávaje se za banku: „Dobrý den, víme, že se chystáte na operaci. Nezapomeňte zaplatit související služby kliknutím na tento odkaz.“ A pak si říkáte: „Dobře, když ví, že mám zítra operaci – je to určitě skutečný dopis od banky.“ Pokud se zločinci ani zde nepodaří využít potenciál ukradených zdravotních karet, může použít ransomware k vydírání zdravotního střediska o peníze, – za obnovení přístupu k zamčeným systémům a datům. [18]
- Zdravotní střediska velmi pomalu zavádějí metody kybernetické bezpečnosti, – které jsou již osvědčené v jiných odvětvích, – což je velmi ironické, protože povinností zdravotních středisek je zajištění lékařského tajemství. Kromě toho mají zdravotní střediska obvykle výrazně nižší rozpočty na kybernetickou bezpečnost a výrazně méně kvalifikované odborníky na kybernetickou bezpečnost než například finanční instituce. [18]
- Zdravotní IT systémy jsou úzce spojeny s finančními službami. Například zdravotní střediska mohou mít flexibilní úsporné plány pro nepředvídané výdaje, s vlastními platebními kartami nebo spořicími účty – na kterých jsou uloženy šestimístné částky. [18]
- Mnohé organizace spolupracují s lékařskými centry a poskytují svým zaměstnancům individuální zdravotní systém. To dává útočníkovi příležitost získat přístup k důvěrným informacím korporátních klientů lékařského centra prostřednictvím hackování lékařských zařízení. Nemluvě o tom, že se útočníkem může stát sám zaměstnavatel, který tiše prodává zdravotní data svých zaměstnanců třetím stranám. [18]
- Lékařská centra mají rozsáhlé dodavatelské řetězce a masivní seznamy dodavatelů, s nimiž mají navázanou digitální komunikaci. Prostřednictvím hackování IT systémů lékařského centra může útočník ovládat také systémy dodavatelů. Navíc dodavatelé, kteří jsou s lékařským centrem spojeni digitální komunikací, představují sami o sobě lukrativní vstupní bod do IT systémů lékařského centra. [18]
- V jiných oblastech se ochrana stala velmi sofistikovanou, a proto se útočníkům muselo naučit nové prostředí, kde se transakce uskutečňují prostřednictvím zranitelného hardwaru a zranitelného softwaru. [18]
Jak jsou krádeže čísel sociálního pojištění spojeny s kriminálním průmyslem padělaných dokladů?
- 30. ledna 2015 agentura "Tom’s Guide" vysvětlila [31], čím se obvyklá padělaná dokumentace liší od kombinované. V nejjednodušším případě spočívá padělání dokumentů v tom, že podvodník se prostě vydává za jinou osobu a používá její jméno, číslo sociálního zabezpečení (SSN) a další osobní informace. Tento typ podvodu se obvykle odhaluje poměrně rychle a snadno. Při kombinovaném přístupu ale zločinci vytvářejí zcela novou osobnost. Paděláním dokumentu používají skutečné SSN a k němu přidávají fragmenty osobních údajů různých lidí. To je jakési Frankensteinovo monstrum, ukované z informací různých osob, které je mnohem obtížnější odhalit než jednoduchý padělek. Protože podvodník využívá jen určité informace od každé z obětí, jeho podvodné aktivity nebudou spojeny se zákonnými vlastníky těchto fragmentů osobních údajů. Tak například, když legální vlastník SSN zkontroluje svou aktivitu, nenalezne tam nic podezřelého.
- Zločinci mohou toto své Frankensteinovo monstrum použít k tomu, aby získali zaměstnání nebo úvěr [31], a také k zakládání fiktivních firem [32]; k provádění nákupů, získávání řidičských průkazů a pasů [34]. I v případě čerpání úvěru je velmi obtížné vypátrat padělané dokumenty, a pokud bankéři zahájí vyšetřování, bude pravděpodobně k odpovědnosti přivolán legální držitel určitého fragmentu osobních informací, nikoli tvůrce Frankensteinova monstra.
- Neseriózní podnikatelé mohou používat padělané dokumenty k podvádění věřitelů, a to prostřednictvím vytváření takzvaného obchodního sendviče. Podstata obchodního sendviče spočívá v tom, že neseriózní podnikatelé mohou vytvořit několik falešných identit a představit je jako zákazníky svého podnikání – tímto způsobem vytvářejí dojem úspěšného podnikání. Tak se stávají pro své věřitele atraktivnějšími a získávají možnost využívat výhodnější podmínky úvěrování. [33]
- Krádež osobních údajů a jejich zneužití často zůstává po dlouhou dobu neodhalena jejich zákonným vlastníkem, může však způsobit značné nepříjemnosti v nejméně vhodnou dobu. Například zákonný vlastník SSN může požádat o sociální služby a dostat zamítnutí – kvůli nadměrnému příjmu, který vznikl v důsledku fiktivního podnikání, v němž bylo použito jeho SSN. [33]
- Od roku 2007 až do současnosti roste miliardový zločinný trh s padělanými dokumenty na bázi SSN na stále větší popularitě [34]. Při tom podvodníci dávají přednost těm SSN, které aktivně nevyužívají jejich zákonní vlastníci – zahrnují SSN dětí a zesnulých osob. Podle zpravodajské agentury CBS se v roce 2014 měsíční incidenty počítaly na tisíce, zatímco v roce 2009 jich bylo maximálně 100 za měsíc. Exponenciální růst tohoto typu podvodu – a zejména jeho vliv na osobní údaje dětí – bude mít v budoucnosti pro mladé lidi smutné důsledky. [34]
- Dětské SSN se v tomto podvodném schématu používají 50krát častěji než SSN dospělých. Tento zájem o SSN dětí je dán tím, že SSN dětí obvykle není aktivní minimálně do 18 let. Takže pokud rodiče nezletilých dětí nedrží ruku na tepu jejich SSN, může se jejich potomkům v budoucnosti dostat zamítnutí při žádosti o řidičský průkaz nebo o půjčku na vzdělání. To také může zkomplikovat zaměstnání – pokud se informace o pochybné činnosti SSN dostanou k potenciálnímu zaměstnavateli. [34]
Dnes se hodně mluví o perspektivách a bezpečnosti systémů umělé inteligence. Jak si v tomto ohledu vede zdravotnický sektor?
- V červnovém vydání časopisu MIT Technology Review z roku 2017, šéfredaktor tohoto časopisu, specializujícího se na technologie umělé inteligence, publikoval svůj článek "Temná stránka umělé inteligence", kde podrobně odpověděl na tuto otázku. Klíčové body jeho článku [35]:
- Moderní systémy umělé inteligence (AI) jsou natolik složité, že ani jejich inženýři, kteří je navrhují, nejsou schopni vysvětlit, jakým způsobem AI přijímá rozhodnutí. V současnosti a v dohledné budoucnosti se nezdá možné vytvořit systém AI, který by vždy mohl vysvětlit své kroky. Technologie „hlubokého učení“ se ukázala jako velmi efektivní při řešení naléhavých problémů posledních let: rozpoznávání obrazů a hlasu, jazykový překlad, lékařské aplikace. [35]
- Na AI jsou kladeny značné naděje při diagnostice smrtelných nemocí, při přijímání složitých ekonomických rozhodnutí; také se očekává, že AI se stane centrálním prvkem v mnoha dalších odvětvích. To se však nestane – nebo by se alespoň nemělo stát – dokud nenajdeme způsob, jak vytvořit takový systém hlubokého učení, který dokáže vysvětlit rozhodnutí, která činí. Jinak nebudeme schopni předpovědět, kdy přesně tento systém selže – a on dříve či později nevyhnutelně selže. [35]
- Tento problém se stal naléhavým už nyní, a v budoucnu se jen zhorší. Ať už se jedná o ekonomická, vojenská nebo lékařská rozhodnutí. Počítače, na kterých běží odpovídající systémy AI, se naprogramovaly samy, a to takovým způsobem, že nemáme možnost pochopit, „co mají na mysli“. Co teprve uživatelé, když ani inženýři, kteří tyto systémy navrhují, nejsou schopni porozumět a vysvětlit jejich chování. Jak se systémy AI vyvíjejí, brzy můžeme překročit mez – pokud ji už jsme nepřekročili – kdy, spoléhajíc na AI, budeme muset učinit „skok víry“. Samozřejmě, jako lidé, ani my sami často nejsme schopni vysvětlit své úsudky a často spoléháme na intuici. Ale můžeme dovolit strojům myslet tímto způsobem – nepředvídatelně a nejednoznačně? [35]
- V roce 2015 se lékařské centrum Mount Sinai v New Yorku inspirovalo k aplikaci konceptu hlubokého učení na svou rozsáhlou databázi lékařských záznamů. Struktura dat používaná pro trénink AI systému zahrnovala stovky parametrů, které byly stanoveny na základě výsledků testů, diagnóz a lékařských záznamů. Program, který zpracovával tyto záznamy, se nazýval "Hluboký Pacient". Byl vyškolen pomocí záznamů o 700 tisících pacientech. Při testování nových záznamů se ukázal jako velmi užitečný při předpovědi nemocí. Bez jakékoliv interakce s odborníkem "Hluboký Pacient" identifikoval symptomy skryté v lékařských záznamech, které podle názoru AI naznačovaly, že pacient může čelit závažným komplikacím, včetně rakoviny jater. I přesto, že jsme už dříve experimentovali s různými metodami predikce, které jako vstupní data používaly lékařské záznamy mnoha pacientů, výsledky "Hlubokého Pacienta" se nedají s nimi srovnávat. Kromě toho zde jsou zcela nečekaná zjištění: "Hluboký Pacient" velmi dobře předpovídá vznik duševních poruch, jako je schizofrenie. Ale protože moderní medicína nemá nástroje pro její předpověď, vyvstává otázka, jak se AI podařilo to dosáhnout. Nicméně "Hluboký Pacient" není schopen vysvětlit, jak to dělá. [35]
- Ideálně by takové nástroje měly lékařům vysvětlit, jak dospěly k určitému závěru, například aby odůvodnily použití určitého léku. Avšak současné systémy umělé inteligence to bohužel neumí. Můžeme vytvářet podobné programy, ale nevíme, jak fungují. Hluboké učení přivedlo systémy AI k explozivnímu úspěchu. V současnosti se tyto systémy AI používají k rozhodování v klíčových oblastech, jako je medicína, finance, výroba a další. Možná je to podstata samotné inteligence – že pouze část z ní lze racionálně vysvětlit, zatímco většina přijímá spontánní rozhodnutí. Ale kam to povede, když dovolíme těmto systémům diagnostikovat rakovinu a provádět vojenské manévry? [35]
Vytáhl lékařský sektor ponaučení z situace s WannaCry?
- 25. května 2017 informovala agentura „BBC“, [16] že jedním z hlavních důvodů nedostatečné péče o kybernetickou bezpečnost v přenosných zdravotnických zařízeních je jejich nízký výkon, což je způsobeno přísnými požadavky na jejich rozměry. Dvě další neméně významné příčiny jsou: nedostatek znalostí o psaní bezpečného kódu a tlačení na termíny uvedení finálního produktu.
- Ve stejné zprávě „BBC“ uvedla [16], že na základě výzkumu softwarového kódu jednoho z kardiostimulátorů bylo nalezeno více než 8000 zranitelností; a že i přes široké povědomí o problémech s kybernetickou bezpečností, které vyplynuly z incidentu WannaCry, pouze 17% výrobců zdravotnických zařízení podniklo konkrétní kroky k zajištění kybernetické bezpečnosti svých přístrojů. Co se týče zdravotnických center, která se vyhnula střetu s WannaCry, pouze 5% z nich se zabývalo diagnostikou kybernetické bezpečnosti svého vybavení. Tyto zprávy byly obdrženy brzy poté, co se více než 60 zdravotnických organizací ve Velké Británii stalo obětí kybernetického útoku.
- 13. června 2017, měsíc po incidentu WannaCry, Peter Pronovost, doktor s doktorátem a zástupce ředitele pro bezpečnost pacientů velkého zdravotnického centra „Johns Hopkins Medicine“, diskutoval [17] na stránkách „Harvard Business Review“ o naléhavých výzvách počítačové integrace zdravotnického vybavení – o kybernetické bezpečnosti se ani slovo nezmínil.
- 15. června 2017, měsíc po incidentu WannaCry, Robert Pearl, doktor s doktorátem a ředitel dvou zdravotnických center, diskutoval [15] na stránkách „Harvard Business Review“ o moderních výzvách, kterým čelí vývojáři a uživatelé systémů pro vedení elektronických zdravotních záznamů – ani o kybernetické bezpečnosti se ani jednou nezmínil.
- 20. června 2017, měsíc po incidentu WannaCry, skupina vědců s doktoráty z Harvard Medical School – kteří jsou zároveň vedoucími klíčových oddělení kliniky Brigham and Women’s Hospital – publikovala [20] na stránkách Harvard Business Review výsledky diskuze kulatého stolu zaměřeného na potřebu modernizace lékařského vybavení za účelem zvýšení kvality péče o pacienty. Na kulatém stole se probíraly vyhlídky na snížení zátěže lékařů a snížení nákladů díky optimalizaci technologických procesů a komplexní automatizaci. Zástupci 34 předních zdravotnických center USA se kulatého stolu zúčastnili. Když diskutovali o modernizaci lékařského vybavení, účastníci měli velké naděje na prediktivní nástroje a chytré zařízení. O kybernetické bezpečnosti nebylo řečeno ani slovo.
Jak mohou zdravotnická centra zajistit kybernetickou bezpečnost?
- V roce 2006 vedoucí Úřadu informačních systémů speciální komunikace FSO Ruska, generálporučík Nikolaj Iljin, prohlásil [52]: „Otázka informační bezpečnosti je dnes aktuální jako nikdy předtím. Počet používaných technologií se dramaticky zvyšuje. Bohužel, dnes se často při návrhu nezohledňují otázky informační bezpečnosti. Je jasné, že cena řešení tohoto problému činí od 10 do 20 procent ceny samotného systému a zákazníkovi se ne vždy chce platit navíc. Mezitím je třeba chápat, že spolehlivá ochrana informací může být realizována pouze při komplexním přístupu, kdy se organizační opatření kombinují s implementací technických ochranných prostředků.“
- 3. října 2016 sdílel Mohamed Ali, bývalý klíčový zaměstnanec IBM a Hewlett Packard, nyní vedoucí společnosti "Carbonite", specializující se na kybernetická bezpečnostní řešení, [19] na stránkách "Harvard Business Review" své postřehy o situaci kybernetické bezpečnosti ve zdravotním sektoru: „Vzhledem k tomu, že ransomwarové viry jsou tak rozšířené a škody mohou být tak nákladné, vždy mě překvapí, když při rozhovorech s CEO zjistím, že tomu nevěnují pozornost. V nejlepším případě CEO deleguje problémy kybernetické bezpečnosti na IT oddělení. Nicméně pro zajištění efektivní ochrany to nestačí. Proto vždy vyzývám CEO: 1) zařadit opatření na prevenci vlivu ransomwarových virů na seznam priorit rozvoje organizace; 2) přehodnocovat odpovídající strategii kybernetické bezpečnosti alespoň jednou ročně; 3) zapojit celou svou organizaci do odpovídajícího vzdělávání."
- Můžeme si půjčit osvědčená řešení z finančního sektoru. Hlavní závěr [18], který učinil finanční sektor ze zmatku s kybernetickou bezpečností: „Nejúčinnější složkou kybernetické bezpečnosti je školení personálu. Protože v současnosti je hlavní příčinou incidentů kybernetické bezpečnosti lidský faktor, zejména náchylnost lidí k phishingovým útokům. Zatímco silné šifrování, pojištění kybernetických rizik, vícestupňová autorizace, lexemizace, čipování karet, blockchain a biometrie jsou užitečné, jsou do značné míry druhotné.“
- 19. května 2017 uvedla zpravodajská agentura "BBC" [23], že ve Spojeném království vzrostly po incidentu s WannaCry prodeje ochranného softwaru o 25 %. Nicméně podle odborníků z Verizon je panické nakupování ochranných programů to, co není potřeba pro zajištění kybernetické bezpečnosti; pro zajištění bezpečnosti je třeba řídit se proaktivní ochranou, nikoliv reaktivní.
P.S. Líbila se vám článek? Pokud ano, dejte mu lajk. Pokud uvidím, že čtenáři Habr mají o toto téma zájem podle počtu lajků (pojďme dosáhnout 70), za nějakou dobu připravím pokračování s přehledem ještě novějších hrozeb pro zdravotnické informační systémy.
Bibliografie
- David Talbot. // MIT Technology Review (Digital). 2012.
- Kristina Grifantini. // MIT Technology Review (Digital). 2008.
- Denis Makrushin. // SecureList. 2017.
- Tom Simonite. // MIT Technology Review (Digital). 2016..
- Sarah Marsh. // The Guardian. 2017.
- Alex Hern. // The Guardian. 2017.
- Šarūnas Cerniauskas. // OCCRP: Organized Crime and Corruption Reporting Progect. 2017.
- Ray Walsh. // BestVPN. 2017.
- Adam Levin. // HuffPost. 2016.
- Mike Orcutt. // MIT Technology Review (Digital). 2014.
- Petr Sapožnikov. // АМИ: Российское агентство медико-социальной информации. 2016.
- Jim Finkle. // Reuters. 2014.
- Julia Carrie Wong. // The Guardian. 2016.
- Mike Orcutt. // MIT Technology Review (Digital). 2016.
- Robert M. Pearl, MD (Harvard). // Harvard Business Review (Digital). 2017.
- // BBC. 2017.
- Peter Pronovost, MD. // Harvard Business Review (Digital). 2017.
- Rebecca Weintraub, MD (Harvard), Joram Borenstein. // Harvard Business Review (Digital). 2017.
- Mohamad Ali. // Harvard Business Review (Digital). 2016.
- Meetali Kakad, MD, David Westfall Bates, MD. // Harvard Business Review (Digital). 2017.
- Michael Gregg. // HuffPost. 2013.
- // SmartBrief. 2017.
- Matthew Wall, Mark Ward. // BBC. 2017.
- // BBC. 2017.
- Alex Hern. // The Guardian. 2017.
- // FBI. 2017.
- // Rxperian. 2017.
- Steven Erlanger, Dan Bilefsky, Sewell Chan. // The New York Times. 2017.
- // BBC. 2017.
- Allen Stefanek. .
- Linda Rosencrance. // Tom’s Guide. 2015.
- .
- .
- Steven D'Alfonso. // Security Intelligence. 2014.
- Will Knight. Temné tajemství na srdci AI // MIT Technology Review. 120(3), 2017.
- Kuzněcov G.G. // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- Vladimir Makarov. // Радио «Эхо Москвы».
- // Открытые системы. 2015.
- Irina Shejan. // Computerworld Россия. 2012.
- Irina Shejan. // Computerworld Россия. 2012.
- Olga Smirnova. // Профиль. 2016.
- Cěpljova Anastasia. // 2012.
- .
- Kuzněcov G.G. // «Информатика Сибири».
- .
- .
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- Agejenko T.Yu., Andrianov A.V. // IT-Стандарт. 3(4). 2015.
- 2013.
- Žiljajev P.S., Gorjnová T.I., Volodin K.I. // Международный студенческий научный вестник. 2015.
- Irina Shejan. // Директор информационной службы. 2017.
- Irina Shejan. // Директор информационной службы. 2016.
- // 2017.
- Andrej Mahonin. // БиБиСи. 2017.
- Erik Bosman, Kaveh Razavi. Dedup Est Machina: Deduplication paměti jako pokročilá exploitační vektor // Sborník ze sympozia IEEE o bezpečnosti a ochraně soukromí. 2016. str. 987-1004.
- Bruce Potter. Špinavá malá tajemství informační bezpečnosti // DEFCON 15. 2007.
- Ekaterina Kostinová. .
Zdroj: habr.com
