

Infrastruktura moderního velkoměsta je postavena na zařízeních internetu věcí: od kamer na silnicích po velké hydroelektrárny a nemocnice. Hackeři mohou přeměnit jakékoli připojené zařízení na botnet a použít ho k provádění DDoS útoků.
Motivy mohou být velmi různé: hackery může platit například vláda nebo korporace, někdy to jsou prostě zločinci, kteří si chtějí užít a vydělat peníze.
V Rusku nás vojáci čím dál tím více děsí možnými kybernetickými útoky na „objekty kritické infrastruktury“ (a právě na ochranu před tím byl přijat zákon o suverénním internetu, alespoň formálně).
Nicméně, to není jen strašák. Podle údajů společnosti Kaspersky byli IoT zařízení hackováni více než 100 milionkrát během prvního pololetí 2019 — nejčastěji pomocí botnetů Mirai a Nyadrop. Mimochodem, Rusko je v počtu těchto útoků pouze na čtvrtém místě (navzdory zlověstnému obrazu „ruských hackerů“, vytvořenému západním tiskem); v první trojce jsou Čína, Brazílie a dokonce Egypt. USA jsou až na pátém místě.
Lze tedy úspěšně odrážet takové útoky? Nejprve si prohlédneme několik známých případů těchto útoků, abychom našli odpověď na otázku, jak bezpečnější vaše zařízení alespoň na základní úrovni.
Hráz Bowmana Avenue
Hráz Bowmana Avenue se nachází v městečku Rye Brook (stát New York) s populací méně než 10 tisíc obyvatel – její výška činí pouhých šest metrů a šířka nepřesahuje pět. V roce 2013 americké tajné služby zachytily škodlivý software v informačním systému hráze. Tehdy hackeři nevyužili ukradená data k porušení provozu zařízení (nejspíš proto, že hráz byla od internetu odpojena během oprav).
Hráz Bowmana Avenue je nutná k prevenci záplav v oblastech poblíž potoka během povodní. A žádné ničivé následky z výpadku hráze by nemohly nastat — v nejhorším případě by byly zatopeny sklepy několika budov po proudu potoka, ale to nelze ani nazvat záplavou.
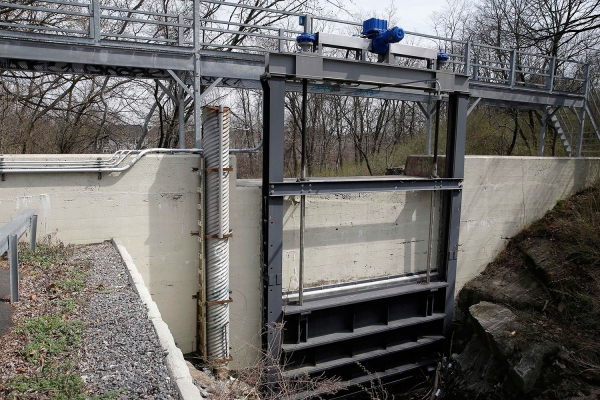
Starosta města Paul Rosenberg tehdy naznačil, že hackeři mohli zaměnit stavbu s jinou velkou přehradou se stejným názvem v Oregonu. Ta se používá k zavlažování mnoha farem, a tam by závady mohly způsobit vážné škody místním obyvatelům.
Je velmi pravděpodobné, že hackeři se jen trénovali na malé přehradě, aby později provedli vážný útok na velkou hydroelektrárnu nebo jakýkoli jiný prvek energetického systému USA.
Útok na přehradu Bowman Avenue byl uznán jako součást série hacků na bankovní systémy, které úspěšně provádělo sedm íránských hackerů po dobu jednoho roku (DDoS útoky). Během této doby byla narušena činnost 46 největších finančních institucí v zemi, bankovní účty stovek tisíc klientů byly zablokovány.
Později byly obvinění ze série hackerských útoků na banky a přehradu Bowman Avenue vznesena proti Íránci Hamidu Firuzimu. Ukázalo se, že použil metodu "Google dorking" k hledání "dírek" v provozu přehrady (následně se místní média vrhla na obvinění na korporaci Google). Hamid Firuzi se nenacházel na území USA. Protože neexistuje žádná extradice z Íránu do USA, hackeři nedostali žádné skutečné tresty.
2. Bezplatné metro v San Franciscu
25. listopadu 2016 se na všech elektronických terminálech pro prodej jízdenek na veřejnou dopravu v San Francisku objevila zpráva: "Byli jste hacknuti, všechna data jsou zašifrována." Útoky se také týkaly všech počítačů na systému Windows, které patřily Agentuře městské dopravy. Malicious software HDDCryptor (šifrovací program, který napadá hlavní zaváděcí sektor Windows počítačů) se dostal k řídící jednotce domény organizace.
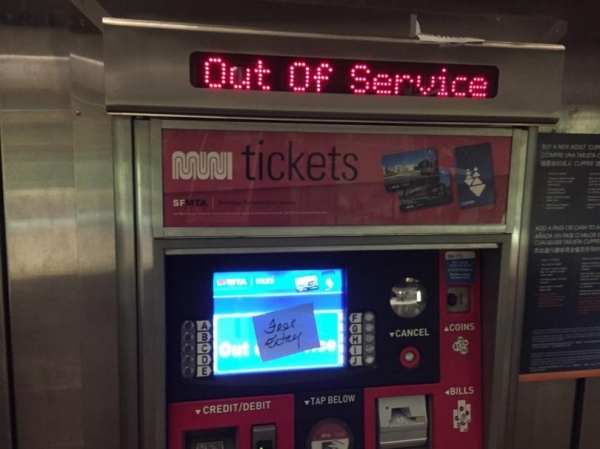
HDDCryptor šifruje místní pevné disky a síťové soubory pomocí náhodně generovaných klíčů a poté přepisuje MBR pevných disků, aby se zabránilo správnému načtení systémů. Zařízení obvykle onemocní kvůli činnosti zaměstnanců, kteří náhodou otevřeli soubor pasti v e-mailu, a poté se virus šíří po síti.
Útočníci nabídli místnímu vládě, aby se s nimi spojila prostřednictvím e-mailu cryptom27@yandex.com (ano, Yandex). Za získání klíče pro dešifrování všech dat požadovali 100 bitcoinů (v té době přibližně 73 tisíc dolarů). Hackeři také navrhli dešifrovat jeden stroj za jeden bitcoin, aby prokázali, že obnova je možná. Ale vláda s virem zacházela sama, trvalo však více než den. Během opravy celého systému byla jízda metrem zdarma.
„Otevřeli jsme turnikety jako opatření k minimalizaci dopadu tohoto útoku na cestující,“ vysvětlil tiskový mluvčí městského úřadu Paul Rose.
Zločinci také tvrdili, že získali přístup k 30 GB interních dokumentů Agentury městské dopravy San Francisca a slíbili, že je zveřejní na internetu, pokud výkupné nebude zaplaceno během 24 hodin.
Mimochodem, o rok dříve byla v tomto státě napadena Hollywoodská presbyteriánská nemocnice. Tehdy hackeři dostali 17 tisíc dolarů, aby obnovili přístup k počítačovému systému nemocnice.
3. Systém nouzového varování v Dallasu
V dubnu 2017 se v Dallasu ve 23:40 aktivovalo 156 nouzových sirén pro upozornění obyvatel na nouzové situace. Mohly být vypnuty až po dvou hodinách. Během této doby přijalo středisko 911 tisíce poplašných telefonátů od místních obyvatel (několik dní před incidentem se po území Dallasu prohnaly tři slabé tornáda, která zničila několik domů).
Systém upozorňování na nouzové situace byl v Dallasu zaveden v roce 2007, sirény dodala společnost Federal Signal. Úřady nezveřejnily podrobnosti o fungování systémů, ale uvedly, že používá „tonální signály“. Tyto signály jsou obvykle přenášeny přes meteorologickou službu pomocí Dual-Tone Multi-Frequency (DTMF) nebo Audio Frequency Shift Keying (AFSK). To jsou šifrované příkazy, které byly přenášeny na frekvenci 700 MHz.
Městské úřady se domnívají, že útočníci zaznamenali zvukové signály, které se přehrávaly během testování varovného systému, a poté je reprodukovali (klasický útok z opakování). K jejímu provedení stačilo hackerům zakoupit testovací vybavení pro práci s rádiovými frekvencemi, které lze bez problémů pořídit ve specializovaných obchodech.
Odborníci ze společnosti Bastille upozornili, že provedení takového útoku naznačuje, že útočníci dobře znali fungování městského krizového varování, frekvence a kódy.
Starosta Dallasu následující den vydal prohlášení, že hackery najdou a potrestají a že všechny varovné systémy v Texasu budou modernizovány. Avšak viníci nebyli nalezeni.
***
Koncept chytrých měst s sebou nese vážná rizika. Pokud bude systém řízení metropole napaden, útočníci získají vzdálený přístup k ovládání dopravní situace a strategicky důležitých objektů ve městě.Rizika jsou také spojena s krádeží databází, které obsahují nejen informace o celé infrastruktuře města, ale také osobní údaje obyvatel. Nelze zapomínat na nadměrnou spotřebu elektrické energie a přetížení sítí – všechny technologie jsou závislé na kanálech a uzlech spojení, včetně spotřebované elektřiny.
Úroveň úzkosti vlastníků IoT zařízení se blíží nule.
V roce 2017 provedla společnost Trustlook výzkum úrovně povědomí vlastníků IoT zařízení o jejich bezpečnosti. Ukázalo se, že 35 % dotazovaných nezmění výchozí (tovární) heslo před spuštěním zařízení. A více než polovina uživatelů vůbec nenainstaluje žádný software třetí strany na ochranu před hackerstvím. 80 % vlastníků IoT zařízení nikdy neslyšelo o existenci botnetu Mirai.
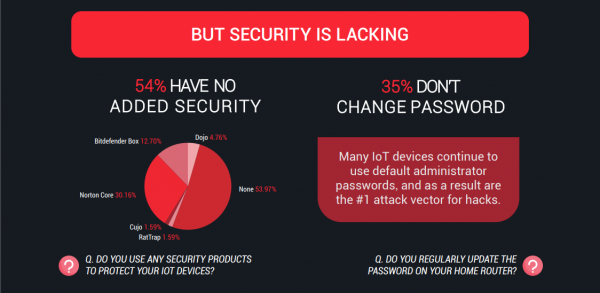
S rozvojem internetu věcí však počet kybernetických útoků bude pouze růst. A zatímco společnosti nakupují "chytrá" zařízení a zapomínají na základní pravidla bezpečnosti, kyberzločinci mají stále více příležitostí, jak profitovat z neopatrných uživatelů. Například využívají sítě infikovaných zařízení k provádění DDoS útoků nebo jako proxy.serveru proti jiným škodlivým činům. A většinu těchto nepříjemných incidentů lze předejít, pokud se budete řídit několika jednoduchými pravidly:
- Změňte výrobní heslo, než začnete zařízení používat.
- Nainstalujte si spolehlivý software pro internetovou bezpečnost na svých počítačích, tabletech a chytrých telefonech.
- Proveďte důkladný výzkum před nákupem. Zařízení se stávají inteligentními, protože shromažďují spoustu osobních údajů. Měli byste vědět, jaký typ informací bude shromažďován, jak bude uchováván a chráněn, a zda bude předáván třetím stranám.
- Pravidelně kontrolujte aktualizace firmwaru na webových stránkách výrobce zařízení.
- Nezapomeňte provádět audit protokolu událostí (zejména analýzu všech využití USB portů).
Zdroj: habr.com
