

Mnoho organizací využívá cloudové služby nebo přesouvá zařízení do
datového centra. Co má smysl nechat v serverovně a jak lépe organizovat ochranu perimetru kancelářské sítě v takové situaci?
Kdysi bylo vše na serveru
Na začátku rozvoje ruského internetu většina firem řešila otázku IT infrastruktury přibližně podle jedné schémy: vyčlenilo se místnost, kde byla nainstalována klimatizace a kde se soustředilo téměř veškeré síťové a serverové vybavení.
Systémový administrátor nastavoval jeden nebo několik serverů na FreeBSD, Linuxu, nebo OpenSolaris atd. A na tomto „majetku“ spouštěl potřebné služby: od webového serveru, firemní pošty až po sdílení souborů.
Když firma roste a vyvíjí se, nevyhnutelně se setkává se situací, kdy serverovna již nevyhovuje požadavkům. Pokud jsou peníze, lze postavit vlastní datové centrum. Možná bude výhodnější si pronajmout stojany v komerčních datových centrech. Kvalitní napájení na bázi DRUPS, průmyslový klimatizační systém, plně kvalifikovaný personál – tyto věci jsou pravděpodobně nedostupné v případě kancelářské serverovny.
Spolu s velkým byznysem dochází v myšlení vedení středních a menších firem postupně k přechodu od mentality „všechno si nosím s sebou“ a „můj domov — moje pevnost“ k „dát to někomu jinému a netrápit se“.
Pro malé podniky se takovýmto „odložením“ stali cloudoví poskytovatelé. Pokud dříve pro firmu s 40 zaměstnanci bylo samozřejmostí mít vlastní poštovní server, dnes služba od stejného Googlu přitahuje všechny, kteří dříve nepředstavovali práci bez vlastního Sendmailu nebo Postfixu.
Velkou pomoc při tomto „přestěhování“ poskytly virtuální systémy. Pokud bylo před jejich vznikem nutné přepravovat fyzický server jako celek, nebo vše nastavovat na novém „železe“, nyní stačí přenést obraz virtuálního stroje.
Co tedy zůstane v té jediné malinké místnosti s klimatizací?
Na prvním místě je to síťové vybavení. Jak aktivní, tak pasivní. Často se pod výrazem „serverovna“ rozumí krosová s pozůstatky síťového vybavení. A pro takové případy není potřeba speciální místnost se silným systémem klimatizace, napájení atd.
Druhá skupina vybavení, kterou zatím není možné odstranit ze serverovny — jsou to brány.
bezpečnosti.
Ale jaké to jsou brány? Jak bylo uvedeno výše, pokud měl správce v nedávné minulosti k dispozici jeden nebo několik serverů, na kterých bylo možné spustit cokoliv, co si duše žádala, teď takový luxus nemusí být.
Ale potřeba ochrany před vnějšími hrozbami nikam nezmizela. Samozřejmě, můžete všechny služby a potřebné vybavení přesunout do datového centra a posílat provoz od takové brány k kancelářskému krosovému připojení přes zabezpečený kanál, například přes VPN.
Tento schéma na první pohled vypadá atraktivně, kdyby ne zvýšení zatížení na stávajících kanálech. Pokud se nechcete platit za více „tlustý“ kanál, není to úplně to, co potřebujete.
Další variantou je zakoupit specializované zařízení pro ochranu provozu, jehož architektura umožňuje, vzhledem k úzkému zaměření, obejít se bez výkonných energeticky náročných a teplovodivých komponentů.
„Zoologická zahrada“ nebude potřeba.
Při absenci klasické serverovny je mnohem lepší mít hned několik služeb „v jedné krabici“, než pěstovat „zoologickou zahradu“ v malé místnosti, ne-li přímo v rámci malého krosového skříně. Přitom by řešení mělo být cenově dostupné, prověřené a mít normální podporu v češtině.
Poznámka. Nyní hovoříme o velmi malých, středních a větších kancelářích. Velké společnosti, které budují vlastní datová centra, zatím nezvažujeme — v jednom článku „nelze obsáhnout neobsáhnutelné“.
A pro každý případ má Zyxel již řešení, přičemž v rámci jedné produktové řady. Jinými slovy, „zoologická zahrada“ nebude potřeba.
Bezpečnostní brány ZyWALL ATP
Dříve jsme již hovořili o principech fungování takových zařízení na příkladu , Jej hlavní funkcí je kombinace firewallu s cloudovým bezpečnostním službou Zyxel Cloud. Díky tomuto rozdělení úkolů ZyWALL ATP řeší široké spektrum otázek zabezpečení perimetru, aniž by vyžadoval další hardwarové zdroje.
Seznam ochranných funkcí je poměrně bohatý (viz tabulka 1), včetně nástrojů analytiky SecuReporter a Sandboxing — "písečné" prostředí pro předběžnou analýzu stahovaného obsahu.
Ještě jednou je třeba zdůraznit — v tomto případě jednoduše přesouváme služby z místní kanceláře do cloudu. Všechno ostatní za nás dělá Zyxel Cloud v anonymním režimu. Kromě pohodlí tento přístup poskytuje efektivní ochranu proti hrozbám nultého dne díky strojovému učení a výměně informací mezi bránami ATP po celém světě. Pro ochranu je vybudována celá neuronová síť.
: „Při zjištění neznámého souboru Cloud Query rychle (během několika sekund) kontroluje jeho hash kód v cloudové databázi a určuje, zda je nebezpečný, nebo ne. K provozu této služby je zapotřebí minimální množství síťových zdrojů, a proto neznižuje výkon zařízení. Účinnost ochrany proti hrozbám zajišťuje použití neustále aktualizované cloudové databáze, která obsahuje údaje o miliardách hrozeb. Cloud Query také urychluje práci inteligentních funkcí detekce nových hrozeb Zyxel Security Cloud, což posiluje ochranu proti škodlivému kódu každé brány ATP.”
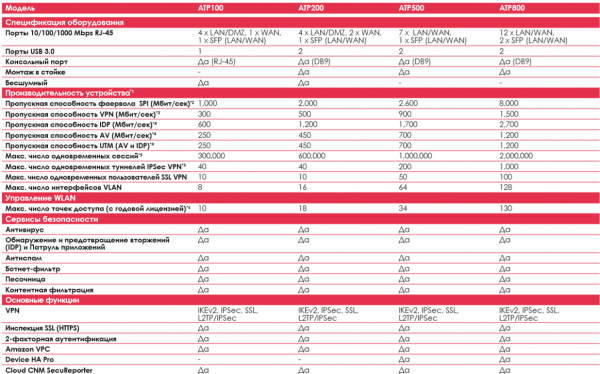
Tabulka 1. Technické specifikace řady ZyWALL ATP.
Poznámky:
(1) Skutečný výkon velmi závisí na stavu sítě a aktivních aplikacích.
(2) Maximální propustnost se zakládá na RFC 2544 (1 518-byte UDP pakety).
(3) Měřená propustnost VPN se zakládá na RFC 2544 (1 424-byte UDP pakety).
(4) AV a IDP metriky propustnosti používají průmyslový standardní HTTP test výkonu (1 460-byte HTTP pakety). Testování probíhalo v multithreadovém režimu.
(5) Při měření maximálního možného počtu relací byl použit průmyslový standardní nástroj — IXIA IxLoad testing tool.
(6) Výsledky testu rychlosti připojení s 1Gbps WAN byly provedeny v reálných podmínkách a mohou mít malé odchylky v závislosti na kvalitě kanálu.
(7): Po uplynutí platnosti Gold Pack budou podporovány pouze 2 AP.
(8): Funkčnost lze aktivovat nebo rozšířit zakoupením dalších licencí na služby Zyxel.
Věnujte pozornost podporovanému souboru VPN služeb. Prakticky vše potřebné pro spojení s hlavní kanceláří nebo domácí kanceláří je již 'v jednom balení', a proto lze toto zařízení s klidem doporučit jak jako koncový uzel pro pobočku, tak pro podporu vzdálené práce zaměstnanců.
Řešení pro malé kanceláře
Malé kanceláře lze přibližně rozdělit do dvou skupin: nezávislé podniky a pobočky velkých společností.
Nezávislé jsou nově vzniklé podniky a ty, kterým je určeno zůstat malými. Například designérská studia, architektonické kanceláře, redakce malých médií a podobně. Tyto obchodní jednotky často využívají cloudové služby, minimálně e-mail a sdílení souborů.
Pobočky větších organizací — pro ně je klíčové mít stabilní spojení s centrální kanceláří. Vše ostatní se nachází v 'Centru'.
Často tyto 'malé' firmy potřebují jednoduché rozhraní pro správu. Síťový administrátor z centrály často nemá možnost rychle se dostat na vzdálené místo, aby vyřešil problém nového pobočky. Místní malé firmy tuto možnost nemají vůbec. Je třeba využít služby 'přicházejícího admina'. Pro takové případy je potřebné řízení podle principu 'čím jednodušší, tím spolehlivější'.
Pro malé kanceláře má smysl používat modely ZyWALL ATP100 a ZyWALL ATP200.
Síťový brána
ATP100 prodeji .
ATP200Obrázek 1. ZyWALL ATP100.
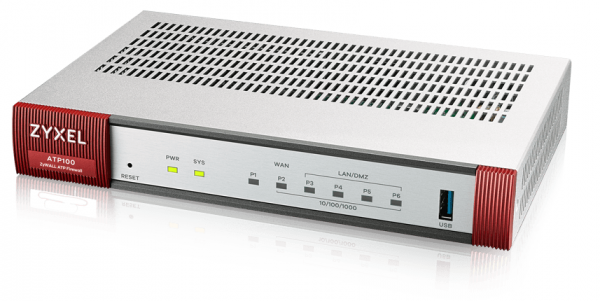
Z konstrukčních vlastností: ATP100 a ATP200 — to jsou bezvětrákové modely. Co je na tom dobré: za prvé, není zde žádný hluk, za druhé, není třeba měnit ventilátor. V situaci s 'přicházejícím adminem' je to dost důležitý ukazatel.
Obrázek 2. ZyWALL ATP200.
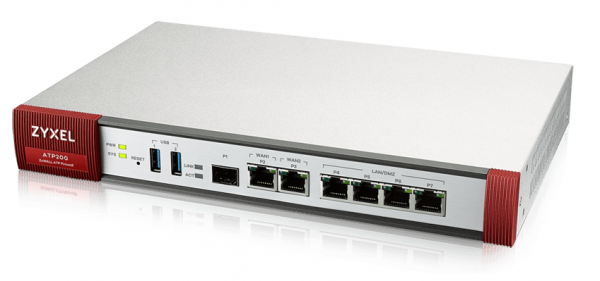
Model ATP200 podporuje dva WAN porty a může být připojen k dvěma nezávislým linkám, například od různých poskytovatelů.
Model ATP200 podporuje dva porty WAN a může se připojit k dvěma nezávislým linkám, například od různých poskytovatelů.
Jak již bylo zmíněno, pro malé kanceláře je nejdůležitější po stabilním dodávání elektrické energie stabilní spojení. Bohužel místní poskytovatelé často nemohou zaručit absenci havárií. Je třeba hledat záložní možnosti.
DŮLEŽITÉ! Kromě speciálních WAN portů mají modely ATP také USB porty, ke kterým je možné připojit USB modemy a používat je jako WAN. Tato funkce je dostupná pro všechny modely ATP.
Pokud má zařízení port SFP, lze jej také použít jako WAN. Tato funkce je dostupná pro všechny modely ATP.
Tady je takový tip od společnosti Zyxel.
Střední společnosti
Pro střední společnosti má Zyxel svou slušnou "krabičku" —
To je brána nové generace s rozšířenou ochranou před vyvíjejícími se hrozbami.
Zajímavé funkce zahrnují:
7 konfigurovatelných portů umožňuje flexibilní nastavení, například 2 WAN, 2 DMZ a 3 LAN porty při připojení 3 samostatných VLAN pro interní použití. K dispozici je také 1 port SFP.
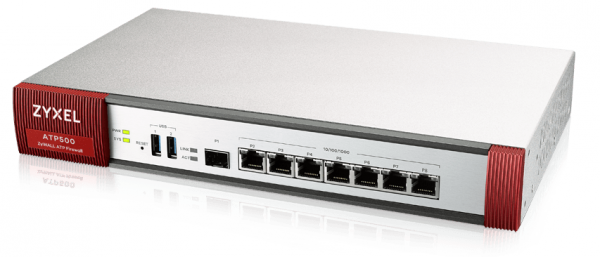
Obrázek 3. ZyWALL ATP500.
Existuje možnost provozu v režimu vysoce dostupného clusteru Device HA Pro ze dvou zařízení ZyWALL ATP500. Pokud jedno selže, druhé stále zajistí připojení.
Použitím funkcí ATP500 na "plné obrátky" lze dosáhnout flexibilního,
vysokověrného a bezpečného spojení se vnějším světem nebo jednotlivým uzlem, například,
centrálou.
Větší kanceláře
Pro ně se doporučuje nejsilnější varianta této řady — ATP800.
Tento model má slušný počet portů: 12 RJ-45 a 2 SFP, všechny mohou být nastaveny na režim WAN, LAN nebo DNZ, což umožňuje použití několika WLAN, organizaci několika DMZ a zajištění přístupu do veřejné sítě pro složitou interní infrastrukturu. Je vhodný pro poměrně velké kanceláře s rozvinutou sítí a vysokými požadavky na bezpečnost a rozdělení přístupu.
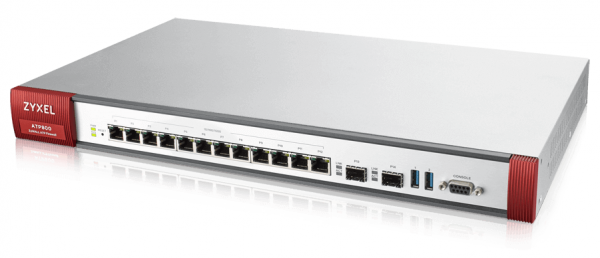
Obrázek 4. ZyWALL ATP800.
Je také třeba poznamenat, že tento model se doporučuje zakoupit s ohledem na tendenci "k růstu". Pokud se plánuje růst společnosti, například rozvoj místní sítě obchodů, má smysl hned zakoupit silnější model, aby se peníze neutráceli dvakrát.
Jak vidíme, i za nejnuznějších podmínek lze zajistit dobrý úroveň ochrany, odolnosti a flexibility při práci.
Technická podpora, rady, diskuse, novinky, akce a oznámení — k nám na Telegramu!
Užitečné odkazy
Zdroj: habr.com
