

Uživatelské pracovní stanice jsou nejzranitelnější částí infrastruktury z hlediska informační bezpečnosti. Uživatelům může do pracovní pošty přijít e-mail, který vypadá jako od bezpečného zdroje, ale obsahuje odkaz na infikovanou stránku. Někdo si možná stáhne užitečný pracovní nástroj z neznámého místa. Můžeme si představit desítky případů, jak může škodlivý software proniknout do firemních zdrojů skrze uživatele. Proto pracovní stanice vyžadují zvýšenou pozornost a v článku se podíváme na to, odkud a jaká události by měly být sledovány pro detekci útoků.
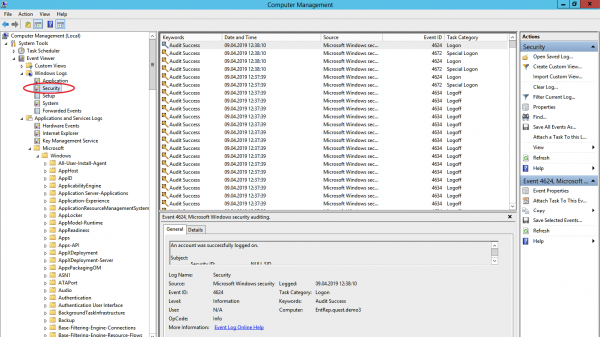
Aby bylo možné detekovat útok v jeho nejranější fázi, existují ve Windows tři užitečné zdroje událostí: protokol zabezpečení, protokol systémového monitorování a protokoly Power Shell.
Protokol zabezpečení (Security Log)
To je hlavní místo pro uchovávání systémových protokolů zabezpečení. Sem se zaznamenávají události přihlášení/odhlášení uživatelů, přístupu k objektům, změn politik a dalších aktivit souvisejících se zabezpečením. Samozřejmě, pokud je nastavena odpovídající politika.
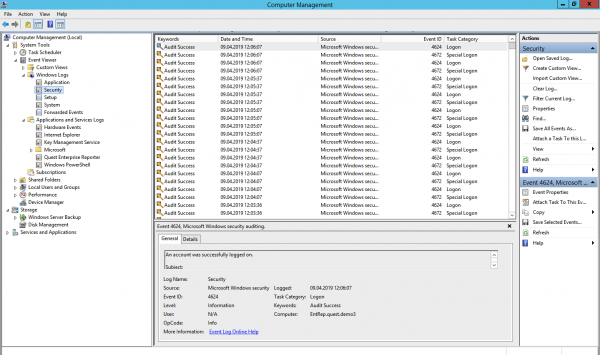
Přehled uživatelů a skupin (události 4798 a 4799). Škodlivý software na začátku útoku často přehledává místní uživatelské účty a místní skupiny na pracovní stanici, aby našel přihlašovací údaje pro své temné činnosti. Tyto události pomohou odhalit škodlivý kód dříve, než se posune dál a šíří se na další systémy pomocí nasbíraných dat.
Vytváření místního uživatelského účtu a změny v místních skupinách (události 4720, 4722–4726, 4738, 4740, 4767, 4780, 4781, 4794, 5376 a 5377). Útok může také začít například přidáním nového uživatele do skupiny místních administrátorů.
Pokusy o přihlášení s místním uživatelským účtem (událost 4624). Poctiví uživatelé se přihlašují pomocí doménového účtu a detekce přihlášení pomocí místního účtu může znamenat začátek útoku. Událost 4624 zahrnuje také přihlášení pomocí doménového účtu, proto je třeba při zpracování událostí filtrovat události, kde se doména liší od názvu pracovní stanice.
Pokus o přihlášení s daným účtem (událost 4648). Tohoto může dojít, pokud je proces spuštěn v režimu „Spustit jako“ (run as). V běžném provozním režimu by se to dít nemělo, takže takové události by měly být pod kontrolou.
Blokace/odblokace pracovní stanice (události 4800-4803). Mezi podezřelé události lze zařadit jakékoliv akce, které se odehrály na zablokované pracovní stanici.
Změny konfigurace firewallu (události 4944-4958). Je zřejmé, že při instalaci nového softwaru mohou být nastavení firewallu změněna, což vyvolá falešné poplachy. Kontrolovat takové změny obvykle není potřeba, ale vědět o nich určitě není na škodu.
Připojení zařízení Plug’n’play (událost 6416, pouze pro Windows 10). Na to je důležité dávat pozor, pokud uživatelé obvykle nepřipojují nová zařízení k pracovní stanici, a najednou — připojili.
Windows obsahuje 9 kategorií auditu a 50 podkategorií pro jemné ladění. Minimální sada podkategorií, kterou je dobré zapnout v nastaveních:
Přihlášení/odhlášení
- Přihlášení;
- Odhlášení;
- Zamknutí účtu;
- Jiné události přihlášení/odhlášení.
Správa účtů
- Správa uživatelských účtů;
- Správa bezpečnostních skupin.
Změna zásad
- Změna auditní politiky;
- Změna autentizační politiky;
- Změna autorizační politiky.
Systémový monitor (Sysmon)
Sysmon — vestavěný nástroj ve Windows, který umí zaznamenávat události do systémového protokolu. Obvykle je nutné jej instalovat zvlášť.
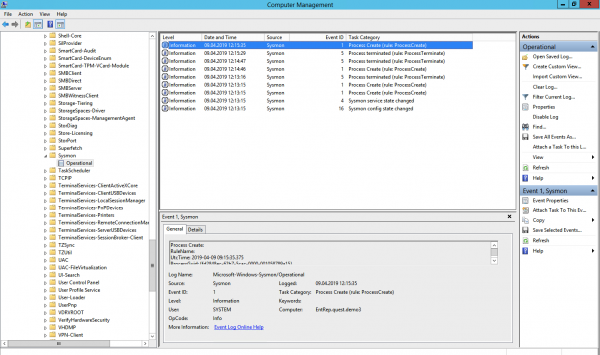
Tyto události lze v zásadě nalézt také v protokolu zabezpečení (pokud zapnete požadovanou politiku auditu), ale Sysmon poskytuje více podrobností. Jaké události lze získat ze Sysmon?
Vytvoření procesu (ID události 1). Systémový protokol událostí zabezpečení může také říct, kdy se spustil nějaký *.exe a dokonce ukáže jeho název a cestu ke spuštění. Ale na rozdíl od Sysmonu nedokáže ukázat hash aplikace. Škodlivý software se může jmenovat i neškodně notepad.exe, ale právě hash odhalí jeho pravou povahu.
Síťová připojení (ID události 3). Je zřejmé, že síťových připojení je mnoho a není možné je všechny sledovat. Ale je důležité mít na paměti, že Sysmon na rozdíl od protokolu zabezpečení dokáže spojit síťové připojení s poli ProcessID a ProcessGUID a ukazuje port a IP adres zdroj a příjemce.
Změny v systémovém registru (ID události 12-14). Nejjednodušší způsob, jak se přidat do automatického spouštění, je zapisovat se do registru. Security Log to umí, ale Sysmon ukazuje, kdo provedl změny, kdy, odkud, process ID a předchozí hodnotu klíče.
Vytvoření souboru (ID události 11). Sysmon, na rozdíl od Security Log, ukáže nejen umístění souboru, ale i jeho název. Je jasné, že na vše se nedá dohlédnout, ale lze provádět audit určitých adresářů.
A nyní to, co v politice Security Log není, ale je v Sysmon:
Změna času vytvoření souboru (ID události 2). Některý malware může měnit datum vytvoření souboru, aby byl skryt z reportů s nedávno vytvořenými soubory.
Načítání ovladačů a dynamických knihoven (ID událostí 6-7). Sledování načítání DLL a ovladačů zařízení do paměti, kontrola digitálního podpisu a jeho platnosti.
Vytvoření vlákna v běžícím procesu (ID události 8). Jeden z typů útoků, na které je třeba také dávat pozor.
Události RawAccessRead (ID události 9). Operace čtení z disku pomocí “.”. V naprosté většině případů by taková aktivita měla být považována za anomální.
Vytvoření pojmenovaného souborového proudu (ID události 15). Událost se registruje, když se vytvoří pojmenovaný souborový proud, který generuje události s hashovaným obsahem souboru.
Vytvoření named pipe a připojení (ID události 17-18). Sledování malware, který komunikuje s jinými komponentami přes named pipe.
Aktivita WMI (ID události 19). Registrace událostí, které jsou generovány při přístupu k systému prostřednictvím protokolu WMI.
Pro ochranu samotného Sysmon je třeba sledovat události s ID 4 (zastavení a spuštění Sysmon) a ID 16 (změna konfigurace Sysmon).
Power Shell Logy
Power Shell je mocný nástroj pro správu Windows infrastruktury, proto je velká šance, že útočník zvolí právě jeho. Pro získání údajů o událostech Power Shell lze použít dva zdroje: Windows PowerShell log a Microsoft-WindowsPowerShell / Operational log.
Windows PowerShell log
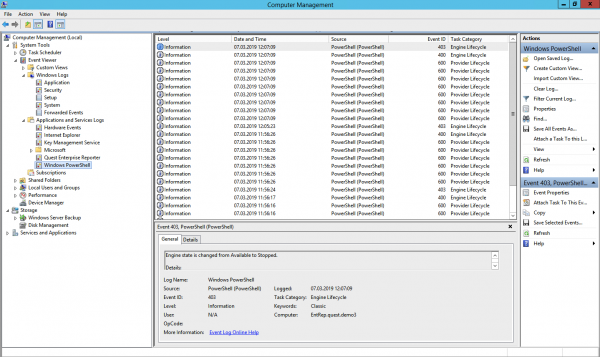
Načten dodavatel dat (ID události 600). Poskytovatelé PowerShell jsou programy, které slouží jako zdroje dat pro PowerShell pro jejich prohlížení a správu. Například mezi integrované poskytovatele mohou patřit proměnné prostředí Windows nebo systémový registr. Je důležité sledovat nové poskytovatele, aby bylo možné včas odhalit zlovolnou činnost. Pokud například zjistíte, že mezi poskytovateli se objevil WSMan, znamená to, že byl zahájen vzdálený sezení PowerShell.
Microsoft-WindowsPowerShell / Provozní záznam (nebo MicrosoftWindows-PowerShellCore / Provozní v PowerShell 6)
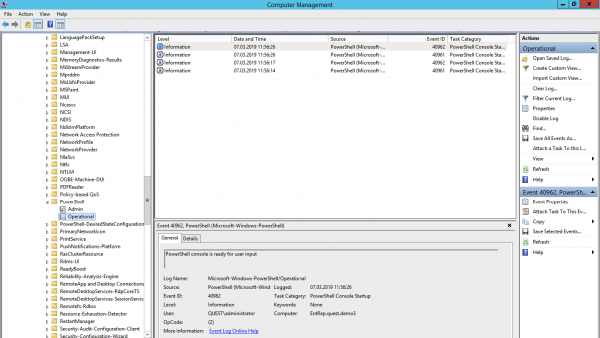
Zalogování modulů (ID události 4103). V událostech jsou uchovávány informace o každém provedeném příkazu a parametrech, s nimiž byl vyvolán.
Zalogování blokace skriptů (ID události 4104). Zalogování blokace skriptů zobrazuje každý provedený blok kódu PowerShell. I kdyby se útočník pokusil skrýt příkaz, tento typ události ukáže fakticky provedený příkaz PowerShell. Dále v tomto typu události mohou být zaznamenány některé prováděné nízkoúrovňové volání API, tyto události jsou obvykle zaznamenány jako Verbose, ale pokud je v bloku kódu použit podezřelý příkaz nebo skript, bude zaregistrován s kritičností Warning.
Vezměte prosím na vědomí, že po nastavení nástroje pro shromažďování a analýzu těchto událostí bude potřeba další čas na ladění, aby se snížil počet falešných pozitiv.
Podělte se v komentářích o to, jaké protokoly shromažďujete pro audit informační bezpečnosti a jaké nástroje k tomu používáte. Jedno z našich zaměření je řešení pro audit událostí informační bezpečnosti. Pro shromažďování a analýzu protokolů vám můžeme doporučit podívat se na , který umí komprimovat uchovávaná data s poměrem 20:1, a jeden jeho nainstalovaný instance dokáže zpracovávat až 60000 událostí za sekundu z 10000 zdrojů.
Zdroj: habr.com
