

Zero Trust („nulová důvěra“) je bezpečnostní model vyvinutý bývalým analytikem společnosti Forrester v roce 2010. Od té doby se model nulové důvěry stal nejpopulárnější koncepcí v oblasti kybernetické bezpečnosti. Nedávné masivní úniky dat jen potvrzují potřebu, aby se společnosti více zaměřovaly na kybernetickou bezpečnost, a model Zero Trust se může ukázat jako správný přístup.
Zero Trust znamená naprostou nedůvěru k jakékoli osobě – i k uživatelům uvnitř perimetru. Model předpokládá, že každý uživatel nebo zařízení musí ověřit své údaje pokaždé, když požaduje přístup k nějakému zdroji v rámci sítě nebo mimo ni.
Pokračujte ve čtení, pokud chcete zjistit více o koncepci bezpečnosti Zero Trust.
Jak funguje koncepce Zero Trust
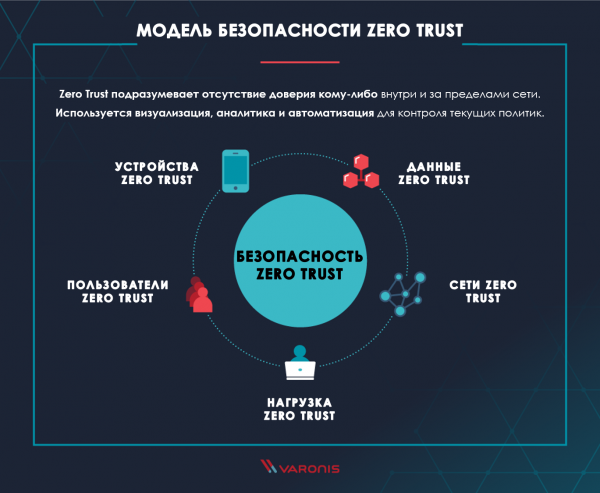
Koncepce Zero Trust se vyvinula v komplexní přístup k kybernetické bezpečnosti, který zahrnuje řadu technologií a procesů. Cílem modelu nulové důvěry je chránit společnost před moderními hrozbami v oblasti kybernetické bezpečnosti a úniky dat, přičemž také dosáhnout souladu s legislativními předpisy o ochraně dat a bezpečnosti.
Analyzujme hlavní oblasti koncepce Zero Trust. Forrester doporučuje organizacím zaměřit se na každou z těchto oblastí, aby vytvořily nejlepší strategii nulové důvěry.
Data Zero Trust: Vaše data jsou to, co se pokoušejí ukrást útočníci. Proto je naprosto logické, že první základ koncepce nulové důvěry spočívá v . To znamená, že je nutné být schopen analyzovat, chránit, klasifikovat, sledovat a udržovat bezpečnost svých firemních dat.
Sítě Zero Trust: Aby útočníci mohli ukrást informace, musí se umět pohybovat uvnitř sítě, takže vaším úkolem je zpřístupnit tento proces co nejvíce složitým. Segmentujte, izolujte a kontrolujte své sítě pomocí moderních technologií, jako jsou firewally nové generace, speciálně navržené pro tyto účely.
Uživatelé Zero Trust: Lidé jsou nejslabším článkem v bezpečnostní strategii. Omezte, sledujte a přísně prosazujte zásady přístupu uživatelů k prostředkům uvnitř sítě a na internetu. Nastavte VPN, CASB (zprostředkovatelé bezpečného přístupu do cloudu) a další varianty přístupu na ochranu vašich zaměstnanců.
Zátěž Zero Trust: Termín zátěže používají zástupci oddělení služeb a kontroly infrastruktury k označení celého stacku aplikací a backendového softwaru, které vaši klienti používají k interakci s obchodem. Nepatřičně aktualizované klientské aplikace jsou běžným vektorem útoků, proti kterým je třeba se bránit. Vnímejte celý technologický stack — od hypervizoru po webový frontend — jako hrozbu a chraňte ho pomocí nástrojů, které odpovídají konceptu „nulového důvěry“.
Zařízení Zero Trust: V souvislosti s rozšířením internetu věcí (smartphony, chytré televizory, chytré kávovary atd.) vzrostl počet zařízení, která se nacházejí uvnitř vašich sítí, v posledních několika letech. Tato zařízení jsou rovněž potenciálním vektorem útoků, proto by měla být segmentována a monitorována jako jakýkoli jiný počítač v síti.
Vizualizace a analytika: Pro úspěšné zavedení principu „nulového důvěry“ poskytněte vašim zaměstnancům oddělení bezpečnosti a reakce na incidenty nástroje pro vizualizaci všeho, co se ve vaší síti děje, a také analytiku pro pochopení smyslu událostí. a analýza jsou klíčovými body v úspěšném boji proti jakýmkoli potenciálním hrozbám v síti.
Automatizace a správa: pomáhá udržovat funkčnost všech vašich systémů s modelem „nulového důvěry“ a sledovat dodržování politik Zero Trust. Lidé prostě nejsou schopni sledovat objem událostí, který je nezbytný pro princip „nulového důvěry“.
3 principy modelu Zero Trust
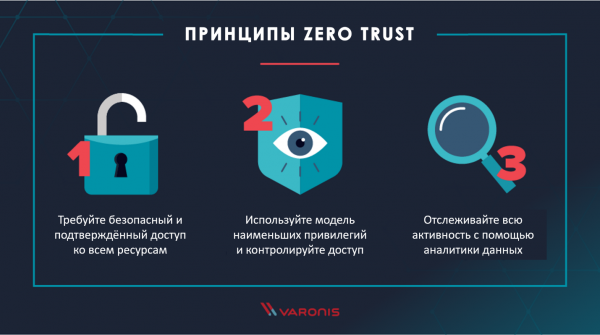
Požadujte bezpečný a potvrzený přístup ke všem prostředkům
První základní princip konceptu Zero Trust – všech přístupových práv k veškerým zdrojům. Pokaždé, když se uživatel pokusí přistoupit k souborovému zdroji, aplikaci nebo cloudovému úložišti, je nutné provést opětovnou autentizaci a autorizaci tohoto uživatele k danému zdroji.
Musíte považovat každý pokusu o přístup do vaší sítě jako hrozbu, dokud nebude prokázáno opak, ať už je vaše hostingová model nebo odkudkoli se připojení uskutečňuje.
Používejte model nejmenších privilegií a kontrolujte přístup
– je bezpečnostní paradigma, které omezuje přístupová práva každého uživatele na úroveň potřebnou k vykonávání jeho pracovních povinností. Omezováním přístupu každému zaměstnanci bráníte útočníkům získat přístup k velkému množství dat skrze kompromitaci jednoho účtu.
Použijte , abyste dosáhli nejmenších privilegií a poskytli podnikatelům možnost samostatně spravovat oprávnění k jejich řízeným datům. Pravidelně provádějte audity práv a členství v skupinách.
Sledujte vše
Principy „nulové důvěry“ zahrnují kontrolu a verifikaci všeho. Zaznamenávání každého síťového volání, přístupu k souborům nebo e-mailových zpráv pro analýzu na škodlivou aktivitu není úkol, který by mohl splnit jeden člověk nebo celý tým. Proto použijte na shromážděných logách pro snadné odhalení hrozeb ve vaší síti, jako jsou , malware nebo tajné exfiltrace dat.
Implementace modelu „nulové důvěry“
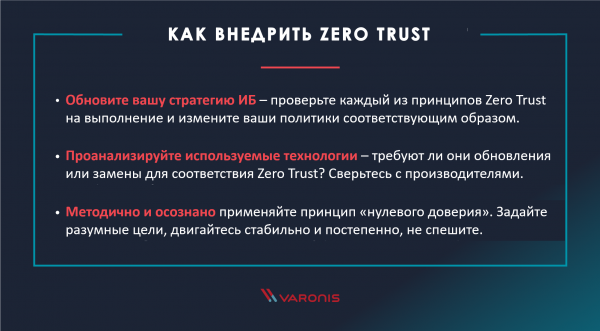
Vymezíme několik hlavních doporučení při implementaci modelu „nulové důvěry“:
- Aktualizujte každou část vaší strategie informační bezpečnosti, aby odpovídala principům Zero Trust: Zkontrolujte všechny části vaší současné strategie, zda odpovídají výše uvedeným principům „nulové důvěry“ a případně je upravte.
- Analyzujte používaný technologický stack a zkontrolujte, zda vyžaduje aktualizaci nebo výměnu, abyste dosáhli Zero Trust: Zjistěte u výrobců použitých technologií, zda odpovídají principům „nulové důvěry“. Kontaktujte nové dodavatele s cílem hledat další řešení, která mohou být potřebná pro implementaci strategie Zero Trust.
- Dodržujte princip systematického a uvědomělého přístupu při zavádění Zero Trust: stanovte si měřitelné úkoly a dosažitelné cíle. Ujistěte se, že noví dodavatelé řešení také odpovídají zvolené strategii.
Model Zero Trust: důvěřujte svým uživatelům
Model „nulové důvěry“ není zcela v souladu se svým názvem, ale fráze „nevěřte ničemu, kontrolujte všechno“ na druhé straně nezní tak dobře. Opravdu musíte důvěřovat svým uživatelům, pokud (a to je skutečně velké „pokud“) pokud prošli adekvátními úrovněmi autorizace a vaše monitorovací nástroje neodhalily nic podezřelého.
Princip „nulové důvěry“ s Varonis
Při zavádění principu Zero Trust Varonis umožňuje aplikovat přístup zaměřený na bezpečnost dat:
- Varonis skenuje práva přístupu a strukturu složek pro dosažení , přiřazení obchodních vlastníků dat a správy práv přístupu samotnými vlastníky.
- Varonis analyzuje obsah a identifikuje kritická data s cílem přidat další úroveň bezpečnosti a monitorování k nejdůležitějším informacím, stejně jako pro splnění legislativních požadavků.
- Varonis sledování a analýza přístupu k souborům, aktivity v Active Directory, VPN, DNS, Proxy a e-mailu pro chování každého uživatele ve vaší síti.
porovnává aktuální aktivitu s modelem standardního chování za účelem identifikace podezřelých akcí a generuje bezpečnostní incident s doporučeními pro další kroky pro každou ze zjištěných hrozeb. - Varonis nabízí základ pro monitorování, klasifikaci, správu oprávnění a identifikaci hrozeb, kterou potřebujete k implementaci principu „nulové důvěry“ ve vaší síti.
Proč právě model Zero Trust?
Strategie „nulové důvěry“ poskytuje podstatnou úroveň ochrany před úniky dat a moderními kybernetickými hrozbami. Vše, co útočníci potřebují k proniknutí do vaší sítě, je čas a motivace. Žádné firewally nebo politiky hesel je nezastaví. Je nutné vybudovat vnitřní bariéry a sledovat vše, co se děje, abyste odhalili jejich akce během útoku.
Zdroj: habr.com
