

Vítejte ve třetí publikaci cyklu článků věnovaných Cisco ISE. Odkazy na všechny články v cyklu naleznete níže:
V této publikaci se můžete těšit na ponoření se do hostitelského přístupu a také na krok za krokem průvodce integrací Cisco ISE a FortiGate pro nastavení FortiAP — přístupového bodu od Fortinetu (v zásadě je vhodné jakékoli zařízení, které podporuje RADIUS CoA — změna autorizace).
Navíc přikládám naše články .
Poznámka: Zařízení Check Point SMB nepodporují RADIUS CoA.
Skvělý v anglickém jazyce popisuje, jak vytvořit hostitelský přístup pomocí Cisco ISE na Cisco WLC (Wireless Controller). Pojďme na to!
1. Úvod
Hostitelský přístup (portál) umožňuje poskytnout přístup k internetu nebo interním zdrojům pro hosty a uživatele, které nechcete vpustit do své místní sítě. Existují 3 přednastavené typy hostitelského portálu (Guest portal):
Hotspot Guest portal — přístup do sítě je hostům poskytován bez přihlašovacích údajů. Obvykle se od uživatelů vyžaduje, aby přijali "Politiku používání a ochrany soukromí" společnosti, než získají přístup do sítě.
Sponsored-Guest portal — přístup do sítě a přihlašovací údaje musí poskytnout sponzor — uživatel, který je odpovědný za vytváření hostitelských účtů na Cisco ISE.
Self-Registered Guest portal — v tomto případě hosté používají existující přihlašovací údaje, nebo si sami vytvoří účet s přihlašovacími údaji, avšak pro získání přístupu do sítě je potřebné potvrzení od sponzora.
Na Cisco ISE můžete nasadit více portálů současně. Ve výchozím nastavení na hostitelském portálu uživatel uvidí logo Cisco a standardní obecné fráze. To vše lze přizpůsobit a dokonce nastavit prohlížení povinné reklamy před získáním přístupu.
Nastavení hostitelského přístupu lze rozdělit do 4 hlavních fází: nastavení FortiAP, establishment of connectivity between Cisco ISE and FortiAP, creating the guest portal, and configuring access policies.
2. Nastavení FortiAP na FortiGate
FortiGate je ovladač přístupových bodů a veškeré nastavení se provádí na něm. Přístupové body FortiAP podporují PoE, takže jakmile je připojíte do sítě přes Ethernet, můžete začít s nastavením.
1) Na FortiGate přejděte na záložku WiFi & Switch Controller > Managed FortiAPs > Create New > Managed APPoužijte unikátní sériové číslo přístupového bodu, které je uvedeno přímo na samotném přístupovém bodu, a přidejte jej jako objekt. Může se také automaticky objevit, v takovém případě klikněte Autorizovat pravým tlačítkem myši.
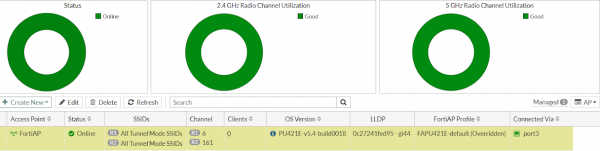
2) Nastavení FortiAP mohou být výchozí, jako na screenshotu. Důrazně doporučuji povolit mód 5 GHz, protože některá zařízení nepodporují 2.4 GHz.
3) Poté ve záložce WiFi & Switch Controller > FortiAP Profiles > Vytvořit nový vytváříme profil nastavení pro přístupový bod (verze protokolu 802.11, režim SSID, frekvence kanálu a jejich počet).
Příklad nastavení FortiAP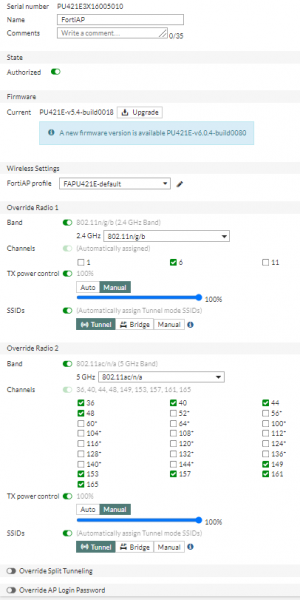
4) Dalším krokem je vytvoření SSID. Přejděte na záložku WiFi & Switch Controller > SSIDs > Vytvořit nový > SSID. Zde je důležité nastavit:
adresní prostor pro hostující WLAN — IP/netmask
RADIUS Accounting a Secure Fabric Connection v poli Administrativní přístup
Možnost Detekce zařízení
SSID a možnost Broadcast SSID
Nastavení bezpečnostního režimu > Captive Portal
Portál autentizace — externí a vložte odkaz na vytvořený hostující portál z Cisco ISE z bodu 20
Uživatelská skupina — skupina hostů — externí — přidat RADIUS na Cisco ISE (bod 6 a dále)
Příklad nastavení SSID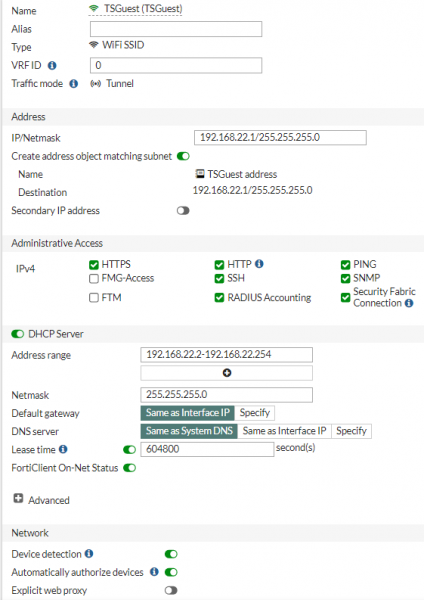
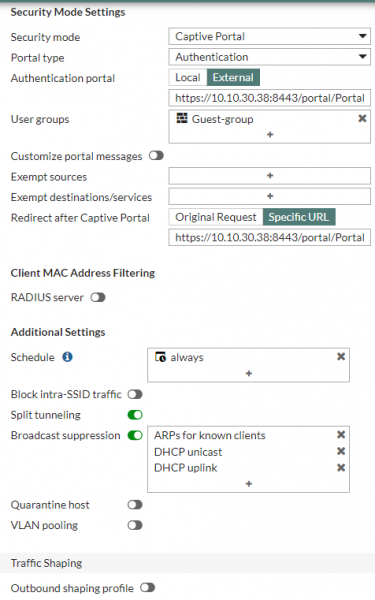
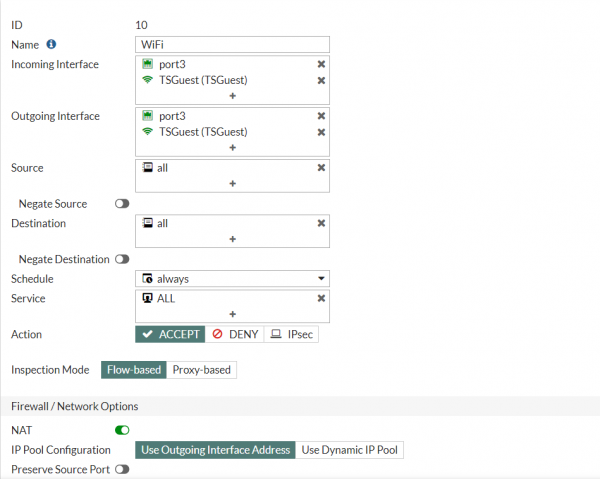
5) Poté je třeba vytvořit pravidla v přístupové politice na FortiGate. Přejděte na záložku Policy & Objects > Firewall Policy a vytvořte pravidlo následujícího typu:
3. Nastavení RADIUS
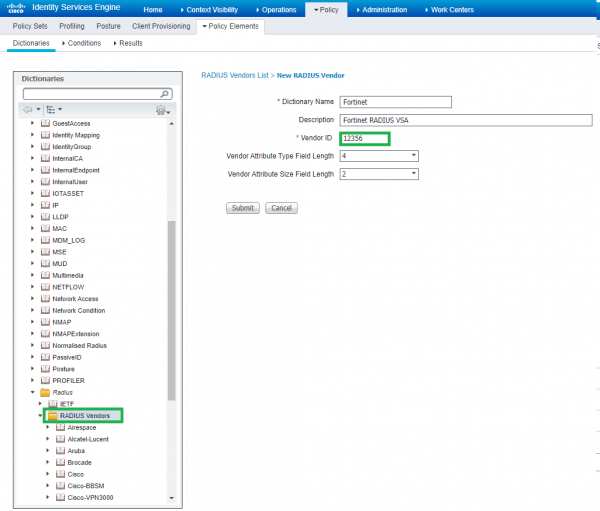
6) Přejděte do webového rozhraní Cisco ISE na záložku Policy > Policy Elements > Dictionaries > System > Radius > RADIUS Vendors > Přidat. Na této záložce přidáme seznam podporovaných protokolů RADIUS od Fortinet, protože téměř každý dodavatel má své specifické atributy — VSA (Vendor-Specific Attributes).
Seznam atributů RADIUS Fortinet lze nalézt . VSA se liší podle unikátního čísla Vendor ID. U Fortinet je tento ID = 12356. Úplný VSA byl zveřejněn organizací IANA.
7) Pojmenujte slovník, zadejte Vendor ID (12356) a klikněte na Odeslat.
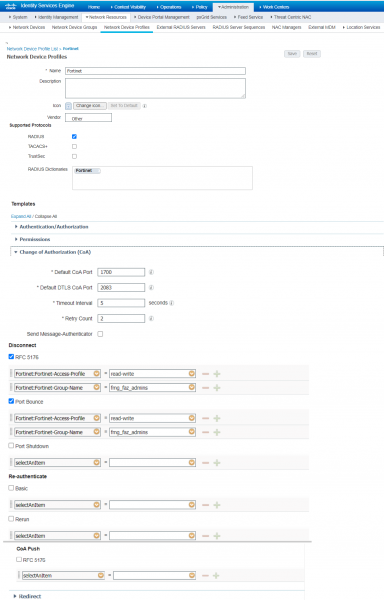
8) Poté přejděte na Administration > Network Device Profiles > Přidat a vytvořte nový profil zařízení. V poli RADIUS Dictionaries vyberte dříve vytvořený slovník RADIUS Fortinet a vyberte metody CoA, které později použijete v politice ISE. Vybral jsem RFC 5176 a Port Bounce (shutdown/no shutdown síťového rozhraní) a odpovídající VSA:
Fortinet-Access-Profile = read-write
Fortinet-Group-Name = fmg_faz_admins
9) Následně je třeba přidat FortiGate pro spojení s ISE. K tomu přejděte na záložku Administration > Network Resources > Network Device Profiles > Přidat. Změnit je třeba pole Název, Dodavatel, RADIUS Dictionaries (IP adresa se používá pro FortiGate, nikoli pro FortiAP).
Příklad nastavení RADIUS na straně ISE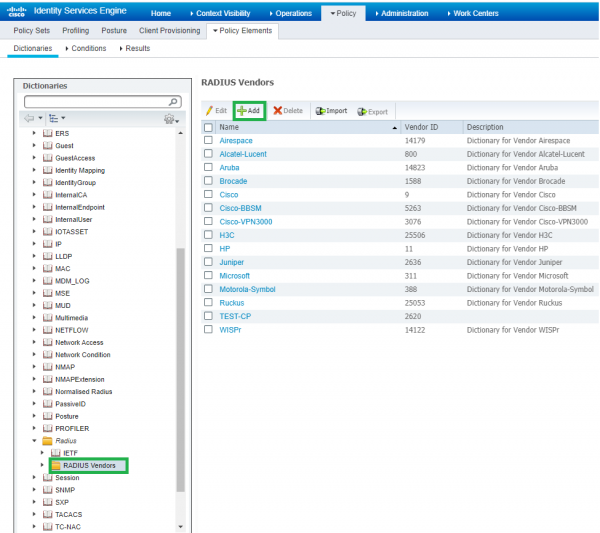
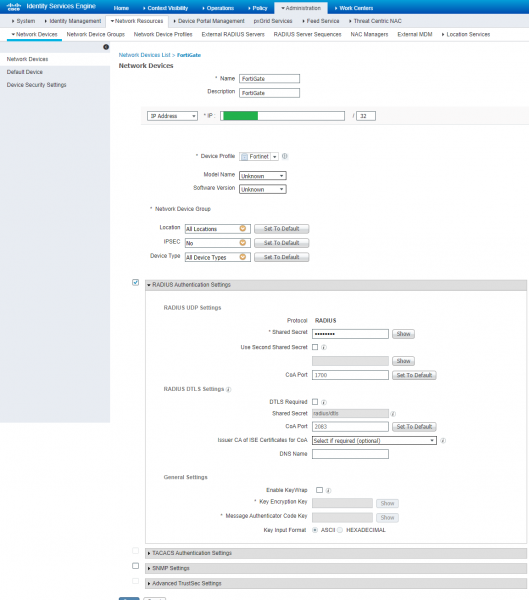
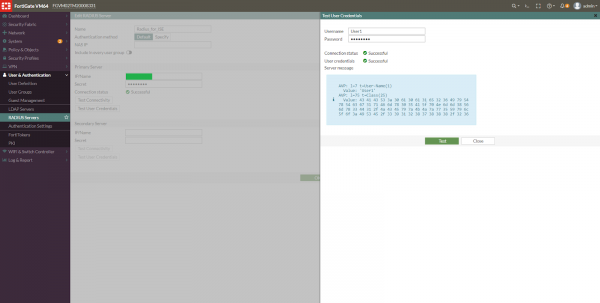
10) Poté je třeba nastavit RADIUS na straně FortiGate. V webovém rozhraní FortiGate přejděte na Uživatelé & Autentizace > RADIUS Servery > Vytvořit nový. Zadejte název, IP adresu a Shared secret (heslo) z předchozího bodu. Dále klepněte na Otestovat uživatelské údaje a zadejte jakékoli přihlašovací údaje, které mohou být získány přes RADIUS (například místní uživatel na Cisco ISE).
11) Přidejte RADIUS server do skupiny Guest-Group (pokud neexistuje, vytvořte ji) a externí zdroje uživatelů.
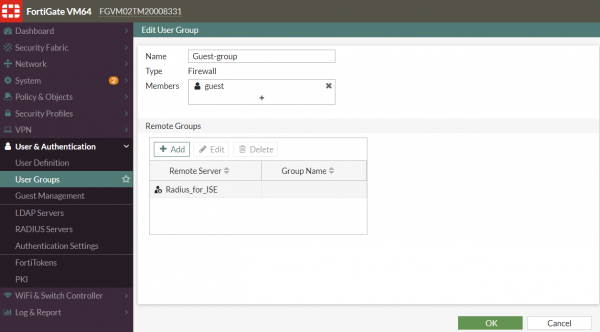
12) Nezapomeňte přidat skupinu Guest-Group do SSID, který jsme vytvořili dříve v bodě 4.
4. Nastavení uživatelů pro autentizaci
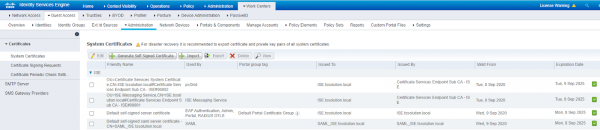
13) Volitelně můžete importovat na hostitelský portál ISE certifikát nebo vytvořit samo-podepsaný certifikát na kartě Pracovní centra > Přístup pro hosty > Správa > Certifikace > Systémové certifikáty.
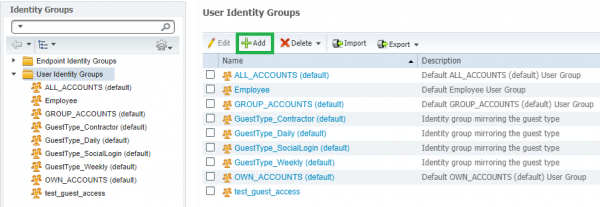
14) Poté na kartě Pracovní centra > Přístup pro hosty > Skupiny identit > Skupiny uživatelských identit > Přidat vytvořte novou skupinu uživatelů pro hosty, nebo použijte již vytvořené.
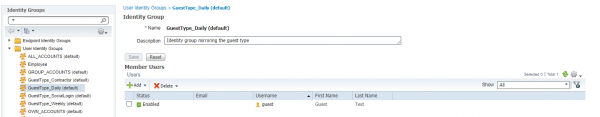
15) Následně na kartě Správa > Identity vytvořte uživatele hostů a přidejte je do skupin z předchozího bodu. Pokud chcete používat externí účty, tento krok přeskočte.
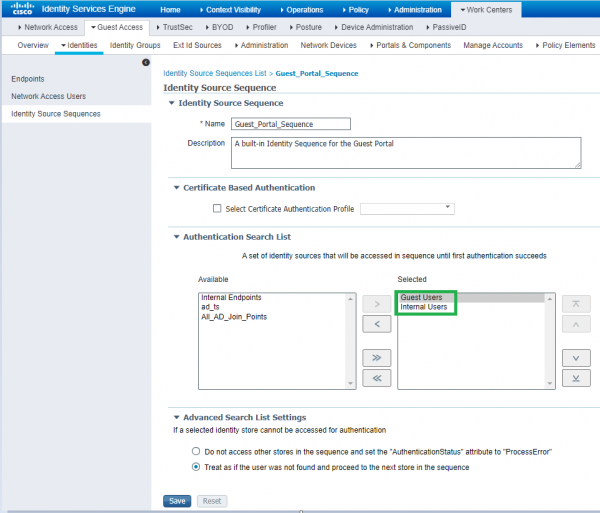
16) Poté přejděte do nastavení Pracovní centra > Přístup pro hosty > Identity > Sekvence zdroje identit > Sekvence portálu pro hosty — to je přednastavená sekvence autentizace pro hostující uživatele. A v poli Seznam prohledávání pro autentizaci vyberte pořadí autentizace uživatelů.
17) Pro informování hostů o jednorázových heslech můžete konfigurovat poskytovatele SMS nebo SMTP server pro tento účel. Přejděte na kartu Pracovní centra > Přístup pro hosty > Správa > SMTP Server nebo Poskytovatelé SMS brány pro tato nastavení. V případě SMTP serveru je nutné vytvořit účet pro ISE a uvést údaje na této kartě.
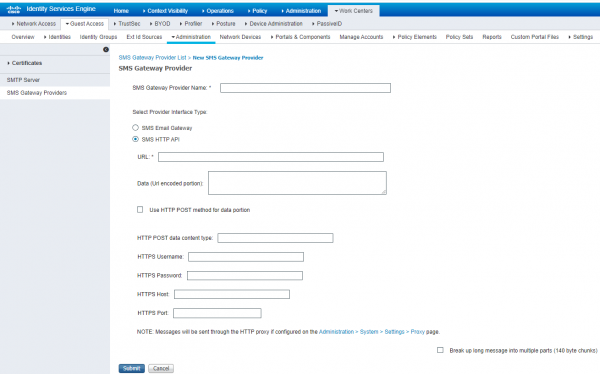
18) Pro oznámení pomocí SMS použijte příslušnou kartu. V ISE jsou k dispozici přednastavené profily populárních poskytovatelů SMS, ale je lepší vytvořit si vlastní. Tyto profily použijte jako vzor pro nastavení SMS Email Gatewaynebo SMS HTTP API.
Příklad nastavení SMTP serveru a SMS brány pro jednorázové heslo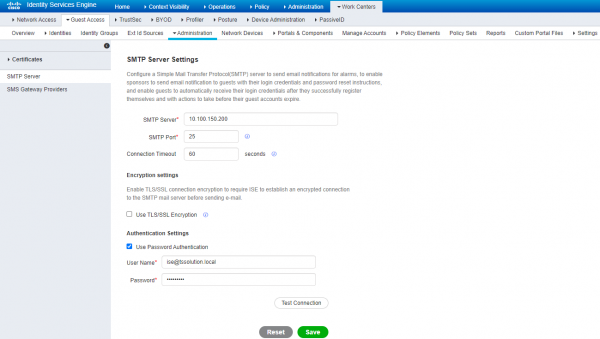
5. Nastavení hostitelského portálu
19) Jak bylo zmíněno na začátku, existují 3 typy předem nastavených hostitelských portálů: Hotspot, Sponsored, Self-Registered. Doporučuji zvolit třetí variantu, protože je nejčastější. V každém případě jsou nastavení do značné míry shodná. Přejdeme tedy na záložku Work Centers > Guest Access > Portals & Components > Guest Portals > Self-Registered Guest Portal (výchozí).
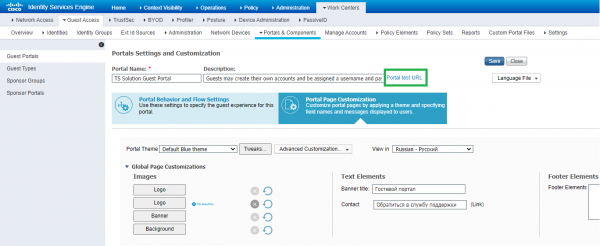
20) Dále v záložce Portal Page Customization vyberte „Zobrazit v ruštině — Русский”, aby se portál zobrazoval v ruštině. Můžete měnit text každé záložky, přidat své logo a mnoho dalšího. Vpravo v rohu je náhled hostitelského portálu pro pohodlnější zobrazení.
Příklad nastavení hostitelského portálu s vlastní registrací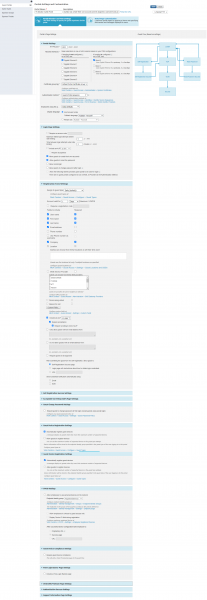
21) Klikněte na frázi „Portal test URL” a zkopírujte URL portálu do SSID na FortiGate ve kroku 4. Představovaný formát URL
Aby se zobrazila vaše doména, musíte nahrát certifikát na hostitelský portál, viz krok 13.
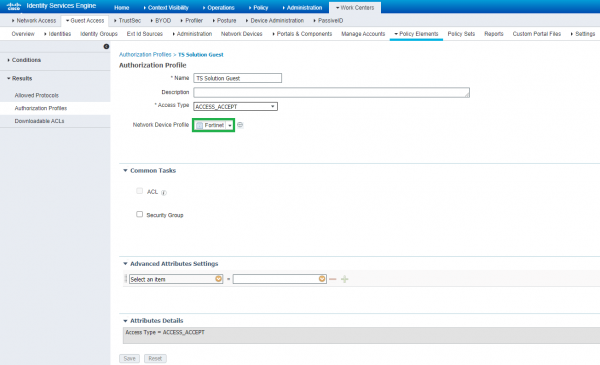
22) Přejděte na záložku Work Centers > Guest Access > Policy Elements > Results > Authorization Profiles > Přidat pro vytvoření profilu autorizace pro dříve vytvořený Profil zařízení sítě.
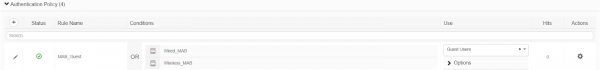
23) V záložce Work Centers > Guest Access > Policy Sets upravte politiku přístupu pro WiFi uživatele.

24) Zkusíme se připojit k hostitelskému SSID. Okamžitě mě to přesměrovává na stránku přihlášení. Zde se můžete přihlásit pomocí účtu guest, vytvořeného lokálně na ISE, nebo se zaregistrovat jako host.
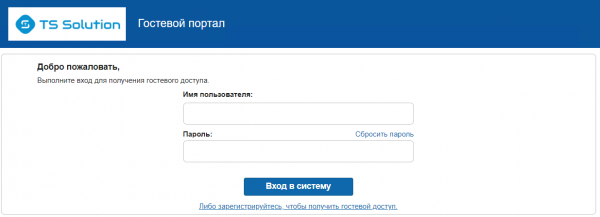
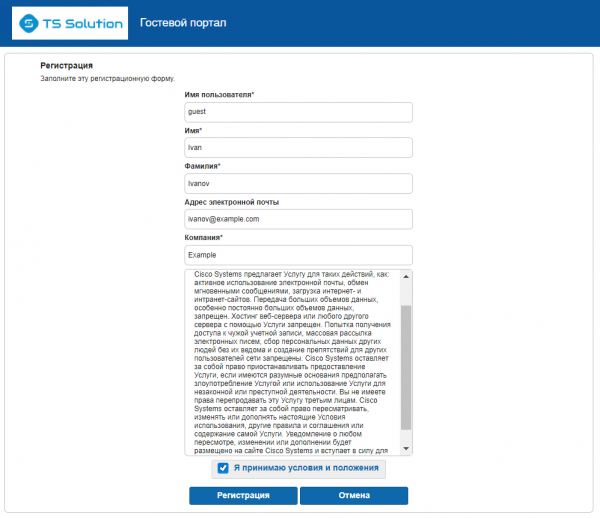
25) Pokud jste zvolili variantu vlastní registrace, jednorázové údaje pro přihlášení lze poslat na e-mail, přes SMS nebo je vytištět.
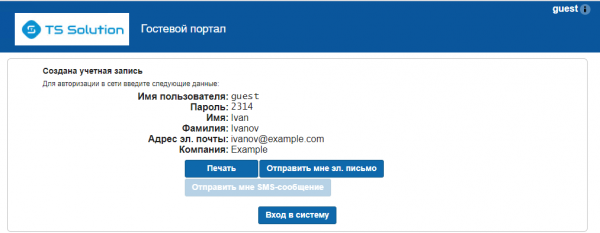
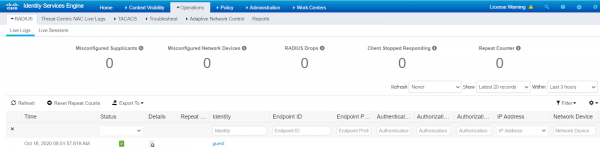
26) Na záložce RADIUS > Live Logs na Cisco ISE uvidíte odpovídající logy přihlášení.
6. Závěr
V tomto dlouhém článku jsme úspěšně nastavili hostitelský přístup na Cisco ISE, kde jako kontrolér přístupových bodů působí FortiGate a jako přístupový bod FortiAP. Výšla z toho netradiční integrace, která opět dokazuje široké využití ISE.
Pro testování Cisco ISE se obraťte na , a sledujte novinky na našich kanálech (, , , , ).
Zdroj: habr.com
