

Vítejte ve druhém vydání cyklu článků o Cisco ISE. V prvním byly zdůrazněny výhody a rozdíly řešení řízení přístupu k síti (NAC) od standardních AAA, jedinečnost Cisco ISE, architektura a proces instalace produktu.
V tomto článku se ponoříme do vytváření účtů, přidání LDAP serverů a integrace s Microsoft Active Directory, stejně jako do nuancí při práci s PassiveID. Před čtením důrazně doporučuji seznámit se s .
1. Trocha terminologie
Identita uživatele — uživatelský účet, který obsahuje informace o uživateli a vytváří jeho přihlašovací údaje pro přístup k síti. Následující parametry jsou obvykle uvedeny v Identitě uživatele: jméno uživatele, e-mailová adresa, heslo, popis účtu, uživatelská skupina a role.
Uživatelské skupiny — uživatelské skupiny jsou souborem jednotlivých uživatelů, kteří mají společný soubor privilégia umožňující jim přístup k určitému souboru služeb a funkcí Cisco ISE.
Skupiny identit uživatelů — předem definované uživatelské skupiny, které již mají určité informace a role. Následující předem definované skupiny existují ve výchozím nastavení, do kterých lze přidávat uživatele a uživatelské skupiny: Employee (zaměstnanec), SponsorAllAccount, SponsorGroupAccounts, SponsorOwnAccounts (sponzorské účty pro správu hostitelského portálu), Guest (host), ActivatedGuest (aktivovaný host).
Uživatelská role — uživatelská role je soubor oprávnění, který určuje, jaké úkoly může uživatel vykonávat a k jakým službám může získat přístup. Často je uživatelská role spojena s uživatelskou skupinou.
Kromě toho má každý uživatel a skupina uživatelů další atributy, které umožňují vyčlenit a přesněji určit daného uživatele (uživatelskou skupinu). Další informace v .
2. Vytváření místních uživatelů
1) V Cisco ISE je možné vytvořit místní uživatele a používat je v přístupové politice nebo dokonce jim přidělit roli administrace produktu. Vyberte Administration → Identity Management → Identities → Users → Add.
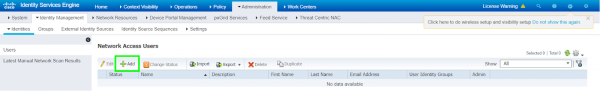 Obrázek 1. Přidání místního uživatele do Cisco ISE
2) V zobrazeném okně vytvořte místního uživatele, přidělte mu heslo a další srozumitelné parametry.
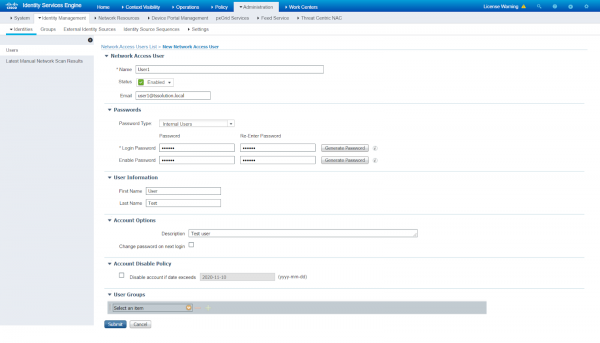 Obrázek 2. Vytvoření místního uživatele v Cisco ISE
3) Uživatelé mohou být také importováni. Na stejné záložce Administration → Identity Management → Identities → Users vyberte možnost Importovat a nahrajte csv nebo txt soubor s uživateli. Abychom získali šablonu, zvolte Generate a Template, poté jej vyplňte informacemi o uživatelích ve vhodném formátu.
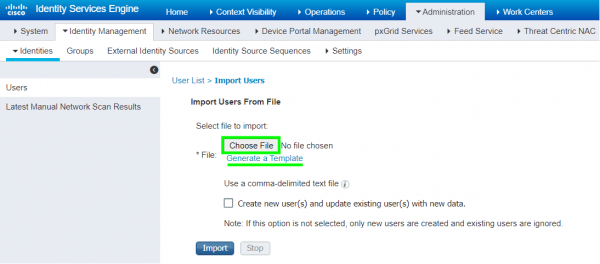 Obrázek 3. Import uživatelů do Cisco ISE
3. Přidání LDAP serverů
Připomínám, že LDAP je populární aplikační protokol, který umožňuje získávat informace, provádět autentizaci, vyhledávat záznamy v adresářích LDAP serverů, pracuje na portu 389 nebo 636 (SS). Mezi prominentní příklady LDAP serverů patří Active Directory, Sun Directory, Novell eDirectory a OpenLDAP. Každý záznam v LDAP adresáři je určen DN (Distinguished Name) a pro formulaci přístupové politiky je důležité provést získávání (retrieval) záznamů, uživatelských skupin a atributů.
V Cisco ISE je možné nastavit přístup k mnoha LDAP serverům, čímž se realizuje redundance. Pokud primární LDAP server není dostupný, ISE se pokusí připojit k sekundárnímu, a tak dále. Dále, pokud jsou k dispozici 2 PAN, může být pro primární PAN prioritní jeden LDAP a pro sekundární PAN jiný LDAP.
ISE podporuje 2 typy vyhledávání (lookup) při práci s LDAP servery: User Lookup a MAC Address Lookup. User Lookup umožňuje vyhledávání uživatele v databázi LDAP a získání následujících informací bez autentizace: uživatelé a jejich atributy, skupiny uživatelů. MAC Address Lookup také umožňuje, bez autentizace, vyhledávat podle MAC adresy v adresářích LDAP a získávat informace o zařízení, skupině zařízení podle MAC adres a další specifické atributy.
Jako příklad integrace přidáme Active Directory do Cisco ISE jako LDAP server.
1) Přejděte na záložku Administration → Identity Management → External Identity Sources → LDAP → Add.
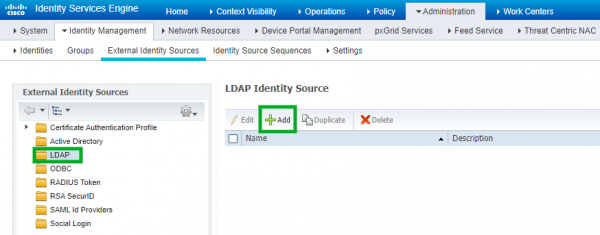 Obrázek 4. Přidání LDAP serveru
2) V panelu Obecné zadejte název LDAP serveru a schéma (v našem případě Active Directory).
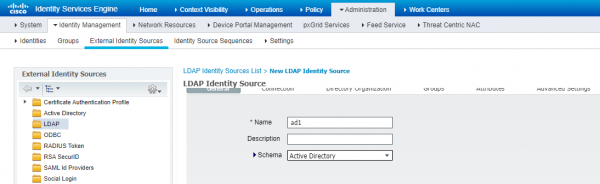 Obrázek 5. Přidání LDAP serveru se schématem Active Directory
3) Poté přejděte na Connection záložku a zadejte Hostname/IP address AD serveru, port (389 – LDAP, 636 – SSL LDAP), přihlašovací údaje doménového správce (Admin DN – úplný DN), ostatní parametry lze ponechat jako výchozí.
Poznámka: použijte údaje doménového administrátora, aby se předešlo možným problémům.
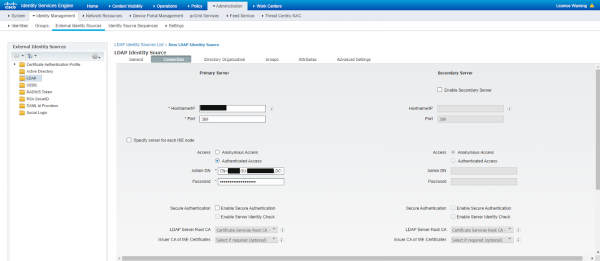 Obrázek 6. Vstupní data LDAP serveru
4) Na záložce Organizace adresáře je nutné uvést oblast katalogů pomocí DN, odkud se mají načíst uživatelé a skupiny uživatelů.
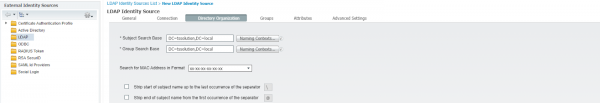 Obrázek 7. Určení katalogů, ze kterých budou stáhnuty skupiny uživatelů
5) Přejděte do okna Skupiny → Přidat → Vybrat skupiny z adresáře pro volbu načtení skupin z LDAP serveru.
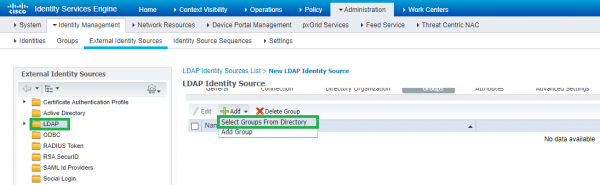 Obrázek 8. Přidání skupin z LDAP serveru
6) V zobrazeném okně stiskněte Načíst skupiny. Pokud se skupiny načetly, znamená to, že předchozí kroky byly úspěšně dokončeny. Jinak zkuste jiného administrátora a zkontrolujte dostupnost ISE s LDAP serverem přes LDAP protokol.
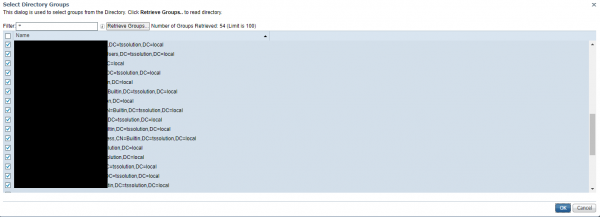 Obrázek 9. Seznam stažených skupin uživatelů
7) Na záložce Atributy můžete volitelně uvést, které atributy z LDAP serveru mají být načteny, a v okně Pokročilé nastavení aktivovat možnost Povolit změnu hesla, která donutí uživatele změnit heslo, pokud vypršelo nebo bylo resetováno. V každém případě klikněte na Odeslat pro pokračování.
8) LDAP server se objevil na příslušné záložce a může být dále používán pro vytváření politiky přístupu.
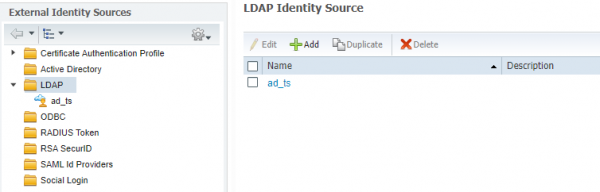 Obrázek 10. Seznam přidaných LDAP serverů
4. Integrace s Active Directory
1) Přidáním serveru Microsoft Active Directory jako LDAP serveru jsme obdrželi uživatele, skupiny uživatelů, ale ne logy. Dále doporučuji nastavit plnou integraci AD s Cisco ISE. Přejděte na záložku Správa → Identita a správa → Externí zdroje identity → Active Directory → Přidat.
Poznámka: Pro úspěšnou integraci s AD musí být ISE v doméně a mít plnou konektivitu s DNS, NTP a AD servery, jinak to nebude fungovat.
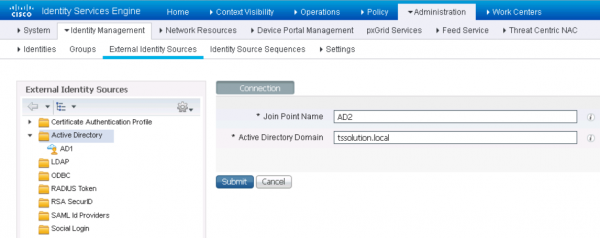 Obrázek 11. Přidání serveru Active Directory
2) V zobrazeném okně zadejte údaje administrátora domény a zaškrtněte políčko Uložit přihlašovací údaje. Dále můžete uvést OU (Organizační jednotku), pokud se ISE nachází v nějaké konkrétní OU. Budete také muset vybrat uzly Cisco ISE, které chcete spojit s doménou.
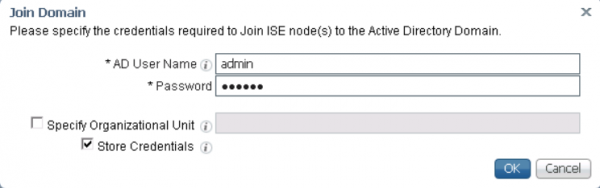 Obrázek 12. Zadejte přihlašovací údaje
3) Před přidáním doménových řadičů se ujistěte, že na PSN na záložce Správa → Systém → Nasazení je aktivována možnost Pasivní identitní služba. PassiveID — možnost, která umožňuje překládat uživatele na IP a naopak. PassiveID získává informace z AD přes WMI, speciální AD agenty nebo SPAN port na switche (ne nejlepší možnost).
Poznámka: pro kontrolu stavu Passive ID zadejte v konzoli ISE show application status ise | include PassiveID.
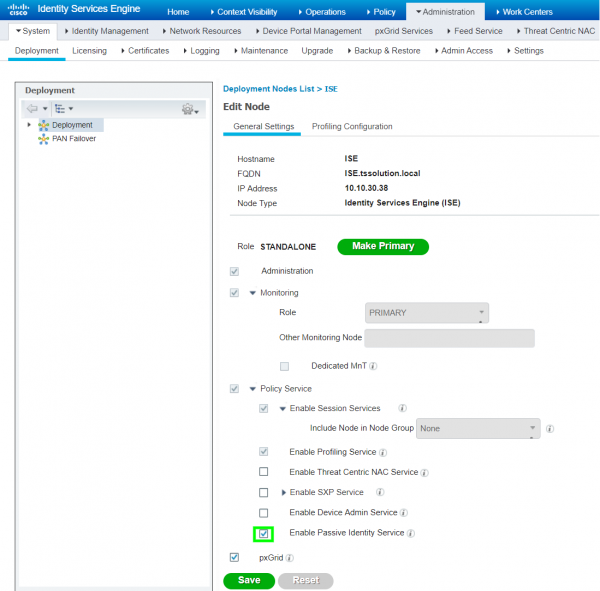 Obrázek 13. Aktivace možnosti PassiveID
4) Přejděte na kartu Administration → Identity Management → External Identity Sources → Active Directory → PassiveID a zvolte možnost Add DCs. Následně vyberte zaškrtávacími políčky potřebné doménové kontroléry a stiskněte OK.
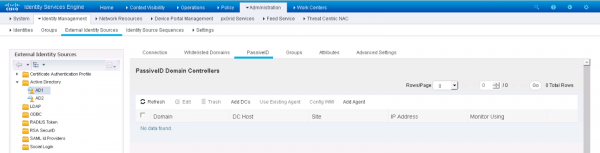 Obrázek 14. Přidání doménových kontrolérů
5) Vyberte přidané DC a stiskněte tlačítko Edit. Uveďte FQDN vašeho DC, doménové uživatelské jméno a heslo, stejně jako možnost spojení WMI nebo Agent. Vyberte WMI a stiskněte OK.
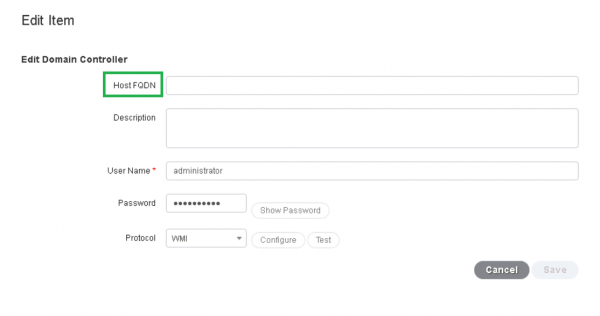 Obrázek 15. Vložení údajů kontroléru domény
6) Pokud WMI není preferovaným způsobem spojení s Active Directory, můžete použít agenty ISE. Agentní způsob spočívá v tom, že můžete na servery nainstalovat speciální agenty, kteří budou zasílat přihlašovací události. Existují 2 varianty instalace: automatická a ruční. Pro automatickou instalaci agenta na stejné kartě PassiveID vyberte položku Add Agent → Deploy New Agent (DC musí mít přístup k internetu). Poté vyplňte povinné údaje (název agenta, FQDN serveru, uživatelské jméno/heslo doménového správce) a stiskněte OK.
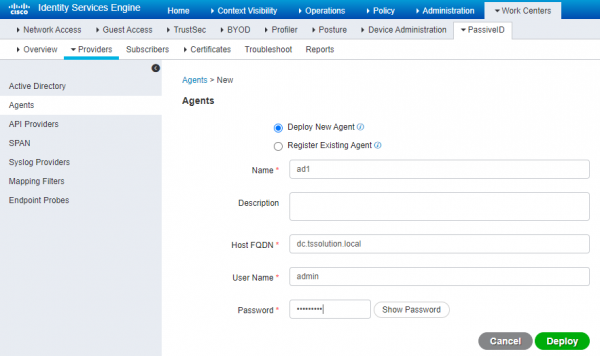 Obrázek 16. Automatická instalace ISE agenta
7) Pro ruční instalaci Cisco ISE agenta je třeba vybrat položku Register Existing Agent. Mimochodem, agenta si můžete stáhnout na kartě Work Centers → PassiveID → Providers → Agents → Download Agent.
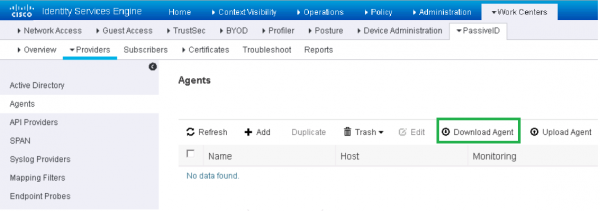 Obrázek 17. Stahování ISE agenta
Důležité: PassiveID nezaznamenává události logoff! Parametr odpovědný za časový limit se nazývá user session aging time a je podle defaultu 24 hodin. Proto je třeba buď se sám odhlásit na konci pracovního dne, nebo napsat nějaký skript, který automaticky odhlásí všechny přihlášené uživatele.
Pro získání informací logoff se používají „Endpoint probes“ — koncové sondy. Endpoint probes v Cisco ISE existují v několika variantách: RADIUS, SNMP Trap, SNMP Query, DHCP, DNS, HTTP, Netflow, NMAP Scan. RADIUS sonda pomocí CoA (Change of Authorization) paketů poskytuje informace o změně oprávnění uživatele (k tomu je potřeba implementovaný 802.1X), a správně nastavený SNMP na přístupových switchích poskytne informace o připojených a odpojených zařízeních.
Níže je uveden příklad aktuální konfigurace Cisco ISE + AD bez 802.1X a RADIUS: uživatel je přihlášen na Windows stroji, aniž by se odhlásil, a přihlašuje se z jiného PC přes WiFi. V tomto případě zůstane relace na prvním PC aktivní, dokud nenastane časový limit nebo nedojde k vynucenému odhlášení. Pokud mají zařízení různá práva, poslední přihlášené zařízení bude uplatňovat svá práva.
8) Dále na kartě Administrace → Správa identity → Externí zdroje identity → Active Directory → Skupiny → Přidat → Vybrat skupiny z adresáře můžete vybrat skupiny z AD, které chcete importovat do ISE (v našem případě to bylo provedeno v bodě 3 „Přidání LDAP serveru“). Vyberte možnost Načíst skupiny → OK.
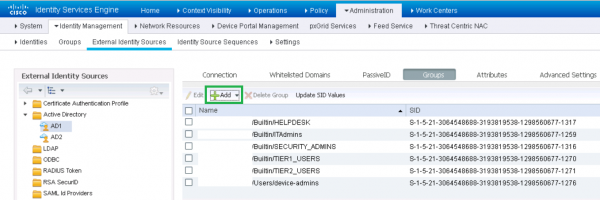 Obrázek 18 a). Importování uživatelských skupin z Active Directory
9) Na kartě Pracovní centra → PassiveID → Přehled → Řídicí panel můžete sledovat počet aktivních relací, počet zdrojů dat, agentů a další.
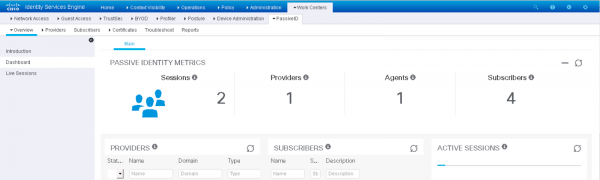 Obrázek 19. Monitorování aktivity doménových uživatelů
10) Na kartě Aktuální relace se zobrazují aktuální relace. Integrace s AD je nastavena.
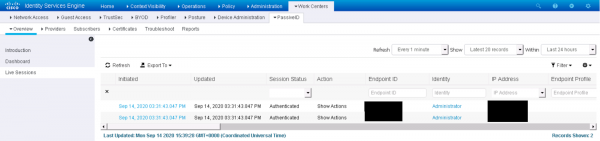 Obrázek 20. Aktivní relace doménových uživatelů
5. Závěr
V tomto článku byly projednány témata vytváření lokálních uživatelů v Cisco ISE, přidání LDAP serverů a integrace s Microsoft Active Directory. V příštím článku bude pojednáno o hostujícím přístupu ve formě nadbytečného průvodce.
Pokud máte jakékoli dotazy ohledně této problematiky nebo potřebujete pomoc s testováním produktu, obraťte se na .
Sledujte aktualizace na našich kanálech (, , , , ).
Zdroj: habr.com
