

1. Úvod
Každá společnost, i ta nejmenší, potřebuje provádět autentifikaci, autorizaci a sledování uživatelů (rodina protokolů AAA). V počáteční fázi lze AAA dobře realizovat pomocí protokolů jako RADIUS, TACACS+ a DIAMETER. S rostoucím počtem uživatelů a společnosti však roste i množství úkolů: maximální viditelnost hostitelů a BYOD zařízení, vícefaktorová autentifikace, vytváření vícestupňové politiky přístupu a mnoho dalšího.
Pro takové úkoly je ideální třída řešení NAC (Network Access Control) — kontrola síťového přístupu. V cyklu článků věnujících se (Identity Services Engine) — řešení NAC pro poskytování kontroly přístupu uživatelům k vnitřní síti s ohledem na kontext, podrobně prozkoumáme architekturu, inicializaci, nastavení a licencování řešení.
Krátce připomenu, že Cisco ISE umožňuje:
Rychle a snadno vytvářet hostovací přístup v dedikované WLAN;
Objevovat BYOD zařízení (např. domácí PC zaměstnanců, které přinesli do práce);
Centralizovat a aplikovat bezpečnostní politiky na doménové i nedoménové uživatele pomocí bezpečnostních skupin SGT (technologie );
Kontrolovat počítače z hlediska přítomnosti určitého softwaru a dodržování standardů (posturing);
Klasifikovat a profilovat koncová a síťová zařízení;
Poskytovat viditelnost koncových zařízení;
Zaznamenávat události přihlášení/odhlášení uživatelů, jejich identity na NGFW pro vytvoření politiky založené na uživatelských účtech;
Nativně se integrovat s Cisco StealthWatch a uvádět do karantény podezřelé hostitele zapojené do bezpečnostních incidentů ();
A další standardní funkce pro AAA servery.
O Cisco ISE již psali kolegové z oboru, proto v budoucnu doporučuji se seznámit: ,.
2. Architektura
V architektuře Identity Services Engine existují 4 entity (uzly): uzel správy (Policy Administration Node), uzel distribuce politik (Policy Service Node), monitorovací uzel (Monitoring Node) a PxGrid uzel (PxGrid Node). Cisco ISE může být v autonomní (standalone) nebo distribuované (distributed) instalaci. V případě Standalone jsou všechny entity umístěny na jednom virtuálním stroji nebo fyzickém serveru (Secure Network Servers — SNS), zatímco v distribuované instalaci jsou uzly rozloženy mezi různá zařízení.
Policy Administration Node (PAN) — povinný uzel, který umožňuje provádět všechny administrativní operace na Cisco ISE. Zpracovává všechny systémové konfigurace související s AAA. V distribuované konfiguraci (uzly mohou být instalovány jako samostatné virtuální stroje) můžete mít maximálně dva PAN pro zajištění vysoké dostupnosti — režim Active/Standby.
Policy Service Node (PSN) — povinný uzel, který zajišťuje přístup k síti, stav, hostesťový přístup, poskytování služeb klientům a profilaci. PSN vyhodnocuje politiku a aplikuje ji. Obvykle je instalováno několik PSN, zejména v distribuované konfiguraci, pro vyšší redundanci a distribuovanou činnost. Tyto uzly se samozřejmě snaží umisťovat do různých segmentů, aby se zajistily autentizované a autorizované přístupy bez přerušení.
Monitoring Node (MnT) — povinný uzel, který ukládá protokoly událostí, logy ostatních uzlů a politik v síti. Uzel MnT poskytuje pokročilé nástroje pro monitorování a odstraňování problémů, shromažďuje a porovnává různá data a poskytuje hodnotné zprávy. Cisco ISE umožňuje mít maximálně dva MnT uzly, čímž se vytváří vysoká dostupnost — režim Active/Standby. Nicméně logy shromažďují oba uzly, jak aktivní, tak pasivní.
PxGrid Node (PXG) — uzel, který používá protokol PxGrid a umožňuje komunikaci mezi jinými zařízeními, která podporují PxGrid.
— protokol, který zajišťuje integraci IT a bezpečnostní infrastruktury produktů různých dodavatelů: systémů monitorování, systémů detekce a prevence narušení, platforem pro správu bezpečnostních politik a řady dalších řešení. Cisco PxGrid umožňuje výměnu kontextu v jednosměrném nebo obousměrném režimu s mnoha platformami bez nutnosti použití API, čímž se stává technologii snadněji přístupnou. (SGT značky), měnit a aplikovat ANC (Adaptive Network Control) politiku, stejně jako vykonávat profilování — určení modelu zařízení, operačního systému, umístění a další.
Ve vysokoad dostupnosti replikují uzly PxGrid informace mezi sebou prostřednictvím PAN. V případě, že PAN je odpojeno, uzel PxGrid přestane autentizovat, autorizovat a provádět účetnictví uživatelů.
Níže je schematicky zobrazeno fungování různých entit Cisco ISE v podnikové síti.
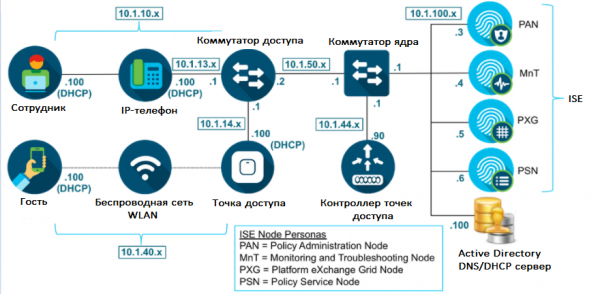 Obrázek 1. Architektura Cisco ISE
3. Požadavky
Cisco ISE může být implementován, stejně jako většina moderních řešení, virtuálně nebo fyzicky jako samostatný server.
Fyzická zařízení s nainstalovaným softwarem Cisco ISE se nazývají SNS (Secure Network Server). Existují ve třech modelech: SNS-3615, SNS-3655 a SNS-3695 pro malé, střední a velké podniky. V tabulce 1 je uvedena informace z SNS.
Tabulka 1. Srovnávací tabulka SNS pro různé rozsahy
Parameter
SNS 3615 (Malé)
SNS 3655 (Střední)
SNS 3695 (Velké)
Počet podporovaných koncových zařízení v samostatné instalaci
10000
25000
50000
Počet podporovaných koncových zařízení pro každý PSN
10000
25000
100000
CPU (Intel Xeon 2.10 GHz)
8 jader
12 jader
12 jader
RAM
32 GB (2 x 16 GB)
96 GB (6 x 16 GB)
256 GB (16 x 16 GB)
HDD
1 x 600 GB
4 x 600 GB
8 x 600 GB
Hardware RAID
Ne
RAID 10, dostupnost RAID řadiče
RAID 10, dostupnost RAID řadiče
Síťová rozhraní
2 x 10Gbase-T
4 x 1Gbase-T
2 x 10Gbase-T
4 x 1Gbase-T
2 x 10Gbase-T
4 x 1Gbase-T
Pokud jde o virtuální implementace, podporují se hypervizory VMware ESXi (minimum je doporučována verze VMware 11 pro ESXi 6.0), Microsoft Hyper-V a Linux KVM (RHEL 7.0). Zdrojové požadavky by měly být přibližně stejné jako v tabulce výše, nebo vyšší. Nicméně, minimální požadavky na virtuální stroj pro malé podniky: 2 CPU s frekvencí 2.0 GHz a vyšší, 16 GB RAM a 200 GB HDD.
Pro objasnění dalších podrobností o nasazení Cisco ISE se obraťte na nebo na , .
4. Instalace
Stejně jako většina ostatních produktů Cisco, ISE lze otestovat několika způsoby:
– cloudová služba přednastavených laboratorních modelů (je nutný účet Cisco);
– žádost od Cisco konkrétního softwaru (způsob pro partnery). Vytváříte případ s následujícím typickým popisem: Typ produktu [ISE], ISE Software [ise-2.7.0.356.SPA.x8664], ISE Patch [ise-patchbundle-2.7.0.356-Patch2-20071516.SPA.x8664];
— obraťte se na jakéhokoli autorizovaného partnera pro provedení bezplatného pilotního projektu.
1) Po vytvoření virtuálního stroje, pokud jste požádali o ISO soubor namísto OVA šablony, vám vyskočí okno, ve kterém ISE žádá o výběr instalace. K tomu namísto přihlašovacího jména a hesla je třeba napsat „setup«!
Poznámka: pokud jste nasadili ISE z OVA šablony, pak přihlašovací údaje admin / MyIseYPass2 (to a mnoho dalších věcí je uvedeno oficiálně ).
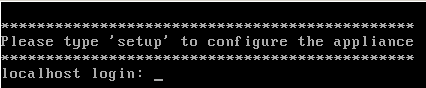 Obrázek 2. Instalace Cisco ISE
2) Následně je třeba vyplnit potřebná pole, jako je IP adresa, DNS, NTP a další.
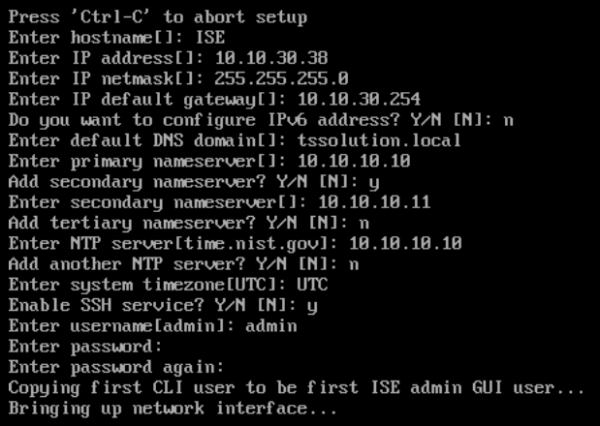 Obrázek 3. Inicializace Cisco ISE
3) Po zařízení se restartuje a budete moci se připojit přes webové rozhraní na dříve zadanou IP adresu.
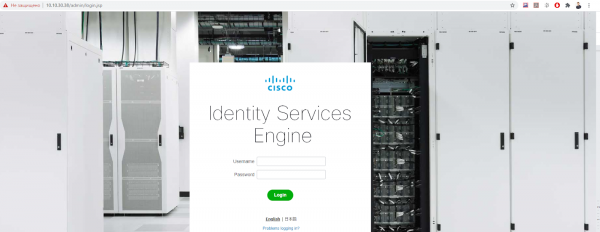 Obrázek 4. Webové rozhraní Cisco ISE
4) Na záložce Administrace > Systém > Nasazení můžete zvolit, které uzly (entity) jsou zahrnuty na daném zařízení. Uzlík PxGrid se zapíná zde.
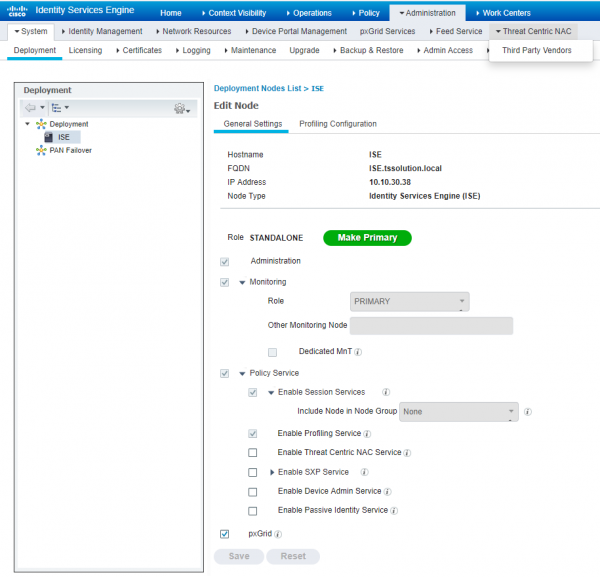 Obrázek 5. Správa entit Cisco ISE
5) Dále na kartě Administrace > Systém > Správa přístupu > Autentizace doporučuji nastavit politiku hesel, metodu autentizace (certifikát nebo heslo), dobu platnosti účtu a další nastavení.
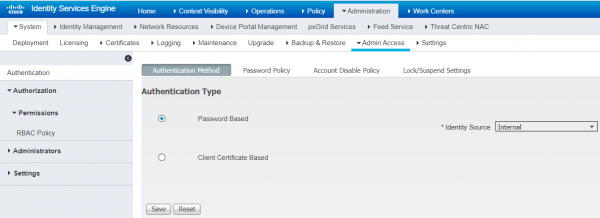 Obrázek 6. Nastavení typu autentizace
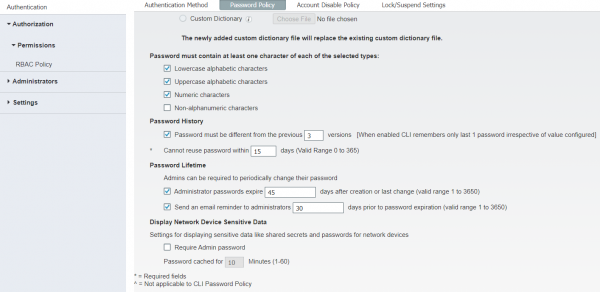 Obrázek 7. Nastavení politiky hesel
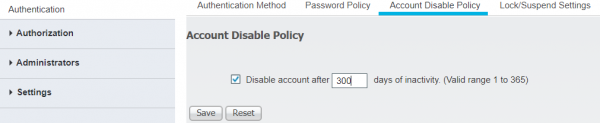 Obrázek 8. Nastavení deaktivace účtu po uplynutí času
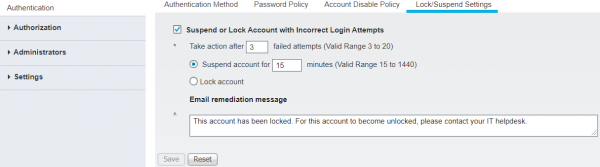 Obrázek 9. Nastavení blokace účtů
6) Na kartě Administrace > Systém > Správa přístupu > Administrátoři > Administrátoři > Přidat můžete vytvořit nového administrátora.
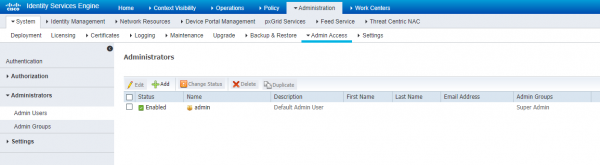 Obrázek 10. Vytvoření lokálního administrátora Cisco ISE
7) Nového administrátora můžete zařadit do nové skupiny nebo do již přednastavených skupin. Správa skupin administrátorů se provádí na této stejné kartě v záložce Admin Groups. V tabulce 2 jsou shrnuty informace o administrátorech ISE, jejich právech a rolích.
Tabulka 2. Skupiny administrátorů Cisco ISE, úrovně přístupu, oprávnění a omezení
Název skupiny administrátorů
Oprávnění
Omezení
Customization Admin
Nastavení hostitelského, sponzorského portálu, administrace a přizpůsobení
Nemožnost měnit politiky, prohlížet zprávy
Helpdesk Admin
Možnost prohlížet hlavní panel, všechny zprávy, alarmy a řešit tok
Není možné měnit, vytvářet a odstraňovat zprávy, alarmy a autentifikační logy
Identity Admin
Správa uživatelů, oprávnění a rolí, možnost prohlížet logy, zprávy a alarmy
Není možné měnit politiky, vykonávat úkoly na úrovni OS
MnT Admin
Úplný monitoring, zprávy, alarmy, logy a správa jich
Nemožnost měnit jakékoli politiky
Network Device Admin
Oprávnění pro vytváření, změnu objektů ISE, prohlížení logů, zpráv, hlavního panelu
Není možné měnit politiky, vykonávat úkoly na úrovni OS
Policy Admin
Úplná správa všech politik, změna profilů, nastavení, prohlížení reportů
Nemožnost provádět nastavení s přihlašovacími údaji, objekty ISE
RBAC Admin
Všechna nastavení v záložce Operations, nastavení politiky ANC, správa reportů
Není možné měnit jiné než politiku ANC, vykonávat úkoly na úrovni OS
Super Admin
Oprávnění na všechna nastavení, reporty a správu, může mazat a měnit přihlašovací údaje administrátorů
Nemůže změnit, odstranit jiný profil ze skupiny Super Admin
System Admin
Všechna nastavení v záložce Operations, správa systémových nastavení, politika ANC, prohlížení reportů
Není možné měnit jiné než politiku ANC, vykonávat úkoly na úrovni OS
External RESTful Services (ERS) Admin
Úplný přístup k REST API Cisco ISE
Pouze pro autorizaci, správu místních uživatelů, hostitelů a skupin zabezpečení (SG)
External RESTful Services (ERS) Operator
Oprávnění pro čtení REST API Cisco ISE
Pouze pro autorizaci, správu místních uživatelů, hostitelů a skupin zabezpečení (SG)
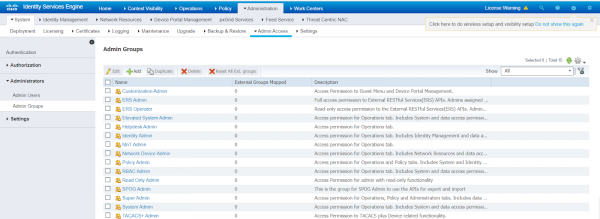 Obrázek 11. Přednastavené skupiny administrátorů Cisco ISE
8) Dále na kartě Authorization > Permissions > RBAC Policy lze upravit oprávnění přednastavených administrátorů.
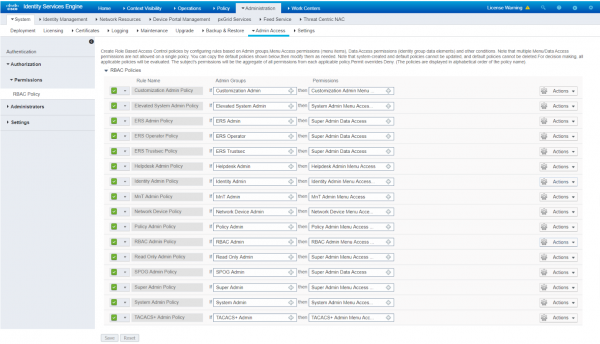 Obrázek 12. Správa oprávnění přednastavených profilů administrátorů Cisco ISE
9) Na kartě Administration > System > Settings všechny systémové nastavení (DNS, NTP, SMTP a další) jsou dostupné. Můžete je zde vyplnit, pokud jste je při prvotní inicializaci zařízení vynechali.
5. Závěr
Tímto prvním článkem jsme skončili. Probrali jsme účinnost řešení NAC Cisco ISE, jeho architekturu, minimální požadavky a možnosti nasazení, stejně jako prvotní instalaci.
V dalším článku se podíváme na vytváření účtů, integraci s Microsoft Active Directory a také na možnost vytvoření hostujícího přístupu.
Pokud máte jakékoli dotazy ohledně této problematiky nebo potřebujete pomoc s testováním produktu, obraťte se na .
Sledujte aktualizace na našich kanálech (, , , , ).
Zdroj: habr.com
