

V organizaci, kde pracuji, je práce na dálku zcela zakázána. Až do minulého týdne. Nyní bylo nutné naléhavě zavést řešení. Od podnikání — přizpůsobení procesů novému pracovnímu formátu, od nás — PKI s PIN kódy a tokeny, VPN, podrobné logování a mnohem více.
Kromě toho jsem se zabýval nastavením infrastruktury vzdálených pracovních stanic neboli terminálových služeb. Máme několik RDS nasazení v různých datových centrech. Jedním z úkolů bylo umožnit kolegům z příbuzných IT oddělení připojit se k uživatelským relacím v interaktivním režimu. Jak známé, k tomu existuje standardní mechanismus RDS Shadow a nejjednodušší způsob, jak ho delegovat — je dát práva lokálního administrátora na RDS serverech.
Respektuji a vážím si svých kolegů, ale jsem velmi zdrženlivý ve vydávání administrátorských práv. 🙂 Ty, kteří se mnou souhlasí, zveřejňuji pod příspěvek.
Takže, úkol je jasný, nyní se pustíme do práce.
Krok 1
Vytvoříme v Active Directory skupinu zabezpečení RDP_Operators a přidáme do ní účty těch uživatelů, kterým chceme delegovat práva:
$Users = @(
    "UserLogin1",
    "UserLogin2",
    "UserLogin3"
)
$Group = "RDP_Operators"
New-ADGroup -Name $Group -GroupCategory Security -GroupScope DomainLocal
Add-ADGroupMember -Identity $Group -Members $Users
Pokud máte několik AD lokalit, pak před tím, než přejdete k další kroku, musíte počkat, dokud nebude replikována na všechny doménové řadiče. Obvykle to trvá maximálně 15 minut.
Krok 2
Dáme skupině práva na správu terminálových relací na každém z RDSH serverů:
Set-RDSPermissions.ps1
$Group = "RDP_Operators"
$Servers = @(
    "RDSHost01",
    "RDSHost02",
    "RDSHost03"
)
ForEach ($Server in $Servers) {
    #Delegujeme právo na stínové relace
    $WMIHandles = Get-WmiObject `
        -Class "Win32_TSPermissionsSetting" `
        -Namespace "rootCIMV2terminalservices" `
        -ComputerName $Server `
        -Authentication PacketPrivacy `
        -Impersonation Impersonate
    ForEach($WMIHandle in $WMIHandles)
    {
        If ($WMIHandle.TerminalName -eq "RDP-Tcp")
        {
        $retVal = $WMIHandle.AddAccount($Group, 2)
        $opstatus = "úspěšně"
        If ($retVal.ReturnValue -ne 0) {
            $opstatus = "chyba"
        }
        Write-Host ("Delegování práv na stínové připojení skupině " +
            $Group + " na serveru " + $Server + ": " + $opstatus + "`r`n")
        }
    }
}
Krok 3
Přidáme skupinu do místní skupiny Uživatelé vzdálené plochy na každém z RDSH serverů. Pokud máte servery seskupené do kolekcí relací, pak to děláme na úrovni kolekce:
$Group = "RDP_Operators"
$CollectionName = "MyRDSCollection"
[String[]]$CurrentCollectionGroups = @(Get-RDSessionCollectionConfiguration -CollectionName $CollectionName -UserGroup).UserGroup
Set-RDSessionCollectionConfiguration -CollectionName $CollectionName -UserGroup ($CurrentCollectionGroups + $Group)
Pro jednotlivé servery využíváme , počkejme, až se uplatní na serverech. Ti, kteří se nechce čekat, mohou nuceně proces urychlit pomocí dobrého starého gpupdate, ideálně .
Krok 4
Připravíme pro „management“ tento PS skript:
RDSManagement.ps1
$Servers = @(
    "RDSHost01",
    "RDSHost02",
    "RDSHost03"
)

function Invoke-RDPSessionLogoff {
    Param(
        [parameter(Mandatory=$True, Position=0)][String]$ComputerName,
        [parameter(Mandatory=$true, Position=1)][String]$SessionID
    )
    $ErrorActionPreference = "Stop"
    logoff $SessionID /server:$ComputerName /v 2>&1
}

function Invoke-RDPShadowSession {
    Param(
        [parameter(Mandatory=$True, Position=0)][String]$ComputerName,
        [parameter(Mandatory=$true, Position=1)][String]$SessionID
    )
    $ErrorActionPreference = "Stop"
    mstsc /shadow:$SessionID /v:$ComputerName /control 2>&1
}

Function Get-LoggedOnUser {
    Param(
        [parameter(Mandatory=$True, Position=0)][String]$ComputerName="localhost"
    )
    $ErrorActionPreference = "Stop"
    Test-Connection $ComputerName -Count 1 | Out-Null
    quser /server:$ComputerName 2>&1 | Select-Object -Skip 1 | ForEach-Object {
        $CurrentLine = $_.Trim() -Replace "s+"," " -Split "s"
        $HashProps = @{
            UserName = $CurrentLine[0]
            ComputerName = $ComputerName
        }
        If ($CurrentLine[2] -eq "Disc") {
            $HashProps.SessionName = $null
            $HashProps.Id = $CurrentLine[1]
            $HashProps.State = $CurrentLine[2]
            $HashProps.IdleTime = $CurrentLine[3]
            $HashProps.LogonTime = $CurrentLine[4..6] -join " "
            $HashProps.LogonTime = $CurrentLine[4..($CurrentLine.GetUpperBound(0))] -join " "
        }
        else {
            $HashProps.SessionName = $CurrentLine[1]
            $HashProps.Id = $CurrentLine[2]
            $HashProps.State = $CurrentLine[3]
            $HashProps.IdleTime = $CurrentLine[4]
            $HashProps.LogonTime = $CurrentLine[5..($CurrentLine.GetUpperBound(0))] -join " "
        }
        New-Object -TypeName PSCustomObject -Property $HashProps |
        Select-Object -Property UserName, ComputerName, SessionName, Id, State, IdleTime, LogonTime
    }
}

$UserLogin = Read-Host -Prompt "Zadejte uživatelské jméno"
Write-Host "Hledání RDP relací uživatele na serverech..."
$SessionList = @()
ForEach ($Server in $Servers) {
    $TargetSession = $null
    Write-Host "  Dotazování serveru $Server"
    Try {
        $TargetSession = Get-LoggedOnUser -ComputerName $Server | Where-Object {$_.UserName -eq $UserLogin}
    }
    Catch {
        Write-Host "Chyba: " $Error[0].Exception.Message -ForegroundColor Red
        Continue
    }
    If ($TargetSession) {
        Write-Host "    Nalezena relace s ID $($TargetSession.ID) na serveru $Server" -ForegroundColor Yellow
        Write-Host "    Co budeme dělat?"
        Write-Host "      1 - připojit se k relaci"
        Write-Host "      2 - ukončit relaci"
        Write-Host "      0 - nic"
        $Action = Read-Host -Prompt "Zadejte akci"
        If ($Action -eq "1") {
            Invoke-RDPShadowSession -ComputerName $Server -SessionID $TargetSession.ID
        }
        ElseIf ($Action -eq "2") {
            Invoke-RDPSessionLogoff -ComputerName $Server -SessionID $TargetSession.ID
        }
        Break
    }
    Else {
        Write-Host "    relace nenalezeny"
    }
}
Aby bylo pohodlné spouštět PS skript, vytvoříme pro něj obal ve formě cmd souboru se stejným názvem, jako má PS skript:
RDSManagement.cmd
@ECHO OFF
powershell -NoLogo -ExecutionPolicy Bypass -File "%~d0%~p0%~n0.ps1" %*
Umístíme oba soubory do složky, která bude přístupná "správcům", a požádáme je, aby se znovu přihlásili. Nyní, spuštěním cmd-souboru, budou moci připojit se k relacím jiných uživatelů v režimu RDS Shadow a vynutit si jejich odhlášení (to může být užitečné, když uživatel nemůže sám ukončit "zaseknutou" relaci).
Vypadá to přibližně takto:
Pro "správce"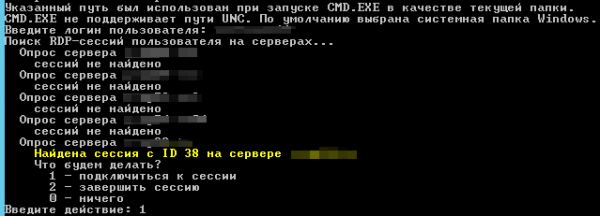
Pro uživatele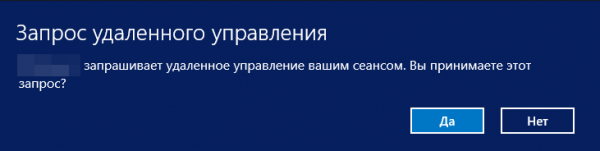
Několik poznámek na závěr
Nuance 1. Pokud byla relace uživatele, k níž se snažíme získat kontrolu, spuštěna před tím, než na serveru zpracoval skript Set-RDSPermissions.ps1, správa obdrží chybu přístupu. Řešení je zde samozřejmě jasné: počkat, až se řízený uživatel znovu přihlásí.
Nuance 2. Po několika dnech práce s RDP Shadow jsme si všimli zajímavého buď chyby, nebo funkce: po ukončení stínové relace u uživatele, ke kterému jsme se připojili, zmizela z panelu jazyková lišta a aby se vrátila, uživatel se musí znovu přihlásit. Jak se ukazuje, nejsme sami: , , .
To je vše. Přeji vám a vašim serverům zdraví. Jako vždy, čekám na zpětnou vazbu v komentářích a prosím o vyplnění krátkého dotazníku níže.
Zdroje
Pouze registrovaní uživatelé se mohou účastnit ankety. , prosím.
Co používáte?
8,1%AMMYY Admin5
17,7%AnyDesk11
9,7%DameWare6
24,2%Radmin15
14,5%RDS Shadow9
1,6%Quick Assist / Windows Remote Assistance1
38,7%TeamViewer24
32,3%VNC20
32,3%jiné20
3,2%LiteManager2
Hlasovalo 62 uživatelů. Zdrželo se 22 uživatelů.
Zdroj: habr.com
