

Proč o kryptografii? Sám mám o ní docela povrchní znalosti. Ano, četl jsem klasické dílo , ale už to bylo dávno; ano, rozumím rozdílu mezi symetrickým a asymetrickým šifrováním, chápu, co jsou to elliptické křivky, ale to je tak vše. Navíc existující kryptografické knihovny, se zvyklostí zahrnovat plné názvy algoritmů do názvů každé funkce a se spoustou vyčnívajících inicializátorů, ve mně jako programátorovi vyvolávají hrozný batthurt.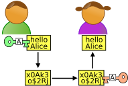
Proč tedy? Pravděpodobně proto, že při čtení současné vlny publikací o ochraně dat, důvěrných informací atd. se mi zdá, že kopáme někde jinde, nebo přesněji, snažíme se pomocí technických prostředků (kryptografie) vyřešit sociální problémy. Pojďme o tom mluvit, epochální objevování a konkrétní návrhy neslibuji, nezávazné myšlenky jsou, co jsou nezávazné.
Trošku historie, úplně kousek
V roce 1976 byl ve Spojených státech přijat federální standard pro algoritmy symetrického šifrování — DES. To byl první veřejný a standardizovaný kryptografický algoritmus, vytvořený v reakci na rostoucí požadavky podniků na ochranu dat.
Vtipný paradox
Algoritmus byl zveřejněn omylem. Byl optimalizován pro hardwarovou realizaci a považoval se za příliš složitý a neefektivní pro softwarovou. Nicméně Mooreův zákon rychle vše uvedl na pravou míru.
Mohlo by se zdát, že to je konec příběhu, vezmi, šifruj, dešifruj, a pokud je to nutné, prodluž klíč. Možná víte, že Američané do něj nasadili zadní vrátka, a pro vás existuje ruský analog — , kterému ale pravděpodobně důvěřujete ještě méně. Pak použijte oba, jeden přes druhý. Pokud věříte, že FBI a FSB se kvůli vám spojily a vyměnily si své zadní vrátka, mám pro vás dobrou zprávu — nejste paranoidní, máte jen obyčejnou mánii velikosti.
Jak funguje symetrické šifrování? Oba účastníci znají stejný klíč, který je také heslem; to, co je zašifrováno, může být také dešifrováno tímto klíčem. Tento systém skvěle funguje pro špehy, ale zcela se nehodí pro moderní internet, protože tento klíč musí být předem předán každému z účastníků. Nějakou dobu, kdy údaje chránilo relativně málo firem při komunikaci se předem známým partnerem, se problém řešil pomocí kuriérů a zabezpečené pošty, ale poté se internet stal masovým a na scéně se objevila
asymetrická kryptografie
, kde se účastní dva klíče: veřejný, který není tajný a je sdílen každému, kdo má zájem; a privátní, který zná pouze jeho vlastník. To, co je zašifrováno veřejným klíčem, může být dešifrováno pouze privátním klíčem, a naopak. Tímto způsobem může kdokoli zjistit veřejný klíč adresáta a poslat mu zprávu, přečte si ji pouze adresát. Zdálo by se, že problém je vyřešen?
Ale internet však nefunguje takto, v plné šíři se objevuje problém autentizace , a zejména počáteční autentizace, a také v určitěm smyslu protichůdný problém anonymity. Zjednodušeně, jak mohu mít jistotu, že ten, s kým mluvím, je skutečně ten, s kým jsem chtěl mluvit? A je veřejný klíč, který používám, skutečně ten, který patří tomu, s kým jsem chtěl mluvit? Zvlášť pokud s ním komunikuji poprvé? A jak vzbudit v partnerovi důvěru, přičemž si zachovám anonymitu? Už zde, pokud se podíváte blíže, můžete si všimnout vnitřního rozporu.
Podívejme se v obecných rysech, jaké schémata interakce mezi účastníky existují a jsou aplikována v praxi:
- server-server (nebo business-business, v tomto kontextu je to totéž): toto je nejjednodušší klasické schéma, pro které je zcela dostatečná symetrická kryptografie; účastníci vědí o sobě všechno, včetně nestandardních kontaktů. Však věnujte pozornost tomu, že o žádné anonymitě nemůže být ani řeč a navíc je počet účastníků přísně omezen na dva. To znamená, že je to téměř ideální schéma pro velmi omezený počet komunikací a v obecné rovině je zjevně málo aplikovatelné.
- server — anonymní (nebo business — klient): zde je patrná určitá asymetrie, kterou úspěšně zajišťuje asymetrická kryptografie. Klíčovým bodem zde je absence autentizace klientů, serveru nezáleží na tom, s kým konkrétně vyměňuje data; pokud by to bylo potřeba, server provádí sekundární autentizaci pomocí předem dohodnutého hesla, a pak se vše redukuje na předchozí případ. Na druhé straně je pro klienta naprosto zásadní autentizace serveru, chce si být jistý, že jeho data jdou skutečně k tomu, komu je posílá, tato stránka se v praxi zakládá na systému certifikátů. Celkově je tato schéma poměrně dobře a transparentně pokryta protokolem https://, nicméně na pomezí kryptografie a sociologie vyvstává několik zajímavých otázek.
- důvěra v server: i když jsem nějaké informace odeslal na server absolutně bezpečným způsobem, mají k nim technicky přístup i cizí lidé. Tento problém je zcela mimo zónu odpovědnosti šifrování, ale prosím, pamatujte si tento moment, ještě se objeví.
- důvěra v certifikát serveru: hierarchie certifikátů je založena na tom, že existuje jakýsi kořenový certifikát, hodný absolutní důvěry. Technicky stačí vlivný útočník [, prosím, považujte slovo útočník za technický termín, nikoli pomluvu či urážku existující moci] může podvrhnout certifikát jakéhokoli nižšího stupně, avšak předpokládá se, že certifikační systém je potřebný všem rovně, tj. tento certifikátor bude okamžitě podroben ostrakismu a všechny jeho certifikáty budou odvolány. Tak to sice je, ale přesto si všimněte, že systém není založen na technických prostředcích, ale na jistém sociálním kontraktu. Mimochodem, o horkémV rámci očekávaného konce světa spřádání runetu, někdo analyzoval možné spřádání ruského kořenového certifikátu a důsledky? Pokud někdo četl/psal na toto téma, pošlete odkazy, vložím je, myslím, že téma je zajímavé.
- Nepřímá deanonimizace na serveru: také bolestivé téma, i když server nemá formální registraci/ověření, existuje mnoho způsobů, jak shromáždit informace o klientovi a nakonec ho identifikovat. Jak se mi zdá, kořen problému spočívá v existujícím http:// protokolu a podobných, které zřejmě nemohly předvídat takový nepořádek; a bylo by zcela možné vytvořit paralelní protokol bez těchto nedostatků. Nicméně to stojí v rozporu se všemi stávajícími praktikami monetizace, a proto je to málo pravděpodobné. A přesto je zajímavé, zkusil to někdo?
- anonym — anonym: dva se setkávají na internetu, (varianta — právě se setkali), (varianta — ne dva, ale dva tisíce), a chtějí si povídat o svých věcech, ale tak, aby Velký bratr neslyšel (varianta — máma nevěděla, každý má své priority). Možná slyšíte ironii v mém hlase, no tak to je, protože to tak je. Pojďme aplikovat na úkol postulát Schneiera (jakýkoli algoritmus může být prolomen, pokud do něj vložíte dostatek zdrojů, tedy peněz a času). Z tohoto pohledu proniknout do takové skupiny sociálními metodami není vůbec obtížné, nemluvě o penězích, tedy kryptografická odolnost algoritmu nulová při těch nejnáročnějších metodách šifrování.
Nicméně, v tomto případě máme druhou baštu — anonymitu, a na tu vkládáme všechny naše naděje, ať o nás ví všichni, ale nikdo nás nenajde. Nicméně, při nejmodernějších technických metodách ochrany, opravdu si myslíte, že máte šanci? Připomínám, že nyní hovořím pouze o anonymizaci, s ochranou dat jsme se zdá se už přesvědčivě rozloučili. Pojďme si pro jistotu ujasnit, že pokud se dozvěděli vaše jméno nebo domácí adresa nebo ip-adresa, prozrazení selhalo úplně.
Mimochodem o ip, tady se naplno ukazuje výše zmíněné důvěra v server, už on bezesporu zná vaši IP adresu. A proti vám hraje vlastně všechno — od prosté lidské zvědavosti a ješitnosti, až po firemní politiky a stejnou monetizaci. Jen si uvědomte, že VPS a VPN jsou také servery; teoretikové kryptografie tyto zkratky berou poněkud na lehkou váhu; a ano, jurisdikce serveru v případě velké potřeby roli nehraje. Sem také spadá end-to-end šifrování — zní to hezky a důstojně, ale serveru se musíte věřit na slovo.
Jaká je vlastně role serveru v takové aplikaci pro zasílání zpráv? Za prvé, je to triviální posel — pokud příjemce není doma, může se vrátit později. Ale také, a to je mnohem podstatnější, je to setkávací místo; nemůžete poslat dopis přímo adresátovi, posíláte ho serveru pro další doručení. A co je nejdůležitější, server provádí potřebnou autentizaci, potvrzující pro všechny, že jste to vy, a pro vás — že váš protějšek je skutečně tím, kým potřebujete. A dělá to pomocí vašeho telefonu.
Nemyslíte si, že váš messenger ví o vás příliš mnoho? Ne-ne, samozřejmě mu věříme (a mimochodem, i svému telefonu, hm), ale kryptografové nás ujistují, že byste neměli; že nikomu se vůbec nedá věřit.
Přesvědčil vás? Ale existuje také sociální inženýrství; pokud máte ve skupině sto společníků, musíte si vlastně uvědomit, že 50 % z nich jsou nepřátelé, 49 % jsou buď ješitní, nebo hloupí, nebo prostě neopatrní. A ten zbývající jeden procento, jak silní v metodách ochrany informací můžete být, proti dobrému psychologovi v chatu zpravidla neodoláte.
Jediná se zdá být ochranná strategie — ztratit se mezi miliony podobných skupin, ale to už není o nás, je to zase o nějakých špehovských teroristech, kterým ani síťová sláva, ani monetizace nic neříká.
Myslím, že jsem trochu zdůvodnil (ne, ne dokázal, jen zdůvodnil) své velmi přísné myšlenky na téma ochrany dat v současném uspořádání společnosti. Závěry jsou jednoduché, ale smutné — neměli bychom se spoléhat na pomoc šifrování dat víc, než už máme. Kryptografie udělala všechno, co mohla, a udělala to dobře, ale náš internetový model je v přímém rozporu s naším úsilím o soukromí a podkopává veškeré naše snahy. Opravdu nejsem pesimista a rád bych teď řekl něco optimistického, ale bohužel nevím co.
Zkuste se podívat na následující část, ale varuji vás — tam jsou úplně růžové nekonečné fantazie, které však mohou někoho povzbudit, a někoho alespoň potěšit.
Je vůbec možné něco udělat?
Například o tom přemýšlet, ideálně s otevřenou myslí a bez předsudků. Například, pojďme dočasně úplně obětovat anonymitu, jakkoli hrůzně to může znít. Každému by při narození měl být přidělen unikátní osobní veřejný klíč, a samozřejmě i odpovídající soukromý klíč. Neřvěte na mě a netleskejte nohama, v ideálním světě by to bylo velmi výhodné — zde by byl i pas, i daňové identifikační číslo a dokonce i telefonní číslo v jednom balení. Navíc, pokud bychom k tomu přidali individuální certifikát, dostaneme univerzální autentifikátor/login; a navíc — kapesního notáře s možností ověřovat jakékoliv dokumenty. Můžeme vytvořit systém s více úrovněmi — ve veřejné sféře by byl pouze veřejný klíč a certifikát, pro přátele (jejichž seznam klíčů je zde přiložen) by bylo možné zpřístupnit telefon a další věci, kterým přátelé důvěřují; mohou existovat i hlubší úrovně, ale to již předpokládá zbytečné důvěřování serveru.
Při takovém uspořádání je soukromí přenášených informací zajištěno automaticky (i když z jiného úhlu pohledu, proč, ve ideálním světě?), Alisa něco píše Bobovi, ale nikdo to nikdy nečte kromě samotného Boba. Všechny messengery automaticky získávají end-to-end šifrování, jejich úloha se redukuje na poštovní schránky a na obsah nelze mít žádné nároky. A samotné servery se stávají zaměnitelnými, lze poslat přes jeden, přes druhý nebo dokonce přes řetězec serverů, jako u e-mailu. Můžete také poslat přímo příjemci, pokud znáte jeho IP, a to bez zprostředkovatelů. Není to skvělé? Jejen škoda, že v tuto skvělou dobu už žít nebudeme — ani já, ani ty © No jo, zase jsem o smutném.
Ale kde to všechno ukládat? No, tak na první pohled by to chtělo veřejný hierarchický systém, něco jako současný DNS, jen mnohem mocnější a rozvětvenější. Aby se nezatěžovali administrátoři kořenových DNS přidáváním a modifikacemi, mohla by být zavedena volná registrace, jediná potřebná kontrola — na jedinečnost. Typu >> " Dobrý den, my jsme pět lidí, rodina Ivanovičů. Tady jsou naše jména/přezdívky, tady jsou veřejné klíče. Kdo se ptá — prosím posílejte k nám. A také tady je seznam stopatřícti babiček z našeho okolí s jejich klíči, pokud se na ně budou ptát, také posílejte k nám.«
Je třeba zajistit, aby instalace a konfigurace takového domácího serveru byly velmi jednoduché a pohodlné, aby se s tím mohl každý, kdo má zájem, snadno seznámit; opět se nikdo nebude zbytečně zatěžovat různými oficiálními státními servery.
Stop!, a co má stát společného s tím vším?
A teď je možné opatrně obnovit anonymitu. Pokud si každý může vygenerovat osobní klíč a potvrdit ho individuálním certifikátem a nastavit si CA server nižší úrovně, nebo se zeptat souseda, nebo využít nějaký veřejný server, k čemu je vůbec veškerý ten oficiální proces? A není třeba se vázat na skutečnou osobu, plná privatnost, bezpečnost a anonymita je možná. Stačí, aby na začátku hierarchie byl někdo důvěryhodný, my přece důvěřujeme TM nebo Let’s Encrypt, a známé veřejné DNS zatím nikoho na poušť neposlaly. Z pohledu úředníků by také neměly být žádné výhrady, tedy budou samozřejmě, ale k čemu vlastně?
Možná, že jednou takový systém, nebo něco podobného, bude vytvořen. A samozřejmě, nemůžeme spoléhat na nikoho jiného než na sebe, žádný ze známých států takový systém nevybuduje. Naštěstí, již existující Telegram, i2p, Tor, a jistě jsem na někoho ještě zapomněl, ukazují, že nic zásadně nemožného není. Je to naše síť a my ji musíme zařídit, pokud nám nevyhovuje současný stav.
Brrrr, náhodou jsem skončil na patetické notě. Ve skutečnosti to nemám rád, blíže mi je sarkasmus.
PS: tohle jsou samozřejmě růžové slzy a dívčí sny.
PPS: ale pokud by někdo měl chuť to vyzkoušet – rezervujte mi prosím přezdívku. prosím, zvykl jsem si na ni.
PPPS: a realizace se zdá být vlastně velmi jednoduchá.
Zdroj: habr.com
