

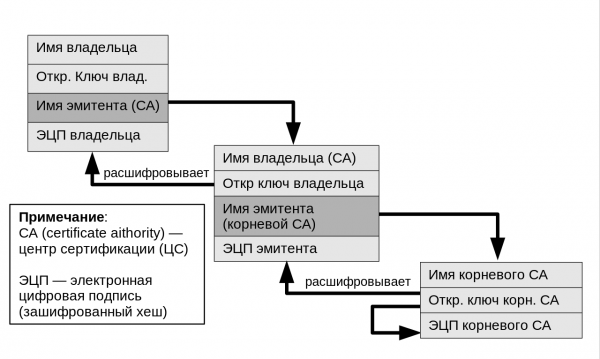
Důvěryhodný řetězec. CC BY-SA 4.0
SSL inspekce provozu (dešifrování SSL/TLS, analýza SSL nebo DPI) se stává stále více diskutovaným tématem v korporátním sektoru. Myšlenka dešifrování provozu se zdá být v rozporu se samotným konceptem kryptografie. Nicméně fakt je fakt: čím dál více společností používá technologii DPI, vysvětlujíce to nutností kontrolovat obsah na přítomnost škodlivého softwaru, úniků dat atd.
Pokud přijmeme za fakt, že je třeba tuto technologii implementovat, měli bychom alespoň zvážit, jak to udělat co nejbezpečnějším a dobře spravovaným způsobem. Neměli bychom se spoléhat na certifikáty, například ty, které vám poskytuje dodavatel systému DPI.
Existuje jeden aspekt implementace, o kterém ne všichni vědí. Ve skutečnosti mnohé překvapí, když o něm slyší. Je to soukromé certifikační středisko (CA). To generuje certifikáty pro dešifrování a opětovné šifrování provozu.
Místo spoléhání se na self-signed certifikáty nebo certifikáty z DPI zařízení můžete použít dedikované CA od třetích certifikačních středisek, jako je GlobalSign. Ale nejprve si udělejme malý přehled samotného problému.
Co je SSL inspekce a proč se používá?
Čím dál více veřejných webových stránek přechází na HTTPS. Například podle , na začátku září 2019 dosáhla podíl šifrovaného provozu v Rusku 83%.
Bohužel šifrování provozu čím dál více využívají i útočníci, zvláště když Let’s Encrypt rozdává zdarma SSL certifikáty tisíckrát automatizovaným způsobem. Takže HTTPS se používá všude — a zámek v adresním řádku prohlížeče přestal být spolehlivým ukazatelem bezpečnosti.
Z těchto pozic propagují svůj produkt výrobci řešení DPI. Ta se umísťují mezi koncovými uživateli (tj. vašimi zaměstnanci prohlížejícími webové stránky) a Internetem, filtrujíce škodlivý provoz. Dnes na trhu existuje řada takových produktů, ale procesy jsou v podstatě stejné. Provoz HTTPS prochází zařízeními pro kontrolu, kde je dešifrován a kontrolován na přítomnost škodlivého softwaru.
Po dokončení ověření zařízení vytvoří novou SSL relaci mezi koncovým klientem pro dešifrování a opětovné šifrování obsahu.
Jak funguje proces dešifrování/opakovaného šifrování
Aby zařízení pro SSL inspekci mohlo dešifrovat a znovu šifrovat pakety před jejich odesláním koncovým uživatelům, musí být schopné dynamicky vydávat SSL certifikáty. To znamená, že musí mít nainstalovaný certifikát CA.
Pro společnost (nebo jinou osobu ve středu) je důležité, aby tyto SSL certifikáty byly důvěryhodné v prohlížečích (tj. aby nezpůsobovaly varovná oznámení, jako je uvedeno níže). Proto musí být řetězec CA (nebo hierarchie) v důvěryhodném úložišti prohlížeče. Protože tyto certifikáty nejsou vydávány veřejně důvěryhodnými certifikačními autoritami, je nutné manuálně předat hierarchie CA všem koncovým klientům.
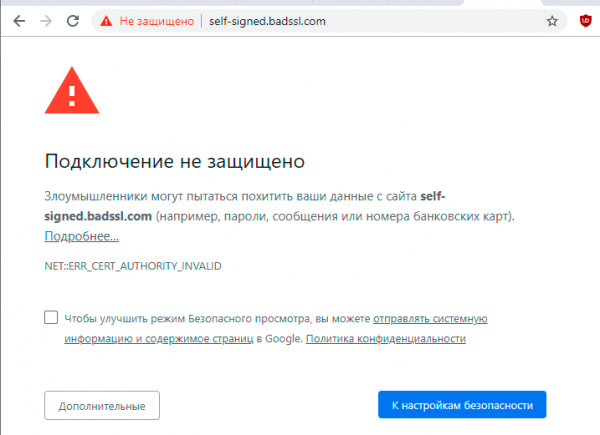
Varovné oznámení pro self-signed certifikát v Chrome. Zdroj:
Na počítačích s Windows lze využít Active Directory a skupinové politiky, ale u mobilních zařízení je postup složitější.
Situace se ještě více komplikovaně, pokud je třeba v korporátní prostředí podporovat i další kořenové certifikáty, například od Microsoftu, nebo na základě OpenSSL. Navíc ochrana a správa tajných klíčů, aby ani jeden z klíčů neexpiruje nečekaně.
Nejlepší volba: soukromý, vyhrazený kořenový certifikát od třetí CA
Pokud správa několika kořenů nebo self-signed certifikáty není atraktivní, existuje i jiná možnost: lze se spolehnout na třetí CA. V tomto případě jsou certifikáty vydávány z privátní certifikační autority, která je v řetězci důvěry s vyhrazeným, soukromým kořenovým certifikačním střediskem, vytvořeným speciálně pro společnost.
Zjednodušená architektura pro vyhrazené klientské kořenové certifikáty
Tato konfigurace eliminuje některé z dříve zmíněných problémů: alespoň snižuje počet kořenových certifikátů, které je třeba spravovat. Můžete použít pouze jedno soukromé kořenové centrum pro všechny interní potřeby PKI s libovolným počtem mezičlánkových certifikačních autorit. Například na výše uvedeném diagramu je znázorněna víceúrovňová hierarchie, kde je jedno mezičlánkové certifikační centrum využíváno pro ověřování/dešifrování SSL a druhé pro interní počítače (notebooky, servery, stolní počítače atd.).
V tomto schématu není potřeba umisťovat CA na všechny klienty, protože CA nejvyšší úrovně je umístěna u GlobalSign, což řeší problémy s ochranou soukromého klíče a jeho platností.
Další výhodou tohoto přístupu je možnost odvolání certifikační autority pro inspekci SSL z jakéhokoli důvodu. Namísto toho se jednoduše vytvoří nový, který je spojen s vaší původní soukromou kořenovou autoritou, a ten lze okamžitě využít.
Navzdory všem kontroverzím stále více podniků zavádí inspekci SSL dopravy jako součást vnitřní nebo soukromé infrastruktury PKI. Další možnosti použití soukromé PKI zahrnují vydávání certifikátů pro autentizaci zařízení nebo uživatelů, SSL pro interní servery a různé konfigurace, které nejsou povoleny v veřejně důvěryhodných certifikátech podle požadavků CA/Browser Forum.
Prohlížeče se brání
Je třeba poznamenat, že vývojáři prohlížečů se snaží čelit tomuto trendu a chránit koncové uživatele před MiTM. Například před několika dny Mozilla plánuje ve své příští verzi prohlížeče Firefox ve výchozím nastavení povolit protokol DoH (DNS-over-HTTPS). Protokol DoH skrývá DNS dotazy před systému DPI, což ztěžuje inspekci SSL.
O podobných plánech 10. září 2019 společnost Google pro prohlížeč Chrome.
Pouze registrovaní uživatelé se mohou účastnit ankety. , prosím.
Domníváte se, že má společnost právo inspektovat SSL provoz svých zaměstnanců?
Ano, se jejich souhlasem
Ne, žádání o takový souhlas je nezákonné a/nebo neetické
Hlasovalo 122 uživatelů. Zdrželo se 15 uživatelů.
Zdroj: habr.com
