

(děkuji Sergey G. Brester za nápad na nadpis) )
Kolegové, cílem tohoto článku je podělit se o zkušenosti z roční testovací exploatace nové třídy IDS řešení založených na technologiích Deception.
Abychom udrželi logickou návaznost textu, považuji za nutné začít předpoklady. Takže problematika:
- Cílené útoky jsou nejnebezpečnějším typem útoků, i když jejich podíl na celkovém počtu hrozeb není velký.
- Nějaký garantovaný efektivní prostředek na ochranu perimetru (nebo komplex takových prostředků) zatím nebyl vynalezen.
- Cílené útoky obvykle probíhají ve několika fázích. Překonání perimetru je jen jedna z počátečních fází, která (můžete mě házet kamením) pro "oběť" nepřináší velké škody, pokud to nejsou útoky DEoS (Destruction of service) (šifrovací malware a podobně). Opravdu "bolestivě" to začíná později, když se zachycené prostředky začnou používat pro přepínání a rozvoj útoku "do hloubky", a my toho nezaregistrujeme.
- Jelikož začínáme nést skutečné ztráty ve chvíli, kdy se útočníci skutečně dostanou k cílům útoku (servery aplikací, DBMS, datová úložiště, repozitáře, prvky kritické infrastruktury), je logické, že jedním z úkolů bezpečnostní služby je přerušit útoky před tímto škodlivým událostí. Ale abychom něco přerušili, musíme o tom nejprve vědět. A čím dříve, tím lépe.
- Proto je pro úspěšné řízení rizik (tj. snížení škod způsobených cílenými útoky) zásadní mít nástroje, které zajistí minimální TTD (time to detect – čas od okamžiku vniknutí do okamžiku detekce útoku). V závislosti na odvětví a regionu tento období průměrně činí 99 dní v USA, 106 dní v regionu EMEA, 172 dní v regionu APAC (M-Trends 2017, A View From the Front Lines, Mandiant).
- Co trh nabízí?
- "Písečné boxy". Další preventivní kontrola, která je daleko od ideálu. Existuje mnoho efektivních technik detekce a obcházení písečných boxů nebo whitelistingových řešení. Kluci z "temné strany" jsou zde zatím o krok napřed.
- UEBA (systémy profilování chování a detekce odchylek) – v teorii může být velmi efektivní. Ale, z mého pohledu, to je něco, co se může stát až daleko v budoucnosti. V praxi – zatím je to velmi drahé, nespolehlivé a vyžaduje velmi zralou a stabilní IT a IB infrastrukturu, kde už existují všechny nástroje, které budou generovat data pro behaviorální analýzu.
- SIEM – dobrý nástroj pro vyšetřování, ale něco nového, originálního, nedokáže včas ukázat, protože korelační pravidla jsou vlastně ty samé signatury.
- Nakonec se objevila potřeba takového nástroje, který by:
- úspěšně fungoval v podmínkách již zkompromitovaného perimetru,
- odhaloval úspěšné útoky v režimu blízkém reálnému času bez ohledu na nástroje a zranitelnosti, které jsou využívány,
- nebyl závislý na signaturách/pravidlech/scénářích/politikách/profilích a jiných statických věcech,
- nevyžadoval velké objemy dat a jejich zdroje pro analýzu,
- umožňoval určovat útoky ne jako nějaké rizikové skóre na základě ‚nejlepší na světě, patentované a proto uzavřené matematiky‘, která vyžaduje další vyšetřování, ale prakticky jako binární událost – ‚Ano, jsme napadeni‘ nebo ‚Ne, je vše v pořádku‘,
- byl univerzální, efektivně škálovatelný a reálně implementovatelný v jakémkoli heterogenním prostředí, bez ohledu na používanou fyzickou a logickou topologii sítě.
Na roli takového nástroje nyní aspirují takzvaná deception řešení. To znamená řešení, která vycházejí ze staré dobré koncepce honeypotů, ale s úplně jinou úrovní realizace. Toto téma je nyní bezpochyby na vzestupu.
Podle výsledků Deception řešení patří do TOP-3 strategií a nástrojů, které se doporučuje používat.
Podle zprávy Deception je jedním z hlavních směrů vývoje řešení IDS (Intrusion Detection Systems).
Celá sekce posledního , věnovaná SCADA, je postavena na datech jednoho z lídrů tohoto trhu, TrapX Security (Izrael), jejichž řešení už rok funguje v naší testovací zóně.
TrapX Deception Grid umožňuje centrálně budovat a provozovat masivně distribuované IDS bez zvýšení licenční zátěže a požadavků na hardwarové zdroje. V podstatě je TrapX jakýmsi konstruktorem, který umožňuje vytvořit z prvků stávající IT infrastruktury jeden velký mechanismus detekce útoků na úrovni celého podniku, jakousi distribuovanou síťovou "signalizaci".
Struktura Řešení
V naší laboratoři neustále zkoumáme a testujeme různé novinky v oblasti IT bezpečnosti. V současnosti je zde nasazeno přibližně 50 různých virtuálních serverů, včetně komponent TrapX Deception Grid.
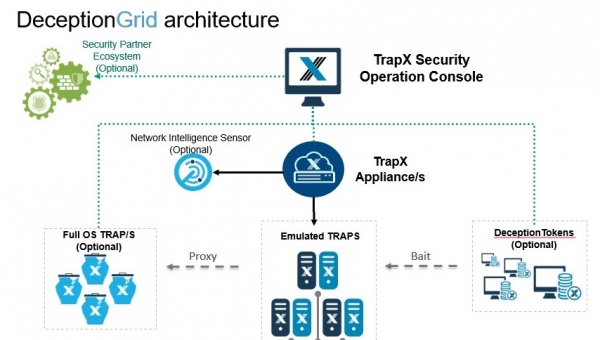
Takže, shora dolů:
- TSOC (TrapX Security Operation Console) – mozek systému. Toto je centrální řídicí konzole, pomocí které se provádí nastavení, nasazení řešení a veškerá každodenní práce. Protože se jedná o webovou službu, může být nasazena kdekoli – na perimetru, v cloudu nebo u poskytovatele MSSP.
- TrapX Appliance (TSA) – virtuální server, ke kterému připojujeme skrze trunk port ty podsítě, které chceme zahrnout do monitorování. Zde „bydlí“ také všechny naše síťové senzory.
V naší laboratoři je nasazen jeden TSA (mwsapp1), ale ve skutečnosti jich může být mnoho. To může být nezbytné ve velkých sítích, kde mezi segmenty není L2 konektivita (typický příklad – „Holding a dceřiné společnosti“ či „Hlavní kancelář banky a pobočky“) nebo pokud v síti existují izolované segmenty, například ASUTP. V každé takové pobočce/segmentu lze nasadit svůj TSA a připojit ho k jednotnému TSOC, na kterém bude veškerá informace centrálně zpracovávána. Taková architektura umožňuje budovat distribuované monitorovací systémy bez nutnosti radikální přestavby sítě nebo narušení stávající segmentace.
Také na TSA můžeme přivést kopii odchozího provozu přes TAP/SPAN. V případě detekce spojení s známými botnety, řídicími servery, TOR relacemi také obdržíme výsledek na konzoli. O to se stará Network Intelligence Sensor (NIS). V našem prostředí je tato funkce realizována na firewallu, a proto jsme ji zde nepoužívali.
- Aplikační pasti (plné OS) – tradiční honeypoty založené na serverech Windows. Není jich třeba mnoho, neboť hlavním úkolem těchto serverů je poskytnout IT služby dalšímu úrovni senzorů nebo odhalovat útoky na obchodní aplikace, které mohou být nasazeny v prostředí Windows. V naší laboratoři máme nainstalován jeden takový server (FOS01)

- Emulované pasti – hlavní součást řešení, která nám umožňuje pomocí jediné virtuální stroje vytvořit velmi husté „minové“ pole pro útočníky a saturaci sítě podniku, všechny jeho VLANy, našimi senzory. Útočník vidí takový senzor, nebo phantómový host, jako skutečný počítač se systémem Windows, Linux server nebo jiné zařízení, které mu rozhodujeme ukázat.

Pro užitek a zvídavost jsme nasadili „každé potvoře pár“ – počítače se systémem Windows a servery různých verzí, Linux servery, bankomat s Windows embedded, SWIFT Web Access, síťová tiskárna, Cisco switch, IP kamera Axis, MacBook, PLC zařízení a dokonce chytrou žárovku. Celkem – 13 hostů. Obecně výrobce doporučuje nasazovat takové senzory v počtu minimálně 10 % od skutečného počtu hostů. Horní limit je dostupný adresní prostor.Velmi důležitým bodem je to, že každý takový host není plnohodnotná virtuální stroj, který vyžaduje zdroje a licence. Je to „finta“, emulace, jeden proces na TSA, který má soubor parametrů a IP adresu. Proto můžeme pomocí i jednoho TSA saturací sítě stovkami takových phantómových hostů, které budou fungovat jako senzory v systému zabezpečení. Právě tato technologie umožňuje ekonomicky efektivně škálovat koncept „honeypotů“ v měřítku jakéhokoli velkého distribuovaného podniku.
Tyto hosty jsou z pohledu útočníka atraktivní, protože obsahují zranitelnosti a vypadají jako relativně snadné cíle. Útočník vidí služby na těchto hostech a může s nimi interagovat, útočit na ně pomocí standardních nástrojů a protokolů (smb/wmi/ssh/telnet/web/dnp/bonjour/Modbus atd.). Ale nelze tyto hosty použít pro rozvoj útoku a spuštění svého kódu.
- Kombinace těchto dvou technologií (FullOS a emulovaných pastí) umožňuje dosáhnout vysoké statistické pravděpodobnosti, že útočník se dříve nebo později setká s nějakým prvkem naší signální sítě. Jak však zajistit, aby tato pravděpodobnost byla blízká 100%?
Do akce vstupují takzvané tokeny (Deception tokens). Díky nim můžeme zapojit do našeho distribuovaného IDS všechny dostupné počítače a servery podniku. Tokeny jsou umístěny na skutečných počítačích uživatelů. Je důležité pochopit, že tokeny nejsou agenty, kteří by spotřebovávali zdroje a mohli vyvolávat konflikty. Tokeny jsou pasivní informační prvky, jakési „drobečky“ pro útočníka, které ho vedou do pasti. Například připojené síťové disky, záložky na falešné webové administrace v prohlížeči a uložená hesla k nim, uložené ssh/rdp/winscp relace, naše pastí s komentáři v souborech hosts, uložená hesla v paměti, přihlašovací údaje neexistujících uživatelů, kancelářské soubory, jejichž otevření vyvolá spuštění systému, a mnoho dalšího. Takto umisťujeme útočníka do zkresleného prostředí, nasyceného těmi vektory útoků, které pro nás ve skutečnosti nepředstavují hrozbu, ale naopak. A on nemá možnost určit, která informace je pravdivá a která falešná. Takže nejen že zajišťujeme rychlé rozpoznání útoku, ale také značně zpomalujeme jeho průběh.
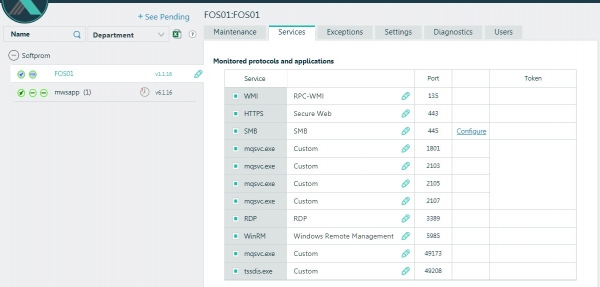
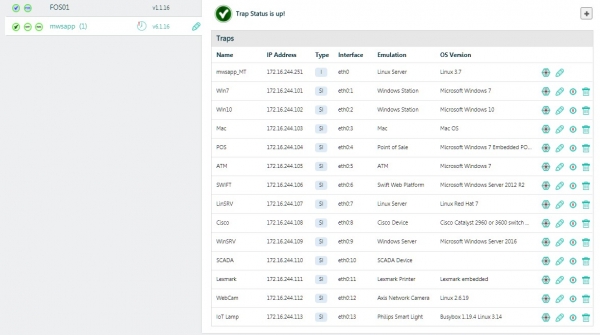
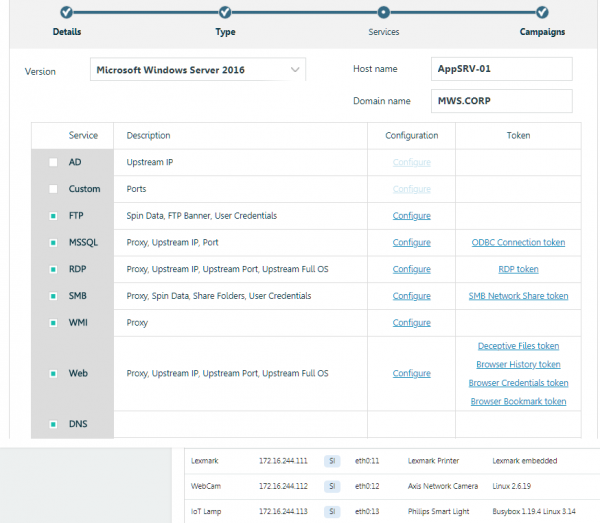
Příklad vytvoření síťové pasti a nastavení tokenů. Přátelské rozhraní a žádné ruční úpravy konfigurací, skriptů atd.
V našem prostředí jsme nakonfigurovali a umístili řadu takových tokenů na FOS01 s Windows Server 2012R2 a testovém počítači s Windows 7. Na těchto strojích je spuštěno RDP a občas je „vystavujeme“ v DMZ, kde jsou také umístěny naše senzory (emulované pasti). Tak získáváme stálý tok incidentů, tak říkajíc, přirozeně.
Takže, stručná statistika za rok:
56 208 – incidentů bylo zaznamenáno,
2 912 – hostitelů zdrojů útoků bylo objeveno.
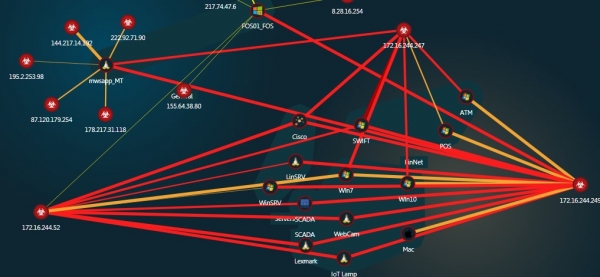
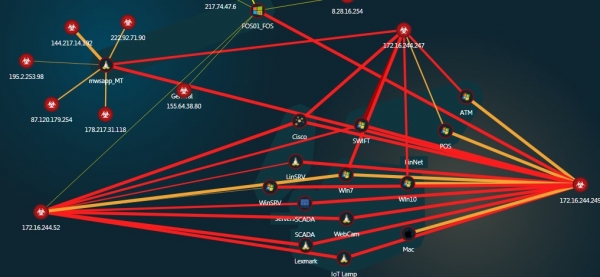
Interaktivní, klikací mapa útoků
Řešení nezpracovává žádné mega-logy nebo události, které by vyžadovaly dlouhé vyšetřování. Místo toho samo klasifikuje události podle typů a umožňuje týmu IT bezpečnosti soustředit se především na nejnebezpečnější situace – když útočník se snaží zvednout řídící sezení (interaction) nebo když se v našem provozu objevují binární payloady (infection).
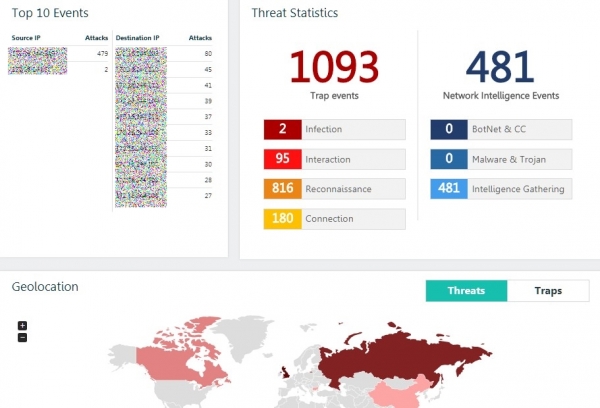
Všechny informace o událostech jsou čitelné a podle mého názoru jsou prezentovány způsobem, který je snadno pochopitelný i pro uživatele s základními znalostmi v oblasti IT bezpečnosti.
Většina zaznamenaných incidentů jsou pokusy o skenování našich hostitelů nebo jednotlivých spojení.
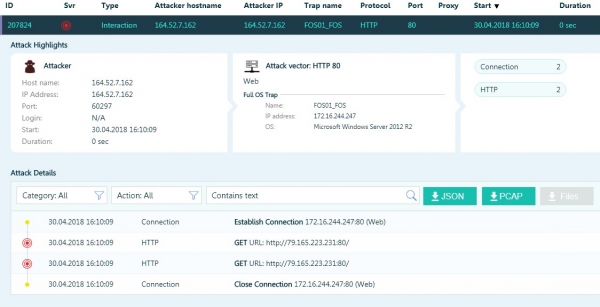
Nebo pokusy o prolomení hesel pro RDP.
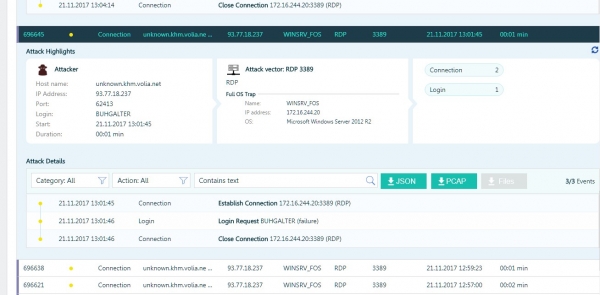
Ale objevily se i zajímavější případy, zejména když se útočníkům "podařilo" uhádnout heslo pro RDP a získat přístup do místní sítě.
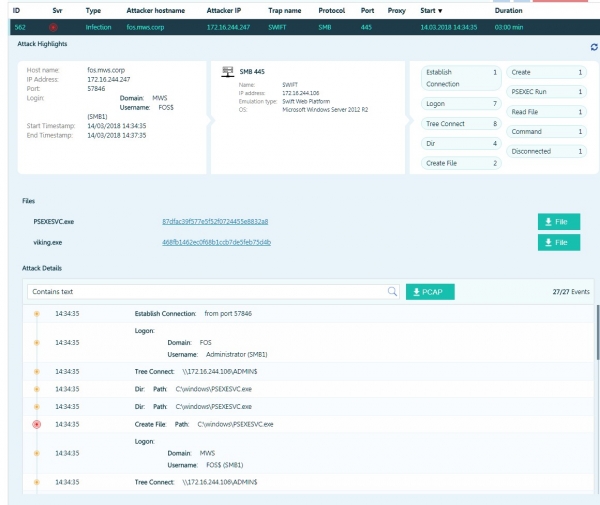
Útočník se pokouší provést kód pomocí psexec.
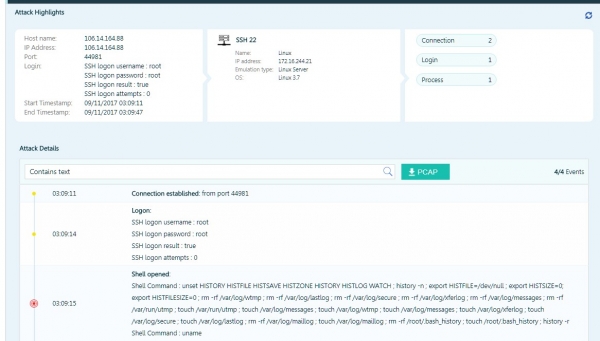
Útočník našel uloženou relaci, která ho navedla do pasti v podobě Linux serveru. Ihned po připojení pomocí předem připravené sady příkazů se pokusil zničit všechny souborové protokoly a příslušné systémové proměnné.
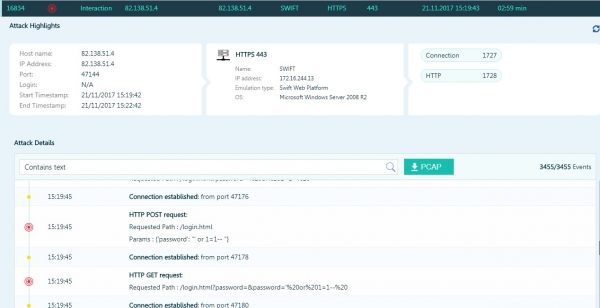
Útočník se pokouší provést SQL injekci na pasti, která imituje SWIFT Web Access.
Kromě takových "přirozených" útoků jsme prováděli i několik vlastních testů. Jedním z nejvýznamnějších je testování doby detekce síťového červa v síti. K tomu jsme použili nástroj od GuardiCore, který se nazývá . Je to síťový červ, který dokáže kompromitovat Windows a Linux, ale bez nějakého "užitečného" zatížení.
Nasadili jsme místní operační centrum, na jednom z počítačů jsme spustili první instanci červa a dostali první upozornění na konzoli TrapX za méně než jednu a půl minuty. TTD 90 sekund oproti průměrně 106 dnům…
Díky možnosti integrace s jinými typy řešení můžeme přejít od rychlého detekování hrozeb k automatickému reagování na ně.
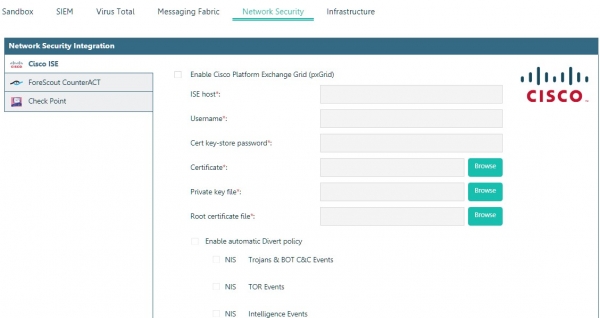
Například integrace se systémy NAC (Network Access Control) nebo s CarbonBlack umožní automaticky odpojit kompromitované PC od sítě.
Integrace se sandboxy umožňuje automaticky předávat k analýze soubory zapojené do útoku.
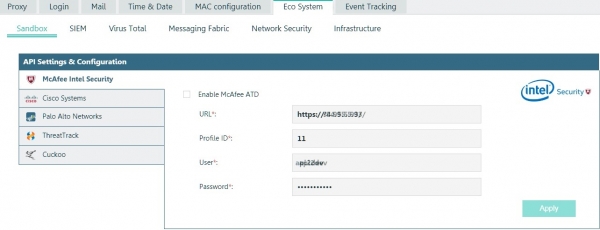
Integrace s McAfee
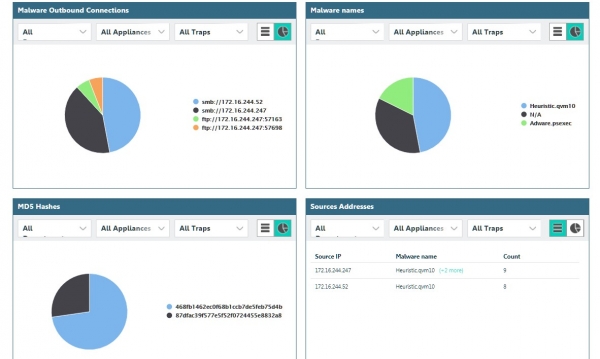
K řešení patří i vestavěný systém korelace událostí.
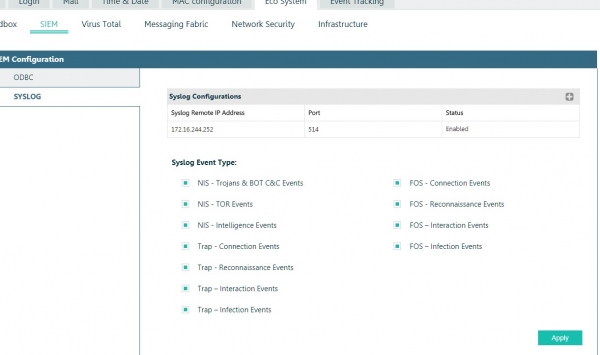
Ale jeho možnosti nás neuspokojily, takže jsme ho integrovali s HP ArcSight.
Se zjištěnými hrozbami nám pomáhá vestavěný systém ticketingu na principu "všichni pro jednoho".
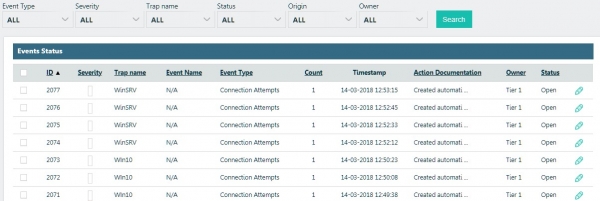
Protože řešení bylo od počátku navrženo pro potřeby státních orgánů a velkých korporátních segmentů, je samozřejmé, že zde byla implementována role přístupového modelu, integrace s AD, pokročilý systém reportů a triggerů (událostní notifikace) a orchestraci pro velké holdingové struktury nebo MSSP poskytovatele.
Namísto shrnutí
Pokud existuje takový systém monitorování, který nám, obrazně řečeno, kryje záda, pak s kompromitací perimetru to teprve začíná. Nejvíc důležité je, že se objevuje reálná možnost bojovat s incidenty kybernetické bezpečnosti, nikoli jen řešit jejich následky.
Zdroj: habr.com
