

Cenzura na internetu se stává stále důležitějším problémem po celém světě. To vede k intenzivní "závodění ve zbrojení" – státní orgány a soukromé společnosti v různých zemích usilují o blokaci různých obsahů a bojují proti prostředkům obcházení takovýchto omezení, zatímco vývojáři a výzkumníci se snaží vytvářet účinné nástroje proti cenzuře.
Vědci z univerzit Carnegie Mellon, Stanfordské univerzity a SRI International provedli , během kterého vyvinuli speciální službu pro maskování používání Tor – jednoho z nejpopulárnějších nástrojů pro obcházení blokací. Představujeme vám zprávu o vykonané práci výzkumníků.
Tor proti blokacím
Tor zajišťuje anonymitu uživatelů pomocí speciálních relayů – tedy prostředních serverů mezi uživateli a požadovanou stránkou. Obvykle se mezi uživateli a stránkou nachází několik relayů, z nichž každý může dešifrovat pouze malý objem dat v přenášeném balíčku – dostatečný na to, aby se dozvěděl další bod v řetězci a poslal ho tam. Výsledkem je, že i když se do řetězce přidají relaye ovládané zločinci nebo cenzory, nepodaří se jim zjistit ani adresáta, ani cílovou destinaci provozu.
Jako nástroj proti cenzuře Tor funguje efektivně, avšak cenzorům zůstává možnost jej zcela zablokovat. Írán a Čína uskutečnily úspěšné kampaně na blokaci. Byli schopni identifikovat Torový provoz pomocí skenování TLS handshake a dalších charakteristických znaků Toru.
Později se vývojářům podařilo přizpůsobit systém pro obcházení blokací. Cenzorové odpověděli blokováním HTTPS spojení k mnoha webům, včetně Toru. Vývojáři projektu vytvořili program obfsproxy, který dodatečně šifruje provoz. Tato soutěž pokračuje neustále.
Základní údaje experimentu
Výzkumníci se rozhodli vyvinout nástroj, který by umožnil zamaskovat používání Tor, aby bylo jeho využití možné i v oblastech, kde je systém zcela zablokován.
- Jako výchozí předpoklady vědci navrhli následující:
- Cenzor kontroluje izolovaný vnitřní segment sítě, který je spojen s externím nekontrolovaným internetem.
- Orgány zabývající se blokacemi kontrolují celou síťovou infrastrukturu uvnitř cenzurovaného segmentu sítě, ale ne software na počítačích koncových uživatelů.
- Cenzor se snaží zabránit uživatelům v přístupu k materiálům, které považuje za nežádoucí, přičemž se předpokládá, že všechny tyto materiály jsou umístěny na serverech mimo kontrolovaný segment sítě.
- Routery na perimetru tohoto segmentu analyzují nezakódovaná data všech paketů, aby zablokovaly nežádoucí obsah a zabránily průniku odpovídajících paketů dovnitř perimetru.
- Všechny Tor relé se nacházejí mimo perimetr.
Jak to funguje
Pro maskování používání Tor vyvinuli vědci nástroj StegoTorus. Jeho hlavním úkolem je zlepšit schopnosti Tor bránit se automatizované analýze protokolu. Nástroj se nachází mezi klientem a prvním relé v řetězci, používá vlastní šifrovací protokol a steganografické moduly, aby ztížil identifikaci Tor provozu.
V prvním kroku začne pracovat modul nazvaný chopper – ten transformuje provoz na řadu bloků různé délky, které se dále posílají mimo pořadí.
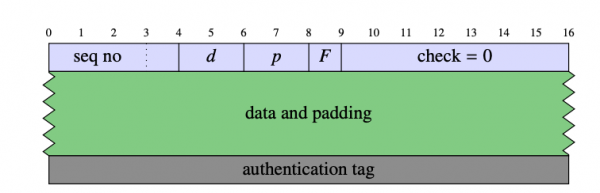
Data jsou šifrována pomocí AES v režimu GCM. Hlavička bloku obsahuje 32bitové číslo sekvence, dvě pole délky (d a p) – ta označují objem dat, speciální pole F a 56bitové kontrolní pole, jehož hodnota by měla být nulová. Minimální délka bloku je 32 bytů a maximální 217 + 32 bytů. Délka je řízena steganografickými moduly.
Při navazování spojení je prvních několik bajtů informací handshake zpráva, s jejíž pomocí server rozpozná, zda se jedná o již existující nebo nové spojení. Pokud spojení patří nové adrese, server reaguje pomocí handshake a každý účastník výměny z něj vyčleňuje klíče relace. Kromě toho je v systému implementován mechanismus rekýrování (rekeying) – ten je podobný jako vyčlenění klíče relace, ale místo handshake zpráv se používají bloky. Tento mechanismus mění číslo sekvence, ale nemění ID adresy.
Poté, co oba účastníci výměny dat odešlou a obdrží blok fin, je spojení uzavřeno. Aby se ochránili před replay útoky nebo zpožděním dodávky bloků, oba účastníci musí pamatovat ID po určitou dobu po uzavření.
Vestavěný modul steganografie skrývá Tor provoz uvnitř p2p protokolu – analogicky jako při práci Skype během zabezpečených VoIP komunikací. Modul HTTP steganografie simuluje nezabezpečený HTTP provoz. Systém se mimikruje jako reálný uživatel s běžným prohlížečem.
Odolnost vůči útokům
Aby ověřili, jak navrhovaná metoda zvyšuje efektivitu provozu Tor, vědci vyvinuli dva typy útoků.
První z nich spočívá ve vyčlenění Tor toků z TCP toků na základě fundamentálních charakteristik protokolu Tor – tuto metodu použila čínská vláda k blokování systému. Druhý útok spočívá ve zkoumání již známých Tor toků za účelem získání informací o tom, jaké stránky uživatel navštívil.
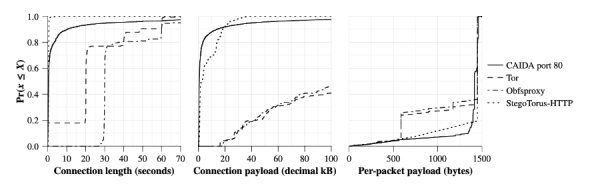
Vědci potvrdili účinnost prvního typu útoku proti "vanilkovému Tor" – k tomu shromažďovali stopy návštěv na stránkách z top 10 Alexa.com dvacetkrát prostřednictvím běžného Tor, obfsproxy a StegoTorus s modulem HTTP steganografie. Jako referenci pro porovnání byl použit dataset CAIDA s údaji o portu 80 – téměř jistě se jednalo o HTTP spojení.
Experiment ukázal, že vypočítat běžný Tor je dost snadné. Protokol Tor je příliš specifický a má řadu charakteristik, které je snadné spočítat – například při jeho používání TCP spojení trvají 20-30 sekund. Nástroj Obfsproxy téměř nijak neskrývá tyto zjevné momenty. StegoTorus na druhé straně generuje provoz, který je mnohem blíže referenčnímu CAIDA.
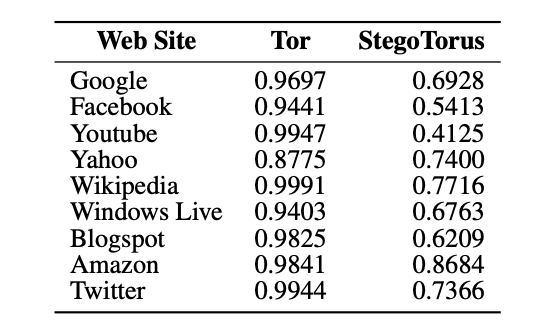
V případě útoku na výpočet navštívených webů vědci porovnávali pravděpodobnost takového odhalení dat u 'vanilkového Toru' a jejich řešení StegoTorus. Pro hodnocení byla použita škála (Area Under Curve). Na základě analýzy se ukázalo, že v případě běžného Toru bez dodatečné ochrany je pravděpodobnost odhalení dat o navštívených webech značně vyšší.
Závěr
Historie konfrontace vlád zemí zavádějících cenzuru na internetu a vývojářů oběhových systémů ukazuje, že účinné mohou být jen komplexní ochranné mechanismy. Použití pouze jednoho nástroje nemůže zaručit přístup k potřebným datům ani to, že informace o obraně proti cenzuře se nestanou známé cenzorům.
Proto je při používání jakýchkoli nástrojů na zajištění soukromí a přístupu k obsahu důležité nezapomínat na to, že neexistují ideální řešení, a pokud je to možné, kombinovat různé metody pro dosažení maximální efektivity.
Užitečné odkazy a materiály od :
Zdroj: habr.com
