

Obrázek:
Útoky DoS jsou jednou z významných hrozeb informační bezpečnosti v moderním internetu. Existují desítky botnetů, které zločinci pronajímají k provádění podobných útoků.
Vědci z univerzity v San Diegu provedli zkoumání toho, jak moc pomocí proxy lze snížit negativní dopad DoS útoků – přinášíme vám hlavní body této práce.
Úvod: proxy jako nástroj v boji proti DoS
Podobné experimenty pravidelně provádějí výzkumníci z různých zemí, ale jejich společný problém spočívá v nedostatku zdrojů pro modelování útoků blížících se realitě. Testování na malých testovacích stanicích neumožňuje odpovědět na otázky o tom, jak úspěšně budou proxy odolávat útoku ve složitých sítích, jaké parametry hrají klíčovou roli v schopnosti minimalizovat škody atd.
Pro experiment vědci vytvořili model typické webové aplikace – například e-commerce služby. Funguje pomocí clusteru serverů, uživatelé jsou rozprostřeni po různých geografických lokalitách a k službě přistupují přes internet. V tomto modelu internet slouží jako prostředek komunikace mezi službou a uživateli – takto fungují webové služby od vyhledávačů až po nástroje online bankovnictví.
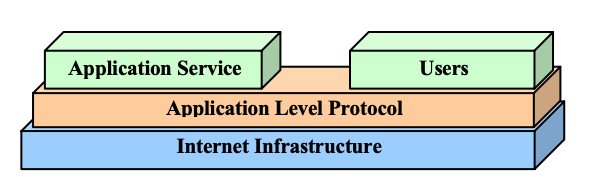
Útoky DoS znemožňují normální interakci mezi službou a uživateli. Existují dva typy DoS: útoky na úrovni aplikace a na úrovni infrastruktury. V posledním případě útočníci napadají přímo síť a hostitele, na nichž běží služba (například zaplní flood traffic celou šířku pásma sítě). V případě útoku na úrovni aplikace, cílem útočníka je uživatelské rozhraní – k tomu posílají obrovské množství požadavků s cílem dosáhnout pádu aplikace. Popisovaný experiment se týkal útoků na úrovni infrastruktury.
Proxy sítě jsou jedním z nástrojů minimalizace škod způsobených DoS útoky. Při použití proxy jsou všechny požadavky od uživatele k serveru a odpovědi na ně předávány nikoli přímo, ale prostřednictvím mezičlánkových serverů. Uživatel i aplikace se navzájem "nevidí" přímo, mají k dispozici pouze adresy proxy. V důsledku toho není možné útočit na aplikaci přímo. Na hranici sítě se nacházejí tzv. edge proxy – externí proxy s dostupnými IP adresami, připojení probíhá nejprve k nim.
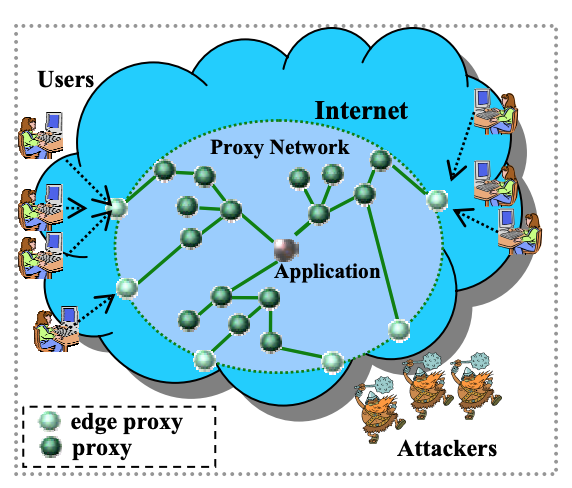
Aby bylo možné účinně čelit DoS útoku, musí proxy síť mít dvě klíčové schopnosti. Zaprvé, tato mezičlánková síť musí hrát roli zprostředkovatele, což znamená, že "dostoupit" k aplikaci lze pouze prostřednictvím ní. To vyloučí možnost přímého útoku na službu. Zadruhé, proxy síť musí mít schopnost umožnit uživatelům nadále interagovat s aplikací, dokonce i během útoku.
Infrastruktura experimentu
Během výzkumu byly použity čtyři klíčové komponenty:
- implementace proxy sítě;
- webový server Apache;
- nástroj pro webové testování ;
- nástroj pro provádění útoků .
Simulace byla provedena v prostředí MicroGrid – může být použita pro simulace sítí se 20 000 směrovači, což je srovnatelné se sítěmi Tier-1 operátorů.
Typická síť Trinoo se skládá z množiny kompromitovaných hostitelů, na kterých je spuštěn démon programu. Dále existuje kontrolní software pro správu sítě a směrování DoS útoků. Po obdržení seznamu IP adres démon Trinoo posílá UDP pakety na cíle v určeném čase.
Během experimentu byly použity dva klastery. Simulátor MicroGrid procházel klastrem Xeon Linux skládajícím se z 16 uzlů (servery 2.4GHz s 1 GB paměti na každém stroji), propojených přes 1 Gbps Ethernet switch. Další programové komponenty byly umístěny v klastru o 24 uzlech (450MHz PII Linux-cthdths s 1 GB paměti na každém stroji), spojených 100Mbps Ethernet switchem. Oba klastery byly propojeny kanálem o rychlosti 1Gbps.
Proxy síť je umístěna v poolu o 1000 hostech. Edge proxy jsou rovnoměrně rozloženy po celém poolu zdrojů. Proxy pro práci s aplikací jsou umístěny na hostech, které se nacházejí blíže její infrastruktuře. Ostatní proxy jsou rovnoměrně rozloženy mezi hraniční proxy a proxy pro aplikaci.
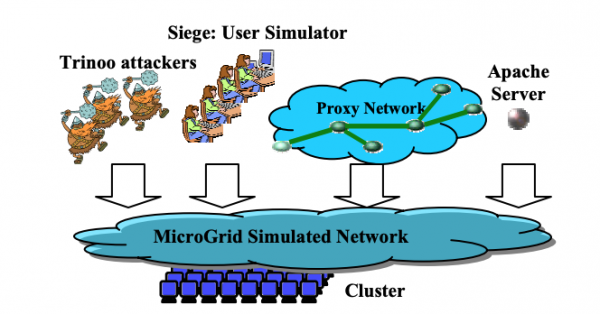
Síť pro simulaci
Pro studium efektivity proxy jako nástroje proti DoS útokům výzkumníci měřili produktivitu aplikace při různých scénářích vnějších vlivů. Celkem v proxy síti bylo 192 proxy (64 z nich hraniční). Pro provedení útoku byla vytvořena síť Trinoo, která zahrnovala 100 démonů. Každý z démonů měl kanál o šířce 100 Mbps. To odpovídá botnetu o velikosti 10 tisíc domácích routerů.
Byl měřen vliv DoS útoku na aplikaci a proxy síť. V experimentální konfiguraci měla aplikace internetový kanál o šířce 250 Mbps, zatímco každý hraniční proxy měl 100 Mbps.
Výsledky experimentu
Podle analýzy se ukázalo, že útok o šířce 250 Mbps výrazně zvyšuje dobu odezvy aplikace (přibližně desetkrát), což ji činí nepoužitelnou. Avšak při použití proxy sítě útok nemá významný vliv na výkon a nezhoršuje uživatelský zážitek. To se děje proto, že hraniční proxy rozmělní efekt útoku, a celkový objem zdrojů proxy sítě je vyšší než samotné aplikace.
Podle statistik, pokud výkon útoku nepřesahuje 6.0 Gbps (přičemž celková přenosová kapacita kanálů hraničních proxy je pouze 6.4 Gbps), 95% uživatelů nezaznamená žádné výrazné snížení výkonu. V případě velmi silného útoku, přesahujícího 6.4 Gbps, by však ani použití proxy sítě nezabránilo degradaci úrovně služeb pro koncové uživatele.
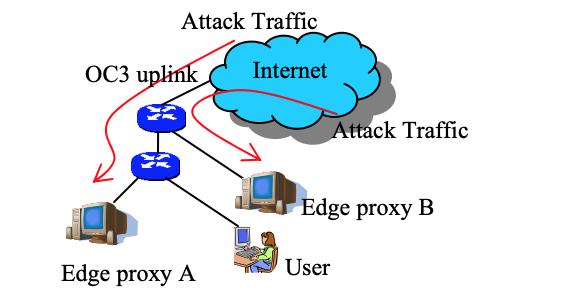
V případě koncentrovaných útoků, kdy se jejich výkon soustředí na náhodnou skupinu hraničních proxy. V tomto případě útok zaručuje zablokování části proxy sítě, a proto značná část uživatelů zaznamená pokles výkonu.
Závěry
Výsledky experimentu ukazují, že proxy sítě mohou zlepšit výkonnost TCP aplikací a zajistit obvyklou úroveň služeb pro uživatele, i v případě útoků DoS. Podle získaných dat se proxy sítě ukazují jako účinný způsob, jak minimalizovat důsledky útoků. Více než 90 % uživatelů během experimentu nepocítilo žádné snížení kvality poskytovaných služeb. Kromě toho výzkumníci zjistili, že s rostoucí velikostí proxy sítě se téměř lineárně zvyšuje i rozsah útoků DoS, které je schopna zvládnout. Proto čím větší je síť, tím efektivněji se postaví proti DoS útokům.
Užitečné odkazy a materiály od :
Zdroj: habr.com
