

Několik předchozích článků v našem blogu se věnovalo otázkám bezpečnosti osobních údajů, které jsou přenášeny prostřednictvím messengerů a sociálních sítí. Nyní nastal čas hovořit o opatřeních, která se týkají fyzického přístupu k zařízení.
Jak rychle zničit informace na flash disku, HDD nebo SSD
Informaci je často nejjednodušší zničit, když je nablízku. Mluvíme o likvidaci dat z úložišť — USB flash disků, SSD, HDD. Můžete zničit úložiště ve speciálním drtiči nebo jednoduše něčím těžkým, ale my vám povíme o elegantnějších řešeních.
Různé společnosti vyrábějí nosiče informací, které mají funkci sebedestrukce přímo z krabice. Existuje obrovské množství řešení.
Jedním z nejjednodušších a nejviditelnějších příkladů je USB flash disk Data Killer a podobné. Takové zařízení se navenek neliší od jiných flash disků, ale uvnitř má baterii. Po stisknutí tlačítka baterie zničí data na čipu silným zahřátím. Poté již flash disk není rozpoznán při připojení, takže se zničí i samotný čip. Bohužel podrobné studie o tom, zda je možné jej obnovit, nebyly provedeny.
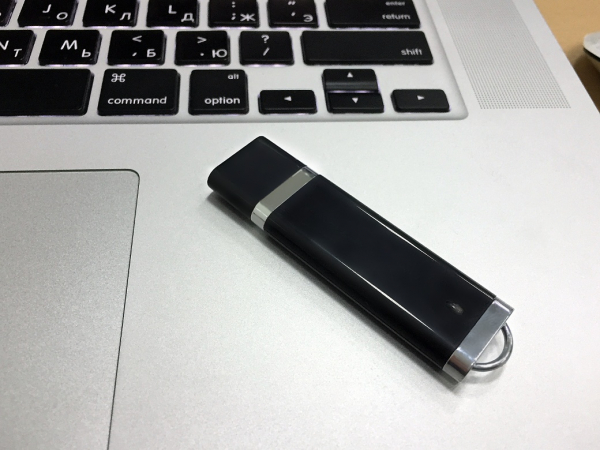
Zdroj obrázku:
Existují flash disky, které neukládají žádné informace, ale mohou zničit počítač nebo notebook. Pokud tuto "flash disk" položíte vedle svého notebooku a nějaký major se rozhodne rychle zkontrolovat, co na ní je napsáno, zničí to jak sebe, tak notebook. Tady je jeden z .
Pro spolehlivou likvidaci informací uložených na pevném disku, který je uvnitř PC, existují zajímavé systémy.
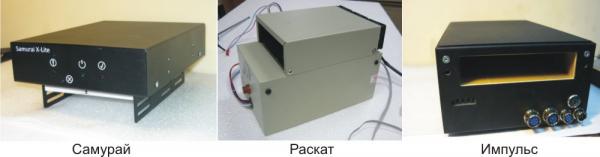
Ty byly dříve , ale není možné o nich mlčet. Takové systémy mají autonomní napájení (to znamená, že vypnutí elektřiny v budově nepomůže zastavit likvidaci dat). Existuje také časovač na vypnutí elektřiny, který pomůže, pokud je počítač zabaven v nepřítomnosti uživatele. Dokonce jsou dostupné rádiové a GSM kanály, takže likvidaci informací lze spustit na dálku. Informace se likvidují generováním magnetického pole 450 kA/m zařízením.
S SSD to takto nefunguje, a pro ně byl kdysi navržen .
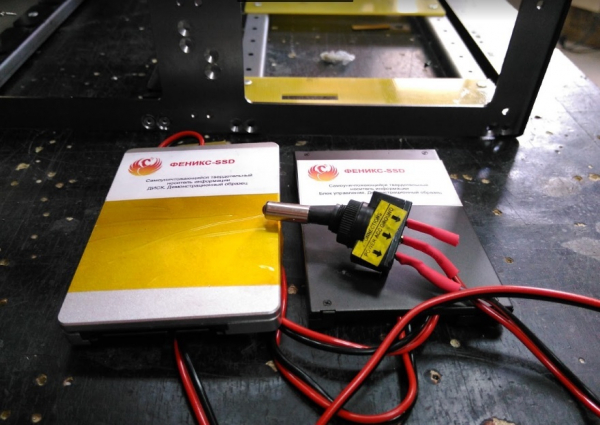
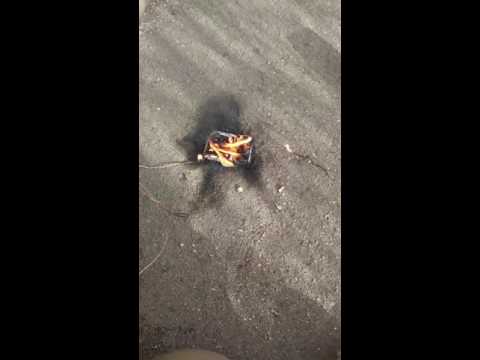
Výše uvedená metoda je amatérská, nespolehlivá a nebezpečná. Pro SSD se používají zařízení jiného typu, například Impuls-SSD, které zničí disk napětím 20 000 V.

Informace se vymažou, čipy se poškodí a disk se dostane do úplné nepoužitelnosti. Existují také možnosti s dálkovým zničením (pomocí GSM).
Prodávají se také mechanické ničiče HDD. Například takové zařízení vyrábí LG - CrushBox.
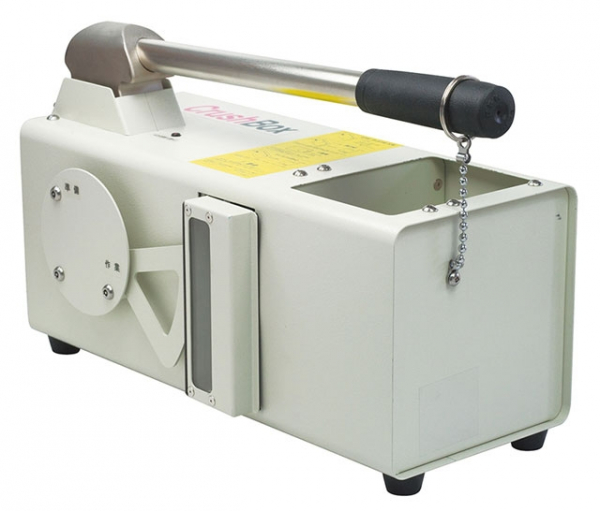
Existuje mnoho variant gadgetů pro ničení HDD a SSD: jsou k dispozici jak v RF, tak v zahraničí. Doporučujeme o těchto zařízeních diskutovat v komentářích - pravděpodobně mnoho čtenářů může uvést své vlastní příklady.
Jak chránit svůj počítač nebo notebook
Podobně jako u HDD a SSD existuje mnoho druhů ochranných systémů pro notebooky. Jedním z nejspolehlivějších je šifrování všeho a všch, a to tak, aby po několika pokusech o přístup k informacím byly data zničena.
Jedním z nejznámějších systémů ochrany PC a notebooků je technologie společnosti Intel zvaná Anti-Theft. Podpora této technologie byla však před několika lety zastavena, takže toto řešení nelze nazvat novým, ale jako příklad ochrany je vhodné. Anti-Theft umožňovala najít ukradený nebo ztracený notebook a zablokovat ho. Na stránkách Intelu se uvádělo, že systém chrání citlivé informace, blokuje přístup k zašifrovaným datům a brání spuštění operčního systému v případě neoprávněného pokusu o zapnutí zařízení.
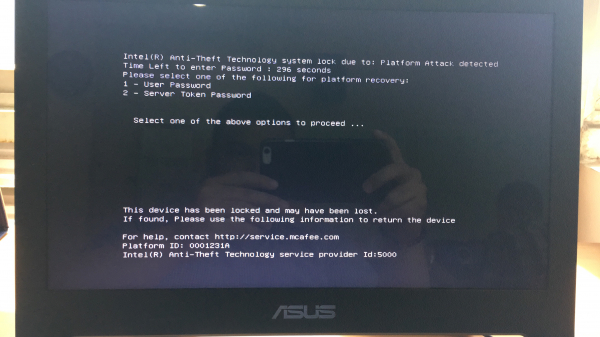
Tento a podobné systémy kontrolují notebook na přítomnost takových příznaků cizího zásahu, jako jsou příliš velké pokusy o přihlášení, selhání při pokusu o přihlášení na dříve určený server, blokování notebooku přes internet.
Anti-Theft blokuje přístup k sadě čipů systémové logiky Intel, což znemožňuje přístup k službám notebooku, spuštění softwaru nebo operního systému i v případě výměny či přeformátování HDD nebo SDD. Také se odstraní hlavní kryptografické soubory potřebné pro přístup k datům.
Pokud je notebook vrácen majiteli, může rychle obnovit jeho funkčnost.
Existuje varianta využití smart karet nebo hardwarových tokenů – v tomto případě není možné přihlásit se do systému bez těchto zařízení. V našem případě (pokud už někdo klepe na dveře) je nutné také nastavit PIN, aby při připojení klíče PC požadoval další heslo. Dokud není blokátor tohoto typu připojen k systému, je téměř nemožné ho spustit.
Funkční možností je skript USBKill napsaný v Pythonu. Umožňuje znepřístupnit notebook nebo PC, pokud se náhle změní některé spouštěcí parametry. Vytvořil ho vývojář Hephaest0s, který skript publikoval na GitHubu.
Jedním z podmínek pro fungování USBKill je potřeba šifrovat systémový disk notebooku nebo PC, včetně prostředků jako jsou Windows BitLocker, Apple FileVault nebo Linux LUKS. Pro aktivaci USBKill existuje několik způsobů, včetně připojení nebo odpojení flash disku.
Další možností jsou notebooky s integrovaným systémem sebezničení. Jeden takový byl v roce 2017 u ruských vojenských sil. Pro zničení dat společně s nosičem stačí jednoduše stisknout tlačítko. V zásadě je možné vytvořit podobný domácí systém samostatně nebo ho zakoupit na trhu – není jich málo.
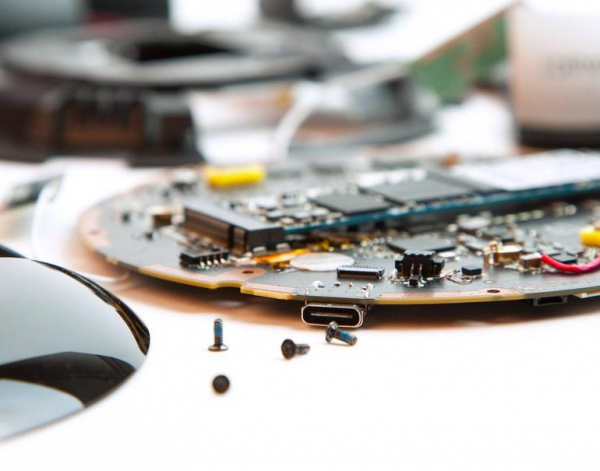
Jedním z příkladů je , který může fungovat pod různými operačními systémy a sebezničit se při detekci útoku. Avšak cena je nehumánní – 1699 $.
Blokujeme a šifrujeme data na smartphonech
Na smartphonech s iOS je možné vymazat data při vícenásobném neúspěšném pokusu o autorizaci. Tato funkce je standardní a aktivuje se v nastavení.
Jeden z našich zaměstnanců objevil zajímavou vlastnost zařízení iOS: pokud je třeba rychle zablokovat stejný iPhone, stačí pětkrát za sebou stisknout tlačítko napájení. Tím se aktivuje režim nouzového volání a uživatel nebude mít přístup k zařízení prostřednictvím Touch nebo FaceID – pouze pomocí kódu.
Na Androidu také existují různé standardní funkce ochrany osobních údajů (šifrování, vícefázová autentizace pro různé služby, grafická hesla, FRP a tak dále).
Z jednoduchých tipů na zablokování telefonu lze navrhnout použití otisku prstu, například prsteníčku nebo malíčku. Pokud někdo přinutil uživatele přiložit palec na senzor, po několika pokusech se telefon zablokuje.
Nicméně pro iPhone a Android existují softwarové a hardwarové systémy, které umožňují obejít prakticky jakoukoliv ochranu. Apple zajistil možnost vypnutí Lightning portu, pokud uživatel není po určitou dobu aktivní, ale jestli to chrání před hackováním telefonu pomocí těchto systémů, není jasné.
Někteří výrobci uvádějí na trh telefony, které jsou chráněny proti odposlechu a hackování, ale nelze je nazvat 100% spolehlivými. Tvůrce Androidu Andy Rubin před dvěma lety uvedl na trh , který byl vyhlášen vývojáři za "nejlépe chráněný". Ale nakonec nezískal popularitu. Navíc téměř nebylo možné jej opravit: pokud se telefon rozbil, nebylo co dělat.
Bezpečné telefony také vyráběly společnosti Sirin Labs a Silent Circle. Gadgets se jmenovaly Solarin a Blackphone. Společnost Boeing vytvořila Boeing Black — zařízení, které doporučují zaměstnancům obranných agentur. Tento gadget má sebepoškozovací režim, který se aktivuje v případě hacknutí.
Ať už to dopadne jakkoli, mobilní telefony v oblasti ochrany před neoprávněným zásahem jsou na tom podstatně hůře než nosiče informací nebo notebooky. Jediné, co lze doporučit, je nepoužívat smartphone k výměně a ukládání citlivých informací.
A co dělat na veřejném místě?
Dosud jsme mluvili o tom, jak rychle zničit informace, pokud někdo zaklepe na dveře a nečekáte návštěvu. Existují však také veřejná místa — kavárny, rychlé občerstvení, ulice. Pokud někdo přijde zezadu a vezme si notebook, systémy destroying dat nepomohou. A kolik tajných tlačítek by bylo, s přivázanýma rukama je nebudete moci stisknout.
Nejjednodušší je nevynášet zařízení s kriticky důležitými informacemi ven. Pokud je vezmete, nesundávejte zámek zařízení na veřejném místě bez extrémní nutnosti. Právě v tu chvíli, když se nacházíte v davu, může být zařízení snadno zachyceno.
Čím více zařízení, tím snazší je zachytit alespoň něco. Proto je lepší místo kombinace „chytrý telefon + notebook + tablet“ použít pouze netbook, například s Linuxem. Můžete s ním telefonovat a informaci na jednom zařízení je snazší chránit než na údajích najednou na třech zařízeních.
Na veřejném místě, jako je kavárna, je dobré vybrat místo s širokým výhledem a raději sedět zády ke zdi. Takto budete mít přehled o všech, kdo se blíží. V podezřelé situaci zablokujete notebook nebo telefon a čekáte na vývoj událostí.
Zamykání můžete nastavit pro různé operační systémy, a nejjednodušeji to uděláte stisknutím určité kombinace kláves (pro Windows je to systémové tlačítko + L, stisknutí trvá zlomek sekundy). Na MacOS je to Command + Control + Q. Taktéž se stiskne rychle, zvlášť pokud si to natrénujete.
Samozřejmě, v nečekaných situacích můžete také minout, proto existuje další možnost – zablokování zařízení při stisknutí několika libovolných kláves najednou (například úder pěstí do klávesnice). Pokud znáte aplikaci, která to umí, pro MacOS, Windows nebo Linux, podělte se o odkaz.
Na MacBooku je také gyroskop. Můžete zvážit scénář, kdy se notebook zablokuje při zvednutí zařízení nebo při náhlé rychlé změně jeho polohy podle údajů z vestavěného gyroskopického senzoru.
Odpovídající utilitu jsme nenašli, ale pokud někdo zná takové aplikace, řekněte o nich v komentářích. Pokud neexistují, navrhujeme napsat utilitu, za kterou darujeme autorovi dlouhodobé na naši VPN (v závislosti na její složitosti, funkčnosti) a pomůžeme s její propagací.
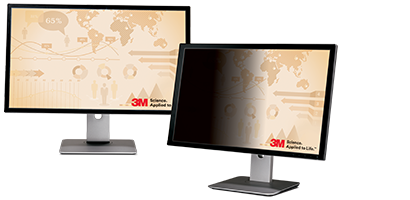
Další možností je chránit svůj displej (notebooku, telefonu, tabletu) před zvědavými pohledy. K tomu se ideálně hodí takzvané „filtry soukromí“ – speciální fólie, které ztmaví obrazovku při změně úhlu pohledu. Uvidět, co dělá uživatel, je možné pouze zezadu.
Mimochodem, jednoduchý tip na aktuální problém: pokud jste doma a někdo zaklepe nebo zazvoní (třeba kurýr s pizzou), je lepší zařízení zablokovat. Jen pro jistotu.
Je možné se chránit před „kamarádem majorem“, tedy před náhlým pokusem ze strany třetí osoby získat přístup k osobním údajům, ale je to složité. Pokud máte vlastní případy, kterými se můžete podělit, budeme se těšit na příklady v komentářích.
Zdroj: habr.com
