

V roce 2019 provedla konzultační společnost Miercom nezávislé technologické hodnocení Wi-Fi 6 kontrolerů Cisco Catalyst série 9800. Pro tuto studii byla sestavena testovací stanice z kontrolerů a přístupových bodů Wi-Fi 6 od Cisco a byla provedena technická hodnocení v následujících kategoriích:
- Dostupnost;
- Bezpečnost;
- Automatizace.
Výsledky studie jsou uvedeny níže. Od roku 2019 byl funkční rozsah kontrolerů Cisco Catalyst série 9800 významně vylepšen – tyto aspekty jsou také zmíněny v tomto článku.
O dalších výhodách technologie Wi-Fi 6, případech implementace a oblastech použití se můžete dočíst.
Přehled řešení
Wi-Fi 6 kontrolery Cisco Catalyst série 9800
Série bezdrátových kontrolerů Cisco Catalyst série 9800, založená na operačním systému IOS-XE (který se také používá pro switche a routery Cisco), je nabízena v různých variantách.
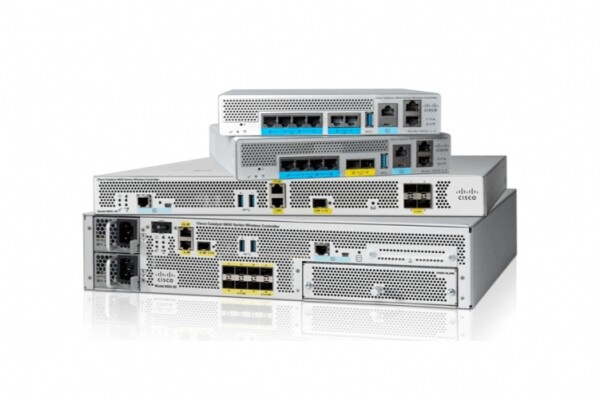
Vyšší model kontroleru 9800-80 podporuje propustnost bezdrátové sítě až 80 Gbit/s. Jeden kontroler 9800-80 podporuje až 6000 přístupových bodů a až 64 000 bezdrátových klientů.
Model střední třídy – kontroler 9800-40 – podporuje propustnost až 40 Gbit/s, až 2000 přístupových bodů a až 32 000 bezdrátových klientů.
Kromě těchto modelů byl do konkurenčního hodnocení zařazen také bezdrátový kontroler 9800-CL (CL znamená Cloud). Model 9800-CL pracuje ve virtuálních prostředích na hypervizorech VMWare ESXI a KVM, a jeho parametr závisí na přidělených zdrojích hardware pro virtuální stroj kontroleru. Ve své maximální konfiguraci kontroler Cisco 9800-CL stejně jako vyšší model 9800-80 podporuje škálovatelnost až 6000 přístupových bodů a až 64 000 bezdrátových klientů.
Při provádění studie byly použity přístupové body Cisco Aironet AP série 4800, které podporují provoz na frekvencích 2,4 a 5 Ghz s možností dynamického přepínání do režimu dual 5-GHz.
Testovací stanice
V rámci testování byla sestavena stanice ze dvou bezdrátových kontrolerů Cisco Catalyst 9800-CL pracujících v clusteru a přístupových bodů Cisco Aironet AP série 4800.
Jako klientská zařízení byly použity notebooky firem Dell a Apple, stejně jako smartphone Apple iPhone.
Testování dostupnosti
Dostupnost je definována jako schopnost uživatelů přistupovat k systému nebo službě a používat je. Vysoká dostupnost znamená nepřetržitý přístup k systému nebo službě, nezávislý na různých událostech.
Vysoká dostupnost byla testována ve čtyřech scénářích, přičemž první tři scénáře jsou předvídatelné nebo plánované události, které se mohou uskutečnit během pracovního nebo nepracovního času. Čtvrtý scénář je klasický výpadek, který je nepředvídatelnou událostí.
Popis scénářů:
- Oprava chyb je mikroaktualizace systému (bugfix nebo bezpečnostní záplata), která umožňuje opravit určitou chybu nebo zranitelnost bez plné aktualizace systémového softwaru;
- Funkcionální aktualizace je přidání nebo rozšíření aktuální funkce systému instalací funkcionálních aktualizací;
- Plná aktualizace je aktualizace obrazu softwaru řadiče;
- Přidání přístupového bodu znamená přidání nového modelu přístupového bodu do bezdrátové sítě bez nutnosti přenastavení nebo aktualizace softwaru bezdrátového řadiče;
- Výpadek je selhání bezdrátového řadiče.
Opravy chyb a zranitelností
Často v mnoha konkurenčních řešeních vyžaduje instalace oprav plnou aktualizaci softwaru systému bezdrátového řadiče, což může vést k neplánovaným prostojům. V případě řešení od Cisco se aktualizace provádí bez přerušení produktivity. Opravy mohou být nainstalovány na jakoukoli ze součástí, přičemž bezdrátová infrastruktura pokračuje v práci.
Samotný proces je dost jednoduchý. Soubor opravy je zkopírován do složky pro spuštění na jednom z bezdrátových řadičů Cisco, a poté je operace potvrzena buď prostřednictvím grafického rozhraní, nebo příkazového řádku. Kromě toho je možné prostřednictvím grafického rozhraní nebo příkazového řádku také opravu zrušit a odstranit, také bez přerušení provozu systému.
Funkcionální aktualizace
Funkční aktualizace softwaru jsou používány k aktivaci nových funkcí. Jedním z těchto vylepšení je aktualizace databáze podpisů aplikací. Tento balíček byl nainstalován na ovladačích Cisco jako test. Stejně jako u oprav se funkční aktualizace aplikuje, instaluje nebo odstraňuje bez prostojů či přerušení provozu systému.
Úplná aktualizace
V tuto chvíli se úplná aktualizace softwarového obrazu ovladače provádí stejně jako funkční aktualizace, tedy bez prostojů. Tato možnost je však dostupná pouze v clusterové konfiguraci, kdy je více než jeden ovladač. Úplná aktualizace se provádí postupně: nejprve na jednom ovladači, poté na druhém.
Přidání nového modelu přístupového bodu
Připojení nových přístupových bodů, které dříve nebyly provozovány s používaným obrazem softwaru ovladače, k bezdrátové síti je poměrně častou operací, zejména ve velkých sítích (letiště, hotely, výroby). Často v řešeních konkurentů tato operace vyžaduje aktualizaci systémového softwaru nebo restart ovladačů.
Při připojování nových přístupových bodů Wi-Fi 6 k clusteru ovladačů Cisco Catalyst série 9800 se podobné problémy nevyskytují. Připojení nových bodů k ovladači se provádí bez aktualizací softwaru ovladače a tento proces nevyžaduje restart, čímž se nijak neovlivňuje bezdrátová síť.
Selhání ovladače
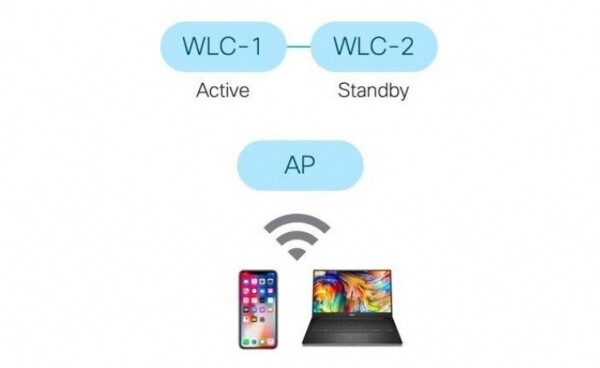
V testovacím prostředí jsou použity dva ovladače (Aktivní / StandBy) Wi-Fi 6 a přístupový bod má přímé připojení k oběma ovladačům.
Jeden bezdrátový ovladač je aktivní, zatímco druhý je rezervní. Při selhání aktivního ovladače přebírá řízení rezervní ovladač a jeho stav se mění na aktivní. Tento proces probíhá bez přerušení pro přístupový bod a Wi-Fi pro klienty.
Bezpečnost
V této části se zabýváme aspekty zajištění bezpečnosti, která je v bezdrátových sítích zásadní úlohou. Bezpečnost řešení se hodnotí podle následujících charakteristik:
- Rozpoznávání aplikací;
- Sledování toku provozu (Flow tracking);
- Analýza šifrovaného provozu;
- Detekce a prevence útoků;
- Prostředky autentizace;
- Ochrana koncových zařízení zákazníků.
Identifikace aplikací
Na trhu firemního a průmyslového Wi-Fi existují rozdíly v tom, jak dobře produkty identifikují provoz podle aplikací. Produkty od různých výrobců mohou identifikovat různý počet aplikací. Mnoho aplikací, které konkurence uvádí jako možné k identifikaci, jsou ve skutečnosti webové stránky, nikoli unikátní aplikace.
Existuje ještě jedna zajímavá vlastnost identifikace aplikací: řešení se výrazně liší v přesnosti identifikace.
S ohledem na všechny provedené testy lze důvěryhodně prohlásit, že Wi-Fi 6 řešení Cisco vykonává identifikaci aplikací velmi přesně: byly přesně identifikovány aplikace jako Jabber, Netflix, Dropbox, YouTube a další populární aplikace, stejně jako webové služby. Řešení Cisco dokáže také hlouběji analyzovat datové pakety pomocí DPI (Deep Packet Inspection).
Sledování toků dat
Byl proveden další test s cílem zjistit, zda může systém přesně sledovat a hlásit toky dat (například při přenosu velkých souborů). K testování byl po síti odeslán soubor o velikosti 6,5 megabytu pomocí protokolu FTP.
Řešení Cisco se úkolu zhostilo zcela a dokázalo sledovat tento provoz díky NetFlow a svým hardwarovým schopnostem. Provoz byl okamžitě detekován a identifikován s přesným objemem přenesených dat.
Analýza šifrovaného provozu
Provoz uživatelských dat je stále častěji šifrován. To se dělá s cílem chránit je před sledováním či zachycením zločinci. Zároveň však hackeři čím dál častěji využívají šifrování k maskování svého malwaru a provádění dalších podezřelých operací, jako jsou útoky typu Man-in-the-Middle (MiTM) nebo například útoky s využitím keyloggenu.
Většina podniků kontroluje část šifrovaného provozu, nejprve jej dešifruje pomocí firewallech nebo systémů pro prevenci průniků. Tento proces je však časově náročný a neprospívá celkové výkonnosti sítě. Navíc se po dešifrování tato data stávají zranitelnými vůči zvědavým očím.
Ovladače Cisco Catalyst série 9800 úspěšně řeší analýzu šifrovaného provozu jinými prostředky. Řešení nese název Encrypted Traffic Analytics (ETA). ETA je technologie, která nemá v současnosti na trhu konkurenci a dokáže detekovat škodlivý software v šifrovaném provozu, aniž by bylo nutné jej dešifrovat. ETA je základní funkcí IOS-XE, která zahrnuje Enhanced NetFlow a využívá pokročilé behaviorální algoritmy k identifikaci škodlivých vzorců provozu skrývajících se v šifrovaném toku.
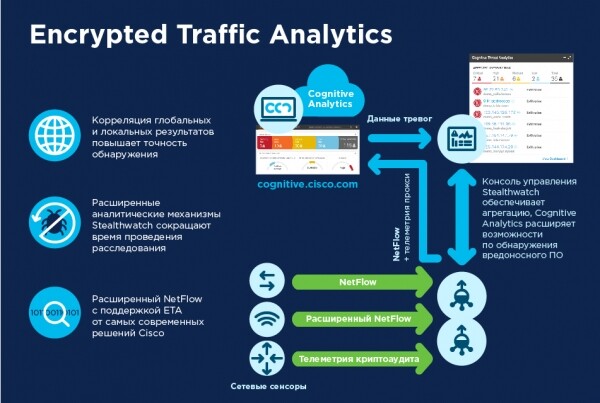
ETA neodšifrovává zprávy, ale shromažďuje profily metadat šifrovaných toků provozu – velikosti paketů, časové intervaly mezi pakety a mnoho dalšího. Poté se metadata exportují v záznamech NetFlow v9 do Cisco Stealthwatch.
Klíčovou funkcí Stealthwatch je stálé monitorování provozu a také vytváření základních ukazatelů normální síťové aktivity. S pomocí metadat šifrovaného toku odeslaných ETA Stealthwatch aplikuje vícestupňové strojové učení k odhalení behaviorálních anomálií provozu, které mohou naznačovat podezřelé události.
Minulý rok si společnost Cisco najala Miercom k provedení nezávislé evaluace řešení Cisco Encrypted Traffic Analytics. V rámci této evaluace Miercom odesílal známé i neznámé hrozby (viry, trojské koně, ransomware) v šifrovaném i nešifrovaném provozu přes velké ETA a ne-ETA sítě, aby identifikoval hrozby.
Pro testování byl spuštěn škodlivý kód v obou sítích. V obou případech podezřelá aktivita byla postupně odhalována. V ETA síti byly hrozby na počátku odhaleny o 36 % rychleji než v ne-ETA síti. Během provozu se produktivita odhalování v ETA síti postupně zvyšovala. Nakonec po několika hodinách provozu v ETA síti byly úspěšně odhaleny dvě třetiny aktivních hrozeb, což je dvakrát více než v ne-ETA síti.
Funkcionalita ETA je dobře integrována se Stealthwatch. Hrozby jsou řazeny podle závažnosti, zobrazeny s podrobnými informacemi a také s možnostmi nápravných opatření po potvrzení. Výsledek – ETA funguje!
Detekce a prevence narušení
Cisco nyní disponuje dalším efektivním nástrojem pro zabezpečení — Cisco Advanced Wireless Intrusion Prevention System (aWIPS): mechanismem pro detekci a prevenci hrozeb pro bezdrátové sítě. Řešení aWIPS funguje na úrovni kontrolerů, přístupových bodů a softwaru Cisco DNA Center. Proces detekce, upozornění a prevence hrozeb kombinuje analýzu síťového provozu, informace o síťových zařízeních a topologii sítě, metody založené na signaturách a detekci anomálií, což v konečném důsledku zajišťuje vysokou přesnost a prevenci hrozeb bezdrátové sítě.
Úplná integrace aWIPS do síťové infrastruktury umožňuje kontinuální sledování bezdrátového provozu jak v kabelových, tak bezdrátových sítích a využití těchto dat pro automatickou analýzu potenciálních útoků z mnoha zdrojů, aby bylo možné co nejkomplexněji určovat a předcházet možným útokům.
Prostředky autentizace
Kromě klasických prostředků autentizace jsou v řešeních Cisco Catalyst série 9800 k dispozici také podpora WPA3. WPA3 je poslední verzí WPA, což je soubor protokolů a technologií zajišťujících autentizaci a šifrování pro sítě Wi-Fi.
WPA3 využívá metodu současné autentizace rovnocenných prvků (SAE — Simultaneous Authentication of Equals) pro zajištění nejspolehlivější ochrany uživatelů před pokusy o prolomení hesla třetími stranami. Když se klient připojuje k přístupovému bodu, provádí výměnu SAE. V případě úspěchu každý z nich vytvoří kryptograficky bezpečný klíč, ze kterého se vygeneruje klíč relace, a pak přecházejí do stavu potvrzení. Poté mohou klient i přístupový bod každý čas přecházet do stavů potvrzení, kdykoli je potřeba vygenerovat klíč relace. Metoda využívá přímou tajnost, kdy útočník může prolomit jeden klíč, ale ne všechny ostatní klíče.
To znamená, že SAE je navrženo tak, že útočník, který zachytí provoz, má pouze jednu šanci uhodnout heslo, než se zachycená data stanou bezcennými. K tomu, aby bylo možné provést dlouhodobé hádání hesla, by bylo vyžadováno fyzické připojení k přístupovému bodu.
Ochranné prostředky klientských zařízení
Hlavním prostředkem ochrany klientů v bezdrátových řešeních Cisco Catalyst série 9800 je nyní Cisco Umbrella WLAN – cloudová služba síťové bezpečnosti fungující na úrovni DNS, která automaticky detekuje jak známé, tak i nové hrozby.
Cisco Umbrella WLAN zajišťuje klientským zařízením bezpečné připojení k Internetu. Toho je dosaženo pomocí filtrování obsahu, tedy blokováním přístupu k internetovým zdrojům podle podnikové politiky. Tím se chrání klientská zařízení na internetu před malwarem, ransomwarem a phishingem. Aplikace politik je založena na 60 neustále aktualizovaných kategoriích obsahu.
Automatizace
Moderní bezdrátové sítě jsou mnohem flexibilnější a složitější, a proto tradiční způsoby konfigurace a získávání informací z bezdrátových kontrolerů nestačí. Síťoví administrátoři a odborníci na informační bezpečnost potřebují nástroje pro automatizaci a analýzu, což motivuje výrobce řešení pro bezdrátové sítě nabízet takové nástroje.
Pro řešení těchto úkolů jsou v bezdrátových kontrolerech Cisco Catalyst série 9800 vedle tradičního API k dispozici také podpora protokolu pro konfiguraci sítě RESTCONF / NETCONF s jazykem modelování dat YANG (Yet Another Next Generation).
NETCONF je protokol založený na XML, který mohou aplikace použít k dotazování na informace a k modifikaci konfigurace síťových zařízení, jako jsou bezdrátové kontrolery.
Kromě těchto metod je v kontrolerech Cisco Catalyst série 9800 implementována možnost získávání, výběru a analýzy dat o toku informací pomocí protokolu NetFlow a sFlow.
Pro zajištění bezpečnosti a pro modelování provozu je schopnost sledovat konkrétní toky cenným nástrojem. K řešení této úlohy byl implementován protokol sFlow, který umožňuje zachytit dva pakety z každých sta. Avšak někdy to může být nedostatečné pro analýzu a adekvátní studium a hodnocení toku. Alternativou je NetFlow, realizovaný společností Cisco, který umožňuje shromažďovat a exportovat 100 % pakety ve stanoveném toku pro následnou analýzu.
Další funkcí, která je však dostupná pouze v hardwarové implementaci řadičů, je vestavěná podpora jazyka Python jako rozšíření pro použití skriptů přímo na samotném bezdrátovém řadiči, čímž se automatizuje provoz bezdrátové sítě v řadičích Cisco Catalyst série 9800.
A nakonec, pro operace monitorování a řízení v řadičích Cisco Catalyst série 9800 je podporován osvědčený protokol SNMP ve verzích 1, 2 a 3.
Tímto způsobem plně odpovídají řešení Cisco Catalyst série 9800 moderním požadavkům podniků, nabízejí jak nová a unikátní, tak osvědčená nástroje pro automatizaci operací a analýzu v bezdrátových sítích jakékoli velikosti a složitosti.
Závěr
V řešeních založených na řadičích Cisco Catalyst série 9800 společnost Cisco prokázala vynikající výsledky v kategoriích: vysoká dostupnost, bezpečnost a automatizace.
Řešení plně vyhovuje všem požadavkům na vysokou dostupnost, jako je nouzové přepnutí za méně než sekundu během neplánovaných událostí a nulový čas výpadku pro plánované události.
Na řadičích Cisco Catalyst série 9800 je implementována komplexní ochrana, která zajišťuje hlubokou kontrolu paketů pro rozpoznávání aplikací a jejich řízení, kompletní transparentnost datových toků a identifikaci hrozeb skrývajících se v šifrovaném provozu, a navíc jsou aplikovány pokročilé mechanismy autentizace a ochrany koncových zařízení.
Pro automatizaci operací a analýzu disponují řešení Cisco Catalyst série 9800 širokými možnostmi, využívají populární standardní modely: YANG, NETCONF, RESTCONF, tradiční API rozhraní a vestavěné skripty Python.
Tímto způsobem Cisco opět potvrzuje svůj statut předního světového výrobce síťových řešení, který drží krok s dobou a bere v úvahu všechny výzvy moderního podnikání.
Podrobnější informace o rodině přepínačů Catalyst naleznete na Cisco.
Zdroj: habr.com
