

Vítejte! Dnes vám ukážeme, jak provést počáteční nastavení poštovního gatewaye. – řešení společnosti Fortinet pro ochranu e-mailu. V tomto článku se podíváme na rozvržení, se kterým budeme pracovat, a provedeme konfiguraci. , potřebnou k přijímání a ověřování e-mailů, a také otestujeme její funkčnost. Na základě našich zkušeností můžeme s jistotou říct, že proces je velmi jednoduchý, a i po minimální konfiguraci lze vidět výsledky.
Začněme s aktuálním rozvržením. Je znázorněno na obrázku níže.
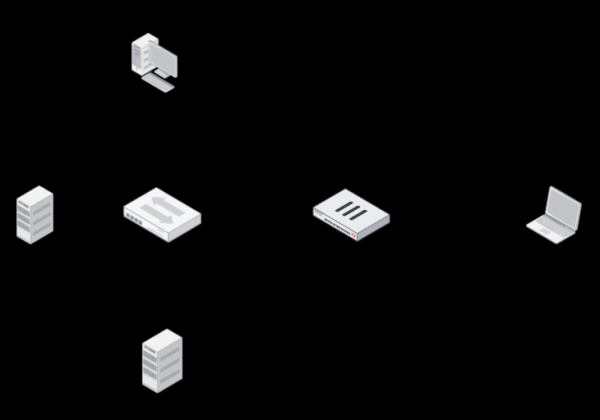
Vpravo vidíme počítač externího uživatele, ze kterého budeme posílat e-maily uživateli ve vnitřní síti. Ve vnitřní síti se nachází počítač uživatele, řadič domény s DNS serverem a poštovní server. Na okraji sítě stojí firewall — FortiGate, jehož hlavní vlastností je konfigurace směrování SMTP a DNS provozu.
Zvláštní pozornost věnujeme DNS.
Pro směrování e-mailů na internetu se používají dvě DNS záznamy — A záznam a MX záznam. Tyto DNS záznamy se obvykle nastavují na veřejném DNS serveru, ale kvůli omezením rozvržení jednoduše směrujeme DNS přes firewall (tj. externí uživatel má jako DNS server zapsanou adresu 10.10.30.210).
MX záznam — záznam, který obsahuje název poštovního serveru, jenž zajišťuje doménu, a také prioritu tohoto poštovního serveru. V našem případě vypadá takto: test.local -> mail.test.local 10.
A záznam — záznam, který převádí doménové jméno na IP adresu, u nás to je: mail.test.local -> 10.10.30.210.
Když se náš externí uživatel pokusí poslat e-mail na adresu an@test.local, požádá svůj DNS server o MX záznam domény test.local. Náš DNS server odpoví názvem poštovního serveru — mail.test.local. Nyní uživatel potřebuje získat IP adresu tohoto serveru, a proto znovu kontaktuje DNS pro A záznam a získá IP adresu 10.10.30.210 (ano, znovu ji:). Může poslat e-mail. Proto se pokouší navázat spojení s získanou IP adresou na portu 25. Pomocí pravidel na firewallu je toto spojení směrováno na poštovní server.
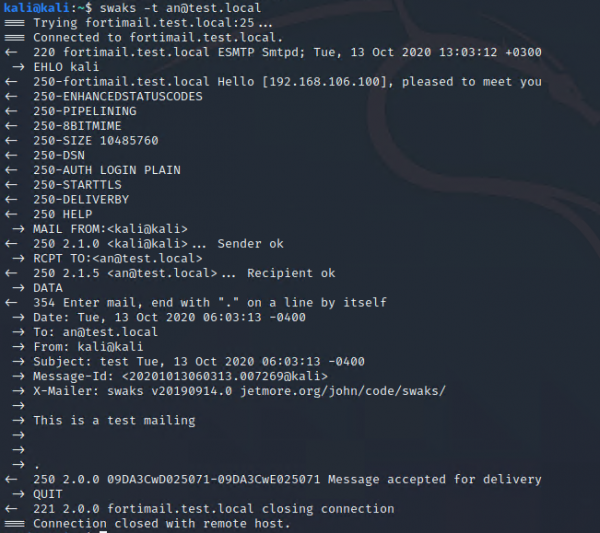
Zkontrolujeme funkčnost e-mailu ve stávajícím stavu šablony. K tomu na počítači externího uživatele použijeme nástroj swaks. Pomocí něj lze otestovat funkčnost SMTP odesláním zprávy příjemci s různými parametry. Předem byl na poštovním serveru zaregistrován uživatel s e-mailem an@test.local. Zkusíme mu poslat zprávu:
Nyní přejdeme na stroj interního uživatele a ujistíme se, že zpráva dorazila:
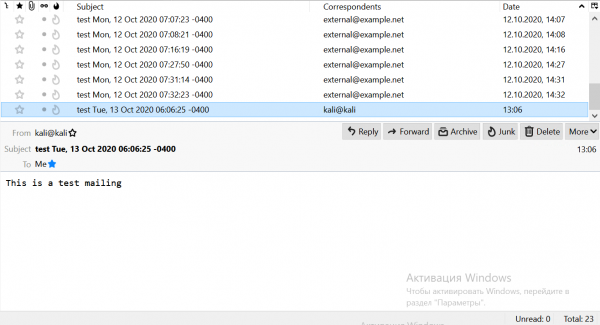
Zpráva skutečně dorazila (je zvýrazněna v seznamu). To znamená, že šablona funguje správně. Je čas přejít k FortiMail. Doplníme naši šablonu:
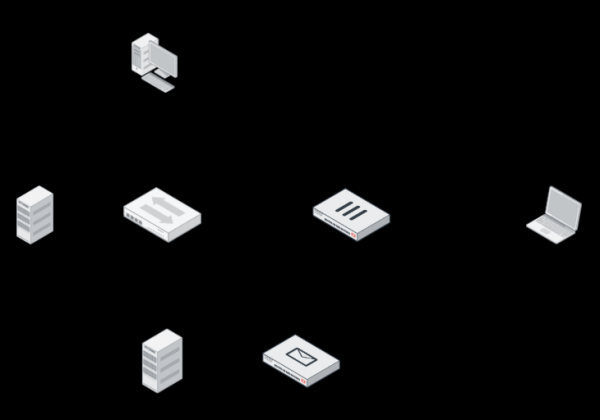
FortiMail lze nasadit ve třech režimech:
- Gateway — funguje jako plnohodnotný MTA: přijímá veškerou poštu, kontroluje ji a poté ji přeposílá na poštovní server;
- Transparent — nebo také transparentní režim. Umisťuje se před server a kontroluje příchozí i odchozí poštu. Poté ji předává na server. Nevyžaduje žádné změny v konfiguraci sítě.
- Server — v tomto případě je FortiMail plnohodnotným poštovním serverem s možností vytváření poštovních schránek, přijímání a odesílání pošty, stejně jako s dalšími funkcemi.
Budeme nasazovat FortiMail v režimu Gateway. Přejdeme do nastavení virtuálního stroje. Přihlašovací údaje — admin, heslo není nastaveno. Při prvním přihlášení je třeba nastavit nové heslo.
Nyní nakonfigurujeme virtuální stroj pro přístup k webovému rozhraní. Také je nutné, aby měl stroj přístup k internetu. Nastavíme rozhraní. Potřebujeme pouze port1. Pomocí něj se budeme připojovat k webovému rozhraní a také bude použit pro přístup na internet. Přístup na internet je potřebný pro aktualizaci služeb (podpisy antiviru atd.). Pro konfiguraci zadáme příkazy:
config system interface
edit port 1
set ip 192.168.1.40 255.255.255.0
set allowaccess https http ssh ping
end
Nyní nastavíme routování. K tomu musíme zadat následující příkazy:
config system route
edit 1
set gateway 192.168.1.1
set interface port1
end
Při zadávání příkazů lze používat tabulátor, abyste je nemuseli psát celé. Také, pokud jste zapomněli, který příkaz by měl následovat, můžete použít klávesu “?”.
Nyní zkontrolujeme připojení k internetu. K tomu propingujeme Google DNS:
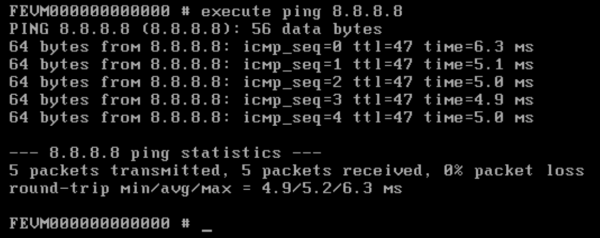
Jak vidíme, internet už máme. Počáteční nastavení typická pro všechna zařízení Fortinet byla provedena, nyní můžeme přejít k konfiguraci přes webové rozhraní. K tomu otevřeme stránku správy:
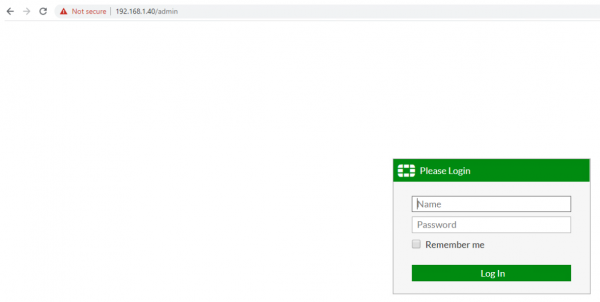
Všimněte si, že je nutné přejít na odkaz ve formátu /admin. Jinak se nedostanete na stránku správy. Výchozí stránka je v standardním režimu konfigurace. Pro nastavení budeme potřebovat režim Advanced. Přejdeme do menu admin->View a přepneme režim na Advanced:
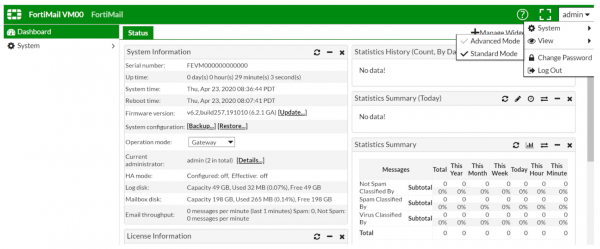
Nyní je třeba nahrát zkušební licenci. To lze provést v menu License Information → VM → Update:
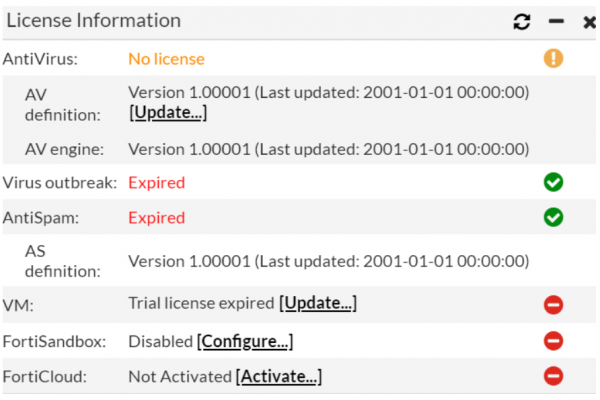
Pokud nemáte zkušební licenci, můžete si ji vyžádat kontaktováním .
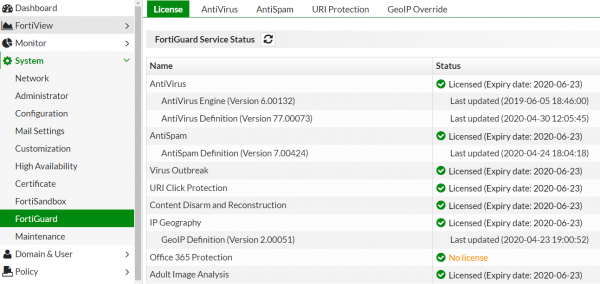
Po zadání licence by se zařízení mělo restartovat. V budoucnu začne stahovat aktualizace svých databází ze serverů. Pokud se to neděje automaticky, můžete přejít do menu System → FortiGuard a na kartách Antivirus, Antispam stisknout tlačítko Update Now.
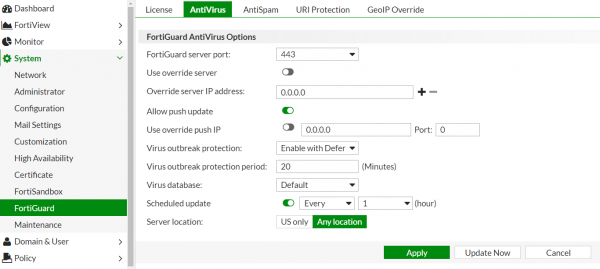
Pokud to nepomůže, můžete změnit porty používané pro aktualizace. Obvykle po tom se všechny licence objeví. Výsledkem by to mělo vypadat takto:
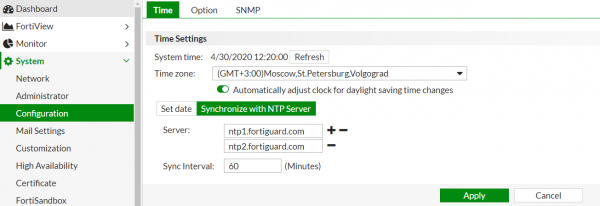
Nastavíme správný časový pásmo, to bude užitečné při zkoumání logů. K tomu přejdeme do menu System → Configuration:
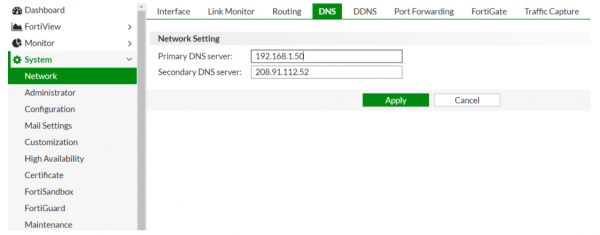
Také nastavíme DNS. Jako primární DNS server nastavíme interní DNS server, a jako záložní ponecháme DNS server, který poskytuje Fortinet.
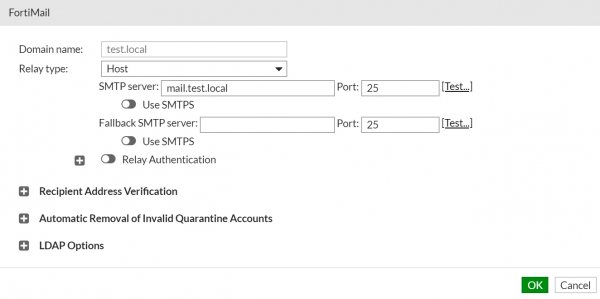
Nyní se dostaneme k tomu nejzajímavějšímu. Jak jste si možná všimli, výchozí režim zařízení je Gateway. Proto ho nemusíme měnit. Přejdeme do pole Domain & User → Domain. Vytvoříme novou doménu, kterou je třeba chránit. Zde musíme uvést pouze název domény a adresu poštovního serveru (můžeme také uvést jeho doménové jméno, v našem případě mail.test.local):
Nyní potřebujeme uvést jméno pro náš poštovní bránu. Bude se používat v MX a A záznamech, které budeme muset změnit později:
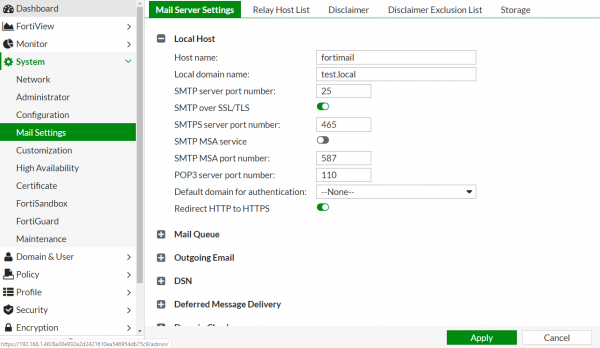
Z položek Host Name a Local Domain Name vzniká FQDN, které se používá v DNS záznamech. V našem případě FQDN = fortimail.test.local.
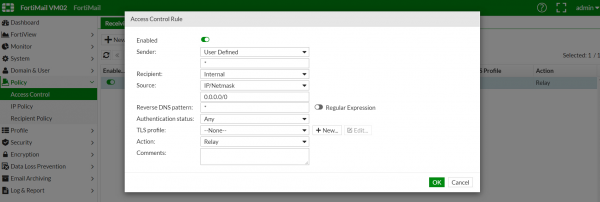
Nyní nastavíme pravidlo pro příjem. Potřebujeme, aby všechna e-maily, které přicházejí zvenčí a jsou přiřazeny uživateli v doméně, byly přeposlány na poštovní server. K tomu přejdeme do menu Policy → Access Control. Příklad nastavení je uveden níže:
Podívejme se na kartu Recipient Policy. Zde můžete stanovit určitá pravidla pro kontrolu e-mailů: pokud pošta přichází z domény example1.com, je třeba ji kontrolovat mechanismy, které jsou nastaveny speciálně pro tuto doménu. Již je zde nainstalováno výchozí pravidlo pro všechny e-maily, a v současné době nám vyhovuje. S tímto pravidlem se můžete seznámit na obrázku níže:
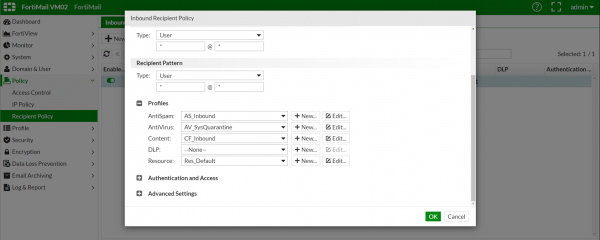
Tímto můžeme považovat nastavení na FortiMail za dokončené. Možných parametrů je ve skutečnosti mnohem více, ale pokud bychom začali zkoumat všechny — mohli bychom napsat knihu :) Naším cílem je spustit FortiMail v testovacím režimu s minimálním úsilím.
Zbývají dvě věci — změnit MX a A záznamy a také změnit pravidla port forwarding na firewallu.
MX záznam test.local -> mail.test.local 10 je třeba změnit na test.local -> fortimail.test.local 10. Obvykle se během pilotních projektů přidává druhý MX záznam s vyšší prioritou. Například:
test.local -> mail.test.local 10
test.local -> fortimail.test.local 5
Připomínám, že čím menší číslo pořadí preference poštovního serveru v MX záznamu, tím vyšší je jeho priorita.
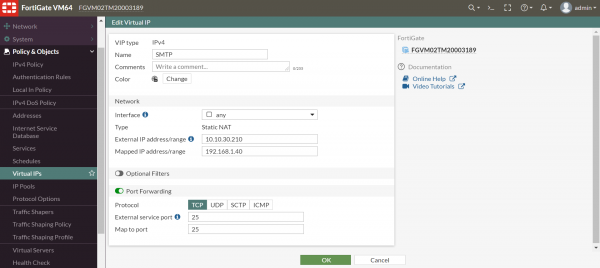
A záznam nelze změnit, proto jednoduše vytvoříme nový: fortimail.test.local -> 10.10.30.210. Vnější uživatel se bude obracet na adresu 10.10.30.210 přes port 25 a firewall přesměruje spojení na FortiMail.
Abychom změnili pravidlo přesměrování na FortiGate, je třeba změnit adresu ve příslušném objektu Virtual IP:
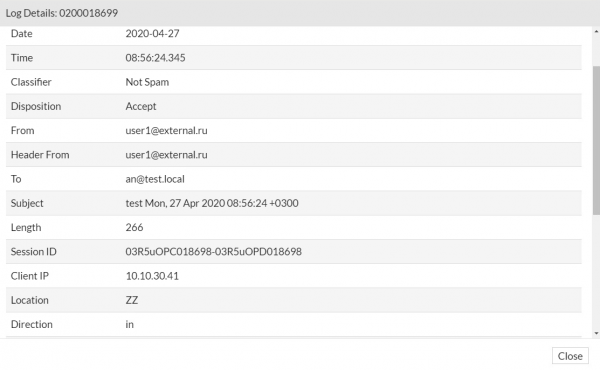
Všechno je připraveno. Pojďme to zkontrolovat. Znovu pošleme e-mail z počítače vnějšího uživatele. Nyní přejdeme na FortiMail do menu Monitor → Logs. V poli History můžeme vidět záznam o tom, že e-mail byl přijat. Pro získání dalších informací můžete kliknout na záznam pravým tlačítkem myši a vybrat položku Details:
Pro úplnost kontroly zkontrolujeme, zda může FortiMail v aktuální konfiguraci blokovat e-maily obsahující spam a viry. K tomu pošleme testovací virus eicar a testovací e-mail, který jsme našli v jedné z databází spamových e-mailů (http://untroubled.org/spam/). Po tom se opět přepneme do menu pro zobrazení logů:

Jak vidíme, jak spam, tak i e-mail s virem byly úspěšně rozpoznány.
Tato konfigurace je dostatečná k zajištění základní ochrany proti virům a spamům. Funkce FortiMail však tímto nekončí. Pro efektivnější ochranu je třeba prozkoumat dostupné mechanismy a přizpůsobit je podle svých potřeb. V budoucnu plánujeme představit další, pokročilejší funkce tohoto e-mailového brány.
Pokud máte nějaké potíže nebo dotazy k řešení, pište je do komentářů, pokusíme se na ně co nejrychleji odpovědět.
Žádost o zkušební licenci k testování řešení si můžete nechat. .
Autor: Alexej Nikulin. Inženýr v oblasti informační bezpečnosti Fortiservice.
Zdroj: habr.com
