

26. července 2019 společnost Google snížit maximální dobu platnosti serverových SSL/TLS certifikátů z aktuálních 825 dní na 397 dní (asi 13 měsíců), tedy přibližně na polovinu. Google se domnívá, že pouze plná automatizace správy certifikátů může odstranit současné bezpečnostní problémy, které jsou často vysvětlovány lidským faktorem. Proto bychom se ideálně měli snažit o automatizované vydávání certifikátů s krátkou platností.
Otázka byla předložena k hlasování v organizaci CA/Browser Forum (CABF), která stanovuje požadavky na SSL/TLS certifikáty, včetně maximální doby platnosti.
A tak 10. září : členové konsorcia hlasovali proti o návrhu.
Výsledky
Hlasování vydavatelů certifikátů
Pro (11 hlasů): Amazon, Buypass, Certigna (DHIMYOTIS), certSIGN, Sectigo (dříve Comodo CA), eMudhra, Kamu SM, Let’s Encrypt, Logius, PKIoverheid, SHECA, SSL.com
Proti (20): Camerfirma, Certum (Asseco), CFCA, Chunghwa Telecom, Comsign, D-TRUST, DarkMatter, Entrust Datacard, Firmaprofesional, GDCA, GlobalSign, GoDaddy, Izenpe, Network Solutions, OATI, SECOM, SwissSign, TWCA, TrustCor, SecureTrust (dříve Trustwave)
Zdrželi se (2): HARICA, TurkTrust
Hlasování spotřebitelů certifikátů
Pro (7): Apple, Cisco, Google, Microsoft, Mozilla, Opera, 360
Proti: 0
Zdrželo se: 0
Podle pravidel CA/Browser Forum musí pro přijetí kladného rozhodnutí hlasovat dvě třetiny vydavatelů certifikátů a 50 % plus jeden hlas mezi spotřebiteli.
Zástupci společnosti Digicert za vynechání hlasování, kde by dali svůj hlas k podpoře zkrácení doby platnosti certifikátů. Upozornili, že pro některé klienty může zkrácení doby platnosti představovat problém, ale v dlouhodobém horizontu to přináší výhody pro bezpečnost.
Ať už to je jakkoli, průmysl zatím není připraven na zkrácení doby platnosti certifikátů a na úplný přechod na automatizovaná řešení. Samotné certifikační autority takové služby mohou nabídnout, ale mnozí klienti zatím automatizaci neimplementovali. Proto je zkrácení pojištění na 397 dní zatím odloženo. Ale otázka zůstává otevřená.
Nyní může Google zkusit zavést standard „násilně“, jak tomu bylo u protokolu . O to více, že jejich podporují i jiní vývojáři: Apple, Microsoft, Mozilla a Opera.
Připomeňme, že plná automatizace je jedním z principů, na kterých funguje neziskové certifikační centrum Let's Encrypt. To vydává zdarma certifikáty všem zájemcům, ale maximální doba trvání certifikátu je omezena na 90 dní. Krátké doby trvání certifikátů mají :
- omezení škod způsobených kompromitovanými klíči a chybně vydanými certifikáty, protože jsou používány po kratší časové období.
- Krátkodobé certifikáty podporují a podporují automatizaci, která je naprosto nezbytná pro snadné používání HTTPS. Pokud se chystáme migrovat celý internet na HTTPS, nelze očekávat ruční aktualizaci certifikátů od správce každého existujícího webu. Jakmile se vydávání a aktualizace certifikátů stane plně automatizovaným, kratší doby platnosti certifikátů se naopak stanou pohodlnějšími a praktičtějšími.
ukázal, že 73,7 % respondentů „spíše podporuje“ zkrácení doby platnosti certifikátů.
Pokud jde o skrytí loga EV pro SSL certifikáty v adresním řádku, konsorcium o této otázce nehlasovalo, protože otázka UI prohlížečů je zcela v kompetenci vývojářů. V září-říjnu vyjdou nové verze Chrome 77 a Firefox 70, které zbaví EV certifikáty zvláštního místa v adresním řádku prohlížeče. Takto vypadá změna na příkladu desktopové verze Firefox 70:
Bylo:

Bude:
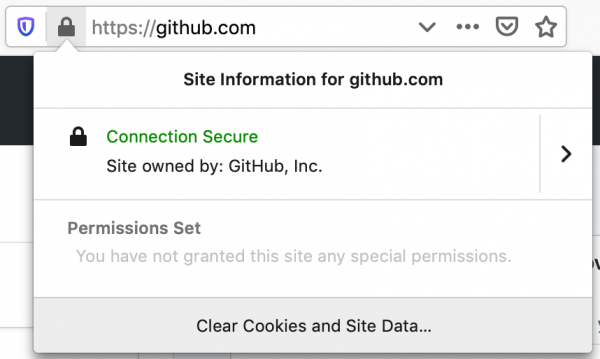
Podle bezpečnostního experta Trot Hanta odstranění informací EV z adresního řádku prohlížečů .
Zdroj: habr.com
