

Ve společnosti Google věříme, že cloudové výpočty se v budoucnu stále více posunou směrem k soukromým, šifrovaným službám, které zaručují uživatelům plnou důvěru v kontrolu tajnosti dat.
Google Cloud již šifruje přenášená a uložená zákaznická data, ale pro zpracování musí být stejně dešifrována. Důvěrné výpočty — revoluční technologie používaná k šifrování dat během jejich zpracování. Prostředí založená na důvěrných výpočtech umožňují uchovávat šifrovaná data v operační paměti a na dalších místech mimo procesor (CPU).
Důvěrné VM jsou nyní ve fázi beta testování a také prvním produktem v řadě Google Cloud Confidential Computing. Již používáme různé metody izolace a sandboxing v naší cloudové infrastruktuře pro zajištění bezpečnosti vícero uživatelských architektur. Důvěrné VM posouvají bezpečnost na novou úroveň, nabízející šifrování operační paměti pro dodatečnou izolaci svých provozních zátěží v cloudu a pomáhají našim klientům chránit tajná data. Myslíme si, že to zvlášť zaujme ty, kteří pracují v regulovaných odvětvích (možná jde o GDPR a další související záležitosti, pozn. překladatele).
Otevíráme nové možnosti
S platformou Asylo, platformou s otevřeným zdrojovým kódem pro důvěrné výpočty, jsme se zaměřili na zajištění jednoduchosti nasazení a používání prostředí pro důvěrné výpočty, nabízející vysoký výkon a aplikace pro jakoukoliv pracovní zátěž, kterou si vyberete k provádění v cloudu. Myslíme si, že byste neměli dělat kompromisy, pokud jde o snadnost použití, flexibilitu, výkon a bezpečnost.
S přechodem Důvěrných VM do fáze beta jsme se stali prvním velkým poskytovatelem cloudových služeb, který nabízí takovou úroveň bezpečnosti a izolace — a nabízíme klientům jednoduchou a snadno použitelnou možnost, jak pro nové aplikace, tak pro "portované" (pravděpodobně jde o aplikace, které lze spustit v cloudu bez významných změn, pozn. překladatele). Zajišťujeme:
Nepřekonatelná důvěrnost: zákazníci mohou chránit důvěrnost svých citlivých dat v cloudu, i když jsou zpracovávána. Důvěrné VM používají funkci Secure Encrypted Virtualization (SEV) druhé generace procesorů AMD EPYC. Vaše data zůstávají zašifrovaná během používání, indexování, dotazování a učení. Klíče pro šifrování jsou vytvářeny v hardwaru odděleně pro každou virtuální stroj a nikdy neopouštějí hardware.
Zlepšené inovace: důvěrné výpočetní technologie mohou otevřít scénáře zpracování, které byly dříve nemožné. Firmy nyní mohou sdílet sady důvěrných dat a společně pracovat na výzkumech v cloudu, přičemž si zachovávají důvěrnost.
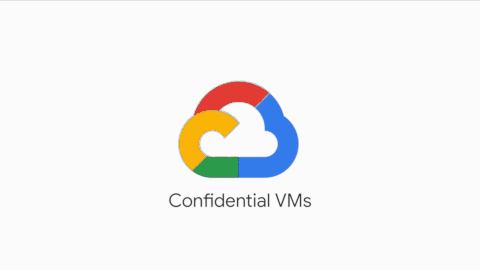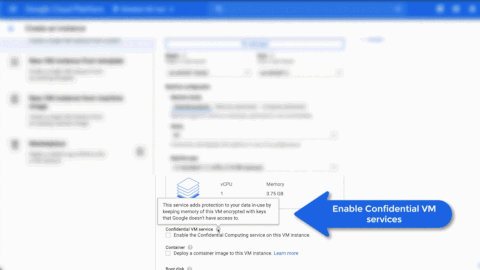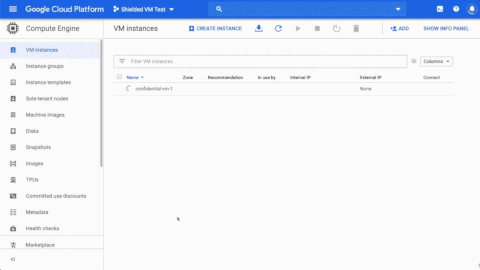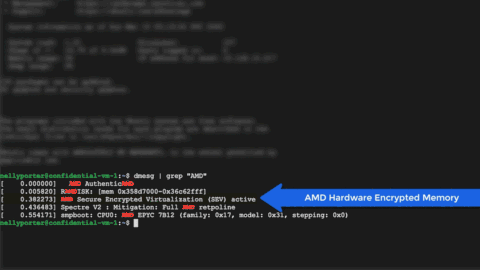
Důvěrnost pro «portované» pracovní zátěže: naším cílem je zjednodušení důvěrného výpočetnictví. Přechod na Důvěrné VM je bezproblémový — všechny pracovní zátěže v GCP spuštěné ve virtuálních strojích mohou přejít na Důvěrné VM. Všechno je jednoduché — stačí zaškrtnout jednu «fajfku».
Ochrana před pokročilými hrozbami: důvěrné výpočetnictví je postaveno na ochraně Shielded VMs proti rootkitům a bootkitům, čímž pomáhá zajistit integritu operačního systému, který je vybrán pro spuštění v Důvěrném VM.
Základy Důvěrných VMs
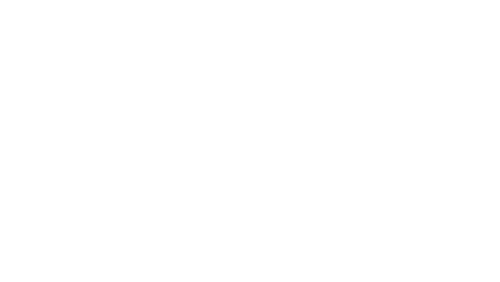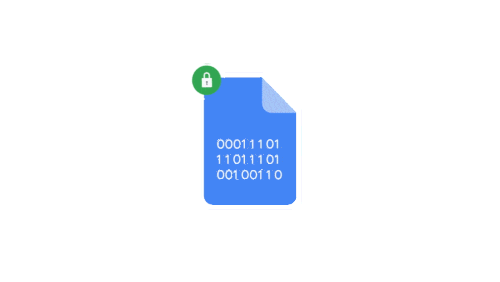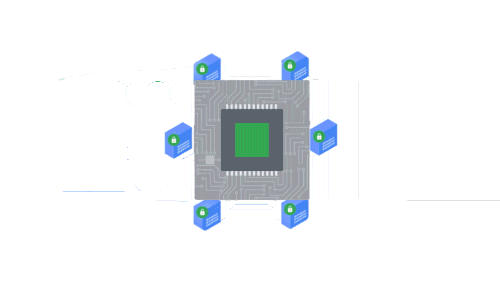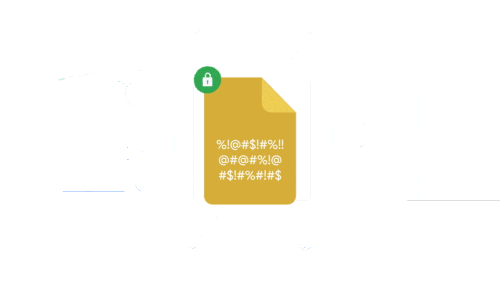
Důvěrné VMs fungují na virtuálních strojích N2D, které běží na procesorech druhé generace AMD EPYC. Díky funkci AMD SEV poskytují vysoký výkon většiny náročných výpočetních úloh, zatímco operační paměť virtuálního stroje zůstává zašifrovaná pomocí odděleného klíče pro každý virtuální stroj, který je vytvářen a spravován procesorem EPYC. Klíče jsou vytvářeny koprocesorem AMD Secure Processor při vytváření virtuálního stroje a nacházejí se výhradně v něm, což činí je nedostupnými jak pro Google, tak pro další virtuální stroje běžící na stejném uzlu.
Kromě vestavěného hardwarového šifrování operační paměti vytváříme Důvěrné VMs na vrcholu Shielded VMs, abychom zajistili odolnost vůči útokům na obraz operačního systému, kontroly integrity firmwaru, binárních souborů jádra a ovladačů. Nabízené Google obrazy zahrnují Ubuntu 18.04, Ubuntu 20.04, Container Optimized OS (COS v81) a RHEL 8.2. Pracujeme na Centos, Debian a dalších, abychom nabídli další obrazy operačních systémů.
Také úzce spolupracujeme s týmem inženýrů AMD Cloud Solution, abychom zajistili, že šifrování paměti virtuálního stroje nebude mít vliv na výkon. Přidali jsme podporu nových ovladačů OSS (nvme a gvnic), které zpracovávají požadavky na úložný subsystém a síťový provoz s vyšší šířkou pásma než staré protokoly. To umožnilo zajistit, že výkon Confidential VM je blízký výkonu běžných virtuálních strojů.
Díky technologie Secure Encrypted Virtualization, která je součástí druhé generace procesorů AMD EPYC, je poskytována inovativní hardwarová bezpečnostní funkce, která chrání data ve virtualizovaném prostředí. Pro podporu nových GCE Confidential VM N2D jsme spolupracovali s Googlem, abychom klientům pomohli chránit jejich data a zajistit výkon jejich pracovních zátěží. Velmi nás těší, že Confidential VMs vykazují stejnou úroveň vysokého výkonu pro různé zátěže jako standardní virtuální stroje N2D.
Raghu Nambiar, viceprezident, Data Center Ecosystem, AMD
Technologie, která mění pravidla hry
Confidential computing může změnit způsob, jakým podniky zpracovávají data v cloudu, zatímco zachovávají jejich důvěrnost a bezpečnost. Kromě dalších výhod budou společnosti moci spolupracovat bez ohrožení důvěrnosti datových sad. Taková spolupráce může vést k vývoji ještě transformativnějších technologií a nápadů; představte si například možnost rychlého vývoje vakcín a léčby nemocí v důsledku této bezpečné spolupráce.
Nemůžeme se dočkat, jaké příležitosti tato technologie otevře pro vaši společnost. Podívejte se , abyste se dozvěděli více.
P.S. Není to poprvé a doufám, že ani naposledy, co Google uvádí na trh technologii, která mění svět. Stejně jako to bylo s Kubernetes nedávno. V rámci svých možností podporujeme a šíříme technologie Google — školíme IT specialisty v Rusku. Naše společnost je jedním ze 3 Kubernetes Certified Service Provider a jediným Kubernetes Training Partner v Rusku. Proto každé jaro a podzim pořádáme intenzivní školení o Kubernetes. Nejbližší intenzivní školení proběhne 28.–30. září a 14.–16. října .
Zdroj: habr.com
