

Na českém internetu už existuje několik článků o technologiích Honeypot a Deception (, ). Přesto se stále setkáváme s neporozuměním rozdílu mezi těmito třídami ochranných prostředků. Tomu se věnují naši kolegové z (první ruský vývojář ) a podrobně popisují rozdíly, výhody a architektonické rysy těchto řešení.
Pojďme si rozebrat, co vlastně jsou „honeypoty“ a „deception“:
„Technologie klamu“ (angl. Deception technology) se na trhu systémů informační bezpečnosti objevily relativně nedávno. Někteří odborníci však stále považují Security Deception pouze za pokročilejší „honeypoty“ (angl. honeypot).
V tomto článku se pokusíme osvětlit, jakou podobnost, tak i zásadní rozdíly mezi těmito dvěma řešeními. V první části se budeme věnovat „honeypotům“, jak se tato technologie vyvíjela a jaké má výhody a nevýhody. Ve druhé části se podrobně zastavíme u principů fungování platforem pro vytváření distribuované infrastruktury falešných cílů (angl. Distributed Deception Platform – DDP).
Základní princip honící kladné je vytváření pastí na hackery. Na stejném principu byla vyvinuta také první řešení Deception. Moderní DDP však značně převyšují honeypoty z hlediska funkčnosti i efektivity. Platformy Deception zahrnují: pasti (angl. decoys, traps), návnady (angl. lures), aplikace, data, databáze, Active Directory. Moderní DDP mohou nabídnout široké možnosti pro detekci hrozeb, analýzu útoků a automatizaci reakčních opatření.
Deception tedy představuje techniky imitace IT infrastruktury podniku a uvedení hackerů do omylu. V důsledku toho takové platformy umožňují zastavit útoky dříve, než dojde k významným škodám na aktivech společnosti. Honeypoty samozřejmě nemají tak širokou funkcionalitu a úroveň automatizace, proto jejich využití vyžaduje vyšší kvalifikaci zaměstnanců zabezpečovacích oddělení.
1. Honeypoty, Honeynety a Sandboxing: co to je a jak se to používá
Poprvé byl termín „honeypots“ použit v roce 1989 v knize Clifforda Stolla „The Cuckoo’s Egg“, která popisuje události sledování hackera v Národní laboratoři Lawrence Berkeley (USA). V praxi byla tato myšlenka zrealizována v roce 1999 Lanem Spitznerem, specialistou na kybernetickou bezpečnost společnosti Sun Microsystems, který založil výzkumný projekt „Honeynet Project“. První honeypoty byly velmi náročné na zdroje, složité na nastavení a údržbu.
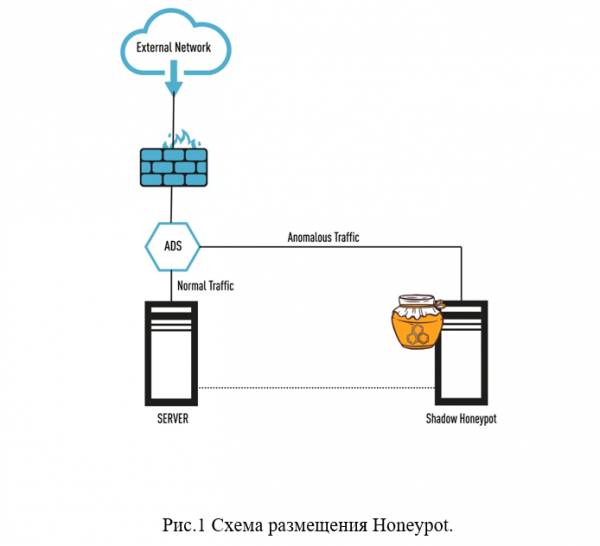
Podívejme se podrobněji na to, co je honeypots a honeynets. Honeypots jsou samostatné hosty, jejichž cílem je přilákat útočníky k proniknutí do sítě společnosti a pokusit se ukrást cenné údaje, stejně jako rozšířit dosah sítě. Honeypot (doslovně přeloženo jako „barel s medem“) představuje speciální server s různými síťovými službami a protokoly, jako jsou HTTP, FTP atd. (viz obr. 1).
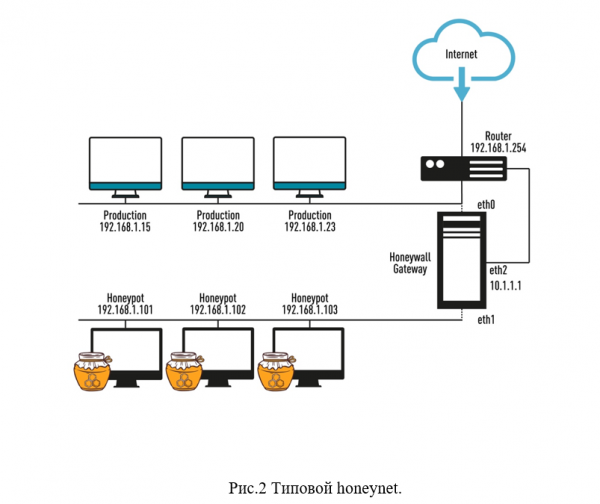
Pokud spojíme několik honeypots do sítě, získáme již efektivnější systém honeynet, který představuje simulaci korporátní sítě společnosti (webový server, souborový server a další komponenty sítě). Takové řešení umožňuje pochopit strategii jednání útočníků a uvést je v omyl. Typická honeynet zpravidla funguje paralelně s pracovní sítí a zcela nezávisle na ní. Takovou „síť“ lze publikovat na internetu po samostatném kanálu, pro ni lze také vyčlenit samostatný rozsah IP adres (viz obr. 2).
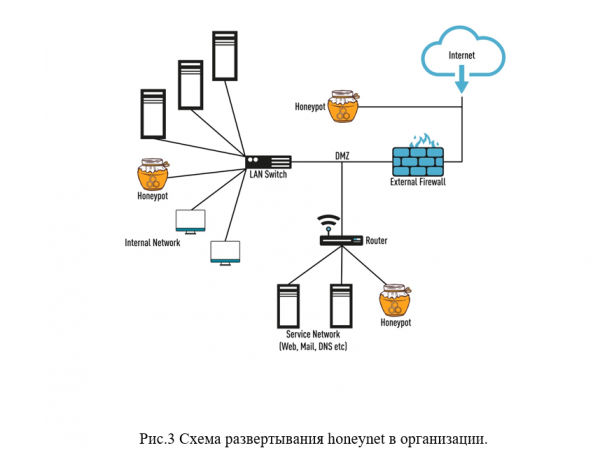
Smyslem použití honeynet je ukázat hackerovi, že se údajně dostal do firemní sítě organizace, ve skutečnosti se útočník nachází v „izolovaném prostředí“ a pod pečlivým dohledem odborníků na kybernetickou bezpečnost (viz obr. 3).
Zde je také potřeba zmínit takový prostředek, jako je „pískoviště“ (angl., sandbox), který umožňuje útočníkům instalovat a spouštět škodlivé programy v izolovaném prostředí, kde mohou IT specialisté sledovat jejich činnosti za účelem odhalení potenciálních rizik a přijetí nezbytných protiopatření. V současnosti se většinou sandboxing realizuje na vyhrazených virtuálních strojích na virtuálním hostu. Je však třeba poznamenat, že sandboxing ukazuje pouze to, jak se chovají nebezpečné a škodlivé programy, zatímco honeynet pomáhá specialistovi analyzovat chování „nebezpečných hráčů“.
Zřejmým přínosem honeynetů je to, že uvádějí útočníky v omyl, plýtvají jejich silami, zdroji a časem. Výsledkem je, že místo skutečných cílů útočí na falešné a mohou přerušit útok na síť, aniž by něco dosáhli. Technologie honeynetů se nejčastěji používají ve vládních institucích a velkých korporacích, finančních organizacích, protože tyto struktury se stávají cíli velkých kybernetických útoků. Nicméně, malé a střední podniky (SMB) také potřebují efektivní nástroje pro prevenci incidentů informační bezpečnosti, ale honeynety v sektoru SMB se nepoužívají tak snadno kvůli nedostatku kvalifikovaných pracovníků pro tak složitou práci.
Omezenost řešení Honeypots a Honeynets
Proč nejsou honeypots a honeynets v současnosti nejlepšími řešeními pro odolávání útokům? Je třeba poznamenat, že útoky se stávají stále rozsáhlejšími, technicky složitějšími a mohou způsobit vážné poškození IT infrastruktury organizace, a kybernetická kriminalita se dostala na zcela novou úroveň a představuje vysoce organizované stínové podnikatelské struktury, které disponují všemi potřebnými zdroji. K tomu je třeba přidat i "lidský faktor" (chyby v nastavení softwaru a hardware, činnosti insiderů atd.), proto použití pouze technologií k prevenci útoků již nyní nestačí.
Níže uvádíme hlavní omezení a nedostatky honeypotů (honeynetů):
"Honeypot" byl původně navržen pro identifikaci hrozeb, které jsou mimo firemní síť, jsou určeny spíše pro analýzu chování útočníků a nejsou určeny pro rychlou reakci na hrozby.
Útočníci se obvykle již naučili rozpoznávat emulované systémy a vyhýbat se honeypotům.
Honeynety (honeypoty) mají extrémně nízkou úroveň interaktivity a spolupráce s ostatními bezpečnostními systémy, což ztěžuje získání podrobných informací o útocích a útočnících a tedy efektivní a rychlou reakci na incidenty informační bezpečnosti. Kromě toho odborníci na informační bezpečnost dostávají velké množství falešných upozornění na hrozby.
V některých případech mohou hackeři použít kompromitovaný honeypot jako výchozí bod pro pokračování útoku na síť organizace.
Často se objevují problémy se škálovatelností honeypotů, vysokou operační zátěží a konfigurací těchto systémů (vyžadují vysoce kvalifikované specialisty, nemají uživatelsky přívětivé rozhraní pro správu atd.). Existují značné obtíže s nasazením honeypotů ve specializovaných prostředích, jako jsou IoT, POS, cloudových systémech atd.
2. Technologie dezinformace: výhody a základní principy fungování
Zkoumáním všech výhod a nevýhod honeypotů docházíme k závěru, že je třeba zcela nový přístup k reakci na incidenty informační bezpečnosti, jehož cílem je vypracovat rychlou a adekvátní odpověď na akce útočníků. A takovým řešením jsou technologie Kybernetická dezinformace (Security deception).
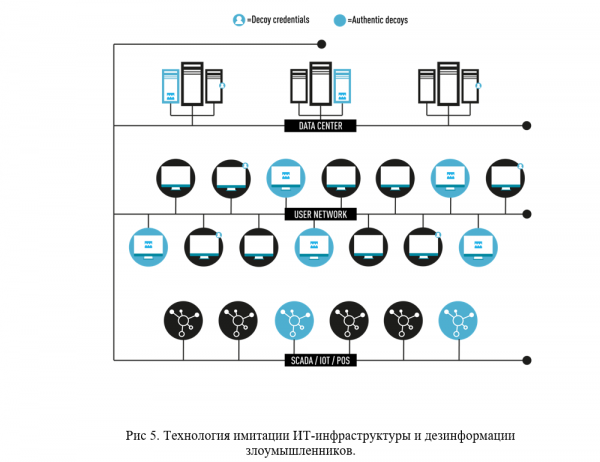
Terminologie „Kybernetická dezinformace“, „Security deception“, „Technologie dezinformace“, „Distribuovaná platforma dezinformace“ (DDP) je relativně nová a objevila se nedávno. V podstatě všechny tyto termíny označují použití „technologií podvodu“ nebo „technik imitace IT infrastruktury a dezinformace útočníků“. Nejjednodušší řešení dezinformace vycházejí z myšlenek honeypotů, ale na technologicky pokročilejší úrovni, která předpokládá větší automatizaci detekce hrozeb a reakce na ně. Na trhu již existují vážná řešení třídy DDP, která nabízejí snadné nasazení a škálovatelnost a disponují řadou „pastí“ a „nábídek“ pro útočníky. Například dezinformace umožňuje emulovat takové objekty IT infrastruktury, jako jsou databáze, pracovní stanice, routery, switche, bankomaty, servery a SCADA, lékařské zařízení a IoT.
Jak funguje „Distribuovaná platforma dezinformace“? Po nasazení DDP bude IT infrastruktura organizace strukturována jako by byla ze dvou vrstev: první vrstva je skutečná infrastruktura firmy, zatímco druhá vrstva je „emulované“ prostředí složené z pastí (angl., decoys, traps) a návnad (angl., lures), které jsou umístěny na skutečných fyzických zařízeních sítě (viz obr. 4).
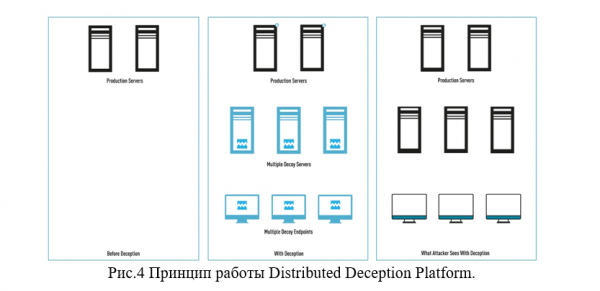
Například útočník může objevit falešné databáze s "důvěrnými dokumenty", podvržené údaje typu "privilegovaných uživatelů" — všechny tyto jsou falešné cíle, které mohou vzbudit zájem narušitelů, tím je odvedou od skutečných informačních aktiv společnosti (viz obr. 5).
DDP je novinkou na trhu produktů kybernetické bezpečnosti, tato řešení existují jen několik let a zatím si je může dovolit pouze korporátní sektor. Ale malé a střední podniky brzy také využijí Deception, a to pronájmem DDP od specializovaných poskytovatelů "jako službu". Tento model je dokonce pohodlnější, protože není třeba vlastnit vysoce kvalifikované pracovníky.
Níže jsou uvedeny hlavní výhody technologie Deception:
Autenticita. Technologie Deception je schopna reprodukovat plně autentické IT prostředí společnosti, kvalitně emulovat operační systémy, IoT, POS, specializované systémy (lékařské, průmyslové apod.), služby, aplikace, přihlašovací údaje atd. Lapače (decoys) jsou pečlivě smíchány s pracovním prostředím, a útočník je nebude moci identifikovat jako honeypoty.
Zavedení. DDP využívá strojové učení (machine learning, ML) při své činnosti. Díky ML je zajištěna jednoduchost, flexibilita v nastavení a efektivita zavádění Deception. "Lapače" a "návnady" se velmi rychle aktualizují, zapojující útočníka do "falešné" IT infrastruktury společnosti, zatímco vyspělé analytické systémy založené na umělé inteligenci mohou odhalit aktivní činnosti hackerů a zabránit jim (například pokus o přístup do Active Directory na základě podvodných přihlašovacích údajů).
Jednoduchost provozu. Moderní "Distributed Deception Platforms" jsou snadné na údržbu a správu. Obvykle jsou spravovány prostřednictvím místní nebo cloudové konzole, existují možnosti integrace s korporátním SOC (Security Operations Center) přes API a s mnoha stávajícími bezpečnostními kontrolními prostředky. K údržbě a fungování DDP nejsou potřeba služby vysoce kvalifikovaných odborníků na kybernetickou bezpečnost.
Škálovatelnost. Deception technologie mohou být nasazeny v fyzických, virtuálních a cloudových prostředích. Úspěšně DDP funguje také v specializovaných prostředích, jako jsou IoT, ICS, POS, SWIFT atd. Pokročilé Deception platformy mohou projevovat "technologie klamání" i v vzdálených kancelářích, izolovaných prostředích, a to bez nutnosti dalšího kompletního nasazení platformy.
Interakce. Použitím efektivních a atraktivních nástrah (decoys), které jsou založeny na reálných OS a vymyšleně umístěny mezi skutečnou IT infrastrukturou, platforma Deception shromažďuje rozsáhlé informace o útočníkovi. Poté DDP zajišťuje přenos upozornění na hrozby, generuje zprávy a provádí automatickou reakci na incidenty informační bezpečnosti.
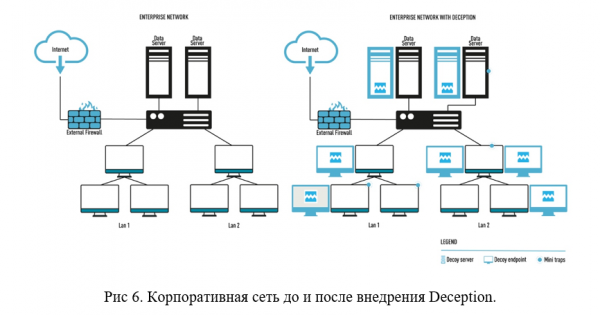
Bod začátku útoku. V moderních Deception jsou nástrahy a návnady umístěny uvnitř rozsahu sítě, nikoli za jejími hranicemi (jak je tomu v případě honeypotů). Tento model nasazení nástrah brání útočníkovi používat je jako opěrný bod pro útok na skutečnou IT infrastrukturu společnosti. V pokročilejších Deception řešeních existují možnosti směrování provozu, což umožňuje směrovat veškerý provoz útočníků přes speciálně vyhrazené spojení. To umožní analyzovat aktivitu útočníků bez rizika pro cenné aktivum společnosti.
Přesvědčivost "technologií klamání". V počáteční fázi útoku útočníci shromažďují a analyzují data o IT infrastruktuře, poté je využijí k horizontálnímu postupu v rámci firemní sítě. S pomocí "technologií klamání" útočník nepochybně spadne do "nástrah", které ho odvedou od skutečných aktiv organizace. DDP analyzuje potenciální cesty přístupu k přihlašovacím údajům ve firemní síti a poskytne útočníkovi "falešné cíle" místo skutečných přihlašovacích údajů. Těchto možností velmi chybělo technologiím honeypot. (Viz obr. 6).
Deception VS Honeypot
A nakonec se dostáváme k nejzajímavějšímu momentu našeho výzkumu. Pokusíme se vyzdvihnout hlavní rozdíly mezi technologiemi Deception a Honeypot. Přestože existují určité podobnosti, tyto dvě technologie se přece jen výrazně liší, počínaje základní myšlenkou a konče efektivitou výkonu.
Různé základní myšlenky. Jak jsme již psali výše, honeypoty jsou instalovány jako „nástraha“ kolem cenných aktiv společnosti (mimo firemní síť), a tímto způsobem se snaží odvést pozornost útočníků. Technologie honeypot je založena na představě o infrastruktuře organizace, avšak honeypoty se mohou stát výchozím bodem pro zahájení útoku na síť společnosti. Technologie Deception byla vyvinuta s ohledem na útočníky a umožňuje identifikovat útok v rané fázi, a tak specialisté na kybernetickou bezpečnost získávají výraznou výhodu před útočníky a vyhrávají čas.
„Přitahování“ VS „Zmatení“. Při používání honeypotů závisí úspěch na přitahování pozornosti útočníků a jejich motivaci přejít k cíli v honeypotu. To znamená, že útočník se musí dostat k honeypotu, a teprve potom jej můžete zastavit. Tímto způsobem může přítomnost útočníků v síti trvat několik měsíců a déle, což povede k úniku dat a způsobení škody. DDP kvalitativně imitují skutečnou IT infrastrukturu společnosti, jejich cílem není jen přitáhnout pozornost útočníka, ale zmást ho, aby ztratil čas a zdroje, ale nezískal přístup k reálným aktivům společnosti.
„Omezená škálovatelnost“ VS „automatická škálovatelnost“. Jak bylo uvedeno dříve, honeypoty a honeynety mají problémy s škálovatelností. Je to složité a drahé, a pro zvýšení počtu honeypotů v korporátním systému bude nutné přidávat nové počítače, operační systémy, kupovat licence, přidělovat IP adresy. Kromě toho je třeba mít také kvalifikovaný personál pro správu takových systémů. Platformy Deception se automaticky nasazují, jak se infrastruktura škáluje, bez významných dodatečných nákladů.
„Velké množství falešných poplachů“ VS „žádné falešné poplachy“Podstata problému spočívá v tom, že i běžný uživatel se může setkat s honeypotem, a proto "opak" této technologie spočívá v množství falešných poplachů, které odvádějí odborníky na kybernetickou bezpečnost od jejich práce. "Nástrahy" a "pastě" v DDP jsou pečlivě skryty před obyčejným uživatelským a jsou navrženy pouze pro útočníky, takže každý signál z takového systému je oznámením o skutečné hrozbě, nikoliv falešným poplachem.
Závěr
Z našeho pohledu je technologie Deception obrovským krokem vpřed ve srovnání s starší technologií honeypotů. V podstatě se DDP stala komplexní bezpečnostní platformou, která je jednoduchá na nasazení a správu.
Moderní platformy této třídy hrají důležitou roli v přesném odhalování a efektivním reagování na síťové hrozby, a jejich integrace s dalšími komponenty bezpečnostního stacku zvyšuje úroveň automatizace, zvyšuje efektivitu a účinnost reakcí na incidenty. Platformy Deception jsou založeny na autenticity, škálovatelnosti, jednoduchosti správy a integrace s dalšími systémy. To vše poskytuje významnou výhodu ve rychlosti reakce na incidenty kybernetické bezpečnosti.
Také na základě pozorování během penetračních testů společností, kde byla platforma Xello Deception nasazena nebo pilotována, lze dojít k závěru, že i zkušení penetrační testeři často nedokážou rozpoznat nástrahy v firemní síti a prohrávají tím, že se chytí do nastražených pastí. Tato skutečnost ještě jednou potvrzuje účinnost Deception a velké perspektivy, které se před touto technologií otevírají v budoucnu.
Testování produktu
Pokud vás platformy Deception zaujaly, jsme připraveni .
Sledujte aktualizace na našich kanálech (, , , )!
Zdroj: habr.com
