

Když narazíte na otázku a procházíte velké množství dokumentace, snažte se systematizovat a zaznamenat, co jste se naučili, abyste si to lépe zapamatovali. Také vytvořte návod k této otázce, abyste nemuseli znovu procházet celou cestu.
Původní dokumentace se nachází v hojném množství na
Formulace úkolu
Klient chce spojit několik pronajatých serverů do jedné sítě, aby se zbavil nutnosti platit za několik dalších podsítí, připojit vše za router, přidělit jim vnitřní lokální adresy a zabezpečit to firewallem. Aby celý provoz běžel uvnitř VLAN. Navíc chce převést virtuální stroje ze starého serveru na nový a ten starý opustit, upgradovat staré vybavení a zároveň přejít na nový Proxmox.
Klient měl původně 5 serverů, na každém s další podsíti, první adresa z přidělené podsítě byla přidělena na další most na Proxmox.
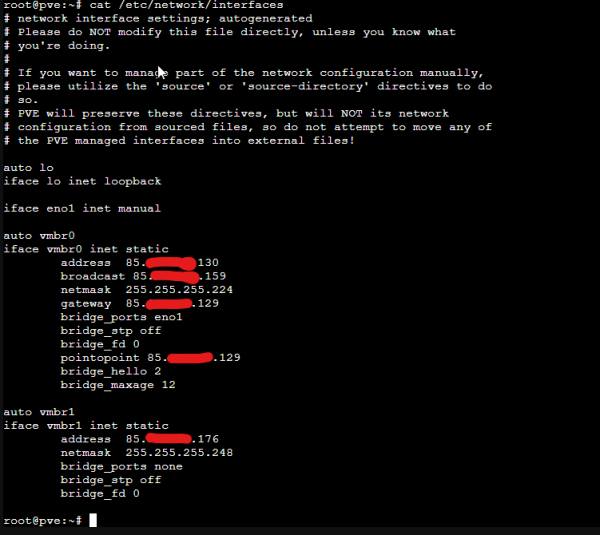
Virtuální stroje pracují na Windows a mají nastavenou adresu 85.x.x.177/29 s bránou 85.x.x.176.
A podobně jsou nastaveny všechny 5 servery se svými virtuálními stroji.
Je zajímavé, že tato konfigurace je v zásadě chybně nastavena v síti, používat adresu sítě pro první uzel a zároveň pro bránu. Pokud byste se o tuto konfiguraci pokusili na virtuálním stroji v Ubuntu, síť by nefungovala.
Implementace
- Vytváříme vSwitch v rozhraní, přidělujeme mu VlanID, přidáváme tento vSwitch ke všem potřebným serverům.
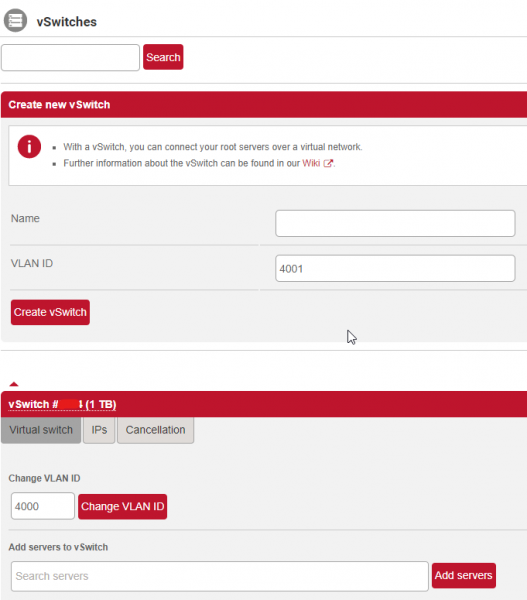
- Vytváříme testovací server, abychom mohli nastavit a přestěhovat se bez problémů.
Spouštíme první virtuální stroj chr podle .
Pokud používáte uvedený skript, dejte si pozor, že na začátku se kontroluje existence adresáře -d /root/temp, a pokud neexistuje, vytváří se adresář /home/root/temp, nicméně práce pokračuje s adresářem /root/temp. Skript je třeba opravit, aby odpovídal vytváření příslušného adresáře.
- Nastavujeme síť pro Proxmox.
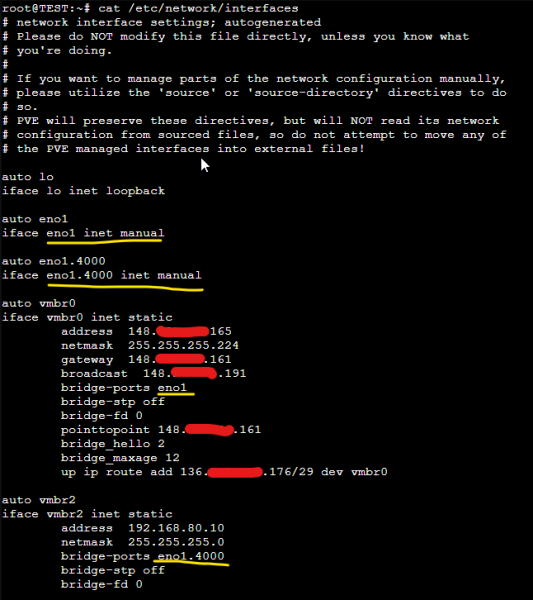
Přidáváme subinterfaci s číslem VLAN, uvádíme, že nastavení adres bude probíhat na mostech s použitím inet manual. DŮLEŽITÉ. Nelze nastavovat IP adresy na rozhraních, které poté zapojíte do mostu, jak to bude fungovat a zda vůbec, není nikomu známo.
Následně vytvoříme most vmbr0 – a přiřadíme mu první adresu samotného serveru, kterou jsme obdrželi od poskytovatele Hetzner, určíme port mostu – první fyzické rozhraní bez VLAN, a navíc přidáme příkaz pro přidání trasy k naší dodatečné síti, kterou jsme u Hetzner objednali pro tento server přes tento most. Přidání trasy bude fungovat, až se rozhraní spustí.
Druhým mostem bude pro nás rozhraní pro lokální provoz, přidáme na něj adresu pro zajištění konektivity mezi různými servery Proxmox v lokální síti bez výstupu na internet a u portu uvedeme subrozhraní eno1.4000, které je vyhrazeno pro náš VlanID.
Při počátečním nastavení se objevují rady, že lze pro Proxmox navíc nainstalovat balíček ifupdown2, a že při změnách v síťových rozhraních server není nutné zcela restartovat. To však platí pouze pro prvotní nastavení, a při použití mostů a nastavení již virtuálních strojů se objevují problémy s odpojením sítě ve virtuálních strojích. Když jste například upravili rozhraní vmbr2, a při aplikaci konfigurace se síť odpojí na všech interních rozhraních a znovu se nezvedne, dokud server úplně nenačtete. ifdown&&ifup nepomáhají. Pokud má někdo řešení – budu vděčný.
První nastavené rozhraní na serveru zůstává funkční a dostupné.
Přiřazení adresy pro CHR, aby se neztratily adresy z poolu.
Pool adres, který vydává Hetzner, vypadá pro síťaře poněkud podivně, přibližně takto:
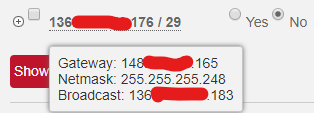
Podivnost spočívá v tom, že jako bránu se navrhuje používat vlastní adresu fyzického serveru.
Klasická varianta, kterou sám Hetzner navrhuje, byla uvedena v zadání úlohy a byla realizována klientem samostatně. V této variantě klient ztrácí první adresu na adresu sítě, druhou adresu na mostě proxmox a ta bude také bránou, a poslední adresu pro broadcast. Adresy IPv4 nikdy nejsou nadbytečné. Pokud se však pokusíte přímo přidělit na CHR IP adresu 136.x.x.177/29 a bránu pro 0.0.0.0/0 148.x.x.165, budete to moci udělat, avšak brána nebude přímo připojená a proto bude nedosažitelná.
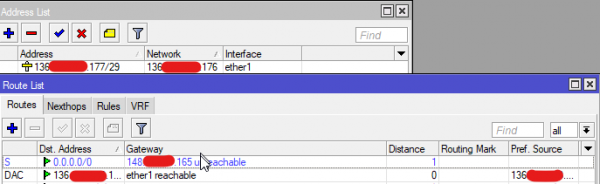
Vyřešit situaci lze, pokud použijete síť 32 na každou adresu a jako název sítě uvedete požadovanou adresu, která může být jakákoli. Výsledkem je ekvivalent point-to-point spojení.
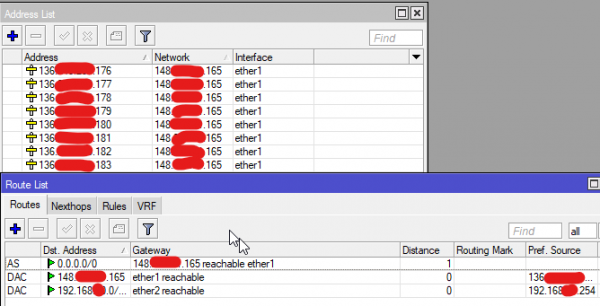
V tomto případě bude brána samozřejmě dostupná a vše bude fungovat tak, jak potřebujeme.
Pamatujte, že u takové konfigurace se nedoporučuje používat pravidlo SRC-NAT masquerade, protože výstupní adresa bude neurčitě různá; lépe je specifikovat action: src-NAT a konkrétní adresu, ze které budete klienta uvolňovat.
- A nakonec.
Pro blokování přístupu k samotnému Proxmoxu z internetu použijte vestavěné prostředky: existuje skvělý firewall.
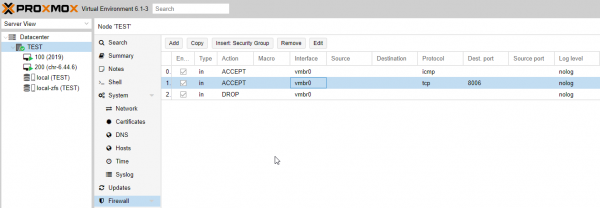
Není dobré používat firewall nabízený Hetznerem, abyste se nezamotal do umístění nastavení. Také Hetzner bude působit na všechny sítě, včetně těch, které jsou nastavené na CHR, a pro otevření a přesměrování portů bude nutné to udělat také v webovém rozhraní poskytovatele.
Zdroj: habr.com
