

Nedávno jsem se podělil v naší organizaci. V komentářích byla vznesena vážná otázka informační bezpečnosti hardwarových řešení USB over IP, která nás také velmi znepokojuje.
Takže, nejprve si definujme výchozí podmínky.
- Velké množství klíčů elektronické ochrany.
- Přístup k nim je nezbytný z různých geografických míst.
- Zvažujeme pouze hardwarová řešení USB over IP a snažíme se toto řešení zabezpečit přijetím dalších organizačních a technických opatření (prozatím nezvažujeme alternativy).
- V rámci tohoto článku nebudu podrobně popisovat modely hrozeb, které zvažujeme (mnohé lze nalézt v ), ale stručně se zastavím u dvou bodů. Vylučujeme z modelu sociální inženýrství a protiprávní jednání samotných uživatelů. Zvažujeme možnosti neoprávněného přístupu k USB zařízením z jakékoli sítě bez běžných přihlašovacích údajů.
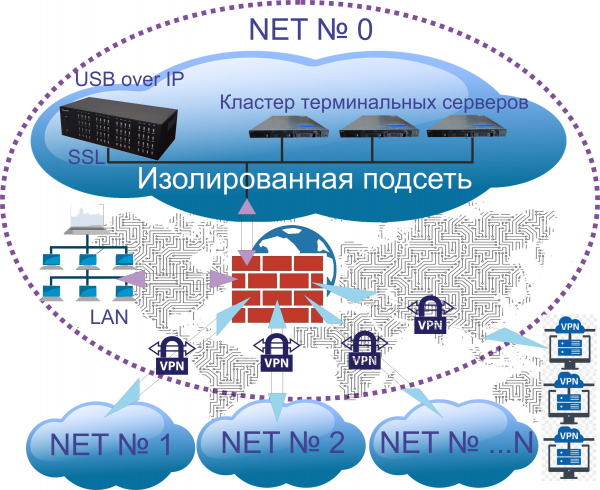
Pro zajištění bezpečnosti přístupu k USB zařízením byla přijata organizační a technická opatření:
1. Organizační bezpečnostní opatření.
Spravovaný USB over IP koncentrátor je umístěn v kvalitně zamykatelném serverovém skříni. Fyzický přístup k němu je organizován (SCD do sama místnosti, videodohled, klíče a přístupová práva jsou u velmi omezeného okruhu osob).
Všechny používané USB zařízení v organizaci jsou podmíněně rozdělena do 3 skupin:
- Kritická. Finanční elektronické podpisy – používány v souladu s doporučeními bank (ne přes USB over IP)
- Důležitá. Elektronické podpisy pro obchodní platformy, služby, EDI, reporty atd., řada klíčů pro software – používány s použitím spravovaného USB over IP koncentrátoru.
- Nekritická. Řada klíčů pro software, kamery, několik flash disků a disků s nekritickými informacemi, USB modemy – používány s použitím spravovaného USB over IP koncentrátoru.
2. Technická bezpečnostní opatření.
Síťový přístup k spravovanému USB over IP koncentrátoru je poskytován pouze uvnitř izolované podsítě. Přístup do izolované podsítě je poskytován:
- z farmy terminálových serverů,
- přes VPN (certifikát a heslo) omezenému počtu počítačů a notebooků, prostřednictvím VPN jsou jim přiděleny trvalé adresy,
- o VPN tunelech, které propojují regionální kanceláře.
Na nejvíce spravovaném USB over IP koncentrátoru DistKontrolUSB jsou pomocí jeho standardních prostředků nastaveny funkce:
- Pro přístup k USB zařízením USB over IP koncentrátoru se používá šifrování (na koncentrátoru je aktivováno šifrování SSL), i když to už možná není nutné.
- Je nastaveno „omezení přístupu k USB zařízením podle IP adresy“. V závislosti na IP adrese je uživateli poskytnut nebo odepřen přístup k určeným USB zařízením.
- Je nastaveno „omezení přístupu k USB portu podle uživatelského jména a hesla“. Uživatelům jsou přiřazena práva na přístup k USB zařízením.
- „Omezení přístupu k USB zařízení podle uživatelského jména a hesla“ jsme se rozhodli nepoužívat, protože všechny USB klíče jsou k USB over IP koncentrátoru připojeny trvale a nejsou přesouvány z portu do portu. Pro nás je rozumnější poskytnout přístup uživatelům k USB portu se zařízením USB, které je v něm trvale nainstalováno.
- Fyzické zapínání a vypínání USB portů se provádí:
- Pro klíče od softwaru a EDO – pomocí plánovače úloh a přiřazených úkolů koncentrátoru (některé klíče jsme naprogramovali na zapnutí v 9:00 a vypnutí v 18:00, některé od 13:00 do 16:00);
- Pro klíče od obchodních platforem a některého softwaru – uživateli s oprávněním prostřednictvím webového rozhraní;
- Kamery, některé flash disky a disky s nekritickými informacemi – jsou zapnuty neustále.
Předpokládáme, že taková organizace přístupu k USB zařízením zajišťuje jejich bezpečné používání:
- z regionálních kanceláří (podmíněně NET č. 1 …… NET č. N),
- pro omezený počet počítačů a notebooků, které připojují USB zařízení přes globální síť,
- pro uživatele zveřejněné na terminálových serverech aplikací.
V komentářích bychom rádi slyšeli konkrétní praktická opatření zvyšující informační bezpečnost poskytování globálního přístupu k USB zařízením.
Zdroj: habr.com
