

Takhle vypadá monitorovací centrum umístěné v Moskvě, datové centrum NORD-2
O opatřeních přijatých k zajištění informační bezpečnosti (IB) jste už mnohokrát četli. Každý sebeposuzující IT specialista snadno vyjmenuje 5-10 pravidel IB. Cloud4Y však navrhuje mluvit o informační bezpečnosti datových center.
Při zajišťování informační bezpečnosti datového centra jsou nejvíce "chráněnými" objekty:
- informační zdroje (data);
- procesy shromažďování, zpracování, uchovávání a přenosu informací;
- uživatelé systému a obslužný personál;
- informační infrastruktura, zahrnující technické a softwarové prostředky pro zpracování, přenos a zobrazení informací, včetně informačních výměnných kanálů, systémů ochrany informací a prostor.
Zóna odpovědnosti datového centra závisí na modelu poskytovaných služeb (IaaS/PaaS/SaaS). Jak to vypadá, podívejte se na obrázek níže:
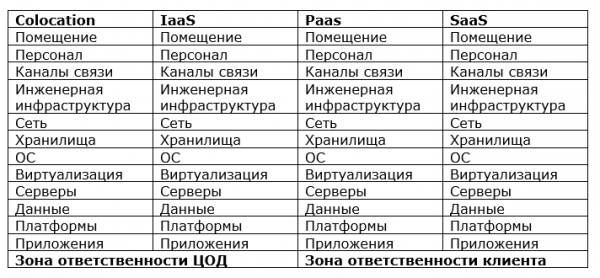
Oblast působnosti bezpečnostní politiky datového centra v závislosti na modelu poskytovaných služeb
Nejdůležitější částí vývoje politiky informační bezpečnosti je vybudování modelu hrozeb a pachatelů. Co může představovat hrozbu pro datové centrum?
- Nepříznivé události přírodního, technogenního a sociálního charakteru
- Teroristé, kriminálníci a další.
- Závislost na dodavatelích, poskytovatelích, partnerech, klientech
- Poruchy, závady, destrukce, poškození programových a technických prostředků
- Zaměstnanci datového centra, kteří realizují hrozby IB využitím práv a pravomocí, které jim byly legálně přiděleny (vnitřní porušovatelé IB)
- Zaměstnanci datového centra, kteří realizují hrozby IB mimo legálně přidělené pravomoci, a také subjekty, které nejsou součástí personálu datového centra, ale pokoušejí se o neautorizovaný přístup a nelegální jednání (vnější porušovatelé IB)
- Nesoulad s požadavky dozorových a regulačních orgánů a platnými zákony
Analýza rizik — identifikace potenciálních hrozeb a hodnocení rozsahu následků jejich realizace — pomůže správně vybrat prioritní úkoly, které by měli specialisté na informační bezpečnost datového centra řešit, a naplánovat rozpočty na pořízení technických a softwarových prostředků.
Zabezpečení je kontinuální proces, který zahrnuje fáze plánování, implementace a provozu, monitorování, analýzy a zlepšování systému řízení informační bezpečnosti. Pro vytváření systémů řízení informační bezpečnosti se používá takzvaný „».
Důležitou součástí bezpečnostních politik je rozdělení rolí a odpovědnosti zaměstnanců za jejich plnění. Politiky by měly být průběžně revidovány s ohledem na změny legislativy, nové hrozby a emerging ochranné prostředky. A samozřejmě, požadavky na informační bezpečnost by měly být sdělovány zaměstnancům a měli by být školeni.
Organizační opatření
Někteří odborníci jsou skeptičtí k „papírové“ bezpečnosti, považují za hlavní praktické dovednosti čelit pokusům o prolomení. Skutečné zkušenosti s informační bezpečností v bankách však tvrdí opak. Odborníci na informační bezpečnost mohou mít skvělou expertízu v odhalování a snižování rizik, ale pokud zaměstnanci datového centra nebudou dodržovat jejich pokyny, vše bude zbytečné.
Bezpečnost zpravidla nepřináší zisk, ale pouze minimalizuje rizika. Proto je k ní často přistupováno jako k něčemu obtěžujícímu a druhořadému. A když se bezpečnostní specialisté začnou rozčilovat (což mají plné právo), často to vyústí v konflikty se zaměstnanci a vedoucími operačních oddělení.
Existence odvětvových standardů a požadavků regulátorů pomáhá bezpečnostním pracovníkům prosazovat své názory v jednáních s vedením, zatímco schválené politiky informační bezpečnosti, ustanovení a předpisy umožňují vyžadovat od zaměstnanců dodržování tam uvedených požadavků, podkládajíc základ pro provádění často nepopulárních rozhodnutí.
Ochrana prostor
Při poskytování služeb datovým centrem na základě modelu colocation, vyvstává jako prioritní zajištění fyzické bezpečnosti a kontroly přístupu k zařízení klienta. K tomu se používají vymezené prostory (ohraničené části haly), které jsou pod videonadzoem klienta a k nimž je omezen přístup zaměstnanců datového centra.
Ve státních výpočetních centrech s fyzickou bezpečností na konci minulého století byly poměry docela dobré. Byl zaveden přístupový režim, kontrola přístupu do prostor, i když bez počítačů a kamer, požární systémy — v případě požáru se do strojovny automaticky spouštěl freon.
V současnosti je fyzická bezpečnost zajištěna ještě lépe. Systémy kontroly a řízení přístupu (SKUP) se staly inteligentními a zavádějí se biometrické metody omezení přístupu.
Systémy požární ochrany se staly bezpečnějšími pro personál a zařízení, mezi nimiž se vyznačují systémy pro inhibici, izolaci, chlazení a hypoxické působení na místo požáru. Vedle povinných systémů protipožární ochrany se v datových centrech často používá systém včasného detekování požáru typu aspirace.
Pro ochranu datových center před vnějšími hrozbami — požáry, výbuchy, zhroucením konstrukcí budovy, zaplavením, korozními plyny — se začaly používat bezpečnostní kabiny a trezory, ve kterých je serverové zařízení chráněno prakticky proti všem vnějším poškozujícím faktorům.
Slabým článkem je člověk.
„Inteligentní“ systémy videon監ización, objemové sledovací senzory (akustické, infračervené, ultrazvukové, mikrovlnné) a SKUP snížily rizika, ale nevyřešily všechny problémy. Tyto prostředky nepomohou, například když správně povolené osoby v datovém centru se správně přenášenými nástroji něco „nechtěně“ zasáhnou. A jak to často bývá, náhodné „zasažení“ přinese maximum problémů.
Na práci datového centra může mít dopad nesprávné využívání jeho zdrojů zaměstnanci, například ilegální těžba. V těchto případech mohou pomoci systémy správy infrastruktury datového centra (DCIM).
Ochrany vyžaduje i personál, neboť člověk bývá často označován za nejzranitelnější článek v ochraně systému. Cílené útoky profesionálních zločinců obvykle začínají používáním metod sociálního inženýrství. Často se nejlépe chráněné systémy zhroutí nebo jsou kompromitovány poté, co někdo někde klikl/stáhl/provedl akci. Taková rizika lze minimalizovat vzděláváním zaměstnanců a zaváděním nejlepších světových praktik v oblasti informační bezpečnosti.
Ochrana inženýrské infrastruktury
Tradičními hrozbami pro fungování datového centra jsou výpadky elektrického napájení a poruchy chladicích systémů. Na tyto hrozby si už podniky zvykly a naučily se s nimi bojovat.
Novým trendem se stalo rozšířené zavádění „inteligentního“ zařízení propojeného do sítě: spravované UPS, inteligentní chladicí a větrací systémy, různé řídicí jednotky a senzory připojené k monitorovacím systémům. Při budování modelu hrozeb datového centra bychom neměli zapomínat na pravděpodobnost útoku na síť infrastruktury (a možná i na související IT síť datového centra). Situaci komplikuje skutečnost, že část zařízení (například chladiče) může být umístěna mimo datové centrum, například na střeše pronajaté budovy.
Ochrana komunikačních kanálů
Pokud datové centrum poskytuje služby nejen podle modelu colocation, bude nutné se zabývat ochranou cloudových služeb. Podle údajů Check Point se pouze v minulém roce 51 % organizací po celém světě setkalo s útoky na cloudové struktury. DDoS útoky zastavují podnikání, ransomware požaduje výkupné a cílené útoky na bankovní systémy vedou k krádeži prostředků z účetních systémů.
Hrozby ze strany externích intruzí znepokojují i specialisty na informační bezpečnost datových center. Pro datová centra jsou nejvíce aktuální distribuované útoky zaměřené na zastavení poskytování služeb a také hrozby hacking, krádeže nebo změny dat obsažených ve virtuální infrastruktuře nebo v úložištích.
Pro ochranu externího perimetru datového centra slouží moderní systémy s funkcemi zjišťování a neutralizace škodlivého kódu, řízení aplikací a možností importu technologií pro proaktivní ochranu Threat Intelligence. V některých případech se nasazují systémy s funkcionalitou IPS (prevence intruzí) s automatizovaným přizpůsobením sady podpisů parametrům chráněného prostředí.
Pro ochranu proti DDoS útokům ruské společnosti obvykle využívají externí specializované služby, které odkloní provoz na jiné uzly a filtrují ho v cloudu. Ochrana na straně operátora je mnohem efektivnější než na straně klienta, a datová centra fungují jako zprostředkovatelé poskytujících služeb.
V datových centrech mohou docházet i k vnitřním DDoS útokům: útočník proniká na špatně zabezpečené servery jedné společnosti, která umisťuje své vybavení pomocí modelu colocation, a z nich provádí útok „odmítnutí služby“ na další klienty tohoto datového centra prostřednictvím vnitřní sítě.
Pozor na virtuální prostředí
Je třeba brát v úvahu specifika chráněného objektu – používání virtualizačních prostředků, dynamiku změn IT infrastruktur, provázanost služeb, kdy úspěšný útok na jednoho klienta může ohrozit bezpečnost ostatních. Například, pokud útočník pronikne do frontendového kontejneru při práci v PaaS na základě Kubernetes, může okamžitě získat veškeré heslové informace a dokonce i přístup k orchestraci systému.
Produkty poskytované na základě servisního modelu mají vysokou míru automatizace. Aby nedocházelo k narušení podnikání, musí mít ochranné prostředky také přiměřenou úroveň automatizace a horizontální škálovatelnosti. Škálování by mělo být zajištěno na všech úrovních informační bezpečnosti, včetně automatizace kontroly přístupu a rotace přístupových klíčů. Samostatnou výzvou je úkol škálování funkčních modulů, které provádějí inspekci síťového provozu.
Například, filtrování síťového provozu na aplikační, síťové a relační úrovni v datových centrech s vysokou mírou virtualizace by mělo být prováděno na úrovni síťových modulů hypervizoru (například Distributed Firewall od společnosti VMware) nebo prostřednictvím vytváření řetězců služeb (virtuální firewally od Palo Alto Networks).
V případě slabých míst na úrovni virtualizace výpočetních prostředků budou snahy o vytvoření komplexního systému informační bezpečnosti na úrovni platformy neefektivní.
Úrovně ochrany informací v datových centrech
Obecný přístup k ochraně – využívání integrovaných, víceúrovňových systémů zajištění informační bezpečnosti, které zahrnují makrosegmentaci na úrovni firewallu (vymezení segmentů pro různé funkční oblasti podnikání), mikrosegmentaci na základě virtuálních firewallů nebo označování značkami provozu skupin (uživatelských rolí nebo služeb), definovaných politikami přístupu.
Další úroveň zahrnuje detekci anomálií uvnitř segmentů a mezi nimi. Analyzuje se dynamika provozu, která může signalizovat přítomnost škodlivých aktivit, jako je skenování sítě, pokusy o DDoS útoky, stahování dat, například prostřednictvím segmentace databázových souborů a jejich periodického vyvstávání v relacích s dlouhými intervaly. V datovém centru probíhá obrovské množství provozu, takže pro odhalení anomálií je nutné používat pokročilé algoritmy vyhledávání, a to bez analýzy paketů. Důležité je, aby se rozpoznávaly nejen známky škodlivé a anomální aktivity, ale také činnost škodlivého softwaru i v šifrovaném provozu bez jeho dešifrování, jak je to navrženo v řešeních Cisco (Stealthwatch).
Poslední obrana - ochrana koncových zařízení lokální sítě: serverů a virtuálních strojů, například pomocí agentů instalovaných na koncových zařízeních (virtuálních strojích), které analyzují vstupně-výstupní operace, mazání, kopírování a síťové aktivity a předávají data do , kde probíhají výpočty vyžadující vysoký výkon. Tam se provádí analýza pomocí algoritmů Big Data, vytvářejí se stromy strojového učení a odhalují se anomálie. Algoritmy se samy učí na základě obrovského množství dat dodávaných globální sítí senzorů.
Lze se obejít i bez instalace agentů. Moderní prostředky ochrany informací by měly být bezagentní a integrovat se do operačních systémů na úrovni hypervisoru.
Uvedená opatření výrazně snižují rizika informační bezpečnosti, ale to může být nedostatečné pro datová centra, která zajišťují automatizaci vysoce rizikových výrobních procesů, jako jsou jaderné elektrárny.
Požadavky regulátorů
V závislosti na zpracovávaných informacích musí fyzické a virtualizované infrastruktury datového centra vyhovovat různým požadavkům na bezpečnost stanoveným zákony a průmyslovými standardy.
Mezi takové zákony patří zákon „O osobních údajích“ (152-ФЗ) a letos v platnost vstoupil zákon „O bezpečnosti objektů KII RF“ (187-ФЗ) — prokuratura již začala zkoumat průběh jeho plnění. O příslušnosti datových center k subjektům KII se stále vedou spory, ale pravděpodobně datová centra, která chtějí poskytovat služby subjektům KII, budou muset splnit požadavky nového zákonodárství.
Datová centra, která hostují vládní informační systémy, to nebudou mít jednoduché. Podle Nařízení vlády RF č. 555 z 11.05.2017 je nutné vyřešit otázky informační bezpečnosti před uvedením GIS do průmyslového provozu. A datové centrum, které chce hostit GIS, musí splnit požadavky regulátorů ještě předem.
Za posledních 30 let systémy zabezpečení datových center urazily obrovský kus cesty: od jednoduchých systémů fyzické ochrany a organizačních opatření, která ovšem ani dnes neztratila svou relevanci, k složitým inteligentním systémům, v nichž se stále častěji používají prvky umělé inteligence. Avšak podstata přístupu se v tomto nezměnila. Nejmodernější technologie nezachrání bez organizačních opatření a školení personálu, a papíry — bez softwarových a technických řešení. Bezpečnost datového centra nelze zajistit jednou provždy, je to stálá každodenní práce na odhalování prioritních hrozeb a komplexním řešení vznikajících problémů.
Co dalšího si můžete přečíst v blogu
→
→
→
→
→
Sledujte náš -kanál, abyste nezmeškali další článek! Publikujeme maximálně dvakrát týdně a pouze k věci. Také připomínáme, že můžete cloudová řešení Cloud4Y.
Zdroj: habr.com
