

Každému, kdo se pokusil spustit virtuální stroj v cloudu, je dobře známo, že standardní port RDP, pokud je ponechán otevřený, bude téměř okamžitě napaden vlnami pokusů o prolomení hesla z různých IP adres po celém světě.
V tomto článku ukážu, jak nastavit automatickou reakci na prolomení hesla přidáním nového pravidla do firewallu. InTrust je pro sběr, analýzu a ukládání nestrukturovaných dat, která již obsahuje stovky předem nastavených reakcí na různé typy útoků.
V Quest InTrust lze nastavit reakce na události, které vyvolávají pravidlo. Agent shromažďující logy InTrust obdrží oznámení o neúspěšném pokusu o přihlášení na pracovní stanici nebo serveru. Chcete-li nastavit přidání nových IP adres do firewallu, musíte zkopírovat existující specializované pravidlo pro detekci více neúspěšných přihlášení a otevřít jeho kopii pro úpravy:
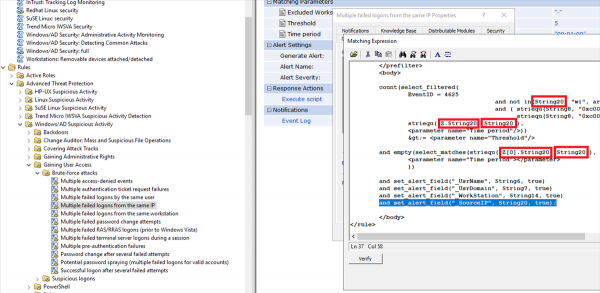
Události v registrech Windows používají takzvané InsertionString. (to je neúspěšný pokus o přihlášení do systému) a uvidíte, že nás zajímající pole jsou uložena v InsertionString14 (Název pracovní stanice) a InsertionString20 (IP adresa zdroje). Při útoku z internetu bude pole s názvem pracovní stanice pravděpodobně prázdné, proto je důležité toto místo nahradit hodnotou z IP adresy zdroje.
Takhle vypadá text události 4625
An account failed to log on.
Subject:
	Security ID:		S-1-5-21-1135140816-2109348461-2107143693-500
	Account Name:		ALebovsky
	Account Domain:		LOGISTICS
	Logon ID:		0x2a88a
Logon Type:			2
Account For Which Logon Failed:
	Security ID:		S-1-0-0
	Account Name:		Paul
	Account Domain:		LOGISTICS
Failure Information:
	Failure Reason:		Account locked out.
	Status:			0xc0000234
	Sub Status:		0x0
Process Information:
	Caller Process ID:	0x3f8
	Caller Process Name:	C:WindowsSystem32svchost.exe
Network Information:
	Workstation Name:	DCC1
	Source Network Address:	::1
	Source Port:		0
Detailed Authentication Information:
	Logon Process:		seclogo
	Authentication Package:	Negotiate
	Transited Services:	-
	Package Name (NTLM only):	-
	Key Length:		0
This event is generated when a logon request fails. It is generated on the computer where access was attempted.
The Subject fields indicate the account on the local system which requested the logon. This is most commonly a service such as the Server service, or a local process such as Winlogon.exe or Services.exe.
The Logon Type field indicates the kind of logon that was requested. The most common types are 2 (interactive) and 3 (network).
The Process Information fields indicate which account and process on the system requested the logon.
The Network Information fields indicate where a remote logon request originated. Workstation name is not always available and may be left blank in some cases.
The authentication information fields provide detailed information about this specific logon request.
	- Transited services indicate which intermediate services have participated in this logon request.
	- Package name indicates which sub-protocol was used among the NTLM protocols.
	- Key length indicates the length of the generated session key. This will be 0 if no session key was requested.
Dále přidáme hodnotu Source Network Address do textu události.
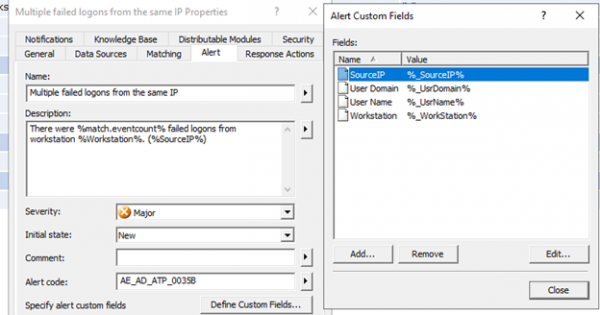
Poté je třeba přidat skript, který zablokuje IP adresu v bráně Windows. Níže je příklad, který lze k tomu použít.
Skript pro nastavení brány
param(
         [Parameter(Mandatory = $true)]
         [ValidateNotNullOrEmpty()]
         [string]
         $SourceAddress
)

$SourceAddress = $SourceAddress.Trim()
$ErrorActionPreference = 'Stop'
$ruleName = 'Quest-InTrust-Block-Failed-Logons'
$ruleDisplayName = 'Quest InTrust: Blokuje IP adresy z neúspěšných přihlášení'

function Get-BlockedIps {
    (Get-NetFirewallRule -Name $ruleName -ErrorAction SilentlyContinue | get-netfirewalladdressfilter).RemoteAddress
}

$blockedIps = Get-BlockedIps
$allIps = [array]$SourceAddress + [array]$blockedIps | Select-Object -Unique | Sort-Object

if (Get-NetFirewallRule -Name $ruleName -ErrorAction SilentlyContinue) {
    Set-NetFirewallRule -Name $ruleName -RemoteAddress $allIps
} else {
    New-NetFirewallRule -Name $ruleName -DisplayName $ruleDisplayName -Direction Inbound -Action Block -RemoteAddress $allIps
}
Nyní můžete změnit název pravidla a jeho popis, aby nedošlo k záměně.
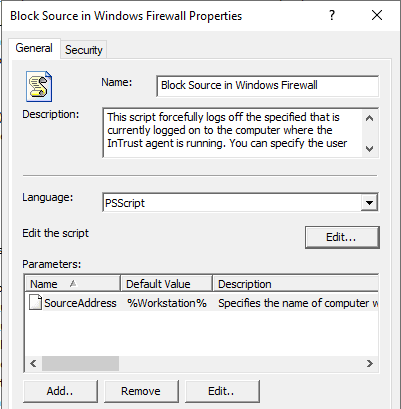
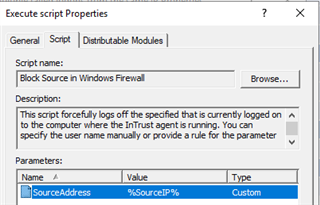
Nyní je třeba přidat tento skript jako reakci na pravidlo, aktivovat pravidlo a zajistit, že příslušné pravidlo je zahrnuto v monitorovací politice pro režim reálného času. Na agentovi musí být povoleno spouštění reakčních skriptů a musí být uveden správný parametr.
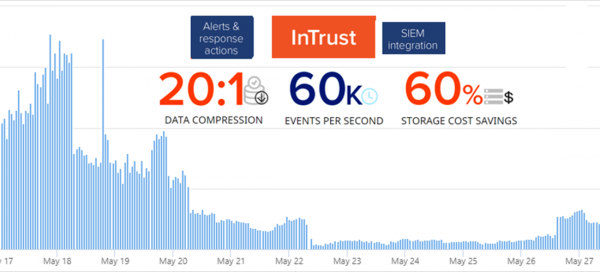
Po provedených nastaveních se počet neúspěšných autorizací snížil o 80 %. Zisk? Ještě jak!
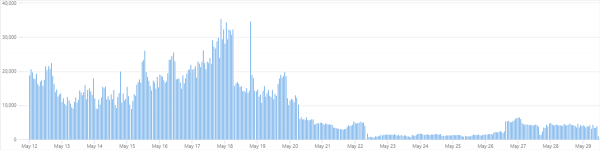
Někdy se objeví malý nárůst, ale to je způsobeno vznikem nových zdrojů útoků. Poté všechno znovu klesá.
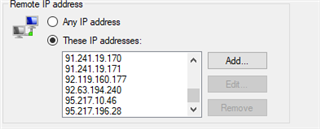
Během týdne práce bylo pravidlo brány přidáno 66 IP adres.
Níže je tabulka s 10 běžnými uživatelskými jmény, která byla použita pro pokusy o autorizaci.
Uživatelské jméno
Počet
V procentech
administrator
1220235
40.78
admin
672109
22.46
uživatel
219870
7.35
contoso
126088
4.21
contoso.com
73048
2.44
administrador
55319
1.85
server
39403
1.32
sgazlabdc01.contoso.com
32177
1.08
administrateur
32377
1.08
sgazlabdc01
31259
1.04
Sdělte nám v komentářích, jak máte nastavenou reakci na hrozby informační bezpečnosti. Jaký systém používáte, jak je pohodlný.
Pokud máte zájem vidět InTrust v akci, ve formuláři zpětné vazby na našich stránkách nebo mi napište do zprávy.
Přečtěte si další naše články na téma informační bezpečnosti:
(populární článek)
Zdroj: habr.com
