

Letos jsme zahájili velký projekt na vytvoření kyberpolygonu – prostoru pro kybernetické cvičení firem z různých odvětví. K tomu je třeba vytvořit virtuální infrastruktury, "identické k reálným" – aby kopírovaly typovou vnitřní strukturu banky, energetické společnosti atd., a to nejen v části firemního segmentu sítě. O bankovních a dalších infrastrukturách kyberpolygonu se brzy podělíme, dnes se však zaměříme na to, jak jsme tuto úlohu řešili pro technologický segment průmyslového podniku.
Samozřejmě, téma kybernetických cvičení a kyberpolygonu nevzniklo včera. Na Západě už dlouho existuje řada konkurenčních nabídek, různých přístupů k kybernetickým cvičením, a samozřejmě také nejlepší praxe. "Dobrou praxí" služeb informační bezpečnosti je periodicky prověřovat připravenost k odražení kybernetických útoků v praxi. Pro Rusko je to zatím nové téma: ano, existuje malá nabídka, která vznikla před několika lety, ale poptávka, zejména v průmyslových odvětvích, se teprve nyní začíná pomalu formovat. Domníváme se, že jsou k tomu tři hlavní důvody – tedy i problémy, které se již staly dost zřejmými.
Svět se mění příliš rychle
Ještě před 10 lety útočili hackeři převážně na organizace, odkud mohli rychle získat peníze. Pro průmysl byla tato hrozba méně relevantní. Dnes vidíme, že jejich zájem se obrací i na infrastruktury státních organizací, energetických a průmyslových podniků. Zde se častěji setkáváme s pokusy o špionáž, krádež dat pro různé účely (konkurenční vyzvědačství, vydírání) a také s pokusy o zajištění přístupových bodů v infrastruktuře pro pozdější prodej zainteresovaným stranám. A i běžné ransomware, jako je WannaCry, zasáhly mnohé takové objekty po celém světě. Současné skutečnosti tedy vyžadují, aby se specialisté v oblasti informační bezpečnosti zabývali těmito riziky a vytvářeli nové procesy. Zvláště je třeba pravidelně zvyšovat kvalifikaci a cvičit praktické dovednosti. Personál na všech úrovních operativního řízení průmyslových objektů by měl mít jasné povědomí o tom, jaké kroky podniknout v případě kybernetického útoku. Provádět kybernetická cvičení na vlastní infrastruktuře? Omlouvám se, rizika jasně převyšují možné přínosy.
Nerozumění reálným schopnostem útočníků při prolomení AСU TP a IIoT systémů
Tento problém existuje na všech úrovních organizací: ani ne všichni specialisté chápou, co se s jejich systémem může vůbec stát, jaké postoje k útoku na něj existují. Co teprve mluvit o vedení.
Bezpečnostní specialisté často poukazují na "vzduchovou mezeru", která údajně brání útočníkovi proniknout dál do firemní sítě, ale praxe ukazuje, že v 90 % organizací existuje spojení mezi firemním a technologickým segmentem. Přitom samotné prvky výstavby a správy technologických sítí také často obsahují zranitelnosti, což jsme například viděli při zkoumání zařízení. a .
Je obtížné vybudovat adekvátní model hrozeb.
V posledních letech se neustále zvyšuje složitost informačních a automatizovaných systémů a dochází k přechodu na kyberfyzičtí systémy, které předpokládají integraci výpočetních zdrojů a fyzického vybavení. Systémy se stávají natolik složitými, že analytickými metodami nelze předpovědět všechny následky kybernetických útoků. Týká se to nejen ekonomických škod pro organizaci, ale i hodnocení důsledků, které jsou srozumitelné pro technologické pracovníky a pro obor – například nedodání elektrické energie nebo jiného druhu produktu, pokud mluvíme o ropném a plynárenském průmyslu či petrochemii. A jak v takové situaci stanovit priority?
Tohle všechno, podle našeho názoru, se stalo předpokladem pro vznik konceptu kybernetických cvičení a kybernetických polygonů v Rusku.
Jak je uspořádáno technologické segment kybernetického polygonu
Kybernetický polygon je komplex virtuálních infrastruktur, které napodobují typické struktury podniků různých odvětví. Umožňuje «cvičit na kočkách» – osvojit si praktické dovednosti specialistů bez rizika, že by něco nevyšlo podle plánu a kybernetická cvičení by způsobila škody reálné podnikatelské činnosti. Velké společnosti v oblasti informační bezpečnosti začínají rozvíjet tento směr a podobná kybernetická cvičení ve formátu her lze například vidět na Positive Hack Days.
Standardní schéma síťové infrastruktury podmíněného velkého podniku nebo korporace je dostatečně standardní soubor serverů, pracovních počítačů a různých síťových zařízení s typovým souborem podnikových aplikací a systémů informační bezpečnosti. Odvětvový kybernetický polygon je to samé plus vážná specifika, která výrazně ztěžují virtuální model.
Jak jsme přiblížili kybernetický polygon realitě
Konceptuálně vzhled průmyslové části kybernetického polygonu závisí na vybraném způsobu modelování složitého kyberfyzičtího systému. Existují tři hlavní přístupy k modelování:
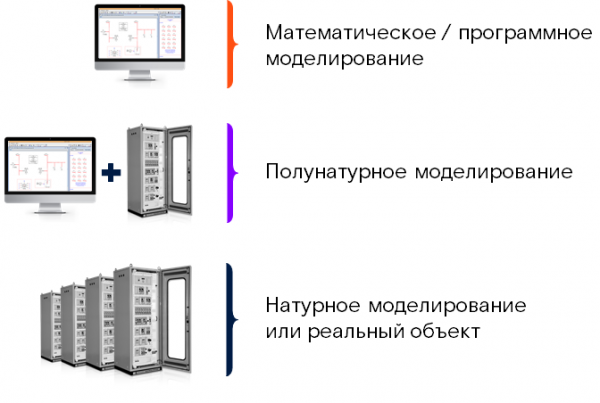
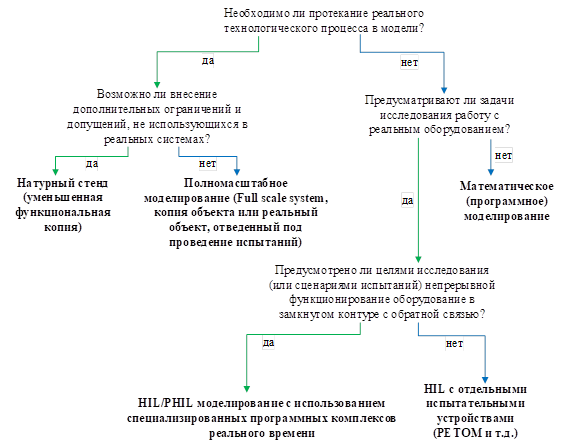
Každý z těchto přístupů má své výhody a nevýhody. V různých případech, v závislosti na konečném cíli a existujících omezeních, mohou být všechny tři výše uvedené způsoby modelování aplikovány. Pro zformování volby těchto způsobů jsme sestavili následující algoritmus:
Výhody a nevýhody různých metod modelování lze znázornit pomocí diagramu, kde osy y představují rozsah oblastí výzkumu (tj. flexibilitu navrhovaného modelovacího nástroje) a osy x představují přesnost modelování (míru shody s reálným systémem). Vzniká prakticky Gartnerův čtverec:
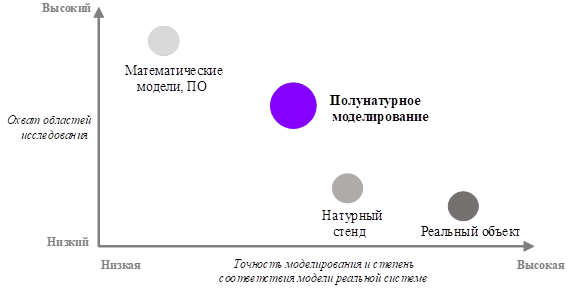
Optimální poměr přesnosti a flexibility modelování představuje tzv. polonaturální modelování (hardware-in-the-loop, HIL). V rámci tohoto přístupu je kybernetický fyzický systém částečně modelován pomocí skutečného vybavení a částečně pomocí matematických modelů. Například elektrická rozvodna může být reprezentována skutečnými mikroprocesorovými zařízeními (terminály reléové ochrany), servery automatizovaných řídicích systémů a dalším sekundárním vybavením, zatímco fyzikální procesy probíhající v elektrické síti jsou realizovány pomocí počítačového modelu. Dobře, metodu modelování jsme určili. Nyní bylo třeba vyvinout architekturu kyberpolygonu. Aby kybernetická cvičení byla skutečně užitečná, musí být všechny vazby reálného složitého kybernetického fyzického systému co nejpřesněji reprodukovány na polygonu. Proto naše, stejně jako v reálném životě, technologická část kyberpolygonu sestává z několika vzájemně interagujících úrovní. Připomínám, že typová infrastruktura průmyslových sítí zahrnuje nejnižší úroveň, která se označuje jako tzv. „první zařízení“ — to je optické vlákno, elektrická síť nebo něco jiného — v závislosti na odvětví. Vyměňuje si data a je řízena specializovanými průmyslovými kontroléry, které jsou řízeny SCADA systémy.
Začali jsme vytváření průmyslové části kyberpolygonu z energetického segmentu, který je pro nás nyní prioritou (v plánu je také ropný a chemický průmysl).
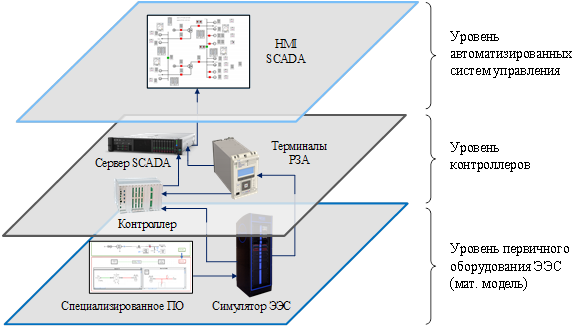
Je zřejmé, že úroveň primárního zařízení nelze realizovat prostřednictvím fyzického modelování pomocí skutečných objektů. Proto jsme v první fázi vyvinuli matematický model energetického objektu a přilehlé části energetického systému. Tento model zahrnuje veškeré silové vybavení stanic – elektrická vedení, transformátory a tak dále, a je vypracován ve specializovaném softwarovém balíčku RSCAD. Tímto způsobem vytvořený model může být zpracováván výpočetním komplexem reálného času – jeho hlavní výhodou je, že čas procesu v reálném systému a čas procesu v modelu jsou naprosto identické – to znamená, že pokud v reálné síti trvá zkratu dvě sekundy, bude se tak dlouho modelovat i v RSCAD. Získáváme „živou“ část elektroenergetického systému, která funguje podle všech fyzikálních zákonů a dokonce reaguje na vnější vlivy (například aktivaci relé a automatizace, odpojování vypínačů atd.). Interakce s externími zařízeními se podařilo dosáhnout pomocí specializovaných konfigurovatelných komunikačních rozhraní, která umožňují matematickému modelu interagovat s úrovní řídicích jednotek a úrovní automatizovaných systémů.
Úrovně řídicích jednotek a automatizovaných systémů řízení energetického objektu již lze vytvářet pomocí skutečného průmyslového vybavení (i když, v případě potřeby, můžeme také použít virtuální modely). Na těchto dvou úrovních se nacházejí, příslušně, řídicí jednotky a prostředky automatizace (RZA, PMU, USPD, počítadla) a automatizované systémy řízení (SCADA, OIK, AIIISKUE). Fyzické modelování umožňuje výrazně zvýšit realistickost modelu a tím i samotných kybernetických cvičení, protože týmy budou interagovat s reálným průmyslovým vybavením, které má své specifické vlastnosti, chyby a zranitelnosti.
Ve třetí fázi jsme realizovali interakci matematické a fyzické části modelu pomocí specializovaných hardwarových a softwarových rozhraní a zesilovačů signálu.
Výsledná infrastruktura vypadá přibližně takto:
Veškeré zařízení polygonu spolu interaguje stejně jako v reálném kyberfyzikálním systému. Pokud to podrobněji uvedeme, při konstrukci tohoto modelu jsme použili následující zařízení a výpočetní prostředky:
- Výpočetní komplex RTDS pro provádění výpočtu „v reálném čase“;
- Automatizované pracovní místo (AWM) operátora s nainstalovaným softwarem pro modelování technologického procesu a primárního vybavení elektrických podstation;
- Skříně s komunikačním vybavením, terminály PZA a vybavením APU TP;
- Skříně zesilovačů určené pro zesílení analogových signálů z desky digitálně-analogového převodníku simulátoru RTDS. Každá skříň zesilovačů obsahuje různou sadu zesilovacích bloků, které se používají pro formování vstupních signálů proudu a napětí pro zkoumané terminály PZA. Vstupní signály jsou zesilovány na úroveň potřebnou pro normální provoz terminálů PZA.
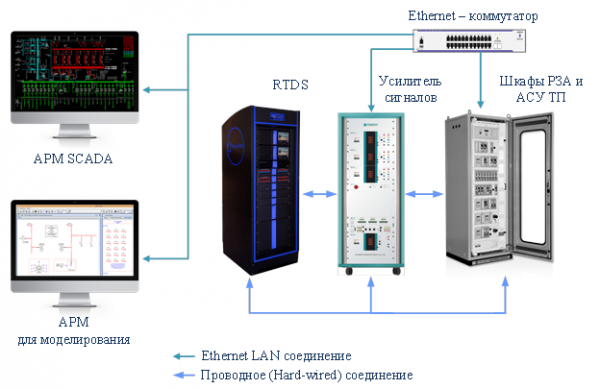
To není jediné možné řešení, ale z našeho pohledu je optimální pro provádění kybernetických cvičení, protože odráží skutečnou architekturu naprosté většiny moderních podstation a zároveň může být přizpůsobena tak, aby co nejpřesněji reprodukovala nějaké zvláštnosti konkrétního objektu.
Na závěr
Kyberpoligon je obrovský projekt a před námi je ještě spousta práce. Na jedné straně se učíme ze zkušeností západních kolegů, na druhé straně mnohé musíme dělat na základě našich zkušeností s ruskými průmyslovými podniky, protože specifika existují nejen v různých odvětvích, ale i v různých zemích. Je to složité a zajímavé téma.
Nicméně jsme přesvědčeni, že jsme v Rusku dosáhli jak se běžně říká „úrovně zralosti“, když i průmysl chápe potřebu kybernetických cvičení. To znamená, že brzy se oboru objeví vlastní osvědčené praktiky a doufám, že posílíme úroveň ochrany.
Autoři
Oleg Archangelský, hlavní analytik-metodolog projektu „Průmyslový kyberpoligon“.
Dmitrij Sjutov, hlavní inženýr projektu „Průmyslový kyberpoligon“;
Andrej Kuzněcov, vedoucí projektu „Průmyslový kybernetický polygon“, zástupce vedoucího Laboratoře kybernetické bezpečnosti AŘS TP pro výrobu
Zdroj: habr.com
