

V tomto roce mnoho firem spěchalo k práci na dálku. Některým klientům jsme organizovat více než sto vzdálených pracovních míst za týden. Bylo důležité to udělat nejen rychle, ale i bezpečně. Na pomoc přišla technologie VDI: s její pomocí je snadné šířit bezpečnostní politiky na všechna pracovní místa a chránit se před úniky dat.
V tomto článku vám ukážu, jak funguje naše služba virtuálních pracovních stolů postavená na Citrix VDI z pohledu informační bezpečnosti. Ukážu, co děláme, abychom ochránili klientské pracovní stoly před vnějšími hrozbami, jako jsou šifrovací viry nebo cílené útoky.
Jaké bezpečnostní úkoly řešíme
Identifikovali jsme několik hlavních bezpečnostních hrozeb pro službu. Na jedné straně hrozí, že se virtuální pracovní stůl nakazí z počítače uživatele. Na druhé straně je zde nebezpečí přejít z virtuálního pracovního stolu do otevřeného prostoru internetu a stáhnout infikovaný soubor. I když se to stane, nemělo by to ovlivnit celou infrastrukturu. Proto jsme při vytváření služby řešili několik úkolů:
- Ochrana celé VDI infrastruktury před vnějšími hrozbami.
- Izolace klientů navzájem.
- Ochrana samotných virtuálních pracovních stolů.
- Bezpečné připojení uživatelů z jakýchkoli zařízení.
Jádrům ochrany se stal FortiGate – firewall nové generace od Fortinet. Kontroluje provoz VDI infrastruktury, zajišťuje izolovanou infrastrukturu pro každého klienta a chrání před zranitelnostmi na straně uživatele. Jeho schopnosti jsou dostatečné na to, aby pokryly většinu otázek informační bezpečnosti.
Ale pokud má společnost specifické požadavky na bezpečnost, nabízíme další možnosti:
- Organizujeme zabezpečené připojení pro práci z domácích počítačů.
- Poskytujeme přístup k samostatné analýze bezpečnostních protokolů.
- Nabízíme správu antivirové ochrany na pracovních stolech.
- Chráníme před zranitelnostmi „nultého dne“.
- Nastavujeme mnohofaktorovou autentizaci pro dodatečnou ochranu před neoprávněným připojením.
Podrobněji vám řeknu, jak jsme splnili tyto úkoly.
Jak chráníme infrastrukturu a zajišťujeme síťovou bezpečnost
Segmentujeme síťovou část. Na stánku vyčleňujeme uzavřený segment managementu pro správu všech zdrojů. Segment managementu není přístupný zvenčí: v případě útoku na klienta se útočníci do něj nemohou dostat.
Za ochranu odpovídá FortiGate. Ten kombinuje funkce antiviru, firewallu a systému prevence narušení (intrusion prevention system, IPS).
Pro každého klienta vytváříme izolovaný síťový segment pro virtuální pracovní stanice. K tomu má FortiGate technologii virtuálních domén, nebo VDOM. Ta umožňuje rozdělit firewall na několik virtuálních entit a každému klientovi přidělit svůj VDOM, který se chová jako samostatný firewall. Pro segment managementu také vytváříme samostatný VDOM.
Vypadá to takto:
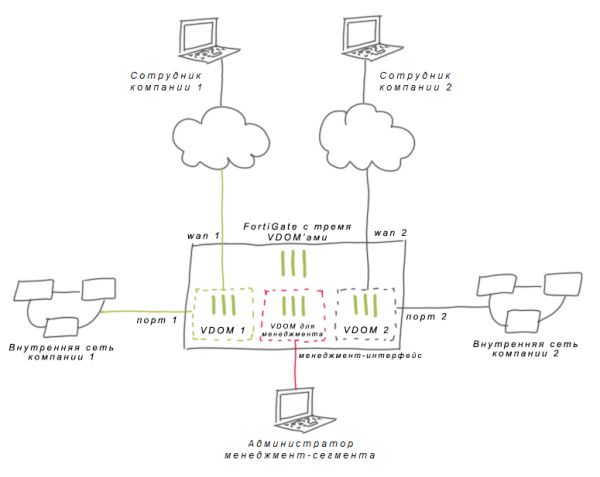
Mezi klienty není síťová propojenost: každý žije ve svém VDOM a nepůsobí na ostatní. Bez této technologie bychom museli rozdělovat klienty pravidly firewallu, což je riskantní kvůli lidskému faktoru. Taková pravidla lze přirovnat ke dveřím, které je třeba neustále zavírat. V případě VDOM vlastně „dveře“ vůbec nezůstávají.
V samostatném VDOM má klient svou adresaci a směrování. Proto překrývání rozsahů není pro firmu problém. Klient si může přiřadit potřebné IP adresy k virtuálním pracovním stanicím. To je výhodné pro velké firmy, které mají své IP plány.
Řešíme otázky propojení s firemní sítí klienta. Samostatným úkolem je propojení VDI s klientskou infrastrukturou. Pokud firma uchovává firemní systémy v našem datovém centru, lze jednoduše protáhnout síťový kabel z jeho vybavení do firewallu. Častěji se ale setkáváme s vzdálenou lokalitou – jiným datovým centrem nebo kanceláří klienta. V tomto případě promýšlíme bezpečnou výměnu s lokalitou a budujeme site2site VPN pomocí IPsec VPN.
Schémata se mohou lišit v závislosti na složitosti infrastruktury. Někde stačí připojit k VDI jedinou kancelářskou síť – tam stačí statické směrování. V velkých společnostech existuje mnoho sítí, které se neustále mění; zde je pro klienta potřeba dynamické směrování. Používáme různé protokoly: již jsme měli případy s OSPF (Open Shortest Path First), GRE tunely (Generic Routing Encapsulation) a BGP (Border Gateway Protocol). FortiGate podporuje síťové protokoly v jednotlivých VDOM, aniž by to mělo vliv na ostatní klienty.
Můžete také vytvořit a ГОСТ-VPN – šifrování na základě certifikovaných prostředků kryptochránění FSB RF. Například pomocí řešení třídy KС1 ve virtuálním prostředí „С-Терра virtuální brána“ nebo PАК ViPNet, AПКШ „Kontinent“, „С-Терра“.
Nastavujeme skupinové politiky. Dohodneme se s klientem na skupinových politikách, které se aplikují na VDI. Zde se principy nastavení nijak neliší od nastavení politik v kanceláři. Konfigurujeme integraci s Active Directory a delegujeme klientům správu některých skupinových politik. Správci klienta mohou aplikovat politiky na objekt Computer, spravovat organizační jednotku v Active Directory a vytvářet uživatele.
Na FortiGate píšeme síťovou bezpečnostní politiku pro každý klientský VDOM, nastavujeme omezení přístupu a kontrolujeme provoz. Používáme několik modulů FortiGate:
- modul IPS kontroluje provoz na malware a brání narušení;
- antivirový systém chrání jednotlivé pracovní stanice před škodlivým a špehovacím softwarem;
- webový filtr blokuje přístup k nedůvěryhodným zdrojům a webům s škodlivým nebo nepřijatelným obsahem;
- nastavení firewallu mohou povolit uživatelům přístup na internet pouze na určité webové stránky.
Někdy chce klient sám řídit přístup zaměstnanců k webům. Častěji s takovým požadavkem přicházejí banky: bezpečnostní služby vyžadují, aby kontrola přístupu zůstávala na straně společnosti. Takové společnosti samy monitorují provoz a pravidelně mění politiky. V tomto případě veškerý provoz z FortiGate obracíme směrem ke klientovi. K tomu používáme nakonfigurované propojení s infrastrukturou společnosti. Poté klient sám nastavuje pravidla přístupu do podnikové sítě a na internet.
Sledujeme události na stánku. Spolu s FortiGate používáme FortiAnalyzer – kolektor logů od Fortinetu. Pomocí něj sledujeme všechny záznamy událostí na VDI na jednom místě, hledáme podezřelé aktivity a sledujeme korelace.
Jeden z našich klientů používá produkty Fortinet ve své kanceláři. Pro něj jsme nastavili export logů – klient tak mohl analyzovat všechny události bezpečnosti pro kancelářské stroje a virtuální pracovní plochy.
Jak chráníme virtuální pracovní plochy
Před známými hrozbami. Pokud chce klient samostatně spravovat antivirovou ochranu, navíc instalujeme Kaspersky Security pro virtuální prostředí.
Toto řešení dobře funguje v cloudu. Všichni jsme zvyklí, že klasický antivir Kaspersky je „těžké“ řešení. Na rozdíl od něj, Kaspersky Security pro virtuální prostředí nezatěžuje virtuální stroje. Všechny virové databáze jsou na serveru, který vydává verdikty pro všechny virtuální stroje uzlu. Na virtuální pracovní ploše je nainstalován pouze lehký agent. Ten odesílá soubory k ověření na server.
Tato architektura zároveň zajišťuje ochranu souborů, ochranu proti internetu, ochranu před útoky a nesnižuje výkon virtuálních strojů. Přitom může klient sám přidávat výjimky do ochrany souborů. Pomáháme s základním nastavením řešení. O jeho zvláštnostech se zmíníme v samostatném článku.
Před neznámými hrozbami. K tomu připojujeme FortiSandbox – „písečnou“ řešení od Fortinetu. Používáme ji jako filtr pro případ, že by antivir prošel hrozbu „nultého dne“. Po stažení souboru nejprve kontrolujeme jeho antivirem, a poté ho posíláme do „písečné“. FortiSandbox emuluje virtuální stroj, spouští soubor a sleduje jeho chování: na jaké objekty v registru se obrací, zda odesílá externí požadavky a podobně. Pokud se soubor chová podezřele, virtuální stroj v písečné se odstraní a škodlivý soubor se nedostane na uživatelskou VDI.
Jak nastavujeme bezpečné připojení k VDI
Kontrolujeme shodu zařízení s požadavky IČ. Od doby, co jsme přešli na domácí práci, nás klienti kontaktovali s žádostmi: zajistit bezpečnou práci uživatelů na jejich osobních počítačích. Každý odborník na kybernetickou bezpečnost ví, že ochrana domácích zařízení je obtížná: není možné tam nainstalovat potřebný antivirus nebo použít skupinové politiky, protože se nejedná o kancelářské vybavení.
VDI se ve výchozím nastavení stává bezpečnou "vrstvou" mezi osobním zařízením a podnikovou sítí. Pro ochranu VDI před útoky z uživatelského stroje zakazujeme schránku a bráníme připojení USB. To však samo o sobě nezajišťuje bezpečnost uživatelského zařízení.
Problém řešíme pomocí FortiClient. Toto je nástroj pro ochranu koncových bodů (endpoint protection). Zaměstnanci společnosti instalují FortiClient na své domácí počítače a pomocí něj se připojují k virtuálnímu pracovnímu stolu. FortiClient řeší hned 3 úkoly:
- stává se "jediným oknem" pro přístup uživatele;
- ověřuje, zda je na osobním počítači nainstalován antivirus a zda jsou nainstalovány poslední aktualizace operačního systému;
- vytváří VPN tunel pro bezpečný přístup.
Zaměstnanec získává přístup pouze v případě, že projde kontrolou. Virtuální pracovní stoly jsou přitom nedostupné z internetu, což znamená, že jsou lépe chráněny před útoky.
Pokud si společnost chce sama spravovat ochranu koncových bodů, nabízíme FortiClient EMS (Endpoint Management Server). Klient si může sám nastavit skenování pracovních stolků a prevenci vniknutí, vytvořit bílý seznam adres.
Přidáváme faktory autentizace. Ve výchozím nastavení se uživatelé autentizují přes Citrix netscaler. Tady také můžeme posílit bezpečnost pomocí vícestupňové autentizace založené na produktech SafeNet. Tématu se budeme věnovat více, o tom napíšeme v samostatném článku.
Takové zkušenosti s různými řešeními jsme nasbírali za poslední rok práce. Služba VDI se nastavuje zvlášť pro každého klienta, proto jsme vybírali maximálně flexibilní nástroje. Možná brzy přidáme něco dalšího a podělíme se o zkušenosti.
7. října v 17:00 moji kolegové přednesou informace o virtuálních pracovních stolech na webináři "Potřebujete VDI, nebo jak uspořádat dálkovou práci?"
, pokud chcete prodiskutovat, kdy je technologie VDI vhodná pro firmy a kdy je lepší použít jiné metody.
Zdroj: habr.com
