

Tuto recenzi (nebo pokud chcete, průvodce srovnáním) jsem napsal, když mi bylo přiděleno porovnat několik zařízení různých dodavatelů. Kromě toho patřila tato zařízení do různých tříd. Musel jsem se ponořit do architektury a charakteristik všech těchto zařízení a vytvořit "souřadnicový systém" pro srovnání. Budu rád, pokud moje recenze někomu pomůže:
- Porozumět popisům a specifikacím šifrovacích zařízení
- Rozlišit "papírové" charakteristiky od těch skutečně důležitých v reálném životě
- Vystoupit za rámec obvyklého výběru dodavatelů a zahrnout do úvahy jakékoli produkty vhodné pro řešení stanoveného úkolu
- Položit správné otázky na jednání
- Sestavit požadavky na tender (RFP)
- Pochopit, jakých charakteristik se bude muset obětovat, pokud bude vybrán nějaký model zařízení
Co lze hodnotit
V zásadě je přístup použitelný pro jakákoli samostatná (standalone) zařízení vhodná pro šifrování síťového provozu mezi vzdálenými segmenty Ethernet (mezi webové šifrování). To znamená "boxy" v samostatném pouzdru (dobře, také zahrneme blade/modules pro šasi), které se připojují přes jeden nebo více Ethernet portů k lokální (kampusové) síti Ethernet s nezašifrovaným provozem, a přes jiný port (porty) – k kanálu/síti, přes kterou je již zašifrovaný provoz přenášen do dalších, vzdálených segmentů. Takové řešení pro šifrování lze nasadit v privátní nebo provozní síti přes různé typy "transportu" ("tmavé" optické vlákno, zařízení pro frekvenční oddělení, přepínanou síť Ethernet, stejně jako "pseudo- vedení", které je položeno přes síť s jinou architekturou směrování, nejčastěji MPLS), s využitím technologie VPN nebo bez ní.
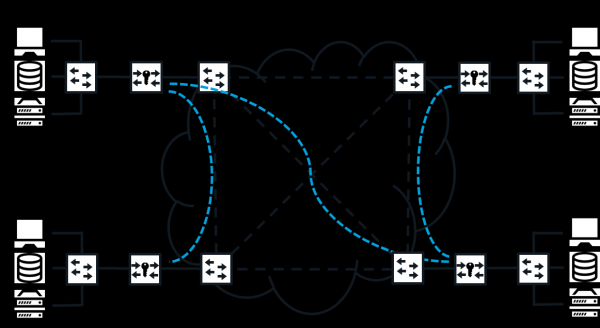
Síťové šifrování v distribuované síti Ethernet
Samotná zařízení mohou být buď specializovaná (určená výhradně pro šifrování), nebo multifunctionální (hybridní, konvergované), tedy vykonávající i jiné funkce (například firewall nebo router). Různí dodavatelé zařazují svá zařízení do různých tříd/kategorií, ale to není důležité – důležité je pouze to, zda umějí šifrovat mezi webový provoz, a jaké charakteristiky při tom mají.
Pro jistotu připomínám, že termíny jako „síťové šifrování“, „šifrování provozu“, „šifrovací zařízení“ jsou neformální, i když se často používají. V ruských normativních aktech (včetně těch, kterými se zavádějí GOSTy) se s nimi pravděpodobně nesetkáte.
Úrovně šifrování a režimy přenosu
Než se pustíme do popisu samotných charakteristik, které budou použity pro hodnocení, musíme se nejprve vyrovnat s jednou důležitou věcí, a to je „úroveň šifrování“. Všiml jsem si, že se často zmiňuje jak v oficiálních dokumentech dodavatelů (v popisech, příručkách atd.), tak v neformálních diskuzích (na jednáních, na školeních). Jakoby všichni dobře věděli, o čem je řeč, ale osobně jsem byl svědkem určité nejasnosti.
Tak co vlastně znamená „úroveň šifrování“? Je jasné, že jde o číslo úrovně referenční síťové modelu OSI/ISO, na které probíhá šifrování. Čteme GOST R ISO 7498-2–99 „Informační technologie. Propojení otevřených systémů. Základní referenční model. Část 2. Architektura ochrany informací“. Z tohoto dokumentu lze pochopit, že úroveň služby důvěrnosti (jedním z mechanismů její zajištění je právě šifrování) – to je úroveň protokolu, servisní blok dat („užitečné zatížení“, data uživatele), jehož šifrované. Jak je v normě uvedeno, služba může být zajištěna na této úrovni „vlastními silami“ nebo s pomocí nižší úrovně (přesně tak, jak je to například často zrealizováno v MACsec).
V praxi existují dva režimy přenosu šifrovaných informací přes síť (hned mě napadá IPsec, ale tyto režimy se vyskytují i v jiných protokolech). V transportním (někdy se mu také říká native) režimu se šifruje pouze servisní blok dat, zatímco hlavičky zůstávají „otevřené“, nešifrované (někdy se přidávají další pole se služebními informacemi šifrovacího algoritmu, a jiná pole se modifikují, přepočítávají). V tunelovém režimu naopak celý protokolový blok dat (tedy samotný paket) se šifruje a inkapsuluje do servisního bloku dat téže nebo vyšší úrovně, tedy je obklopen novými hlavičkami.
Úroveň šifrování sama o sobě v kombinaci s jakýmkoli režimem přenosu není dobrá ani špatná, takže nelze říci, že například L3 v transportním režimu je lepší než L2 v tunelovém. Mnoho charakteristik, podle kterých jsou zařízení hodnocena, z nich závisí. Například flexibilita a kompatibilita. Pro práci v síti L1 (přenos bitového toku), L2 (komutace rámců) a L3 (směrování paketů) v transportním režimu jsou potřeba řešení, která šifrují na stejné nebo vyšší úrovni (jinak bude zašifrována adresní informace a data nedorazí na své místo), zatímco tunelový režim umožňuje překonat toto omezení (i když na úkor jiných důležitých charakteristik).
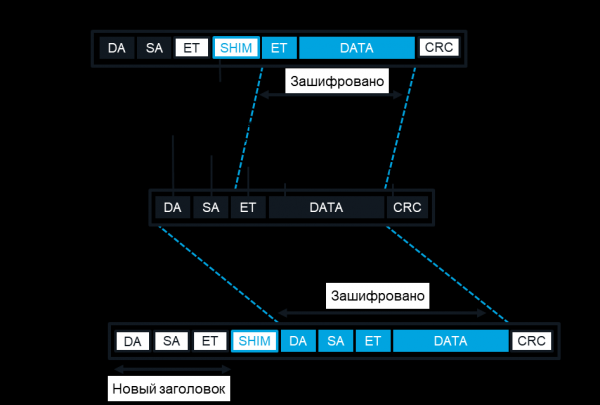
Transportní a tunelové režimy šifrování L2
A nyní se pojďme podívat na charakteristiky.
Výkon
Pro síťové šifrování je výkon komplexní a mnohorozměrný pojem. Někdy se stává, že určitý model překonává v jedné výkonnostní charakteristice, zatímco v jiné zaostává. Proto je vždy užitečné zvažovat všechny složky výkonnosti šifrování a jejich vliv na výkon sítě a aplikací, které ji využívají. Lze tu provést analogii s automobilem, pro který není důležitá pouze maximální rychlost, ale také zrychlení na „stovku“, spotřeba paliva atd. Výkonovým charakteristikám věnují společnosti-výrobci a jejich potenciální zákazníci velkou pozornost. Obvykle se právě podle výkonnosti řadí modely v řadách výrobců šifrovacích zařízení.
Je zřejmé, že výkon závisí jak na složitosti síťových a kryptografických operací prováděných na zařízení (včetně toho, jak dobře se úkoly dají paralelizovat a konvertovat do potrubí), tak na výkonu hardwaru a kvalitě vestavěného softwaru. Proto se u vyšších modelů používá výkonnější „železo“, někdy je možné jej vybavit dalšími procesory a paměťovými moduly. Existuje několik přístupů k realizaci kryptografických funkcí: na univerzálním centrálním procesoru (CPU), specializovaném zakázkovém integrovaném obvodu (ASIC) nebo na programovatelném logickém integrovaném obvodu (FPGA). Každý přístup má své výhody a nevýhody. Například CPU může být „úzkým hrdlem“ šifrování, zejména když procesor nemá specializované instrukce pro podporu šifrovacích algoritmů (nebo pokud se používají) . Specializovaným čipům chybí flexibilita, „přeprogramovat“ je pro zvýšení výkonu, přidávání nových funkcí nebo odstranění zranitelnosti není vždy možné. Kromě toho se jejich využití stává rentabilním pouze při velkých objemech výroby. Proto se stala tak populární „zlatá střední cesta“ - použití FPGA (česky PLIS). Právě na PLIS jsou vyrobeny takzvané kryptookcelerátory - vestavěné nebo připojitelné specializované hardwarové moduly pro podporu kryptografických operací.
Jelikož se jedná o síťové šifrování, je logické, že výkonnost řešení je třeba měřit ve stejných jednotkách, jaké se používají pro jiná síťová zařízení - propustnosti, procentu ztráty paketů (frame loss) a latence. Tyto hodnoty jsou definovány v RFC 1242. Mimochodem, o často zmíněné variaci latence (jitter) se v tomto RFC nic nepíše. Jak tyto hodnoty měřit? Nenašel jsem zatím žádnou schválenou metodiku (oficiální nebo neoficiální jako RFC) speciálně pro síťové šifrování. Bylo by logické použít metodiku pro síťová zařízení zakotvenou ve standardu RFC 2544. Mnoho dodavatelů se jí řídí - mnoho, ale ne všichni. Například posílají testovací provoz pouze jedním směrem místo obou, jak je doporučeno standardem. No nic.
Měření výkonu zařízení pro síťové šifrování má své specifiky. Zaprvé, je nezbytné provádět veškerá měření pro dvojici zařízení: i když jsou šifrovací algoritmy symetrické, latence a ztráty paketů při šifrování a dešifrování nemusí být nutně shodné. Zadruhé, má smysl měřit konkrétně delta, tedy vliv síťového šifrování na konečný výkon sítě, porovnáváním dvou konfigurací: bez šifrovacích zařízení a s nimi. Nebo, jak v případě hybridních zařízení kombinujících více funkcí vedle síťového šifrování, při vypnutém a zapnutém šifrování. Tento vliv může být různý a závisí na schématu připojení šifrovacích zařízení, na pracovních režimech a konečně na charakteru provozu. Konkrétně, mnohé parametry výkonu závisí na délce paketů, a proto se pro porovnání výkonu různých řešení často používají grafy závislosti těchto parametrů na délce paketů, nebo se používá IMIX - rozdělení provozu podle délky paketů, které přibližně odráží skutečnost. Pokud vezmeme pro srovnání stejnou základní konfiguraci bez šifrování, budeme schopni porovnávat řešení pro síťové šifrování realizovaná různými způsoby, aniž bychom se zabývali těmito rozdíly: L2 s L3, „uchovej-a-předávej“ (store-and-forward) s průchozím (cut-through), specializované s konvergovanými, GOST s AES a tak dále.
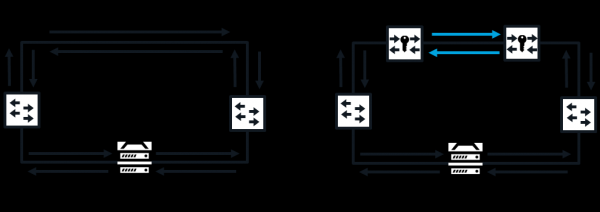
Schéma připojení pro testování výkonu
První charakteristika, na kterou se zaměřuje pozornost – to je „rychlost“ šifrovacího zařízení, tedy šířka pásma (bandwidth) jeho síťových rozhraní, rychlost toku bitů. Ta je určena síťovými standardy, které rozhraní podporují. Pro Ethernet jsou běžná čísla – 1 Gbit/s a 10 Gbit/s. Ale, jak víme, v každé síti je maximální teoretická propustnost (proprie) na každé z jejích úrovní je vždy menší než šířka pásma: část šířky pásma je „snědena“ mezikadrovými intervaly, řídicími hlavičkami a podobně. Pokud je zařízení schopno přijmout, zpracovat (v našem případě zašifrovat nebo dešifrovat) a přenést provoz plnou rychlostí síťového rozhraní, tedy s maximální teoretickou propustností pro tuto úroveň síťového modelu, říká se, že funguje na lince. K tomu je potřeba, aby zařízení neztrácelo, neodstrkovalo pakety bez ohledu na jejich velikost a jakoukoliv frekvenci jejich příchodu. Pokud zařízení pro šifrování nepodporuje práci na lince, obvykle se uvádí jeho maximální propustnost ve stejných gigabitech za sekundu (někdy s uvedením délky paketů – čím kratší pakety, tím obvykle nižší propustnost). Je velmi důležité pochopit, že maximální propustnost je maximální bez ztrát (i když zařízení může „procházet“ provozem rychlostí vyšší, ale přitom ztrácí část paketů). Navíc je třeba si dávat pozor na to, že někteří dodavatelé měří celkovou propustnost mezi všemi páry portů, takže tato čísla málokdy něco znamenají, pokud veškerý šifrovaný provoz prochází jediným portem.
Kde je zvlášť důležité fungovat na lince (nebo jinak, bez ztráty paketů)? V kanálech s vysokou propustností a velkými zpožděními (například satelitními), kde pro udržení vysoké rychlosti přenosu je třeba nastavit velkou velikost okna TCP, a kde ztráty paketů výrazně snižují výkon sítě.
Ale ne všechna šířka pásma se používá pro přenos užitečných dat. Je třeba brát v úvahu takzvané náklady (overhead) propustnosti. Je to část propustnosti šifrovacího zařízení (v procentech nebo v bajtech na paket), která se ve skutečnosti ztrácí (nemůže být použita pro přenos dat aplikací). Nákldy vznikají především díky zvýšení velikosti (doplnění, „vyplnění“) datového pole v zašifrovaných síťových paketech (závisí na šifrovacím algoritmu a režimu jeho činnosti). Za druhé, kvůli zvýšení délky hlaviček paketů (tunelový režim, pomocné vložení šifrovacího protokolu, imitace vkládání atd. podle protokolu a režimu činnosti šifru a režimu přenosu) – obvykle jsou tyto náklady nejvýznamnější a na ně se nejprve upozorňuje. Za třetí, z důvodu fragmentace paketů překračujících maximální velikost datového bloku (MTU) (pokud síť umí rozdělit paket překračující MTU na dva, duplikuje jeho hlavičky). Za čtvrté, vzhledem k výskytu v síti dalšího pomocného (kontrolního) provozu mezi šifrovacími zařízeními (pro výměnu klíčů, nastavení tunelů atd.). Nízké náklady jsou důležité tam, kde je kapacita kanálu omezena. Obzvlášť se to ukazuje na provozu malých paketů, například hlasovém – tam náklady mohou „sníst“ více než polovinu rychlosti kanálu!
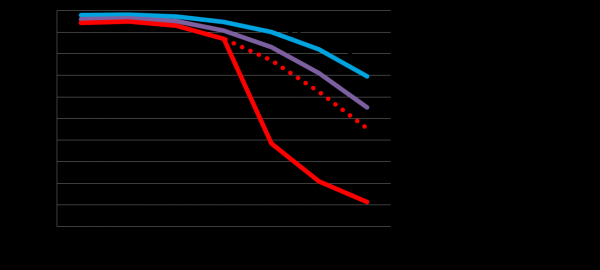
Šířka pásma
Konečně je tu ještě přenosná latence – rozdíl (v zlomcích sekundy) v síťovém zpoždění (času potřebného na průchod dat od vstupu do sítě k výstupu) mezi přenosem dat bez síťového šifrování a s ním. Obecně platí, že čím menší je zpoždění („latence“) sítě, tím kritičtější se stává zpoždění způsobené šifrovacími zařízeními. Zpoždění zavádí samotná operace šifrování (závisí na algoritmu šifrování, délce bloku a režimu práce šifru, stejně jako na kvalitě jeho implementace v softwaru) i zpracování síťového paketu v zařízení. Zpoždění závisí jak na režimu zpracování paketů (průchozí nebo „uchovej-a-předávej“), tak na výkonnosti platformy („hardwarová“ implementace na FPGA nebo ASIC je zpravidla rychlejší než „softwarová“ na CPU). Šifrování L2 má téměř vždy menší přidané zpoždění ve srovnání se šifrováním na L3 nebo L4: projevuje se to tím, že zařízení, která šifrují na L3/L4, jsou často prováděna konvergovaně. Například u vysokorychlostních Ethernetových šifrovacích zařízení realizovaných na FPGA a šifrujících na L2 je zpoždění způsobené šifrovací operací zanedbatelné – někdy při zapnutí šifrování na páru zařízení se celkové zpoždění, které zavádějí, dokonce zmenší! Malé zpoždění je důležité tam, kde je srovnatelné s celkovými zpožděními v kanálu, včetně zpoždění šíření signálu, které činí přibližně 5 μs na kilometr. To znamená, že pro sítě městského rozměru (desítky kilometrů v průměru) mohou mikrosekundy rozhodnout o mnohém. Například pro synchronní replikaci databází, vysoce frekvenční obchodování, nebo samotný blockchain.
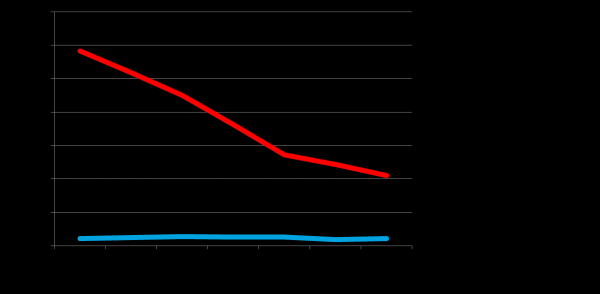
Přidané zpoždění
Škálovatelnost
Velké distribuované sítě mohou zahrnovat tisíce uzlů a síťových zařízení, stovky segmentů místních sítí. Je důležité, aby řešení pro šifrování nekladla další omezení na velikost a topologii distribuované sítě. To se týká především maximálního počtu adres uzlů a sítí. S takovými omezeními se lze například setkat při implementaci vícebodové topologie šifrované sítě (s nezávislými chráněnými spojeními nebo tunely) nebo selektivního šifrování (např. podle čísla protokolu nebo VLAN). Pokud se přitom síťové adresy (MAC, IP, VLAN ID) používají jako klíče v tabulce, jejíž počet řádků je omezen, pak se zde těchto omezení projevují.
Kromě toho mají velké sítě často několik strukturálních úrovní, včetně jádrové sítě, na každé z nichž je realizována vlastní schéma adresace a vlastní politika směrování. Pro implementaci takového přístupu se často používají speciální formáty rámců (například Q-in-Q nebo MAC-in-MAC) a protokoly určování tras. Aby se nebránilo budování takových sítí, musí zařízení pro šifrování správně pracovat s těmito rámci (to znamená, že v tomto smyslu bude škálovatelnost znamenat kompatibilitu – o které bude hovořeno níže).
Flexibilita
Zde se hovoří o podpoře různých konfigurací, schémat připojení, topologií a dalších. Například pro přepínané sítě na bázi technologií Carrier Ethernet to znamená podporu různých typů virtuálních spojení (E-Line, E-LAN, E-Tree), různých typů služeb (jak podle portů, tak podle VLAN) a různých transportních technologií (ty byly již uvedeny výše). To znamená, že zařízení by mělo být schopno pracovat jak v lineárním ("point-to-point"), tak v vícebodovém režimu, vytvářet jednotlivé tunely pro různé VLAN, povolovat neuspořádané doručování paketů v rámci chráněného kanálu. Možnost výběru různých režimů provozu šifry (včetně s autentizací obsahu nebo bez ní) a různých režimů přenosu paketů umožňuje zajistit vyváženost mezi odolností a výkonností v závislosti na aktuálních podmínkách.
Také je důležitá podpora a privátních sítí, jejichž zařízení patří jedné organizaci (nebo jsou jí pronajata), a operátorských, jejichž různé segmenty spravují různé společnosti. Dobré je, když řešení umožňuje správu jak vlastními silami, tak externí organizací (v rámci modelu spravované služby). V operátorských sítích je dalším důležitým faktorem podpora multitenantnosti (společného využívání různými zákazníky) ve formě kryptografické izolace jednotlivých zákazníků (uživatelů), jejichž provoz prochází stejnou sadou šifrovacích zařízení. Obvykle to vyžaduje použití oddělených sad klíčů a certifikátů pro každého zákazníka.
Pokud je zařízení zakoupeno pro nějaký konkrétní scénář, nemusí být všechny tyto možnosti zvlášť důležité – stačí se ujistit, že zařízení podporuje to, co je nyní potřeba. Ale pokud je řešení zakoupeno „na budoucnost“, k podpoře i budoucích scénářů, a je vybráno jako „podnikový standard“, flexibilita bude výhodou – zejména vzhledem k omezením interoperability zařízení různých dodavatelů (o tom si povíme níže).
Jednoduchost a pohodlí
Pohodlí údržby je také mnohofaktorový pojem. Můžeme přibližně říci, že jde o celkové náklady na čas specialistů určité kvalifikace potřebných k podpoře řešení v různých fázích jeho životního cyklu. Pokud nejsou náklady žádné a instalace, nastavení, provoz je plně automatické, jsou náklady nulové a pohodlí absolutní. Samozřejmě, v reálném světě to takto nefunguje. Rozumné přiblížení je model „uzel na drátu“ (bump-in-the-wire), nebo transparentní připojení, při němž přidání a odpojení šifrovacích zařízení nevyžaduje žádné ruční ani automatické změny v konfiguraci sítě. To zjednodušuje údržbu řešení: můžete bez obav zapínat a vypínat funkci šifrování, a v případě potřeby jednoduše „obejít“ zařízení síťovým kabelem (to znamená přímo spojit ty porty síťového vybavení, k nimž bylo připojeno). Pravda, má to i jednu nevýhodu – totéž může udělat i útočník. Pro realizaci principu „uzel na drátu“ je třeba vzít v úvahu nejen vrstvu dat, ale také vrstvy řízení a správy – zařízení by měla být transparentní vůči nim. Proto lze takový provoz šifrovat pouze tehdy, když v síti mezi šifrovacími zařízeními nejsou příjemci tohoto typu provozu, protože pokud by byl odražen nebo zašifrován, může se při zapínání a vypínání šifrování změnit konfigurace sítě. Šifrovací zařízení může být také transparentní pro signalizaci na fyzické úrovni. Zejména při ztrátě signálu by mělo tuto ztrátu přenášet (tj. vypnout své vysílače) zpět a vpřed („za sebe“) ve směru signálu.
Také je důležité podporovat rozdělení pravomocí mezi odděleními kybernetické bezpečnosti a IT, zejména síťovým oddělením. Řešení pro šifrování by mělo podporovat přijatý model správy přístupu a auditu v organizaci. Měla by být minimalizována nezbytnost spolupráce mezi různými odděleními při provádění rutinních operací. Proto mají specializovaná zařízení, která podporují výhradně šifrovací funkce a jsou co nejtransparentnější pro síťové operace, výhodu z hlediska pohodlí. Jinými slovy, zaměstnanci oddělení kybernetické bezpečnosti by neměli mít důvod obracet se na „síťové inženýry“ pro změnu nastavení sítě. A ti by na oplátku neměli mít potřebu měnit nastavení šifrování při údržbě sítě.
Dalším faktorem jsou možnosti a pohodlí správcovských nástrojů. Měly by být přehledné, logické, umožňovat import-export nastavení, automatizaci a podobně. Hned je třeba si všímat, jaké možnosti správy jsou dostupné (obvykle se jedná o vlastní řídící prostředí, webové rozhraní a příkazový řádek) a jaké funkce každá z nich nabízí (mohou existovat omezení). Důležitá funkce je podpora out-of-band (mimo pásmo) řízení, tedy prostřednictvím vyhrazené správcovské sítě, a in-band (v rámci pásma) řízení, tedy prostřednictvím sdílené sítě, po které je přenášen užitečný provoz. Správní nástroje by měly signalizovat všechny mimořádné situace, včetně incidentů bezpečnosti informací. Rutinní, opakující se operace by měly být prováděny automaticky. To se především týká správy klíčů. Ty by měly být generovány/distribuovány automaticky. Podpora PKI je velký plus.
Kompatibilita
To znamená kompatibilitu zařízení se síťovými standardy. Při tom se jedná nejen o průmyslové standardy přijaté autoritativními organizacemi, jako je IEEE, ale i o proprietární protokoly lídrů odvětví, jako je například Cisco. Existují dva základní způsoby zajištění kompatibility: buď prostřednictvím transparentnosti, nebo prostřednictvím explicitní podpory protokolů (když se šifrovací zařízení stává pro nějaký protokol jedním z uzlů sítě a zpracovává kontrolní provoz tohoto protokolu). Na úplnosti a správnosti implementace kontrolních protokolů závisí kompatibilita se sítěmi. Důležitá je podpora různých variant úrovně PHY (rychlosti, média přenosu, kódovacích schémat), rámců Ethernet různých formátů s jakýmkoli MTU, různých podpůrných protokolů L3 (především rodiny TCP/IP).
Transparentnost je zajištěna pomocí mechanismů mutace (dočasné změny obsahu otevřených hlaviček v provozu mezi šifrovacími zařízeními), průchodu (když jednotlivé pakety zůstávají nezabezpečené) a ústupu začátku šifrování (když obvykle šifrovaná pole paketů nejsou šifrována).
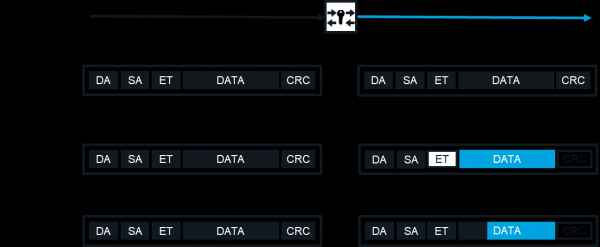
Jak je zajištěna transparentnost
Proto se vždy ptejte, jak je podpora daného protokolu zajištěna. Často je podpora v transparentním režimu pohodlnější a spolehlivější.
Interoperabilita
Tohoto se týká také kompatibilita, ale v jiném smyslu, a to schopnost spolupracovat s jinými modely šifrovacích zařízení, včetně těch od jiných výrobců. Mnoho závisí na stavu standardizace šifrovacích protokolů. Na úrovni L1 obecně neexistují uznávané šifrovací standardy.
Pro šifrování L2 v sítích Ethernet existuje standard 802.1ae (MACsec), ale využívá ne end-to-end , ale meziportové, „skokové“ (hop-by-hop) šifrování, a ve své původní verzi není použitelný v distribuovaných sítích, proto se objevily jeho proprietární rozšíření, která překonávají toto omezení (samozřejmě na úkor interoperabilnosti s vybavením jiných výrobců). Pravda, v roce 2018 byla do standardu 802.1ae přidána podpora distribuovaných sítí, ale podpora sad šifrovacích algoritmů GOST stále chybí. Proto proprietární, nestandardní protokoly šifrování L2 obvykle vynikají vyšší efektivitou (zejména nižšími režijními náklady na šířku pásma) a flexibilitou (možnost změny algoritmů a způsobů šifrování).
Na vyšších úrovních (L3 a L4) jsou uznávané standardy, především IPsec a TLS, ale ani tady to není tak jednoduché. Skutečnost je taková, že každý z těchto standardů je sada protokolů, z nichž každý má různé verze a povinná či nepovinná rozšíření. Kromě toho někteří výrobci dávají přednost použití svých proprietárních šifrovacích protokolů i na úrovních L3/L4. Proto ve většině případů nelze počítat s plnou interoperabilitou, ale je důležité, aby bylo zajištěno alespoň vzájemné fungování mezi různými modely a různými generacemi jednoho výrobce.
Spolehlivost
Pro srovnání různých řešení lze použít buď průměrnou dobu provozu mezi poruchami, nebo koeficient dostupnosti. Pokud tyto čísla nejsou k dispozici (nebo jim není důvěřováno), lze provést kvalitativní srovnání. Výhodu budou mít zařízení s intuitivním řízením (nižší riziko chyb ve konfiguraci), specializované šifrovací zařízení (z téhož důvodu), stejně jako řešení s minimálním časem na detekci a odstranění poruchy, včetně prostředků „hotového“ zálohování uzlů a zařízení jako celku.
Náklady
Pokud jde o náklady, jako tomu bývá u většiny IT řešení, je rozumné porovnávat celkové náklady na vlastnictví. Pro jejich výpočet není nutné vymýšlet kolo, stačí použít jakoukoli vhodnou metodiku (například od společnosti Gartner) a jakýkoli kalkulátor (například ten, který již organizace používá pro výpočet TCO). Je jasné, že u řešení pro šifrování sítí se celkové náklady na vlastnictví skládají z přímých nákladů na pořízení nebo pronájem samotného řešení, na infrastrukturu pro umístění vybavení a výdajů na nasazení, administraci a údržbu (bez ohledu na to, zda vlastními silami nebo jako služby třetí strany), stejně jako z nepřímých nákladů na prostoje řešení (způsobených ztrátou produktivity koncových uživatelů). Snad existuje pouze jedna jemnost. Dopad výkonu řešení lze zohlednit různými způsoby: buď jako nepřímé náklady způsobené poklesem produktivity, nebo jako „virtuální“ přímé náklady na nákup/modernizaci a údržbu síťových prostředků, které kompenzují pokles výkonu sítě v důsledku použití šifrování. V každém případě je nejlepší „vyřadit z výpočtu“ náklady, které se obtížně přesně spočítají: tím se zvýší důvěra v konečný výsledek. A, jak je obvyklé, porovnání různých zařízení podle TCO má smysl provádět pro konkrétní scénář jejich použití – skutečný nebo typický.
Odolnost
A poslední charakteristikou je odolnost řešení. Většinou lze odolnost hodnotit pouze kvalitativně, porovnáváním různých řešení mezi sebou. Musíme mít na paměti, že šifrovací zařízení nejsou pouze prostředkem, ale také objektem ochrany. Mohou být vystavena různým hrozbám. Na prvním místě jsou hrozby narušení důvěrnosti, reprodukce a modifikace zpráv. Tyto hrozby mohou být realizovány prostřednictvím zranitelností šifrovacího algoritmu nebo jeho jednotlivých režimů, prostřednictvím zranitelností v šifrovacích protokolech (včetně fází navazování spojení a generování/distribuce klíčů). Výhodu budou mít řešení, která umožňují změnu šifrovacího algoritmu nebo přepnutí režimu šifrování (alespoň prostřednictvím aktualizace firmwaru), řešení, která zajišťují co nejúplnější šifrování, skrývající před útočníkem nejen uživatelská data, ale také adresní a další servisní informace, a také ta řešení, která nejen šifrují, ale také chrání zprávy před reprodukcí a modifikací. Pro všechny moderní šifrovací algoritmy, elektronické podpisy, generování klíčů a další, které jsou zakotveny ve standardech, lze považovat odolnost za stejnou (jinak se můžete jednoduše ztratit v džungli kryptografie). Musí to být nutně algoritmy GOST? Tady je to jednoduché: pokud scénář použití vyžaduje certifikaci FSB pro SKZI (a v Rusku je to většinou tak), pro většinu scénářů síťového šifrování je to tak), pak si vybíráme pouze mezi certifikovanými. Pokud ne, pak nemá smysl vylučovat zařízení bez certifikátů z úvahy.
Jinou hrozbou je hrozba hacknutí, neoprávněného přístupu k zařízení (včetně fyzického přístupu zvenku a vnitřní části pouzdra). Hrozba se může realizovat prostřednictvím
Zranitelnosti v implementaci – jak v hardwarových prvcích, tak v kódu. Proto budou mít výhodu ta řešení, která mají minimální 'povrch pro útok' přes síť, s těly chráněnými proti fyzickému přístupu (s detektory vniknutí, ochranou proti sondování a automatickým resetováním klíčových informací při otevření skříně), stejně jako ta, která umožňují aktualizaci vestavěného softwaru v případě, že se zjistí zranitelnost v kódu. Je zde ještě jedna cesta: pokud všechny porovnávané zařízení mají certifikáty FSB, pak lze jako ukazatel odolnosti proti prolomení považovat třídu SKZI, podle které byl certifikát vydán.
Nakonec dalším typem hrozeb jsou chyby při nastavení a provozu, čistě lidský faktor. Zde se projevuje další výhoda specializovaných šifrovacích zařízení oproti konvergentním řešením, která jsou často zaměřena na zkušené 'síťaře', a mohou vyvolávat potíže u 'běžných', široce specializovaných odborníků na informační bezpečnost.
Shrnutí
Principiálně by bylo možné navrhnout jakýsi integrovaný ukazatel pro porovnání různých zařízení, něco jako
$$display$$K_j=∑p_i r_{ij}$$display$$
kde p – váha ukazatele a r – rang zařízení podle tohoto ukazatele, přičemž jakoukoli z výše uvedených vlastností lze rozdělit na 'atomární' ukazatele. Takový vzorec by mohl být užitečný například při porovnávání nabídek podle předem dohodnutých pravidel. Ale vystačíme si také s jednoduchou tabulkou typu
Vlastnosti
Zařízení 1
Zařízení 2
…
Zařízení N
Šířka pásma
+
+
+++
Nepřímé náklady
+
++
+++
Zpoždění
+
+
++
Škálovatelnost
+++
+
+++
Flexibilita
+++
++
+
Interoperabilita
++
+
+
Kompatibilita
++
++
+++
Jednoduchost a pohodlí
+
+
++
Odolnost proti výpadkům
+++
+++
++
Náklady
++
+++
+
Odolnost
++
++
+++
Rád odpovím na otázky a konstruktivní kritické poznámky.
Zdroj: habr.com
