

Předtím, než přejdeme k popisu systému, který zajišťuje filtrování přístupu operátory mobilních sítí, je třeba zmínit, že nyní se Ruská federální služba pro dohled nad komunikací, informačními technologiemi a hromadnými sděleními (Roskomnadzor) ujme také kontroly nad činností vyhledávačů.
Na začátku roku byl schválen pořádek kontroly a seznam opatření pro dodržování požadavků na ukončení poskytování informací o internetových zdrojích, jejichž přístup je omezen na území Ruské federace.
Roskomnadzoru ze 7. listopadu 2017 č. 229 byl zaregistrován na Ministerstvu spravedlnosti Ruska.
Příkaz byl přijat v rámci realizace ustanovení článku 15.8 federálního zákona č. 149-FZ ze dne 27.07.2006 "O informacích, informačních technologiích a ochraně informací", který stanovuje povinnosti pro vlastníky VPN služeb, "anonymizátorů" a operátory vyhledávačů v oblasti omezení přístupu k informacím, jejichž šíření je v Rusku zakázáno.
Kontrolní opatření se provádějí v místě působení orgánu kontroly bez interakce s operátory vyhledávačů.
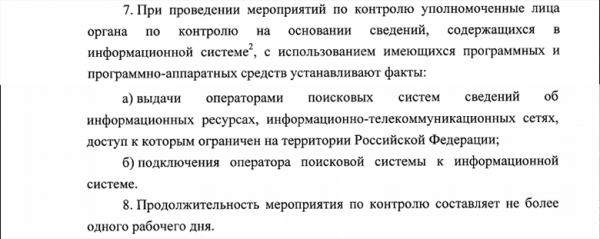
Informační systém se chápe jako státní informační systém informačních zdrojů informačně-telekomunikačních sítí, jejichž přístup je omezen.
Na základě výsledků činnosti se sestavuje protokol, který obsahuje mimo jiné informace o softwaru používaném k ověření těchto faktů, stejně jako údaje potvrzující, že konkrétní stránka (stránky) webu byla v době kontroly více než 24 hodin součástí informačního systému.
Protokol je zasílán operátorovi vyhledávačů prostřednictvím informačního systému. V případě nesouhlasu s protokolem může operátor ve lhůtě tří pracovních dnů předložit své námitky Roskomnadzoru, který také projednává námitky do tří pracovních dnů. Na základě výsledků projednání námitek operátora přijme vedoucí kontrolního orgánu nebo jeho zástupce rozhodnutí o zahájení řízení o správním deliktu.
Jak je nyní zorganizován systém filtrování přístupu pro operátory mobilních sítí
V Rusku platí řada zákonů, které ukládají operátorům sítí povinnost filtrovat přístup na stránky šířící zakázaný obsah:
- Zákon č. 126 „O komunikaci“, novela v článku 46 — o povinnosti operátora omezit přístup k informacím (FSEM).
- „Jednotný registr“ — usnesení Rady vlády RF ze dne 26. října 2012 č. 1101 „O jednotním automatizovaném informačním systému 'Jednotný registr doménových jmen, ukazatelů stránek webů v informačně-telekomunikační síti 'Internet' a síťových adres, které umožňují identifikaci webů v informačně-telekomunikační síti 'Internet', obsahujících informace, jejichž šíření je v Ruské federaci zakázáno“
- Zákon č. 436 „O ochraně dětí…“, kategorizace dostupných informací.
- Zákon č. 3 „O policii“, článek 13, odst. 12 — o odstranění příčin a podmínek, které přispívají k realizaci ohrožení bezpečnosti občanů a veřejné bezpečnosti.
- Zákon č. 187 „O změnách v některých právních aktech RF týkajících se ochrany duševních práv v informačně-telekomunikačních sítích“ („antipiratský zákon“).
- Plnění rozhodnutí soudních instancí a pokynů prokuratury.
- Federální zákon ze dne 28. 7. 2012 č. 139-FZ „O změnách federálního zákona 'O ochraně dětí před informacemi, které mohou poškodit jejich zdraví a vývoj', a některých dalších právních aktech Ruské federace“.
- Federální zákon ze dne 27. července 2006 č. 149-FZ „O informacích, informačních technologiích a o ochraně informací“.
Požadavky od Roskomnadzoru na blokaci obsahují aktualizovaný seznam požadavků poskytovatele, každý zápis z takového požadavku obsahuje:
- typ registru, podle kterého se omezení provádí;
- časový okamžik, od kterého vzniká potřeba omezení přístupu;
- typ naléhavosti reagování (běžná naléhavost – do jednoho dne, vysoká naléhavost – okamžité reagování);
- typ blokování registru (podle URL nebo podle doménového jména);
- hash kód registru (mění se při každé změně obsahu zápisu);
- údaje o rozhodnutí o potřebě omezit přístup;
- jeden nebo více ukazatelů stránek webů, jejichž přístup by měl být omezen (ne nutně);
- jedno nebo více doménových jmen (není nutné);
- jednu nebo několik IP adres (není nutné);
- jednu nebo několik ip podsítí (není nutné).
Pro efektivní předávání informací provozovatelům byla vytvořena „Informační systém interakce Roskomnadzoru s poskytovateli služeb“. Je umístěn spolu s právními akty, instrukcemi a poznámkami pro provozovatele na specializovaném portálu:
Ze své strany, pro kontrolu poskytovatelů služeb Roskomnadzor začal vydávat klienta AS „Revizor“. Níže je trochu o funkčnosti agenta.
Algoritmus provádění kontroly dostupnosti každého URL agentem. Při kontrole agent musí:
- určit IP adresy, na které se převádí síťové jméno kontrolovaného webu (domény), nebo použít IP adresy poskytnuté ve výstupu;
- pro každou IP adresu získanou od DNS serverů provést HTTP požadavek kontrolovaného URL. V případě, že z kontrolované stránky obdrží HTTP přesměrování, agent by měl zkontrolovat URL, na které se přesměrování provádí. Podporuje se minimálně 5 po sobě jdoucích HTTP přesměrování;
- v případě, že není možné provést HTTP požadavek (není stanoven TCP spojení), agent by měl vyvodit závěr o blokaci IP adresy jako celku;
- v případě úspěšného HTTP požadavku by agent měl zkontrolovat obdrženou odpověď kontrolované stránky podle kódu HTTP odpovědi, HTTP hlaviček, HTTP obsahu (první obdržená data o velikosti až 10 kB). V případě shody obdržené odpovědi s vytvořenými v CU šablonami stránek s výstražným upozorněním by měl být vyvozen závěr o blokaci kontrolovaného URL;
- při provádění kontroly URL, agent by měl provést kontrolu ustanovení šifrovaného spojení a označit zdroj;
- v případě, že získaná data Agenta se neshodují se šablonami stránek-záložek nebo důvěryhodných přesměrovacích stránek, které informují o blokaci zdroje, musí Agent dospět k závěru, že URL na SDP operátora nebude blokován. V tomto případě se informace o datech (HTTP odpovědi), které Agent získal, zapisují do zprávy (souboru protokolu kontroly). Administrátor systému má možnost vytvořit z této položky šablonu nové stránky-záložky, aby se zabránilo dalším mylným závěrům o absenci blokace.
Seznam toho, co musí Agent zajistit
- kontakt s CU pro získání úplného seznamu URL a režimů blokace, které je třeba otestovat;
- kontakt s CU pro získání dat o kontrolních režimech. Podporované režimy: plná jednorázová kontrola, plná periodická s daným intervalem, vzorková jednorázová s uživatelsky zadaným seznamem URL, periodická s daným intervalem kontrola seznamu URL (určitého typu záznamů ER);
- pokračování ve vykonávání zadaných kontrolních procedur podle dostupného seznamu URL, pokud není možné získat seznam URL z CU, a uchovávání získaných výsledků kontrol s následným předáním na CU;
- úplné provedení zadaných kontrolních procedur podle dostupných seznamů URL, pokud není možné získat informace o kontrolních režimech z CU, a uchovávání získaných výsledků kontroly s následným předáním na CU;
- uskutečnění kontroly výsledků blokace v souladu se stanoveným režimem;
- odeslání zprávy o provedené kontrole na CU (soubor protokolu kontroly);
- možnost kontroly funkčnosti SDP operátora, t.j. kontrola dostupnosti seznamu zjevně dostupných stránek;
- možnost provádět kontrolu výsledků blokace pomocí proxy serveru;
- možnost vzdáleného aktualizování softwaru;
- možnost provádění diagnostických procedur na SDP (délka odezvy, cesta průchodu paketů, rychlost stahování souborů z externího zdroje, určení IP adres pro doménová jména, rychlost příjmu informací v opačném komunikačním kanálu ve vedených přístupových sítích, koeficient ztrát paketů, průměrná doba zpoždění přenosu paketů);
- výkon testování minimálně 10 URL za sekundu za předpokladu dostatečné šířky pásma;
- možnost opakovaného přístupu agenta k zdroji (až 20krát), s měnitelnou periodicitou od 1 krát za sekundu až po 1 krát za minutu;
- možnost vytváření náhodného pořadí záznamů seznamu, který se předává k testování, a nastavení priority pro konkrétní stránku webu na internetu.
Obecně struktura vypadá takto:
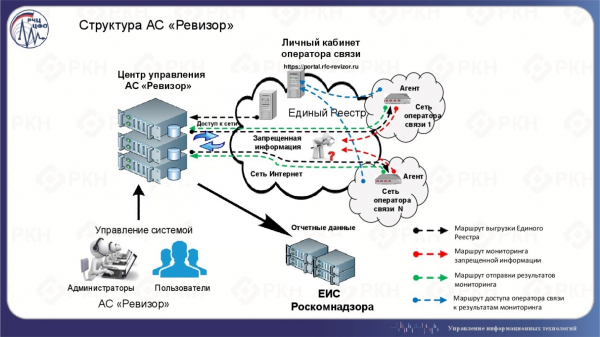
Softwarová a softwarově-hardwarová řešení pro filtrování internetového provozu (DPI řešení) umožňují operátorům blokovat provoz od uživatelů na stránky ze seznamu RKN. Kontroluje, zda je blokují nebo ne, klient AС Revizor. Automaticky zkontroluje dostupnost webu podle seznamu RKN.
Příklad protokolu monitorování je k dispozici .
V loňském roce Roskomnadzor začal testovat řešení pro blokaci, které může operátor aplikovat pro realizaci tohoto schématu. Uvedu citaci z výsledků takového testování:
„Pozitivní posudek Roskomnadzoru obdržela specializovaná softwarová řešení „UBIC“, „EcoFilter“, „СКАТ DPI“, „Тиксен-Блокировка“, „SkyDNS Zapret ISP“ a „Carbon Reductor DPI“.
Také bylo obdrženo vyjádření Roskomnadzoru potvrzující možnost použití softwaru „ZapretService“ operátory komunikace jako prostředku k omezení přístupu k zakázaným zdrojům na internetu. Výsledky testování ukázaly, že při instalaci podle doporučeného schématu připojení „v rozporu“ a správném nastavení sítě operátora komunikace nepřekračuje počet zjištěných porušení v Jednotném registru zakázaných informací 0,02%.
Takže operátorům komunikace byla dána možnost vybrat si nejvhodnější řešení pro omezení přístupu k zakázaným zdrojům, včetně z nabídky softwarových produktů, které obdržely pozitivní posudek Roskomnadzoru.
Během testování softwarového produktu IdecoSelecta ISP některým operátorům kvůli dlouhé proceduře jeho nasazení a nastavení nebylo možné zahájit testy ve stanovených lhůtách. U více než poloviny operátorů, kteří se na testování podíleli, nepřesáhl termín testovacího provozu Ideco Selecta ISP týden. Vzhledem k malému objemu získaných statistických dat a malému počtu účastníků testování uvedl Roskomnadzor ve svém oficiálním vyjádření, že není možné učinit jednoznačné závěry o účinnosti produktu „Ideco Selecta ISP“ jako prostředku omezení přístupu k zakázaným zdrojům na internetu.
Doplním, že testování každého softwarového produktu se účastnilo až 27 telekomunikačních operátorů s různým počtem předplatitelů z různých federálních okruhů Ruské federace.
S oficiálními závěry z výsledků testování se lze seznámit . V těchto závěrech je prakticky nulové technické informace. O produktu „Ideco Selecta ISP“ si lze přečíst, abyste věděli, jak to nemá vypadat.
Tento rok testování bude pokračovat a podle novinek Roskomnadzoru bylo už vybráno jedno produkt a další 2 jsou v nejbližších plánech.
Co když došlo k blokaci omylem?
Na závěr bych chtěl připomenout, že Roskomnadzor „se nemýlí“, což potvrzuje Ústavní soud.
Rozhodnutí, které prakticky osvobozuje Roskomnadzor od odpovědnosti za chybné blokování webových stránek, bylo přijato v rámci projednávání stížnosti v ÚS od ředitele asociace internetových vydavatelů Vladimira Charitonova. V ní se uvádělo, že v prosinci 2012 Roskomnadzor omylem zablokoval jeho internetovou knihovnu digital-books.ru. Jak vysvětloval pan Charitonov, jeho zdroj byl na stejné IP adrese jako portál rastamantales(.)ru (nyní rastamantales(.)com), který byl původním objektem blokace. Vladimir Charitonov se pokusil soudně napadnout rozhodnutí Roskomnadzoru, ale v červnu 2013 Taganský okresní soud potvrdil zákonnost blokování, a v září 2013 toto rozhodnutí potvrdil Moskevský městský soud.
Odtud:
V Roskomnadzoru prohlásili, že rozhodnutím Ústavního soudu byli spokojeni. „Ústavní soud potvrdil, že Roskomnadzor dodržuje zákon. Pokud operátor nemá technickou možnost omezit přístup k určité stránce webu, a nikoli k jeho síťové adrese, je to odpovědnost operátora,“ řekl pro „Ъ“ tiskový mluvčí úřadu.
Tato otázka je také aktuální pro cloudové poskytovatele a hostingové společnosti, neboť podobné incidenty se s nimi také stávaly. V červnu 2016 byl v Rusku zablokován cloudový servis Amazon S3, přičemž do registru byla na žádost Federální daňové služby zanesena pouze stránka pokrového klubu 888poker, která byla na jeho platformě. Blokace celého zdroje byla spojena právě s tím, že Amazon S3 používá zabezpečený protokol https, který neumožňuje blokovat jednotlivé stránky. Až poté, co Amazon sám odstranil stránku, k níž měly ruské úřady námitky, byl zdroj z registru vyřazen.
Zdroj: habr.com
