

, většina (87 %) incidentů kybernetické bezpečnosti se odehrává během několika minut, zatímco 68 % firem potřebuje měsíce na jejich odhalení. To potvrzuje také , podle kterého většina organizací potřebuje v průměru 206 dní na odhalení incidentu. Z našich zkušeností s vyšetřováním vyplývá, že hackeři mohou roky kontrolovat infrastrukturu společnosti bez odhalení. Například v jedné z organizací, kde naši experti prováděli vyšetřování incidentu kybernetické bezpečnosti, bylo zjištěno, že hackeři plně kontrolovali celou infrastrukturu organizace a pravidelně ukradli důležité informace .
Představte si, že již máte funkční SIEM, které shromažďuje logy a analyzuje události, a na koncových uzlech jsou nainstalovány antivirové programy. Nicméně, , stejně jako není možné nasadit EDR systémy na celou síť, což znamená, že „slepým“ oblastem se nelze vyhnout. S tímto problémem pomáhají systémy analýzy provozu (network traffic analysis, NTA). Tato řešení odhalují aktivitu útočníků v nejranějších fázích pronikání do sítě, stejně jako během pokusů o udržení a rozvoj útoků uvnitř sítě.
NTA jsou dvou typů: jedny pracují s NetFlow, druhé analyzují syrový provoz. Výhodou druhých systémů je, že mohou uchovávat záznamy syrového provozu. Díky tomu může odborník na kybernetickou bezpečnost ověřit úspěšnost útoku, lokalizovat hrozbu, porozumět tomu, jak k útoku došlo a jak podobným situacím v budoucnu předejít.
Ukážeme, jak pomocí NTA lze podle přímých nebo nepřímých znaků identifikovat všechny známé taktiky útoků popsané v databázi znalostí . Představíme každou z 12 taktik, prozkoumáme techniky, které jsou detekovatelné podle provozu, a předvedeme jejich odhalení pomocí našeho NTA systému.
O databázi znalostí ATT&CK
MITRE ATT&CK – je veřejně dostupná znalostní báze vytvořená a udržovaná společností MITRE na základě analýzy skutečných APT. Představuje strukturovanou sadu taktik a technik používaných útočníky. To umožňuje odborníkům na kybernetickou bezpečnost po celém světě komunikovat stejným jazykem. Základna se neustále rozšiřuje a doplňuje novými poznatky.
V databázi se vyznačuje 12 taktik, které jsou rozděleny podle fází kybernetického útoku:
- počáteční přístup (initial access);
- provádění (execution);
- zachování (persistence);
- zvýšení oprávnění (privilege escalation);
- předcházení detekci (defense evasion);
- získávání přihlašovacích údajů (credential access);
- zkoumání (discovery);
- pohyb uvnitř perimetru (lateral movement);
- sběr dat (collection);
- řízení a kontrola (command and control);
- exfiltrace dat (exfiltration);
- dopad (impact).
Pro každou taktiku v databázi ATT&CK je uveden seznam technik, které útočníkům pomáhají dosáhnout cíle v aktuální fázi útoku. Jelikož může být stejná technika použita v různých fázích, může se vztahovat na více taktik.
Popis každé techniky zahrnuje:
- identifikátor;
- seznam taktik, ve kterých se používá;
- příklady použití APT skupinami;
- opatření k omezení škod z jejího použití;
- doporučení k detekci.
Odborníci na informační bezpečnost mohou využívat znalosti z databáze k strukturování informací o aktuálních metodách útoků a na jejich základě vybudovat efektivní bezpečnostní systém. Porozumění skutečným APT skupinám může být rovněž zdrojem hypotéz pro proaktivní vyhledávání hrozeb v rámci .
O PT Network Attack Discovery
Identifikace použití technik z matice ATT&CK bude probíhat pomocí systému – NTA systému Positive Technologies, určeného k identifikaci útoků na perimetru a uvnitř sítě. PT NAD pokrývá v různé míře všech 12 taktik matice MITRE ATT&CK. Nejlépe se osvědčuje při identifikaci technik počátečního přístupu (initial access), pohybu uvnitř perimetru (lateral movement) a řízení a kontroly (command and control). V těchto oblastech PT NAD pokrývá více než polovinu známých technik, detekuje jejich použití na základě přímých nebo nepřímých znaků.
Systém detekuje útoky pomocí technik ATT&CK pomocí detekčních pravidel vytvořených týmem (PT ESC), strojového učení, indikátorů kompromitace, hluboké analýzy a retrospektivní analýzy. Analýza provozu v reálném čase v kombinaci s retrospektivou umožňuje odhalit aktuální skrytou škodlivou aktivitu a sledovat vektory vývoje a chronologii útoků.
je kompletní mapování PT NAD na matici MITRE ATT&CK. Obrázek je velký, proto vám doporučujeme se na něj podívat v samostatném okně.
Počáteční přístup (initial access)
Taktika získání počátečního přístupu zahrnuje techniky pro pronikání do sítě společnosti. Cíl útočníků v této fázi je doručit do napadeného systému škodlivý kód a zajistit možnost jeho dalších vykonávání.
Analýza provozu s PT NAD umožňuje odhalit sedm technik získání počátečního přístupu:
1. : drive-by compromise
Technika, při které oběť otevře webovou stránku, která je využívána útočníky k exploataci webového prohlížeče a získání tokenů pro přístup do aplikace.
Co dělá PT NAD: pokud webový provoz není šifrovaný, PT NAD inspekčně prozkoumává obsah odpovědí HTTP serverů. Právě v těchto odpovědích se nacházejí exploity, které umožňují útočníkům vykonávat libovolný kód uvnitř prohlížeče. PT NAD automaticky odhaluje takové exploity pomocí detekčních pravidel.
Navíc PT NAD odhaluje hrozbu na předchozím kroku. Pravidla a indikátory kompromitace se aktivují, pokud uživatel navštívil web, který ho přesměroval na web s sadou exploitů.
2. : exploit public-facing application
Exploatace zranitelností v službách, které jsou přístupné z internetu.
Co dělá PT NAD: provádí hlubokou inspekci obsahu síťových paketů a odhaluje v něm známky anomální aktivity. Zejména existují pravidla, která umožňují odhalit útoky na hlavní systémy řízení obsahu (content management system, CMS), webové rozhraní síťových zařízení, útoky na e-mailové a FTP servery.
3. : external remote services
Použití útočníky služeb vzdáleného přístupu k připojení k prostředkům vnitřní sítě zvenčí.
Co dělá PT NAD: protože systém rozpoznává protokoly ne podle čísel portů, ale podle obsahu paketů, mohou uživatelé systému filtrovat provoz tak, aby našli všechny relace protokolů vzdáleného přístupu a zkontrolovali jejich legitimitu.
4. : spearphishing attachment
Jedná se o notoricky známé odesílání phishingových příloh.
Co dělá PT NAD: automaticky extrahuje soubory z provozu a kontroluje je pomocí indikátorů kompromitace. Spustitelné soubory v přílohách jsou identifikovány pravidly, která analyzují obsah e-mailového provozu. V korporátním prostředí je taková příloha považována za anomální.
5. : spearphishing link
Použití phishingových odkazů. Taktika zahrnuje zasílání phishingového e-mailu s odkazem, po jehož kliknutí se stáhne škodlivý program. Odkaz obvykle doprovází text, který je sestaven podle všech pravidel sociálního inženýrství.
Co dělá PT NAD: identifikuje phishingové odkazy pomocí indikátorů kompromitace. Například v rozhraní PT NAD vidíme relaci, ve které bylo HTTP spojení podle odkazu uvedeného na seznamu phishingových adres (phishing-urls).
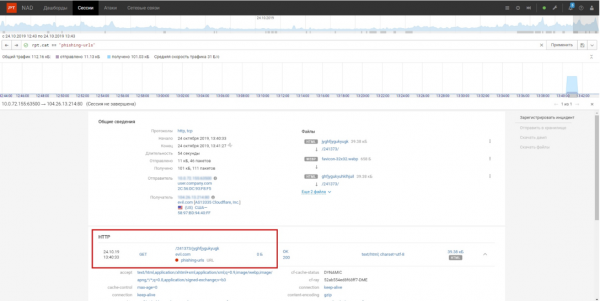
Spojení podle odkazu ze seznamu indikátorů kompromitace phishing-urls
6. : trusted relationship
Přístup k síti oběti prostřednictvím třetích stran, se kterými má oběť důvěryhodné vztahy. Útočníci mohou hackerským způsobem proniknout do důvěryhodné organizace a připojit se k cílové síti přes ni. Pro tento účel používají VPN připojení nebo důvěryhodná doménová spojení, což lze odhalit pomocí analýzy provozu.
Co dělá PT NAD: analyzuje aplikační protokoly a ukládá rozebraná pole do databáze, díky čemuž může analytik IT bezpečnosti pomocí filtrů nalézt v databázi všechny podezřelé VPN připojení nebo mezidoménová spojení.
7. : valid accounts
Použití standardních, místních nebo doménových přihlašovacích údajů pro autorizaci na externích a interních službách.
Co dělá PT NAD: automaticky extrahuje přihlašovací údaje z protokolů HTTP, FTP, SMTP, POP3, IMAP, SMB, DCE/RPC, SOCKS5, LDAP, Kerberos. Obecně se jedná o uživatelské jméno, heslo a indikátor úspěšnosti autentizace. Pokud byly použity, zobrazí se v odpovídající kartě relace.
Provádění (execution)
Do taktiky provádění patří techniky, které útočníci používají k vykonání kódu v kompromitovaných systémech. Spuštění škodlivého kódu pomáhá útočníkům upevnit přítomnost (taktika persistence) a rozšířit přístup k vzdáleným systémům v síti, přičemž se pohybuje uvnitř perimetru.
PT NAD umožňuje odhalit použití 14 technik, které útočníci využívají k vykonání škodlivého kódu.
1. : CMSTP (Instalátor profilu Správce připojení Microsoft)
Taktika, při které útočníci připravují speciální škodlivý instalační INF soubor pro vestavěnou utilitu CMSTP.exe (instalátor profilů správce připojení) v systému Windows. CMSTP.exe přijímá soubor jako parametr a instaluje profil služby pro vzdálené připojení. V důsledku toho může být CMSTP.exe použit ke stažení a provedení dynamicky připojených knihoven (*.dll) nebo skriptů (*.sct) z vzdálených serverů.
Co dělá PT NAD: automaticky odhaluje v HTTP provozu přenosy INF souborů speciálního typu. Kromě toho, detekuje přenosy škodlivých skriptů a dynamicky připojených knihoven z vzdáleného serveru prostřednictvím protokolu HTTP.
2. : rozhraní příkazového řádku
Interakce s rozhraním příkazového řádku. S rozhraním příkazového řádku lze interagovat místně nebo vzdáleně, například pomocí nástrojů pro vzdálený přístup.
Co dělá PT NAD: automaticky detekuje přítomnost shellů podle odpovědí na příkazy spouštění různých nástrojů příkazového řádku, jako je ping, ifconfig.
3. : komponentní objektový model a distribuované COM
Použití technologií COM nebo DCOM k vykonávání kódu na místních nebo vzdálených systémech při postupu v síti.
Co dělá PT NAD: detekuje podezřelé DCOM volání, které útočníci obvykle používají k spouštění programů.
4. : zneužití pro klientské vykonání
Zneužití zranitelností pro vykonání libovolného kódu na pracovní stanici. Nejvíce užitečné pro útočníky jsou exploitů, které dovolují vykonání kódu v vzdáleném systému, neboť tímto způsobem mohou útočníci získat přístup k takovému systému. Technika může být realizována následujícími metodami: škodlivé e-mailové rozesílání, webové stránky s exploity pro prohlížeče a vzdálené zneužití zranitelností aplikací.
Co dělá PT NAD: Při analýze e-mailového provozu PT NAD zkontroluje, zda neobsahuje spustitelné soubory v přílohách. Automaticky extrahuje kancelářské dokumenty z e-mailů, které mohou obsahovat exploit. Pokusy o zneužití zranitelností jsou viditelné v provozu, což PT NAD detekuje automaticky.
5. : mshta
Použití nástroje mshta.exe, který spouští aplikace Microsoft HTML (HTA) s příponou .hta. Protože mshta zpracovává soubory obchází bezpečnostní nastavení prohlížeče, útočníci mohou použít mshta.exe ke spuštění škodlivých souborů HTA, JavaScript nebo VBScript.
Co dělá PT NAD: soubory .hta pro vykonání přes mshta jsou přenášeny i po síti — to je viditelné v provozu. PT NAD automaticky detekuje přenos takových škodlivých souborů. Zaznamenává soubory, a informace o nich lze zobrazit v kartě relace.
6. : PowerShell
Použití PowerShellu pro vyhledávání informací a vykonávání škodlivého kódu.
Co dělá PT NAD: když je PowerShell používán útočníky vzdáleně, PT NAD to detekuje pomocí pravidel. Detekuje klíčová slova jazyka PowerShell, která jsou nejčastěji používána ve škodlivých skriptech, a přenos PowerShell skriptů protokolem SMB.
7. : naplánovaná úloha
Použití plánovače úloh Windows a dalších nástrojů pro automatické spuštění programů nebo skriptů v určitém čase.
Co dělá PT NAD: útočníci obvykle vytvářejí takové úlohy vzdáleně, což znamená, že takové relace jsou viditelné v provozu. PT NAD automaticky detekuje podezřelé operace při vytváření a změně úloh pomocí RPC rozhraní ATSVC a ITaskSchedulerService.
8. : skriptování
Vykonávání skriptů pro automatizaci různých činností útočníků.
Co dělá PT NAD: detekuje případy přenosu skriptů po síti, tedy ještě před jejich spuštěním. Objevuje obsah skriptů v surovém provozu a detekuje přenos po síti souborů s příponami odpovídajícími populárním skriptovacím jazykům.
9. : provádění služeb
Spouštění spustitelného souboru, pokynů příkazového řádku nebo skriptu prostřednictvím interakce se službami Windows, například s řízením služeb (Service Control Manager, SCM).
Co dělá PT NAD: inspekce SMB provozu a detekce přístupu k SCM pomocí pravidel pro vytváření, změnu a spuštění služby.
Technika spouštění služeb může být realizována pomocí nástroje pro vzdálené provádění příkazů PSExec. PT NAD analyzuje protokol SMB a detekuje použití PSExec, když využívá soubor PSEXESVC.exe nebo standardní název služby PSEXECSVC k provádění kódu na vzdáleném stroji. Uživatel by měl zkontrolovat seznam provedených příkazů a legitimnost vzdáleného provádění příkazů z uzlu.
V kartě útoku v PT NAD jsou zobrazeny údaje o použitých taktikách a technikách podle matice ATT&CK, aby uživatel mohl pochopit, v jaké fázi útoku se nacházejí útočníci, jaké cíle sledují a jaká protiopatření podniknout.
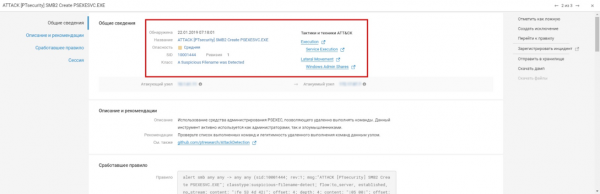
Vyvolání pravidla o použití nástroje PSExec, což může naznačovat pokus o provádění příkazů na vzdáleném stroji
10. : třetí strany
Technika, při které útočníci získávají přístup k software pro vzdálené administraci nebo podnikové systémové nasazení softwaru a s jejich pomocí spouštějí škodlivý kód. Příklady takového softwaru: SCCM, VNC, TeamViewer, HBSS, Altiris.
Mimochodem, tato technika je obzvlášť aktuální v souvislosti s masovým přechodem na vzdálenou práci a v důsledku toho připojováním mnoha domácích nezabezpečených zařízení přes pochybná vzdálená připojení.
Co dělá PT NAD: automaticky identifikuje v síti provoz takového softwaru. Například pravidla se spouštějí na základě připojení přes protokol VNC a aktivitu trojského koně EvilVNC, který skrytě instaluje VNC server na hostitele oběti a automaticky ho spouští. Také PT NAD automaticky určuje protokol TeamViewer, což analytikovi pomáhá pomocí filtru najít všechny tyto sezení a zkontrolovat jejich legitimnost.
11. : provedení uživatelem
Technika, při které uživatel spouští soubory, které mohou vést k provedení kódu. To může být například, když otevře spustitelný soubor nebo spustí kancelářský dokument s makrem.
Co dělá PT NAD: vidí takové soubory již ve fázi přenosu, před jejich spuštěním. Informace o nich lze prozkoumat v kartě sezení, ve kterých byly předávány.
12. : Windows Management Instrumentation
Použití nástroje WMI, který umožňuje místní a vzdálený přístup k systémovým komponentům Windows. Pomocí WMI mohou útočníci interagovat s místními a vzdálenými systémy a vykonávat řadu úkolů, jako například shromažďování informací za účelem průzkumu a vzdálené spouštění procesů při horizontálním pohybu.
Co dělá PT NAD: protože interakce se vzdálenými systémy přes WMI jsou viditelné v provozu, PT NAD automaticky detekuje síťové požadavky na ustanovení WMI relací a kontroluje provoz na přítomnost přenosu skriptů, které používají WMI.
13. : Windows Remote Management
Použití služby a protokolu Windows, který umožňuje uživateli interakci se vzdálenými systémy.
Co dělá PT NAD: vidí síťová spojení, která byla založena pomocí Windows Remote Management. Takové relace jsou detekovány automaticky pravidly.
14. : zpracování skriptů XSL (Extensible Stylesheet Language)
Jazyk stylů XSL se používá k popisu zpracování a vizualizace dat v XML souborech. Pro podporu složitějších operací zahrnuje standard XSL podporu vestavěných skriptů v různých jazycích. Tyto jazyky umožňují provádět libovolný kód, což vede k obcházení bezpečnostních politik založených na whitelistu.
Co dělá PT NAD: detekuje případy přenosu takových souborů přes síť, tedy ještě před jejich spuštěním. Automaticky detekuje přenos XSL souborů přes síť a soubory s anomální XSL značkováním.
V následujících materiálech se podíváme na to, jak NTA systém PT Network Attack Discovery identifikuje další taktiky a techniky útočníků podle MITRE ATT&CK. Zůstaňte s námi!
Autoři:
- Anton Kutepev, expert z bezpečnostního centra (PT Expert Security Center) Positive Technologies
- Natalia Kazankova, produktová marketerka Positive Technologies
Zdroj: habr.com
