

Podle ruských zákonů se každá společnost, která pracuje s osobními údaji svých uživatelů v Rusku, stává operátorem osobních údajů, ať už si to přeje, či nikoli. To na ni klade řadu formálních a procedurálních závazků, které ne každé podnikání může nebo chce nést samo.
Jak ukazuje praxe – naprosto správně se mu nechce, protože tato oblast znalostí je ještě tak nová a neprozkoumaná, že složitosti a dotazy vznikají i u profesionálů. Dnes se podělíme o to, jak jsme realizovali projekt pro ukládání osobních údajů pro našeho klienta a s jakými nejasnostmi jsme se setkali.
Jak jsme pomohli chránit údaje podle zákona 152-FZ
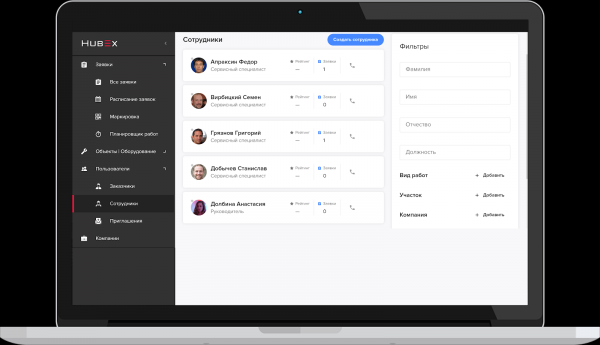
Na začátku roku 2019 se na nás obrátila společnost LLC „Smart-Service“, vývojář platformy pro řízení servisního údržby. a aplikace pro výměnu kontaktů .
První řešení umožňuje automatizovat proces údržby zařízení v nejrůznějších oblastech – od nastavování kávovarů a klimatizací v kancelářích po opravy plynových turbín. Druhé – online konstruktor pro vytváření elektronických vizitních karet na základě QR kódů.
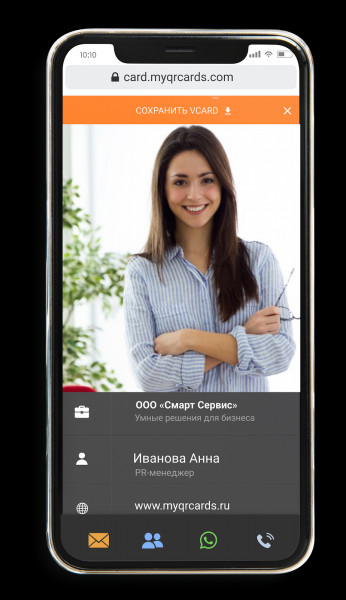
Online vizitka myQRcards.
Obě systémy uchovávají a zpracovávají údaje uživatelů, které spadají pod klasifikaci „osobních“ podle 152-FZ. V tomto případě zákon diktuje řadu omezení systémům uchovávání takových osobních údajů, aby zajistil požadovanou úroveň jejich ochrany a vyloučil riziko neoprávněného přístupu s cílem krádeže nebo zneužití.
Zákon je třeba dodržovat, ale „Smart-Service“ neměl v plánu rozvíjet uvnitř své kompetence v oblasti ochrany osobních údajů. Proto služby a údaje, kterými se dělili jejich uživatelé, „přešly“ do Linxdatacenter. „Smart-Service“ převedl serverové zdroje pracovního prostředí do samostatné chráněné síťové zóny našeho datového centra, certifikované podle požadavků uvedených v 152-FZ – tzv. „Chráněného cloudu“.
JAK FUNGUJE CHRÁNĚNÝ CLOUD
Jakýkoli informační systém zpracovávající osobní údaje musí splňovat tři základní požadavky:
- Přístup k serverům pro uchovávání a zpracování dat musí být realizován prostřednictvím VPN kanálu s šifrováním podle GOST;
- Servery pro uchovávání a zpracování dat musí být pod stálým dohledem antivirové ochrany pro zajištění absence zranitelností;
- Skladovací a zpracovatelská zařízení musí být umístěna v izolovaných sítích.
Umísťujeme serverové kapacity zákazníka do jednotlivých zón, které splňují požadavky zákona 152-FZ, a pomáháme získat osvědčení o shodě.
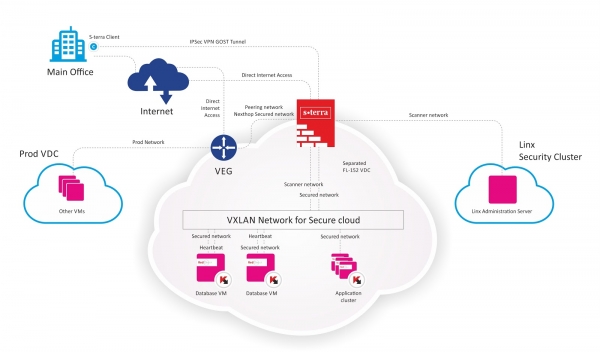
Architektura chráněné virtuální infrastruktury pro společnost „Smart Service“.
Průběh prací
Předběžný souhlas s pracemi byl udělen v červnu 2019, což lze považovat za datum zahájení projektu. Všechny práce se musí provádět v ‚živém‘ prostředí s tisíci požadavky denně. Samozřejmě bylo nutné realizovat projekt bez přerušení běžného provozu obou systémů.
Proto byl vypracován a schválen jasný akční plán rozdělený do 4 fází:
- příprava,
- migrace,
- testování a ověřování v reálných podmínkách,
- zahrnutí systémů monitorování a omezení přístupu.
Pro případ nečekané situace (DRP) jsme zavedli proceduru obnovy. Podle původního plánu práce nezabraly příliš času a zdrojů a měly být dokončeny v červenci 2019. Každá fáze zahrnovala na konci úplné testování síťové dostupnosti a funkčnosti systémů.
Nejtěžší fáze, kde mohlo ‚něco zajít špatně‘, byla migrace. Původně jsme plánovali provedení migrace přenosem virtuálních strojů vcelku. To byla nejlogičtější varianta, protože nevyžadovala zapojení dalších zdrojů pro přeconfigurování. Zdálo se, že co může být snazší než vMotion.
Nepředvídaně
Nicméně, jak již bývá obvyklé u projektů v relativně nové oblasti, stalo se to, co se nečekalo.
Vzhledem k tomu, že každý virtuální stroj zabírá 500 – 1 000 GB, kopírování takových objemů i v rámci jednoho datového centra zabralo asi 3-4 hodiny na každý stroj. Výsledkem bylo, že jsme se nevešli do vyhrazeného času. K tomu došlo kvůli fyzickým omezením diskového subsystému při přenosu dat do vCloud.
Chyba používané verze vCloud znemožnila organizaci Storage vMotion pro virtuální stroj s různými typy disků, a proto bylo nutné disky vyměnit. Nakonec se sice virtuální stroje podařilo migrovat, ale zabralo to více času, než se plánovalo.
Druhý bod, který jsme neplánovali, jsou omezení při přesouvání clusteru databáze (Failover Cluster MS SQL Server). V důsledku toho jsme museli převést cluster na práci s jedním uzlem a ponechat ho mimo chráněnou zónu.
Pozoruhodné je, že z dosud nejasného důvodu během přesunu virtuálních strojů došlo k porušení clusteru aplikací, a museli jsme ho znovu sestavit.
V důsledku prvního pokusu jsme dospěli do neuspokojivého stavu systémů a byli jsme nuceni znovu začít plánovat a zpracovávat varianty.
Pok attempt č. 2
Po analýze chyb tým pochopil, že bude lepší duplicovat infrastrukturu v chráněné zóně a zkopírovat pouze soubory s daty. Bylo rozhodnuto, že od zákazníka nebudeme požadovat dodatečnou platbu za další serverové kapacity, které bylo nutné nasadit k dokončení migrace.
Když byly clustry v chráněné zóně zcela zduplikovány, migrace proběhla bez problémů.
Poté již bylo třeba pouze oddělit sítě chráněné a nechráněné zóny. Došlo zde k několika drobným výpadkům. Fázi testování celého systému v chráněné zóně bez jakékoliv ochrany se podařilo spustit v normálním režimu. Po shromáždění pozitivní statistiky fungování systému v tomto režimu jsme přistoupili k poslední fázi: spuštění ochranných systémů a omezení přístupu.
Úspěšný výsledek a užitečná lekce
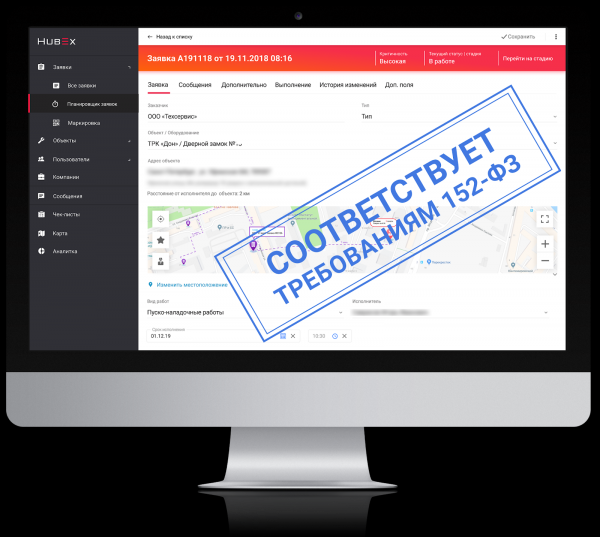
Nakonec se společnými silami spolu se zákazníkem podařilo provést významné změny ve stávající serverové infrastruktuře, což vedlo ke zvýšení spolehlivosti a bezpečnosti uchovávání osobních údajů, výraznému snížení rizika neoprávněného přístupu k nim a získání osvědčení o splnění požadavků na uchovávání – úspěch, kterého dosáhli ještě ne všichni vývojáři podobného softwaru.
Ve zjednodušeném přehledu práce na projektu to vypadalo takto:
- Byla organizována vyhrazená podsíť;
- Celkově byly migrovány dva clustery, složené z pěti virtuálních strojů: Failover cluster databází (dvě virtuální stroje), Service Fabric cluster aplikací (tři virtuální stroje);
- Byla provedena nastavení systémů ochrany a šifrování dat.
Vypadá to, že je vše jasné a logické. Prácticky je však vše o něco složitější. Ještě jednou jsme se ujistili, že při práci na každém jednotlivém úkolu tohoto typu je zapotřebí nejvyšší úroveň pozornosti k „maličkostem“, které se ukážou jako žádné maličkosti, ale zásadní faktory úspěchu celého projektu.
Zdroj: habr.com
