

TL;DR
Absolute Computrace — technologie, která umožňuje zablokovat zařízení (a ne ), i když na něm byla přeinstalována operační systém nebo dokonce vyměněn pevný disk, za 15 $ ročně. Koupil jsem notebook na eBay, který byl touto technologií uzamčen. V článku popisuji svou zkušenost, jak jsem se s tímto problémem vypořádal a pokusil se udělat totéž na základě Intel AMT, ale zdarma.
Pojďme se rovnou dohodnout: nevnikám do otevřených dveří a nepíšu přednášku o těchto vzdálených záležitostech, ale vyprávím malý příběh a jak rychle získat vzdálený přístup k mému zařízení v jakékoliv situaci (pokud je připojeno k síti pomocí RJ-45) nebo, pokud je připojeno přes Wi-Fi, tak pouze v systému Windows. Také je možné zapsat SSID, uživatelské jméno a heslo konkrétního bodu přímo do Intel AMT a tím získat přístup přes Wi-Fi bez spuštění systému. A pokud nainstalujete ovladače pro Intel ME na GNU/Linux, mělo by to také fungovat. Nakonec nebude možné zablokovat notebook na dálku a zobrazit zprávu o této možnosti (nedokázal jsem zjistit, zda je to vlastně možné pomocí této technologie), ale přístup k vzdálené ploše a Secure Erase bude, a to je hlavní.
Taxikář odjel s mým notebookem a rozhodl jsem se koupit nový na eBay. Co se mohlo pokazit?
Z kupce v zloděje — za jeden start
Když jsem přinesl notebook domů z pošty, pustil jsem se do dokončení předinstalace Windows 10 a dokonce jsem měl čas nainstalovat Firefox, když najednou:
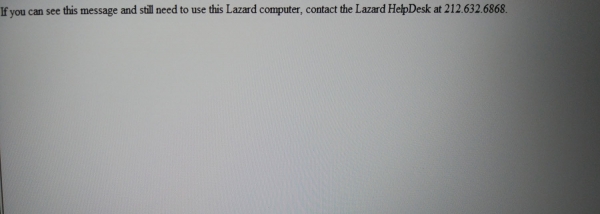
Dobře jsem si uvědomoval, že nikdo by se neměl pokoušet také modifikovat distribuci Windows, a pokud by se o to pokusil, všechno by vypadalo jinak a blokace by se tím pádem stala rychlejší. A nakonec by to nemělo smysl blokovat, protože všechno by se dalo opravit přeinstalací. Dobrá, restartujeme.
Restart do BIOSu a už je všechno o něco jasnější:
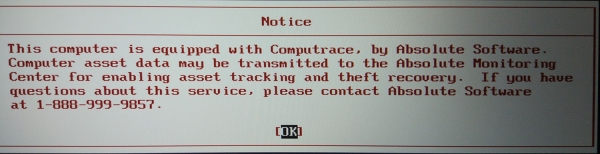
A nakonec je definitivně jasné:
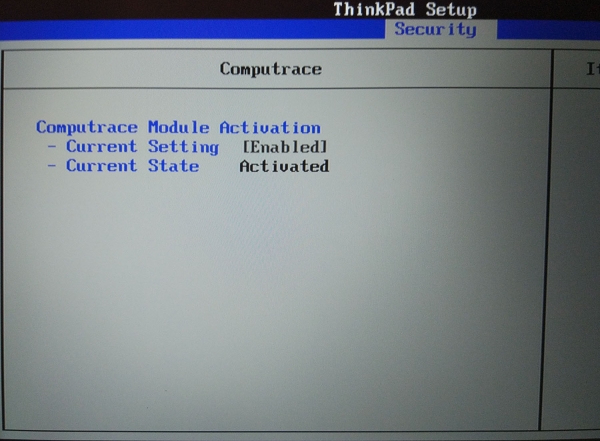
Jak to, že mě šikanuje vlastní notebook? Co je to Computrace?
Striktně vzato, Computrace je sada modulů ve vaší EFI BIOS, které, po spuštění Windows, do něj vloží své trojany, které komunikují s dálkovým serverem Absolute software a umožňují, pokud je to potřeba, zablokovat systém přes internet. Více podrobností si můžete přečíst zde . S operačními systémy, které nejsou Windows, Computrace nefunguje. Navíc, pokud připojíme zařízení s Windows, které je zašifrováno pomocí BitLocker nebo jiného software, Computrace opět nebude fungovat — moduly nám prostě nebudou schopny poskytnout své soubory do systému.
Na první pohled se mohou tyto technologie zdát futuristické, ale to až do té doby, než zjistíme, že to vše probíhá na nativním UEFI pomocí několika pochybně fungujících modulů.
Vypadá to, jako by to zařízení bylo studené a všemocné, dokud nezkusíme například spustit GNU/Linux:
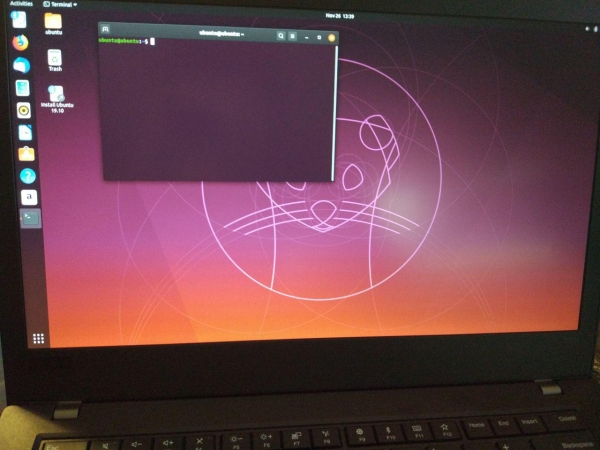
Na tomto laptopu je v tuto chvíli aktivována blokace v Computrace
Jak se říká,
Co dělat?
Existují čtyři zřejmé způsoby, jak vyřešit daný problém:
- Napsat prodejci na eBay
- Napsat do Absolute Software, tvůrci a vlastníkovi Computrace
- Udělání dumpu z BIOS čipu, poslání ho podezřelým lidem, aby nám poslali dump s patchem, který deaktivuje všechny blokace a změní ID zařízení
- Zavolat do Lazard
Probereme je postupně:
- My, jakožto rozumní lidé, nejprve napíšeme prodejci, který nám tento produkt prodal, a prodiskutujeme problém s tím, kdo za něj odpovídá na prvním místě.
Hotovo:

- Podle rady nalezené v hlubinách internetu,
Musíte kontaktovat Absolute Software. Budou chtít sériové číslo stroje a sériové číslo základní desky. Také budete potřebovat poskytnout "důkaz o koupi", jako je účtenka. Kontaktují majitele, kterého mají v záznamech, a získají souhlas k odstranění. Předpokládáme-li, že není kradený, pak jej "označí k odstranění". Poté, co se příště připojíte k internetu nebo budete mít otevřené internetové připojení, dojde k zázraku a bude to pryč. Pošlete materiály, které jsem zmínil, na TechSupport@absolute.com.
Můžeme napsat přímo do Absolute a komunikovat s nimi ohledně odblokování. Nepospíchal jsem a rozhodl se k tomuto řešení přistoupit až na konci.
- Brutální řešení problému, naštěstí, už také existovalo. Tady jsou ti a mnoho dalších specialistů na počítačovou podporu na eBay a dokonce i lidé v Facebooku nám slibují, že nám odblokují náš BIOS, pokud jim zašleme dump a počkáme pár minut.
Proces odblokování je popsán takto:
Řešení odemčení je konečně dostupné a vyžaduje SPEG programátor, aby bylo možné přeflashovat BIOS.
Proces je:
- Přečtení BIOSu a vytvoření platného dumpu. V Thinkpadu je BIOS vázán na interní čip TPM a obsahuje jeho jedinečný podpis, takže je důležité, aby byl původní BIOS správně přečten pro úspěšnost celé operace a následnou obnovu BIOSu.
- Úprava BIOSových binárních souborů a injekce malého allservice.ro UEFI programu. Tento program přečte zabezpečený EEPROM, resetuje certifikát TPM a heslo, napíše zabezpečený EEPROM a rekonstruuje všechna data.
- Napište opravený BIOS dump (to bude fungovat pouze v tom TP), zapněte notebook a vygenerujte Hardware ID. Pošleme vám jedinečný klíč, který aktivuje BIOS Allservice, při jeho načítání se spustí odemkací rutina a odemkne SVP a TPM.
- Nakonec zapište původní BIOS dump zpět pro normální provoz a užívejte si notebook.
Můžeme také deaktivovat Computrace nebo změnit SN/UUID a resetovat chybu kontrolního součtu RFID pomocí našeho UEFI programu stejným způsobem, pokud je to nutné.
Cena služby odemčení je za stroj (jako to děláme pro Macbook/iMac, HP, Acer atd.) Pro cenu služby a dostupnost si prosím přečtěte následující příspěvek. Můžete kontaktovat support@allservice.ro pro jakékoliv dotazy.
Vypadá to legit! Ale to je také, z důvodů, které chápete, varianta pro opravdu zoufalou situaci, navíc všechno potěšení stojí 80 $. Necháme to na později.
- Pokud mi Lazard všechno rozbil a žádá o zpětné zavolání, neměl bych odmítat! Jdeme na to.
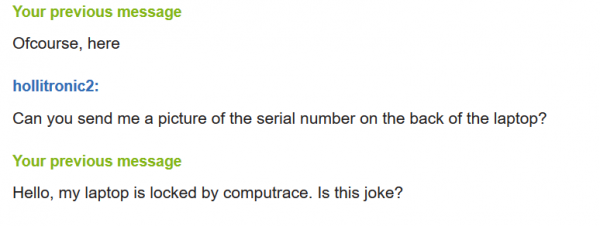
Zavoláme do Lazard aka „přední světová poradenská a správcovská firma, která radí v oblasti fúzí, akvizic, restrukturalizace, kapitálové struktury a strategie“
Zatímco mi prodávající z eBay odpovídá, nahrávám pár dolarů na zadarma a těším se na rozhovor s, možná, nejméně empatickým partnerem na planetě — podporou obrovské finanční korporace z New Yorku. Dívka rychle zvedá telefon, vyslechne mé nesmělé vysvětlení, jak jsem tento notebook koupil, zapisuje jeho sériové číslo a slibuje, že to předá administrátorům, kteří mi zavolají zpět. Tento proces se přesně opakuje dvakrát s odstupem jednoho dne. Při třetím pokusu jsem speciálně počkal na večer, dokud bude v New Yorku 10 ráno, a zavolal, rychle jsem odříkal už mi známou řeč o mé koupi. O dvě hodiny později mi opět zavolala ta sama žena a začala číst instrukce:
— Stiskněte escape.
Stisknu, ale nic se neděje.
— Něco nefunguje, nic se nemění.
— Stiskněte.
— Stisknu.
— Teď zadejte: 72406917
Zadávám. Nic se neděje.
— Víte, obávám se, že to nebude pomoh… Chvilku…
Notebook se náhle restartuje, systém se načítá, otravná bílá obrazovka někam zmizela. Pro jistotu vstupuji do BIOSu, Computrace není aktivován. Zdá se, že je to vše. Děkuji za podporu, píšu prodávajícímu, že jsem všechny otázky vyřešil sám a uvolňuji se.
OpenMakeshift Computrace Intel AMT based
To, co se stalo, mě zaskočilo, ale myšlenka se mi zalíbila. Moje fantomová bolest po bezohledně ztraceném hledala nějaké východisko, chtěl jsem ochránit svůj nový notebook, jako kdyby mi to vrátilo ten starý. Když někdo používá Computrace, mohu ho používat i já, že? Vždyť byl Intel Anti-Theft, podle popisu — skvělá technologie, fungující tak, jak má, ale trh ji zabil svojí inertností, přesto by měla existovat alternativa. Ukázalo se, že tato alternativa začínala tam, kde končila — na tomto poli se mohla etablovat pouze Absolute software.
Nejprve si připomeňme, co to je Intel AMT: je to sada knihoven, která je součástí Intel ME, vestavěná do EFI BIOS, aby administrátor v nějaké kanceláři mohl, aniž by vstal ze židle, ovládat stroje v síti, dokonce i když nenabíhají, připojujíce vzdáleně ISO soubory, ovládající přes vzdálenou plochu atd.
Vše toto běží na Minix a přibližně na takové úrovni:
Invisible Things Lab navrhla nazývat funkčnost technologie Intel vPro / Intel AMT ochranným kruhem -3. V rámci této technologie chipsety, které podporují technologii vPro, obsahují nezávislý mikroprocesor (architektura ARC4), mají samostatné rozhraní k síťové kartě, exkluzivní přístup k vyhrazené oblasti RAM (16 MB), DMA přístup k hlavní RAM. Programy na něm se vykonávají nezávisle na centrálním procesoru, firmware je uložen společně s kódy BIOS nebo na podobné flash paměti SPI (kód má kryptografický podpis). Součástí firmwaru je integrovaný webový server. Ve výchozím nastavení je AMT vypnuto, ale část kódu přesto funguje v tomto režimu, i když je AMT vypnuto. Kód ochranného kruhu -3 je aktivní i v režimu napájení S3 Sleep.
To zní lákavě, neboť se zdá, že pokud dokážeme navázat zpětné připojení k nějaké administraci pomocí Intel AMT, můžeme mít přístup lepší než k Computrace (ve skutečnosti ne).
Aktivujeme Intel AMT na našem zařízení
Nejdříve by někteří z vás určitě chtěli vyzkoušet tento AMT na vlastní kůži, a zde začínají nuance. Za prvé: potřebujete procesor s jeho podporou. S tím, naštěstí, není problém (pokud nemáte AMD), neboť vPro byla přidána téměř do všech procesorů Intel i5, i7 a i9 (můžete se podívat). ) od roku 2006, přičemž skutečný VNC byl přivezen až v roce 2010. Za prvé: pokud máte desktop, potřebujete základní desku s podporou této funkce, konkrétně s čipovou sadou Q. U notebooků stačí znát pouze model procesoru. Pokud jste zjistili, že podporujete Intel AMT, je to dobré znamení a můžete použít zde uvedená nastavení. Pokud ne, buď máte smůlu/neúmyslně jste vybrali procesor nebo čipovou sadu bez podpory této technologie, nebo jste dobře ušetřili, když jste si vzali AMD, což je také důvod k radosti.
Podle dokumentů
V režimu bez zabezpečení naslouchají zařízení Intel AMT na portu 16992.
V režimu TLS naslouchají zařízení Intel AMT na portu 16993.
Intel AMT přijímá připojení na portech 16992 a 16993. Tam se vydáme.
Je třeba zkontrolovat, zda je Intel AMT povoleno v BIOSu:
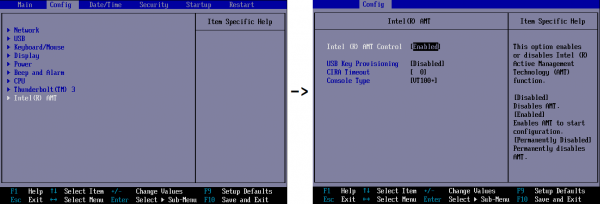
Nyní se musíme restartovat a během spuštění stisknout Ctrl + P
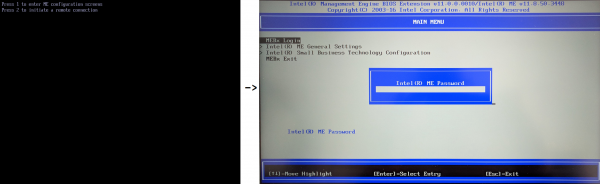
Standardní heslo, jak obvykle, admin.
Hned změníme heslo v obecných nastaveních Intel ME. Dále v konfiguraci Intel AMT aktivujeme Network Access. Hotovo. Nyní jste oficiálně rizikově odhaleni. Přihlašujeme se do systému.
Nyní důležitý nuance: logicky bychom měli mít přístup k Intel AMT z localhost i na dálku, ale není tomu tak. Intel říká, že lokálně se lze připojit a měnit nastavení pomocí , ale já se k tomu prostě nemohl připojit, takže mé připojení fungovalo pouze na dálku.
Vezmeme nějaké zařízení a připojíme se přes :16992
Vypadá to takto:
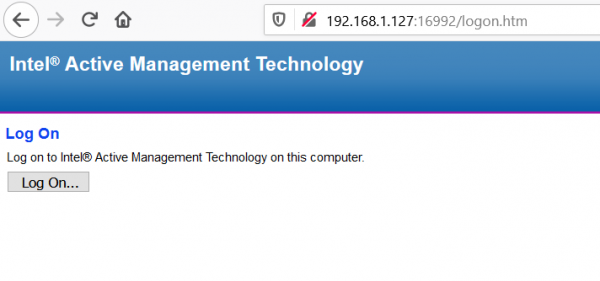
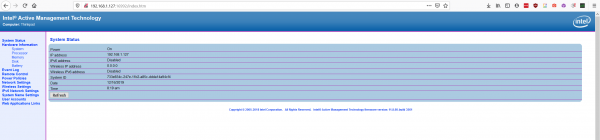
Vítejte, standardní rozhraní Intel AMT! Proč „standardní“? Protože je omezené a pro naše účely zcela zbytečné, a my budeme používat něco vážnějšího.
Seznamujeme se s MeshCommander
Jak to bývá — velké společnosti něco dělají, a koncoví uživatelé si to přizpůsobují podle sebe. Tak se to stalo i zde.
Tento skromný (není to přehánění: jeho jméno na jeho webových stránkách chybí, musel jsem si ho vyhledat) muž jménem Ylian Saint-Hilaire vyvinul skvělé nástroje pro práci s Intel AMT.
I hned chci upozornit na jeho , ve svých videích jednoduše a srozumitelně ukazuje v reálném čase, jak vykonat různé úkoly související s Intel AMT a jeho softwarem.
Začneme s . Stáhneme, nainstalujeme a pokusíme se připojit k našemu zařízení:
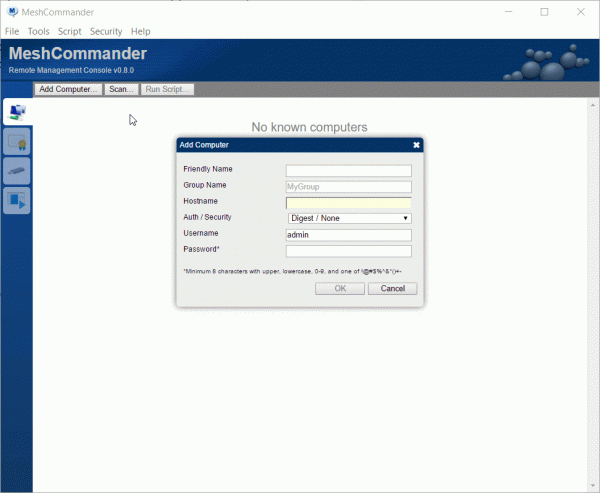
Proces není okamžitý, ale výsledkem získáme takovou obrazovku:
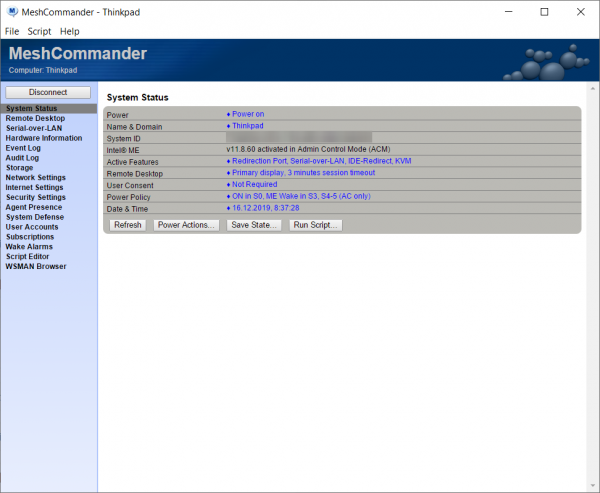
Není to tak, že bych byl paranoidní, ale sensitive data se dotknu, omluvte mi tuto koketérii.
Rozdíl, jak se říká, je zřejmý. Nevím, proč v řídicím panelu Intel není taková sada funkcí, ale je to fakt: Ylian Saint-Hilaire si z života vzal znatelně víc. Navíc můžete jeho webové rozhraní nainstalovat přímo do firmwaru, což vám umožní využívat všechny funkce bez utility.
Dělá se to takto:
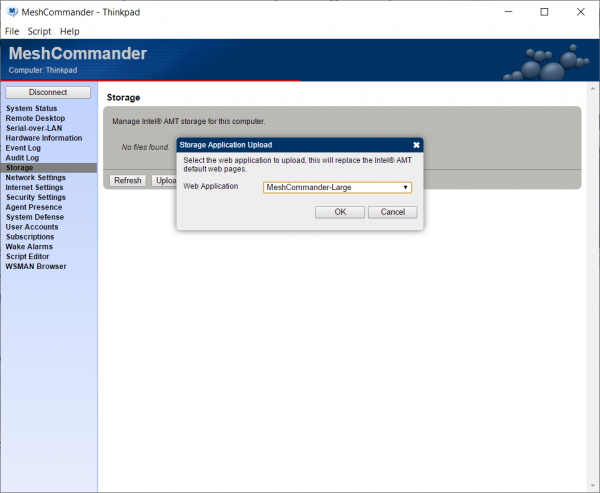
Musím poznamenat, že tuto funkcionalitu (Custom web interface) jsem nepoužíval a nemohu říci nic o její účinnosti a funkčnosti, protože pro moje potřeby není potřebná.
Můžete si s funkcionalitou pohrát, těžko něco pokazíte, vždyť počáteční a koncovou výchozí bodou celého toho festivalu je BIOS, kde to pak všechno můžete resetovat, když vypnete Intel AMT.
Rozjíždíme MeshCentral a realizujeme BackConnect.
A tady začíná úplná šílenost. Strýc neudělal jen klienta, ale také celou administraci k našemu trojanu! A nejen to, ale .
Začněte tím, že si nainstalujete vlastní server MeshCentral, nebo pokud nejste obeznámeni s MeshCentral, můžete vyzkoušet veřejný server na vlastní riziko na MeshCentral.com.
To pozitivně hovoří o spolehlivosti jeho kódu, protože se mi nepodařilo najít žádné zprávy o útocích a únikách během fungování služby.
Osobně provozuji MeshCentral na svém serveru, protože neopodstatněně považuji, že je to spolehlivější, ale není to nic jiného než zmatek a trápení. Pokud to chcete také, existují dokumenty, a kontejner s MeshCentral. V dokumentech je napsáno, jak to vše propojit v NGINX, takže realizace se snadno integruje do vašich domácích serverů.
Registrováme se na , přihlásíme se a vytvoříme skupinu zařízení, přičemž zvolíme možnost „no agent“:
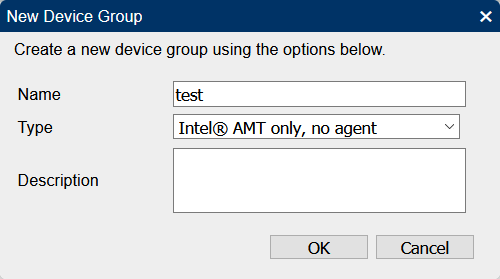
Proč „no agent“? Protože není potřeba, aby nám instaloval něco zbytečného, není jasné, jak se to chová a jak to bude fungovat.
Klikneme na „Add CIRA“:
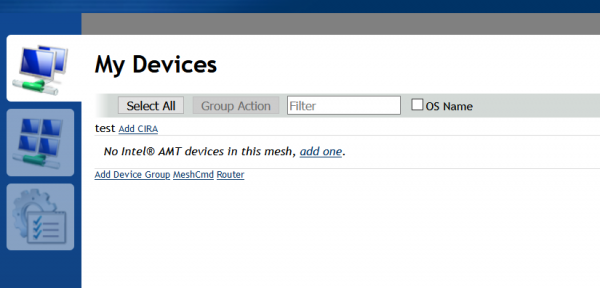
Stáhneme cira_setup_test.mescript a použijeme ho v našem MeshCommander tímto způsobem:
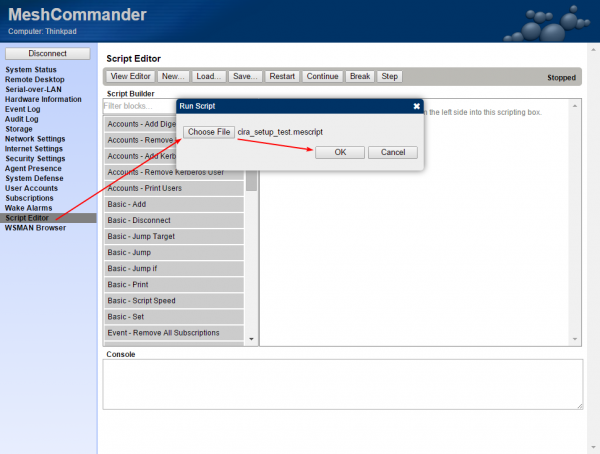
Voilà! Za chvíli se naše zařízení připojí k MeshCentral a budeme moci s ním něco udělat.
Za prvé: měli byste vědět, že náš software nebude sám od sebe komunikovat s vzdáleným serverem. Je to dáno tím, že Intel AMT má dvě možnosti připojení — přes vzdálený server a přímo lokálně. Oba najednou nefungují. Náš skript již nastavil systém pro vzdálenou práci, ale možná se budete muset připojit lokálně. Aby bylo možné připojit se lokálně, je třeba zde
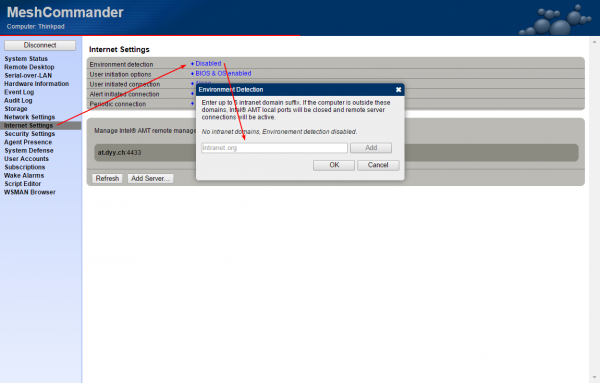
napsat řetězec, který je vaším lokálním doménou (všimněte si, že náš skript tam JIŽ vložil nějaký náhodný řetězec, aby bylo možné připojení vzdáleně) nebo úplně vymazat všechny řetězce (ale pak nebude vzdálené připojení dostupné). Například, v mém OpenWrt je lokální doména lan:
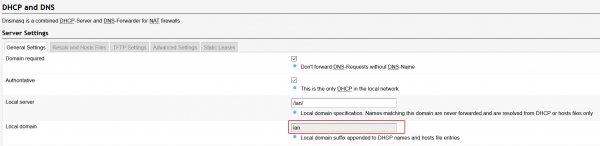
Pokud tedy napíšeme lan a pokud je naše zařízení připojeno k síti s touto lokální doménou, vzdálené připojení bude nedostupné a lokální porty 16992 a 16993 se otevřou a budou přijímat připojení. Zkrátka, pokud tam bude nějaká nesmyslná věc, která nemá žádný vztah k vaší lokální doméně, software se pokouší připojit, pokud ne, musíte se k němu připojit sami kabelem, to je vše.
Za druhé:
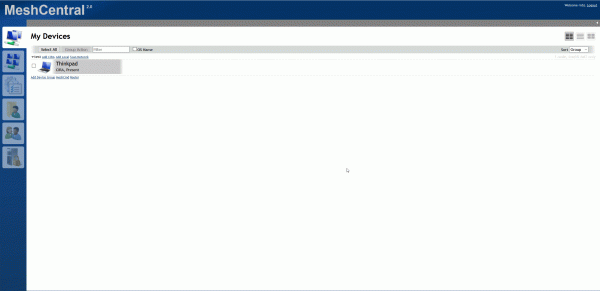
Všechno je připraveno!
Zeptáte se — kde je tu AntiTheft? Jak jsem řekl na začátku — Intel AMT není příliš přizpůsoben pro boj s krádežemi. Spravovat kancelářskou síť — to je v pořádku, ale bojovat s neoprávněně získaným majetkem prostřednictvím internetové sítě — to už není moc. Podívejme se na nástroje, které nám teoreticky mohou pomoci v boji za soukromé vlastnictví:
- Samotná přítomnost přístupu k zařízení, pokud je připojeno kabelem, nebo pokud má Windows, pak i přes WiFi. Ano, dětinská záležitost, ale pro obyčejného člověka je velmi těžké používat takový notebook, i když někdo náhle přebírá kontrolu. Není divu, že i když jsem se nedokázal vypořádat se skripty, určitě je možné kreativně odstranit nějakou funkcionalitu pro blokování/vypnutí notifikací.
- Remote Secure Erase with Intel Active Management Technology

S pomocí této možnosti lze odstranit všechny informace z zařízení během několika sekund. Není zjištěno, zda funguje na SSD jiných než Intel. Zde si můžete přečíst více o této funkci. Můžete se podívat, jak to funguje Kvalita je hrozná, ale je to jen 10 megabajtů a podstata je jasná.
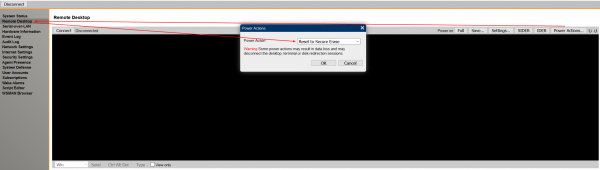
Zůstává nevyřešený problém odloženého vykonávání, jinými slovy: je třeba hlídat, kdy se stroj připojí k síti, abychom se k němu mohli připojit. Předpokládám, že na to také existuje nějaké řešení.
V ideálním případě by se měl notebook zablokovat a zobrazit nějaký nápis, ale v našem případě máme pouze nevyhnutelný přístup, a jak dále jednat — to je věc fantazie.
Možná se vám podaří nějak zablokovat stroj nebo alespoň zobrazit zprávu, dejte vědět, pokud to víte. Děkuji!
Nezapomeňte nastavit heslo na BIOS.
Děkuji uživateli za korekturu!
Zdroj: habr.com
