

Ahoj všichni!
Dnes chci mluvit o cloudovém řešení pro vyhledávání a analýzu zranitelností Qualys Vulnerability Management, na kterém je postaven jedno z našich .
Níže ukážu, jak je samotné skenování organizováno a jaké informace o zranitelnostech lze zjistit na základě výsledků.
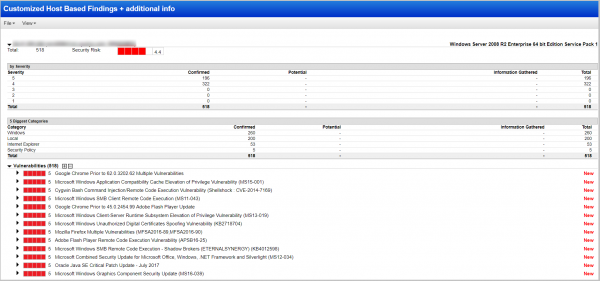
Co lze skenovat
Externí služby. Pro skenování služeb, které mají přístup na internet, nám klient poskytuje jejich IP adresy a přihlašovací údaje (pokud je potřeba skenování s autentizací). Skenujeme služby pomocí cloudu Qualys a na základě výsledků zasíláme zprávu.
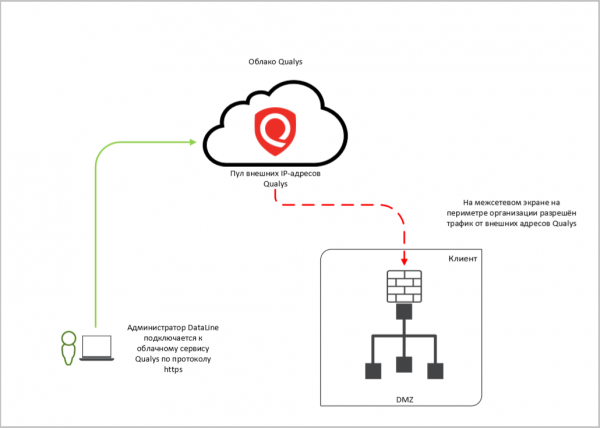
Interní služby. V tomto případě skener hledá zranitelnosti na interních serverech a v síťové infrastruktuře. Pomocí takového skenování lze provést inventarizaci verzí operačních systémů, aplikací, otevřených portů a služeb, které se za nimi nacházejí.
Pro skenování uvnitř infrastruktury klienta se instaluje skener Qualys. Cloud Qualys zde plní funkci centra příkazů pro tento skener.
Kromě interního serveru s Qualys mohou být na objekty skenování nainstalovány agenty (Cloud Agent). Ti sbírají informace o systému lokálně, téměř nezatěžují síť a hostitele, na kterých pracují. Získané informace jsou odesílány do cloudu.
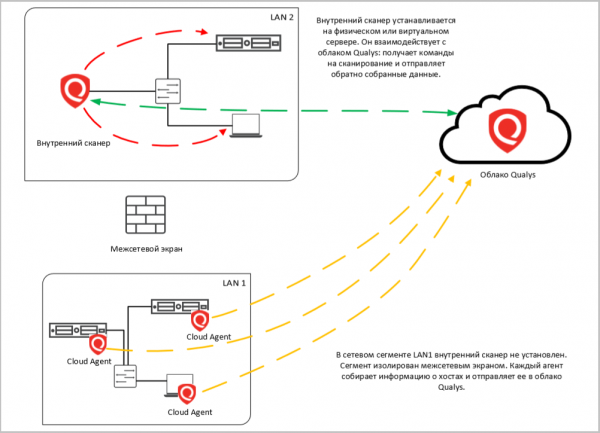
Zde jsou tři důležité body: autentizace a výběr objektů pro skenování.
- Použití autentizace. Někteří klienti žádají o provedení skenování blackbox, zejména pro externí služby: předávají nám rozsah IP adres bez uvedení systému a říkají „buďte jako hacker“. Ale hackeři zřídka jednají naslepo. Když dojde na útok (ne na průzkum), vědí, co hackují.
Naslepo může Qualys narazit na klamné bannery a skenovat je místo cílového systému. A také bez pochopení toho, co přesně bude skenováno, je snadné udělat chybu v nastavení skeneru a „přiložit“ kontrolovaný servis.
Skenování přinese více užitku, pokud se provádějí kontroly s autentizací před skenovanými systémy (whitebox). Tak skener bude chápat, kam přišel, a vy dostanete úplné údaje o zranitelnostech cílového systému.

Qualys má mnoho možností pro autentizaci. - Skupinovat aktiva. Pokud spustíte skenování najednou a bez rozlišení, bude to trvat dlouho a vytvářet další zátěž na systémy. Hostitele a služby by bylo lepší seskupit do skupin podle důležitosti, umístění, verze OS, kritičnosti infrastruktury a dalších znaků (v Qualys se nazývají Asset Groups a Asset Tags) a při skenování vybírat konkrétní skupinu.
- Vyberte technické okno pro skenování. I když jste všechno plánovali a připravovali se, skenování vytváří dodatečné zatížení systému. Není nutné, aby to způsobilo degradaci služby, ale je lepší vybrat určitou dobu, jako pro zálohování nebo nasazení aktualizací.
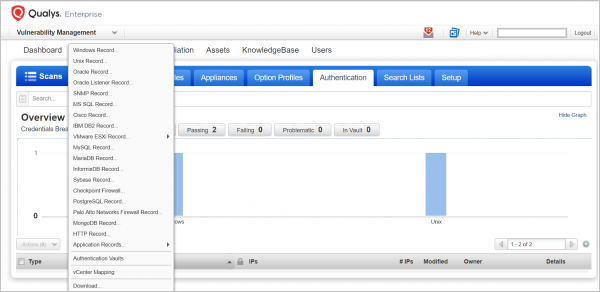
Co lze zjistit z reportů?
Na základě skenování klient získá zprávu, která bude obsahovat nejen seznam všech nalezených zranitelností, ale také základní doporučení k jejich odstranění: aktualizace, patche atd. U Qualys je hodně reportů: existují výchozí šablony a můžete vytvářet své vlastní. Aby se v celé té rozmanitosti neztratili, je lepší si nejdříve ujasnit následující body:
- kdo bude na tuto zprávu nahlížet: manažer nebo technický specialista?
- jaké informace chcete získat na základě výsledků skenu. Například, pokud chcete zjistit, zda jsou nainstalovány všechny potřebné patche a jak probíhá práce na odstranění dříve nalezených zranitelností, pak to je jedna zpráva. Pokud potřebujete pouze provést inventarizaci všech hostitelů, pak je to jiná.
Pokud máte za úkol ukázat stručný, ale přehledný obraz vedení, můžete vytvořit Executive Report. Všechny zranitelnosti budou podrobně rozděleny podle kategorií, úrovní kritičnosti, grafů a diagramů. Například top-10 nejkritičtějších zranitelností nebo nejčastěji se vyskytující zranitelnosti.
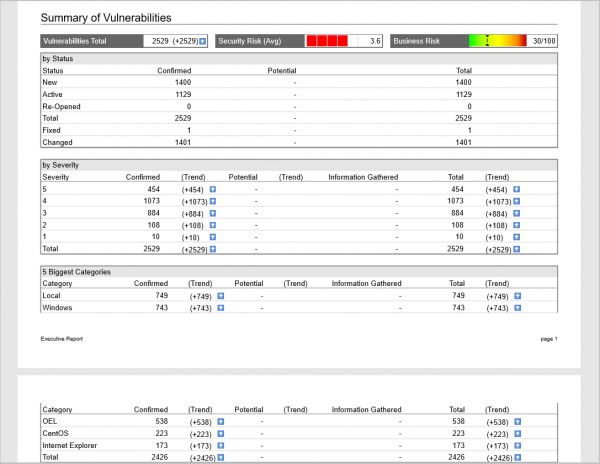
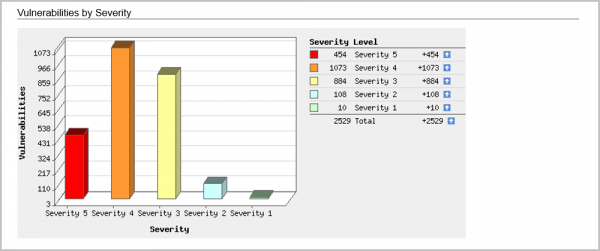
Pro technického specialistu je tu Technical Report , se všemi detaily a podrobnostmi. Je možné vytvořit následující reporty:
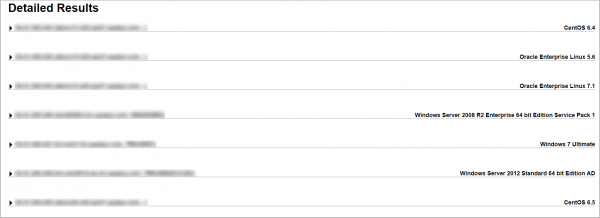
Report dle hostitelů. Užitečná věc, když potřebujete provést inventarizaci infrastruktury a získat kompletní obrázek zranitelností hostitelů.
Takto vypadá seznam analyzovaných hostitelů s uvedením OS, které na nich běží.
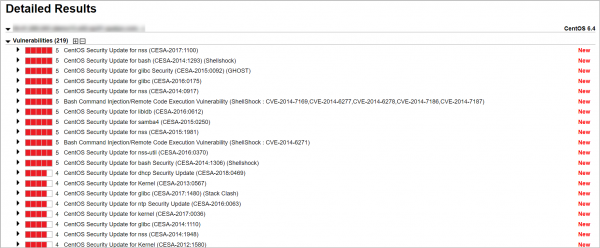
Otevřeme zajímavý host a uvidíme seznam 219 nalezených zranitelností, počínaje těmi nejkritičtějšími, pátého stupně:
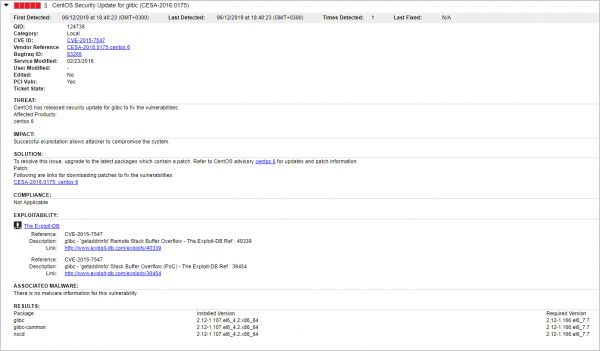
Pak můžete vidět podrobnosti k jednotlivým zranitelnostem. Zde vidíme:
- kdy byla zranitelnost poprvé a naposledy zaznamenána,
- průmyslová čísla zranitelností,
- záplata pro odstranění zranitelnosti,
- existují problémy se shodou s normami PCI DSS, NIST atd.,
- existuje exploit a malware pro tuto zranitelnost,
- je zranitelnost detekována při skenování s/bez autentizace v systému atd.
Pokud to není první skenování – ano, skenovat je třeba pravidelně 🙂 – tak pomocí Trend Report lze sledovat dynamiku práce se zranitelnostmi. Stav zranitelností bude zobrazen v porovnání s předchozím skenováním: zranitelnosti, které byly nalezeny dříve a uzavřeny, budou označeny jako fixed, neuzavřené – active, nové – new.
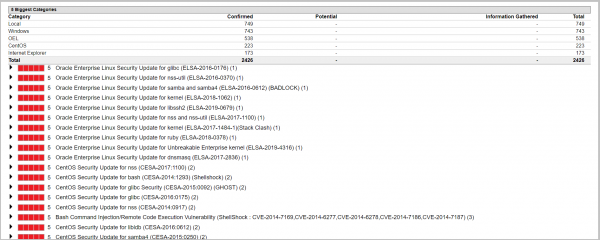
Zpráva o zranitelnostech. V této zprávě vytvoří Qualys seznam zranitelností počínaje těmi nejkritičtějšími, s uvedením, na jakém hostu tuto zranitelnost zachytit. Zpráva bude užitečná, pokud jste se rozhodli prozkoumat například všechny zranitelnosti páté úrovně.
Také lze vytvořit samostatnou zprávu pouze o zranitelnostech čtvrté a páté úrovně.
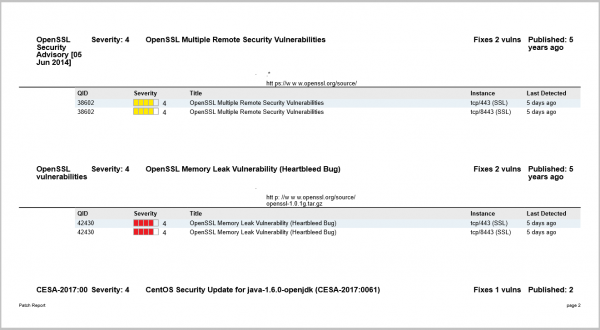
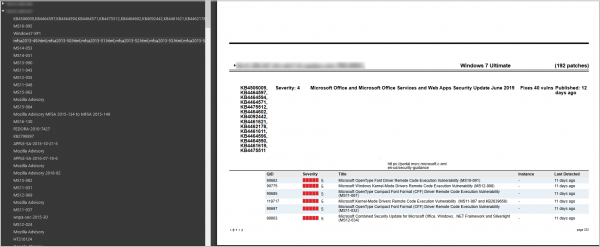
Zpráva o záplatách. Zde je uveden úplný seznam záplat, které je třeba nainstalovat, aby se odstranily nalezené zranitelnosti. Pro každou záplatu jsou uvedena vysvětlení, jaké zranitelnosti opravuje, na jaký host/system je třeba ji nainstalovat, a přímý odkaz ke stažení.
Zpráva o shodě s normami PCI DSS. Standard PCI DSS vyžaduje provádět skenování informačních systémů a aplikací, dostupných z Internetu, každých 90 dní. Po skenu lze vytvořit zprávu, která ukáže, co v infrastruktuře nevyhovuje požadavkům standardu.
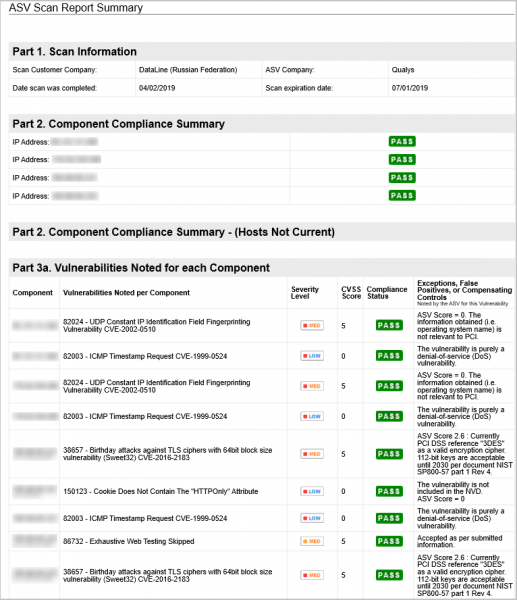
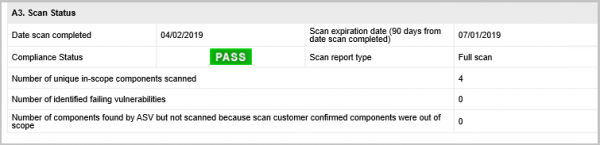
Zprávy o odstranění zranitelností. Qualys lze integrovat se service deskem, a pak budou všechny nalezené zranitelnosti automaticky převáděny na tickety. Pomocí této zprávy lze sledovat pokrok v realizovaných ticketech a odstraněných zranitelnostech.
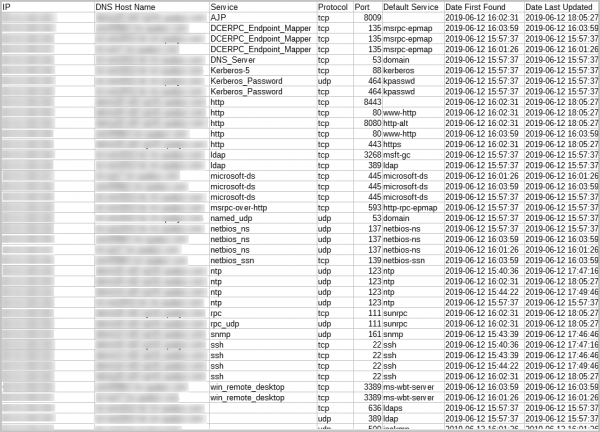
Zprávy o otevřených portech. Zde lze získat informace o otevřených portech a službách, které na nich běží:
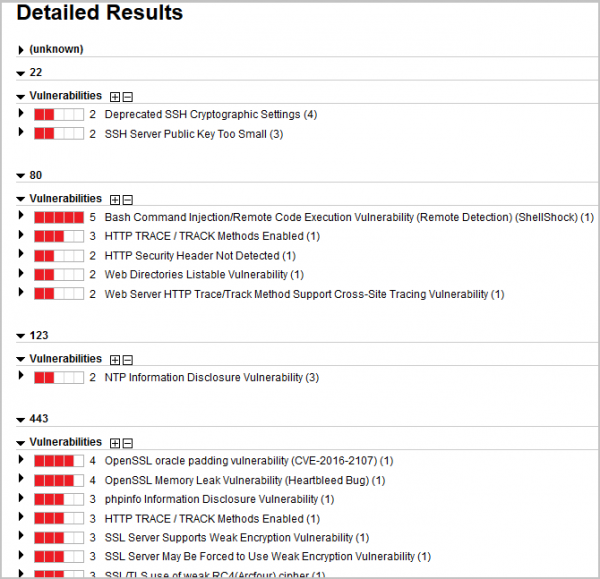
nebo vytvořit zprávu o zranitelnostech na každém portu:
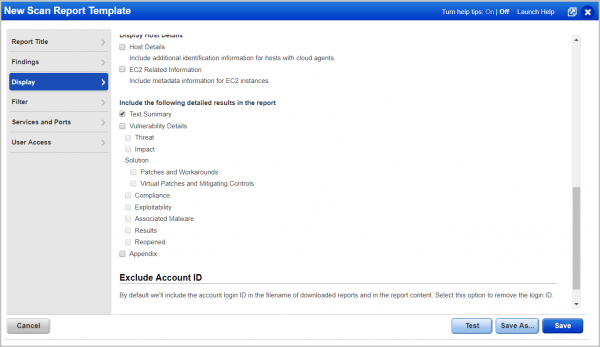
To jsou pouhé standardní šablony zpráv. Je možné vytvářet vlastní podle konkrétních úkolů, například zobrazit pouze zranitelnosti minimálně páté úrovně kritičnosti. Všechny zprávy jsou dostupné. Formát zpráv: CSV, XML, HTML, PDF a docx.
A pamatujte si: Bezpečnost není výsledek, ale proces. Jednorázové skenování pomáhá odhalit problémy v daném okamžiku, ale nejde o komplexní proces správy zranitelností.
Abychom vám usnadnili rozhodnutí o této pravidelné činnosti, vytvořili jsme službu založenou na Qualys Vulnerability Management.
Pro všechny čtenáře Habra platí akce: při objednání služby skenování na rok získáte dva měsíce skenování zdarma. Žádosti můžete posílat , do pole „Komentář“ pište Habr.
Zdroj: habr.com
