

Železné boxy plné peněz stojící na ulicích města nemohou nezaujmout pozornost milovníků rychlého zisku. A pokud se dříve pro vykrádání bankomatů používaly čistě fyzické metody, nyní se stále častěji uplatňují sofistikovanější triky spojené s počítači. V současnosti je nejaktuálnějším z nich "černý box" s jednodeskovým počítačem uvnitř. O tom, jak funguje, si povíme v tomto článku.
Ředitel mezinárodní asociace producentů bankomatů (ATMIA) "černé boxy" jako nejnebezpečnější hrozbu pro bankomaty.
Typický bankomat je soubor již hotových elektromechanických komponentů umístěných v jednom pouzdře. Výrobci bankomatů staví své železné výtvory z zařízení na výdej bankovek, čteček karet a dalších komponentů, které již byly vyvinuty externími dodavateli. Je to takový LEGO set pro dospělé. Hotové komponenty se umisťují do pouzdra bankomatu, které obvykle sestává ze dvou sekcí: horní sekce ("kabinet" nebo "servisní zóna") a dolní sekce (trezor). Všechny elektromechanické komponenty jsou připojeny pomocí portů USB a COM k systémové jednotce, která v tomto případě slouží jako hostitel. U starších modelů bankomatů lze také najít připojení prostřednictvím SDC sběrnice.
Evoluce bankomatového kardinusu
Bankomaty s obrovskými sumami uvnitř neustále lákají kardinury. Zpočátku kardinury využívaly pouze hrubé fyzické nedostatky ochrany bankomatů – používaly skimmery a shimery k krádeži dat z magnetických proužků; falešné PIN pady a kamery pro sledování PIN kódů; a dokonce i falešné bankomaty.
Poté, co bankomaty začaly být vybaveny unifikovaným softwarem pracujícím podle jednotných standardů, jako je XFS (eXtensions for Financial Services), – začali kardinury útočit na bankomaty počítačovými viry.
Mezi nimi Trojan.Skimmer, Backdoor.Win32.Skimer, Ploutus, ATMii a další četné pojmenované i nepojmenované malware, které kardinury instalují na host bankomatu buď prostřednictvím bootovací flashky, nebo prostřednictvím TCP portu pro vzdálenou správu.
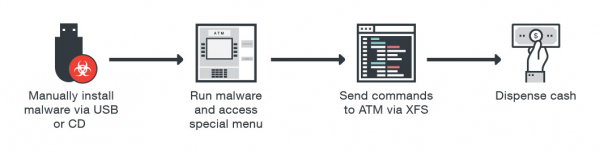
Proces nakazení bankomatu
Získáním podsystemu XFS může malware posílat příkazy zařízení na výběr bankovek bez autorizace. Může také posílat příkazy čtecímu zařízení: číst/zapisovat magnetický proužek bankovní karty a dokonce extrahovat historii transakcí uloženou na čipu EMV karty. Zvláštní pozornost si zaslouží EPP (Encrypting PIN Pad; šifrovaná klávesnice pro PIN). Předpokládá se, že zadávaný PIN kód nelze odchytit. Nicméně XFS umožňuje používat EPP klávesnici ve dvou režimech: 1) otevřený režim (pro zadávání různých číselných parametrů, jako je částka k výběru); 2) bezpečný režim (do kterého se EPP přepíná, když je třeba zadat PIN kód nebo šifrovací klíč). Tato vlastnost XFS umožňuje útočníkovi provádět MiTM útok: odchytit příkaz k aktivaci bezpečného režimu, který je odesílán z hostitele na EPP, a poté informovat EPP klávesnici, že má pokračovat v otevřeném režimu. V reakci na tuto zprávu EPP posílá stisky kláves v otevřeném textu.
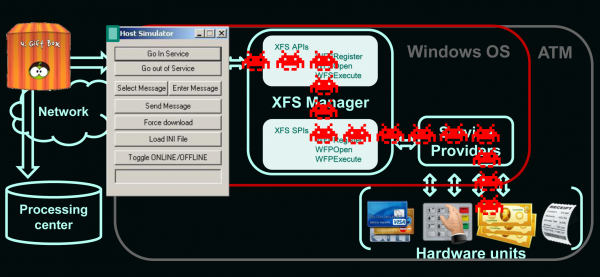
Princip činnosti "černé skříňky"
V posledních letech, Europol, škodlivé programy pro bankomaty se výrazně vyvinuly. K útočníkům už není třeba mít fyzický přístup k bankomatu, aby ho infikovali. Mohou infikovat bankomaty prostřednictvím vzdálených síťových útoků, přičemž k tomu využívají podniková síť banky. Skupina IB, v roce 2016, v více než 10 zemích Evropy, bankomaty byly vystaveny vzdáleným útokům.
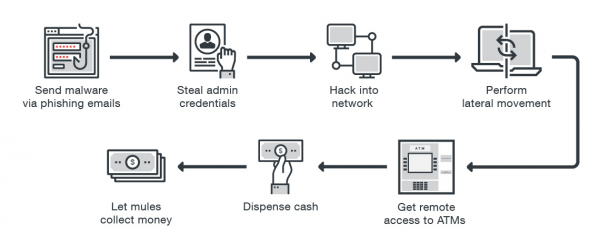
Útok na bankomat přes vzdálený přístup
Antiviry, blokace aktualizací firmwaru, blokace USB portů a šifrování pevných disků – do určité míry chrání bankomat před viry útočníků. Ale co když útočník nepřipojuje útok k hostitelskému počítači, ale se přímo připojuje k periférii (přes RS232 nebo USB) – k čtečce karet, PIN pad nebo zařízení na výběr hotovosti?
První seznámení s "černou skříňkou"
Dnes technicky zdatní útočníci , s použitím takzvaných „černých skříněk“ k vykrádání bankomatů, což jsou specificky naprogramované jednodeskové mikropočítače, podobné Raspberry Pi. „Černé skříňky“ vyprázdní bankomaty do posledního centu, zcela magickým (z pohledu bankéřů) způsobem. Kardiáři připojují své kouzelné zařízení přímo k zařízení na výdej bankovek; aby vybrali všechny dostupné peníze. Tento typ útoku obchází všechny softwarové ochrany nasazené na hostiteli bankomatu (antiviry, kontrola integrity, úplné šifrování disku atd.).
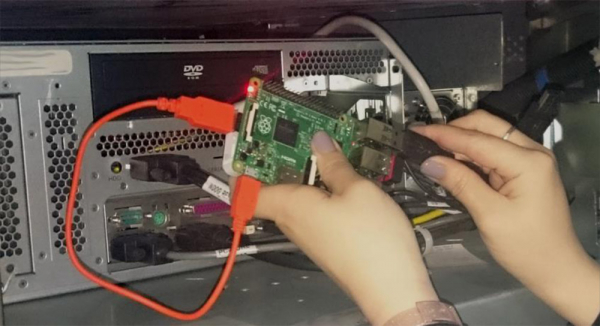
„Černá skříňka“ na bázi Raspberry Pi
Největší výrobci bankomatů a vládní tajné služby, tváří v tvář několika realizacím „černé skříně“, , že tyto vynalézavé počítače nutí bankomaty vydávat veškerou dostupnou hotovost; 40 bankovek každých 20 sekund. Také tajné služby varují, že kardiáři se nejčastěji zaměřují na bankomaty v lékárnách, obchodních centrech; a také na bankomaty, které obsluhují řidiče „na cestě“.
Dále, aby se nezapíchli před kamerami, nejopatrnější kardiáři si vezmou na pomoc nějakého málo ceněného partnera, muže. A aby se ten nemohl „černou skříňku“ přivlastnit, používají . Odebírají z „černé skříně“ klíčovou funkcionalitu a připojují k ní smartphone, který používají jako kanál pro dálkový přenos příkazů zúžené „černé skříně“ pomocí IP protokolu.
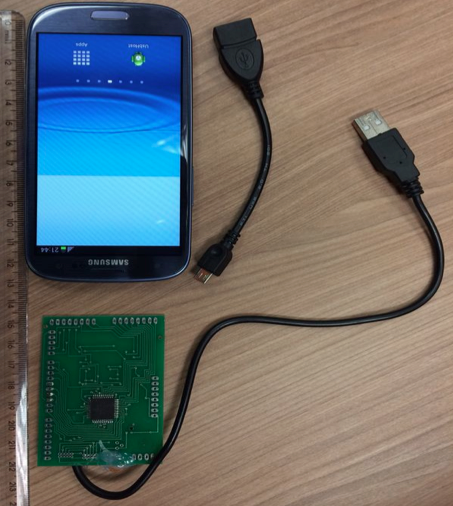
Modifikace „černé skříně“, s aktivací přes vzdálený přístup
Jak to vypadá z pohledu bankéřů? Na záznamech z videokamer se odehrává přibližně toto: jistá osoba otevře horní prostor (zónu obsluhy), připojí k bankomatu „kouzelnou skříňku“, zavře horní prostor a odchází. Za chvíli přichází několik lidí, na pohled běžní klienti, k bankomatu a vybírají obrovské sumy peněz. Poté se kardiář vrací a vyjme z bankomatu své malé kouzelné zařízení. Obvykle je fakt útoku na bankomat „černou skříňkou“ odhalen až po několika dnech: když se prázdný trezor a protokol o výběru hotovosti – neshodují. V důsledku toho zbývá bankovním zaměstnancům pouze .
Analýza komunikací bankomatů
Jak již bylo zmíněno, interakce mezi systémovou jednotkou a periferními zařízeními probíhá prostřednictvím USB, RS232 nebo SDC. Kardery se připojují přímo k portu periferního zařízení a posílají mu příkazy - obcházejí hostitele. Je to poměrně jednoduché, protože standardní rozhraní nevyžadují žádné specifické ovladače. A proprietární protokoly, podle kterých periférie a hostitel komunikují, nevyžadují autorizaci (vždyť zařízení se nachází uvnitř důvěryhodné zóny); a proto tyto nezabezpečené protokoly, podle kterých periférie a hostitel komunikují – jsou snadno odposlouchávatelné a snadno se podrobují replayovým útokům.
Tak mohou karder použít softwarový nebo hardwarový analyzátor provozu, připojující ho přímo k portu konkrétního periferního zařízení (například k čtecímu zařízení karet) – pro shromažďování přenášených dat. Pomocí analyzátoru provozu se karder dozví všechny technické detaily fungování bankomatu, včetně nedokumentovaných funkcí jeho periferií (například funkce změny firmwaru periferního zařízení). V důsledku toho karder získává plnou kontrolu nad bankomatem. Přičemž objevit přítomnost analyzátoru provozu je poměrně obtížné.
Přímá kontrola nad zařízením na výběr bankovek znamená, že kazety bankomatu – mohou být vyprázdněny bez jakékoliv registrace v logy, které pravidelně vytváří software nasazený na hostiteli. Pro ty, kteří nejsou obeznámeni s programově-hardware architekturou bankomatu, to skutečně může vypadat jako magie.
Odkud se berou „černé skříňky“?
Dodavatelé bankomatů a subdodavatelé vyvíjejí ladicí nástroje pro diagnostiku hardwarové části bankomatu, – včetně elektromechaniky odpovědné za výběr hotovosti. Mezi takové nástroje patří: , . Na obrázku níže je znázorněno ještě několik takových diagnostických nástrojů.
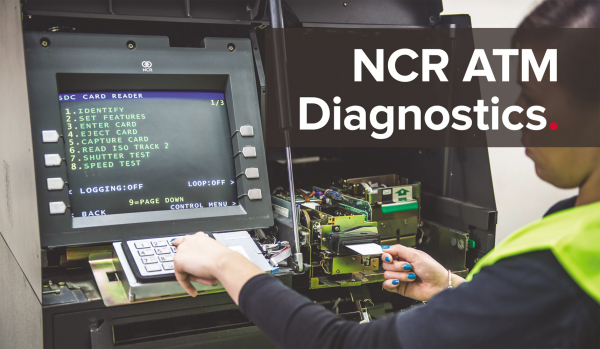
Ovládací panel ATMDesk
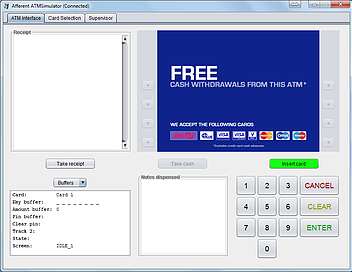
Ovládací panel RapidFire ATM XFS
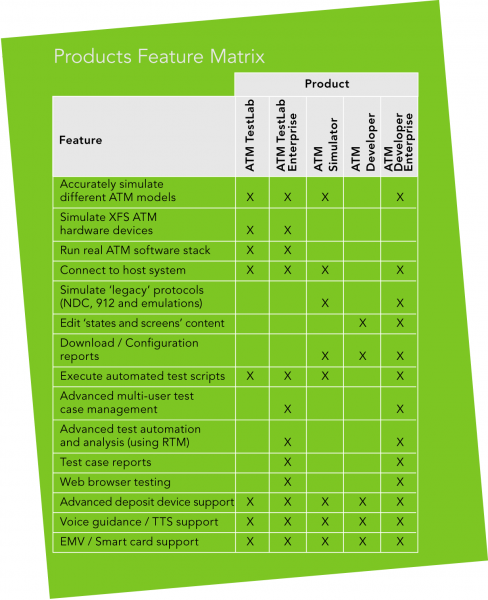
Srovnávací charakteristiky několika diagnostických nástrojů
Přístup k takovým nástrojům je obvykle omezen personalizovanými tokeny; a fungují pouze při otevřených dveřích bankomatového trezoru. Avšak jednoduše nahrazením několika bajtů v binárním kódu nástroje, karder Testování výběru hotovosti - obcházení kontrol stanovených výrobcem nástroje. Kardi jsou nainstalovány takové upravené nástroje na svůj notebook nebo jednodeskový počítač, které poté připojují přímo k zařízení vydávajícímu bankovky, aby neautorizovaně vyjmuly hotovost.
Poslední míle a falešné zpracovatelské centrum
Přímá interakce s periferií, bez komunikace s hostiteli - to je jen jeden z efektivních triků kardin. Další triky se spoléhají na to, že máme širokou škálu síťových rozhraní, skrze které bankomat komunikuje se světem. Od X.25 po Ethernet a mobilní sítě. Mnoho bankomatů lze identifikovat a lokalizovat prostřednictvím služby Shodan (nejstručnější pokyny k jejímu použití jsou uvedeny ), - s následným útokem, parazitujícím na zranitelné konfigurační bezpečnosti, lenosti administrátora a zranitelných komunikacích mezi různými odděleními banky.
Poslední míle komunikace mezi bankomatem a zpracovatelským centrem je bohatá na nejrůznější technologie, které mohou sloužit jako vstupní bod pro kardi. Interakce může probíhat prostřednictvím drátového (telefonní linka nebo Ethernet) nebo bezdrátového (Wi-Fi, mobilní sítě: CDMA, GSM, UMTS, LTE) způsobu komunikace. Bezpečnostní mechanismy mohou zahrnovat: 1) hardwarová nebo softwarová řešení pro podporu VPN (jak standardní, vestavěné v operačním systému, tak od třetích stran); 2) SSL/TLS (jak specifické pro konkrétní model bankomatu, tak od třetích stran); 3) šifrování; 4) autentifikaci zpráv.
Nicméně , že pro banky představují uvedené technologie velmi složité a proto se neobtěžují se speciální síťovou ochranou; nebo ji realizují s chybami. V nejlepším případě se bankomat propojí s VPN serverem a uvnitř privátní sítě se připojí k zpracovatelskému centru. Kromě toho, i když se bankám podaří realizovat výše uvedené ochranné mechanismy, - kardi mají již efektivní útoky proti nim. Tak i když bezpečnost splňuje standard PCI DSS, bankomaty zůstávají i nadále zranitelné.
Jedním z hlavních požadavků PCI DSS je, že všechna důvěrná data musí být při přenosu přes veřejnou síť šifrována. A skutečně máme sítě, které byly původně navrženy tak, aby v nich byla data plně šifrována! Proto existuje pokušení říct: „Naše data jsou šifrována, protože používáme Wi-Fi a GSM“. Mnoho z těchto sítí však neposkytuje dostatečnou ochranu. Mobilní sítě všech generací byly dávno prolomeny. Nevratně. Existují dokonce poskytovatelé, kteří nabízejí zařízení pro odposlech dat přenášených těmito sítěmi.
Proto může být v nebezpečné komunikaci nebo v „privátní“ síti, kde každý bankomat široce informuje ostatní bankomaty o sobě, iniciováno útokem typu MiTM „falešné zpracovatelské centrum“, což povede k tomu, že útočník převezme kontrolu nad datovými toky přenášenými mezi bankomatem a zpracovatelským centrem.
potenciálně čelí tisíce bankomatů. Na cestě k pravému zpracovatelskému centru útočník vkládá své falešné. Toto falešné zpracovatelské centrum dává bankomatu příkazy k vydávání bankovek. Přitom útočník nastavuje své zpracovatelské centrum tak, aby vydávání hotovosti probíhalo bez ohledu na to, jaká karta je vložena do bankomatu – i když její platnost vypršela nebo má nulový zůstatek. Hlavní je, aby falešné zpracovatelské centrum „poznalo“ tuto kartu. Falešné zpracovatelské centrum může být buď domácí výrobek, nebo simulátor zpracovatelského centra, původně navržený pro ladění síťových nastavení (další dárek „výrobce“ útočníkům).
Na následujícím obrázku dump příkazů pro vydání 40 bankovek ze čtvrtého zásobníku, které byly zaslány z falešného zpracovatelského centra a uložené v denících ATM softwaru. Vypadají téměř jako skutečné.
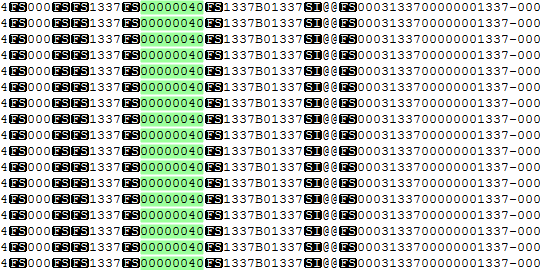
Dump příkazů falešného zpracovatelského centra
Zdroj: habr.com
