

V roce 2008 jsem měl možnost navštívit jednu IT společnost. V každém zaměstnanci se dalo vyčíst jakési nezdravé napětí. Příčina se ukázala jako prostá: mobily — do přihrádky na vstupu do kanceláře, za zády — kamera, 2 velké další „dozorčí“ kamery v kanceláři a kontrolní software s keyloggerem. A ano, toto není ta společnost, která vyvíjela SORM nebo systémy životní podpory pro letadla, ale prostě vývojář aplikačního podnikového softwaru, nyní pohlcený, rozdrcený a již neexistující (což se zdá logické). Pokud si nyní říkáte a přemýšlíte, že ve vaší kanceláři s houpacími sítěmi a M&M v miskách takovéto nemáte, možná se velmi mýlíte — zkrátka za 11 let se kontrola naučila být nenápadná a korektní, bez hádek o navštívených stránkách a stažených filmech.
Není tedy možné to všechno obejít, a co důvěra, loajalita, víra v lidi? Neuvěříte, ale firem bez bezpečnostních opatření není o nic méně. Ale zaměstnanci dokážou chybovat všude možně — prostě proto, že lidský faktor dokáže ničit světy, nemluvě o vaší společnosti. Tak kde všechno mohou vaši zaměstnanci pokazit?
Toto není příliš vážný příspěvek, který má přesně dvě funkce: trochu zpříjemnit pracovní dny a připomenout základní věci v oblasti bezpečnosti, na které se často zapomíná. A ano, ještě jednou připomenout — není takový software náhodou otázkou bezpečnosti? 🙂
Jdeme na to v náhodném pořadí!
Hesla, hesla, hesla…
Mluvíš o nich a přichází vlna rozhořčení: jak je to možné, kolikrát jsme to říkali světu, ale svědectví je stále stejné! Ve firmách všech úrovní, od OSVČ po nadnárodní korporace, je to velmi bolestivé místo. Občas mám pocit, že kdyby zítra postavili skutečnou Hvězdu smrti, v administraci by bylo něco jako admin/admin. Co tedy čekat od obyčejných uživatelů, pro které je vlastní stránky na VKontakte mnohem cennější než firemní účet? Tady jsou body, které je třeba zkontrolovat:
- Zapisování hesel na papírkách, na zadní straně klávesnice, na monitoru, na stole pod klávesnicí, na nálepce pod myší (šikovní!) — zaměstnanci by to nikdy neměli dělat. A ne proto, že by přišel nějaký hrozný hacker a během oběda stáhl celou 1C na flash disk, ale proto, že v kanceláři může být naštvaný Šimon, který se chystá odejít a chce se pomstít nebo si vzít informace na poslední chvíli. Proč by to nemohl udělat během dalšího oběda?
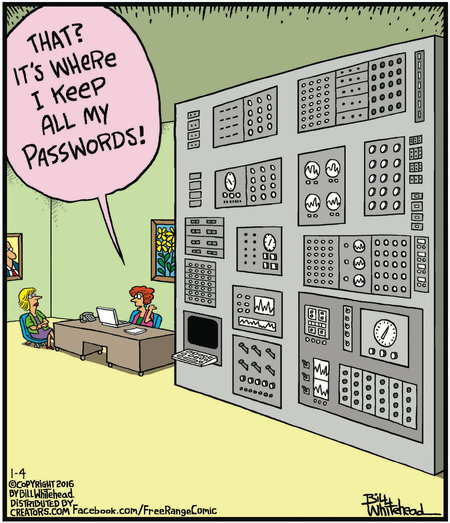
Tohle? Tahle věc ukládá všechna má hesla.
- Nastavování jednoduchých hesel pro přístup k počítači a pracovním programům. Data narození, qwerty123 a dokonce i asdf — to jsou kombinace, které patří do vtipů a na báseň, ne do systému firemní bezpečnosti. Nastavte požadavky na hesla a jejich délku, určete frekvenci změn.
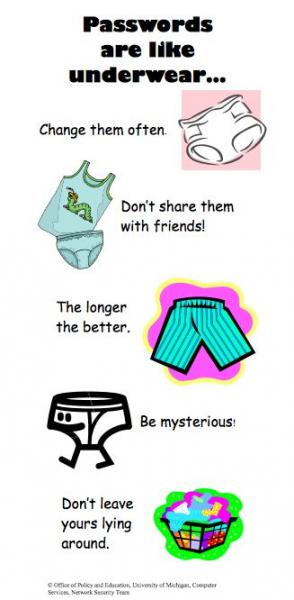
Heslo je jako spodní prádlo: měňte ho častěji, nesdílejte ho se svými přáteli, delší je lepší, buďte záhadní, nevyhazujte ho všude.
- Hesla dodavatele pro vstup do programu defaultně kazí situaci alespoň proto, že je zná téměř každý zaměstnanec dodavatele, a pokud máte co do činění s webovým systémem v cloudu, nikomu nedělá problém tyto údaje získat. Zvlášť, pokud máte ještě zabezpečení sítě na úrovni „nevytrhávejte kabel“.
- Vysvětlete zaměstnancům, že nápověda pro heslo v operačním systému by neměla vypadat jako „můj den narození“, „jméno dcery“, „Hřebíček-78545-áp#1! v angličtině“ nebo „qwerty a jednička s nulou“.
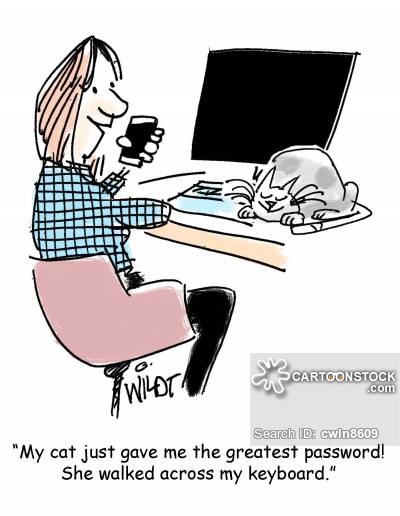
Můj kocourek mi poskytuje nádherná hesla! Šmejdí po mé klávesnici.
Fyzické přístupy k osobním dokumentům.
Jak máte ve vaší společnosti uspořádán přístup k účetní a personální dokumentaci (např. k osobním spisům zaměstnanců)? Dám hádat: pokud je to malý podnik, tak v účetní nebo u šéfa v kabinetě v několika složkách na poličkách nebo v šuplíku, pokud velký — v personálním oddělení na regálech. A pokud je to velmi velký podnik, tak pravděpodobně všechno správně: samostatná kancelář nebo blok s magnetickým klíčem, do kterého mají přístup pouze vybraní zaměstnanci, a abyste se tam dostali, musíte zavolat někomu z nich a vejít do této zóny v jejich přítomnosti. Není nic složitého na tom, jak zajistit takovou ochranu v jakémkoli podnikání, nebo se alespoň naučit nenapsat heslo od firemního trezoru křídou na dveře nebo na stěnu (všechno je založeno na skutečných událostech, nesmějte se).
Proč je to důležité? Za prvé, zaměstnanci mají patologickou touhu dozvědět se jeden o druhém to nejtajnější: rodinný stav, výši platu, lékařské diagnózy, vzdělání atd. To je takový kompromitující materiál v kancelářské konkurenci. A rozhodně vám neprospějí hádky, které vzniknou, když designér Péťa zjistí, že vydělává o 20 tisíc méně než designérka Alena. Za druhé, tam mají zaměstnanci přístup k finančním informacím společnosti (zůstatky, výroční zprávy, smlouvy). Za třetí, zcela jednoduše může něco být ztraceno, poškozeno nebo ukradeno s cílem zakrýt stopy ve vlastní pracovní biografii.
Sklad, kde někomu je ztrátou, někomu - pokladem
Pokud máte sklad, můžete si být jisti, že dříve nebo později se zaručeně setkáte s provinilci - tak je uspořádána psychologie člověka, který vidí velké množství zboží a pevně věří, že brát si něco z toho není loupež, ale dělení. A jednotka zboží z této hromady může stát 200 tisíc, 300 tisíc a několik milionů. Bohužel, krádeže lze zastavit jen pedantním a totálním kontrolováním a evidováním: kamery, příjem a výdej podle čárových kódů, automatizace skladové evidence (například u nás je skladová evidence organizována tak, že manažer a vedoucí mohou vidět pohyb zboží ve skladu v reálném čase). Skladová evidence je organizována tak, že manažer a vedoucí mohou ve skutečném čase sledovat pohyb zboží ve skladu.
Proto vybavte svůj sklad až po zuby, zajistěte fyzickou bezpečnost proti vnějšímu nepříteli a úplnou bezpečnost - proti vnitřnímu. Zaměstnanci na dopravě, v logistice a ve skladu musí jasně vědět, že kontrola existuje, funguje a pokud se něco stane, potrestají se sami.
*ená, nesnažte se sahat do infrastruktury
Pokud příběh o serverovně a uklízečce už přežil sám sebe a dávno přešel do pověstí jiných odvětví (například takový, co hovoří o mystickém výpadku ventilátoru v jedné a té samé místnosti), ostatní tak zůstávají realitou. Síťová a IT bezpečnost společnosti v malém a středním podnikání zanechává mnohé přání, a to často nezávisí na tom, zda máte vlastního správce sítě nebo pozvaného. Poslední často zvládá dokonce lépe.
Takže, co jsou schopni zaměstnanci zde?
- Nejroztomilejší a nejneškodnější je jít do serverovny, zatáhnout za dráty, podívat se, rozlít čaj, udělat nepořádek nebo se pokusit něco nastavit. Zejména tím trpí "sebevědomí a pokročilí uživatelé", kteří hrdinně učí kolegy, jak vypínat antivirus a obcházet ochranu na PC, a jsou si jisti, že jsou vrozenými bohy serverovny. Obecně, autorizovaný omezený přístup — to je to, co potřebujete.
- Kradení zařízení a výměna komponentů. Milujete svou společnost a investovali jste do výkonných grafických karet, aby vaše billingové systémy, CRM a všechno ostatní fungovalo skvěle? Skvělé! Jenže mazaní kluci (a občas i holky) snadno vymění tyto komponenty za domácí, zatímco doma budou hrát hry na novém kancelářském modelu — polovina světa si toho nevšimne. Totéž platí pro klávesnice, myši, chladiče, UPS a vše, co jde nějakým způsobem vyměnit v rámci hardwarové konfigurace. Nakonec nesete riziko poškození majetku, jeho kompletní ztráty a zároveň nedostáváte požadovanou rychlost a kvalitu práce s informačními systémy a aplikacemi. Naštěstí vás zachrání monitorovací systém (ITSM systém) s nastavenou kontrolou konfigurací, který by měl být dodáván s neúplatným a principálním systémy adminem.
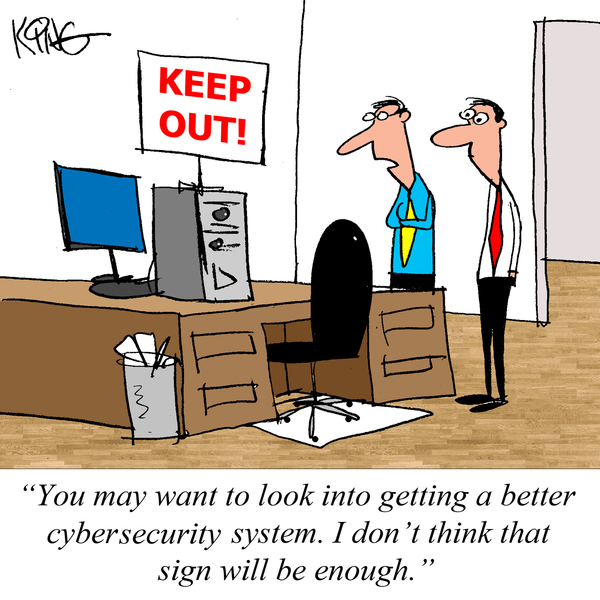
Možná hledáte lepší zabezpečovací systém? Nejsem si jistý, že tento znak je dostatečný.
- Používání vlastních modemů, přístupových bodů nebo sdíleného Wi-Fi činí přístup k souborům méně chráněným a prakticky nekontrolovatelným, což mohou zneužít útočníci (včetně těch, kdo by mohli spolupracovat se zaměstnanci). Navíc je pravděpodobnost, že zaměstnanec "s vlastními internetem" stráví pracovní čas na YouTube, humorných stránkách a sociálních sítích, mnohem vyšší.
- Jednotná hesla a přihlašovací údaje pro přístup do administrace webu, CMS, aplikačního softwaru — děsivé věci, které nešikovného nebo zlého zaměstnance změní v nepolapitelného mstitele. Pokud se pět lidí z jedné podsítě přihlásí pod jedním přihlašovacím jménem/heslem, aby pověsili banner, zkontrolovali reklamní odkazy a metriky, upravili kód a nahráli aktualizaci, nikdy neuhodnete, kdo z nich náhodou změnil CSS na dýni. Proto: různá přihlašovací jména, různá hesla, logování akcí a rozdílení oprávnění.
- Nemusíme se bavit o nelegálním softwaru, který si zaměstnanci tahají na své počítače, aby si v pracovní době upravili pár fotografií nebo něco maličkého zestylizovali. Neslyšeli jste o kontrole oddělení „K“ GUV? Pak to míří přímo k vám!
- Antivirový program by měl fungovat. Ano, některé z nich mohou zpomalovat chod počítače, být otravné a vůbec se zdát jako znak slabosti, ale je lepší předejít problémům, než se pak potýkat s výpadky v práci nebo, což je horší, s odcizenými daty.
- Upozornění operačního systému o nebezpečí instalace aplikace by neměla být ignorována. Dnes trvá stáhnout něco pro práci jen několik sekund nebo minut. Například Direct Commander nebo editor AdWords, nějaký SEO parser a podobně. Pokud je to s produkty Yandexu a Googlu víceméně jasné, pak ale další resize obrázků, bezplatné čističe virů, videoeditory se třemi efekty, screenshotové nástroje, nahrávače Skype a další „mini programy“ mohou způsobit škodu jednotlivému PC, stejně jako celé firemní síti. Naučte uživatele číst, co po nich počítač chce, než zavolají administrátora a řeknou, že „všechno umřelo“. V některých firmách se to řeší jednoduše: mnoho stažených užitečných utilit leží na síťovém sdílení, stejně jako seznam dobrých online řešení.
- Politika BYOD nebo, naopak, politika povolení používání pracovního vybavení mimo kancelář - to je opravdu problematická stránka bezpečnosti. V takovém případě má k technice přístup rodina, známí, děti, veřejné nezabezpečené sítě a další. To je čistě ruská ruleta - můžete chodit 5 let a nic se nestane, ale také můžete přijít o všechny dokumenty a cenné soubory. A kromě toho, pokud má zaměstnanec zlý úmysl, data s „putujícím“ vybavením se dají snadno ztratit, jako byste poslali dva bajty. Také je třeba mít na paměti, že zaměstnanci často přenášejí soubory mezi svými osobními počítači, což opět může vytvořit bezpečnostní mezery.
- Zamykání zařízení během nepřítomnosti je dobrý zvyk jak v korporátním, tak v osobním životě. Opět chrání před zvědavými kolegy, známými a zločinci na veřejných místech. Je to těžké naučit, ale na jednom z mých pracovních míst byla skvělá zkušenost: k odemčenému PC přistupovali kolegové, na celém okně se rozbalil Paint s nápisem „Zamkněte PC!“ a něco se změnilo v práci, například se smazala poslední nainstalovaná verze nebo se odstranila poslední nahlášená chyba (to byla skupina testování). Kruté, ale 1-2krát to stačilo i pro ty nejhloupější. I když, podezřívám, že ne-IT odborníci to možná nepochopí jako vtip.
- Ale nejhorší hřích, samozřejmě, leží na sysadminovi a vedení — pokud kategoricky nepoužívají systémy kontroly provozu, zařízení, licencí atd.
To je samozřejmě základ, protože IT infrastruktura je to místo, kde čím dál do lesa, tím více dřeva. A tento základ by měl mít každý, a ne být nahrazen slovy „všichni si vzájemně důvěřují“, „jsme rodina“, „koho to zajímá“ — to bohužel trvá jen na omezenou dobu.
To je internet, děcko, tady o tobě mohou vědět hodně.
Bezpečné nakládání s internetem bychom měli zařadit do výuky na základní škole — a to není vůbec o těch opatřeních, do kterých nás nutí zvenčí. To je o umění rozlišit odkaz od odkazu, pochopit, kde je phishing a kde je podvod, neotvírat přílohy e-mailů s předmětem „Srovnávací akt“ od neznámé adresy, aniž bychom si to ověřili atd. I když se zdá, že studenti to už zvládli, zaměstnanci to ještě ne. Existuje spousta triků a chyb, které mohou ohrozit celou firmu najednou.
- Sociální sítě jsou částí internetu, která nemá místo v práci, ale blokovat je na úrovni firmy v roce 2019 je nepopulární a demotivující opatření. Proto je třeba napsat všem zaměstnancům, jak kontrolovat nelegálnost odkazů, povědět o typech podvodů a požádat je, aby v práci pracovaly.
- E-mail je slabé místo a snad nejpopulárnější způsob, jak získat informace, installovat malware, infikovat počítač a celou síť. Bohužel, mnoho zaměstnavatelů považuje e-mailového klienta za položku úspor a používá bezplatné služby, které denně obdrží 200 spamových zpráv, které se dostávají přes filtry atd. Někteří nezodpovědní jedinci otevírají takové zprávy a přílohy, odkazy, obrázky — očividně doufají, že jim nějaký princ z Afriky zanechal dědictví. Poté má admin spoustu práce. Nebo to tak bylo zamýšleno? Mimochodem, další krutý příběh: v jedné firmě se adminovi snížila KPI za každou spamovou zprávu. Celkem za měsíc nebyl žádný spam — praxe byla převzata mateřskou organizací a spam není dodnes. My jsme tento problém vyřešili elegantně — vytvořili jsme vlastní e-mailový klient a integrovali ho do našeho. , takže všichni naši zákazníci také dostávají tuto pohodlnou funkci.
Příště, když obdržíš podivnou zprávu se znakem sponky, neklikej na ni!
- Messengery jsou také zdrojem různých nebezpečných odkazů, ale je to mnohem menší zlo než e-mail (nepočítaje čas strávený tlacháním v chatech).
Zdá se, že tohle jsou všechno maličkosti. Nicméně každá z těchto maličkostí může mít katastrofální následky, zvlášť když je vaše firma terčem útoku konkurence. A to se může stát doslova komukoli.
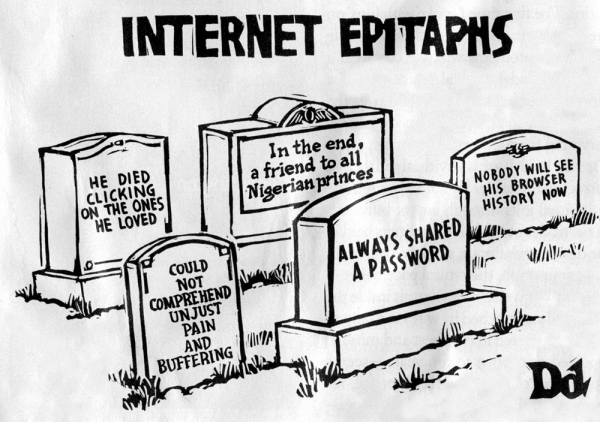
Plebzující zaměstnanci
To je ten lidský faktor, kterého se vám bude těžko zbavit. Zaměstnanci mohou diskutovat o práci na chodbě, v kavárně, na ulici nahlas mluvit o jiném klientovi, vyprávět o pracovních úspěších a projektech doma. Samozřejmě, pravděpodobnost, že za zády je konkurence, je mizivá (pokud nejste v jednom obchodním centru — to se občas stává), ale proto, že chlapec, který jasně vyjadřuje obchodní záležitosti, bude natočen smartphone a zveřejněn na YouTube, je paradoxně vyšší. Ale to není to hlavní. Není to zanedbatelné, když vaši zaměstnanci s ochotou sdělují informace o produktech nebo společnosti na školeních, konferencích, meetupech, odborných fórech, nebo dokonce na Habr. Tím spíše, že lidé často záměrně vyvolávají oponenta k takovým rozhovorům, aby prováděli konkurenční průzkum.
Ilustrativní příběh. Na jedné IT konferenci galaktických rozměrů prezentující mluvčí vystavil na slidě kompletní schéma organizace IT infrastruktury velké společnosti (top-20). Schéma bylo úžasné, doslova kosmické, vyfotografovalo si ho téměř každý a okamžitě se rozletělo po sociálních sítích s nadšenými komentáři. A pak mluvčí sledoval podle geotagů, stánků a sociálních sítí, které to zveřejnily, a prosil je o odstranění, protože mu velmi rychle zavolali a řekli mu, ať se zklidní. Klabosil — najítka pro špeha.
Nevědomost... osvobozuje od potrestání
Podle globální zprávy Laboratoře Kaspersky za rok 2017 se mezi společnostmi, které čelily incidentům kybernetické bezpečnosti za 12 měsíců, jeden z deseti (11 %) nejzávažnějších typů incidentů týkal nedbalých a neinformovaných zaměstnanců.
Nepředpokládejte, že zaměstnanci vědí vše o opatřeních firemní bezpečnosti, určitě je informujte, školte je, dělávejte zajímavé periodické oběžníky o bezpečnostních problémech, pořádejte schůzky s pizzou a znovu vysvětlujte otázky. A ano, skvělý tip — označujte všechny tištěné a elektronické informace barvou, symboly, nápisy: obchodní tajemství, tajné, pro interní použití, veřejný přístup. To opravdu funguje.
Současný svět postavil společnosti do velmi delikátní situace: je třeba dodržet rovnováhu mezi touhou zaměstnance nejen makat, ale i ve volném čase vyhledávat zábavní obsah a přísnými pravidly firemní bezpečnosti. Pokud zapnete hyperkontrolu a hloupé programy sledování (ano, není to překlep — to není bezpečnost, to je paranoia) a kamery za zády, důvěra zaměstnanců vůči společnosti poklesne, a přitom udržení důvěry je také nástrojem firemní bezpečnosti.
Proto znajte svou míru, respektujte zaměstnance, dělejte zálohy. A co je nejdůležitější — stavte na první místo bezpečnost, nikoli osobní paranoia.
Pokud potřebujete a porovnejte jejich možnosti se svými cíli a úkoly. Budou-li dotazy nebo potíže — pište, volejte, zorganizujeme pro vás individuální online prezentaci — bez žebříčků a soutěžení.
 , kde bez reklamy píšeme o CRM a byznysu ne zcela formálním způsobem.
Zdroj: habr.com
