

TL;DR Pokud na vašich firemních mobilních zařízeních potřebujete antivirus, znamená to, že děláte něco špatně a antivirus vám nepomůže.
Tento příspěvek je výsledkem vášnivých debat na téma, zda je antivirus na firemním mobilním telefonu potřebný, v jakých případech funguje a kdy je k ničemu. V článku jsou rozebrány modely hrozeb, proti kterým by měl antivirus teoreticky chránit.
Prodejcům antivirů se často podaří přesvědčit firemní zákazníky, že antivirus značně zvýší jejich bezpečnost, ale ve většině případů je to iluzorní ochrana, kvůli které klesá ostražitost jak uživatelů, tak administrátorů.
Správná firemní infrastruktura
Když má společnost desítky nebo dokonce tisíce zaměstnanců, není možné nastavovat každé uživatelské zařízení ručně. Nastavení se každý den mohou měnit, přicházejí noví zaměstnanci, jejich mobilní telefony a notebooky se rozbijí nebo ztratí. A nakonec by veškerá práce administrátorů spočívala v denním nastavování nových konfigurací na zařízeních zaměstnanců.
Na desktopových počítačích se tento problém začal řešit dávno. Ve světě Windows se obvykle takové řízení provádí pomocí Active Directory, centralizovaných systémů autentizace (Single Sign In) atd. Ale nyní mají všichni zaměstnanci k počítačům přidány smartphony, na kterých probíhá podstatná část pracovních procesů a uchovávají se důležitá data. Microsoft se pokoušel spojit své telefony na Windows Phone do jedné ekosystémy s Windows, ale tato myšlenka zemřela spolu s oficiální smrtí Windows Phone. Proto v podnikatelském prostředí je v každém případě třeba vybírat mezi Androidem a iOS.
V současném firemním prostředí, pro správu zařízení zaměstnanců, je trendy koncept UEM (Unified Endpoint Management). Je to centralizovaný systém pro správu mobilních zařízení a desktopových počítačů.
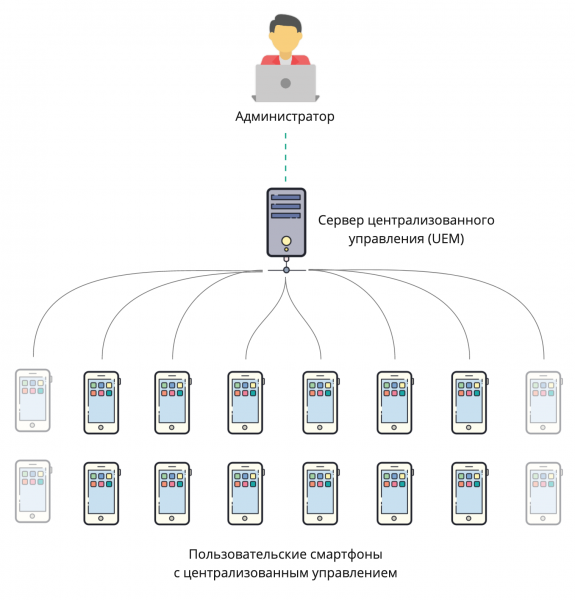
Centralizované řízení uživatelských zařízení (Unified Endpoint Management)
Administrátor systému UEM může stanovit různé politiky pro uživatelská zařízení. Například povolit uživateli větší nebo menší kontrolu nad zařízením, instalaci aplikací z externích zdrojů atd.
Co může UEM dělat:
Spravovat všechna nastavení — administrátor může uživateli zcela zakázat měnit nastavení na zařízení a měnit je vzdáleně.
Kontrolovat software na zařízení — povolit instalaci programů na zařízení a automaticky instalovat programy bez vědomí uživatele. Administrátor může také zakázat nebo povolit instalaci programů z obchodu s aplikacemi nebo z nedůvěryhodných zdrojů (z APK souborů v případě Androidu).
Vzdálené blokování — v případě, že je telefon ztracen, může administrátor zařízení zablokovat nebo vymazat data. Některé systémy také umožňují nastavit automatické vymazání dat, pokud telefon nebyl v kontaktu se serverem déle než N hodin, aby se vyloučila možnost pokusů o offline hackování, kdy útočníci stihli vyjmout SIM kartu ještě před tím, než byla serverem zaslána příkaz k vymazání dat.
Sběr statistik — sledovat aktivitu uživatele, dobu používání aplikací, polohu, úroveň nabití baterie atd.
Jaké existují UEM
Existují dva zásadně odlišné přístupy pro centralizované řízení smartphonů zaměstnanců: v jednom případě společnost nakupuje pro zaměstnance zařízení od jedné výrobce a obvykle vybere systém řízení od stejného dodavatele. V druhém případě zaměstnanci používají své osobní zařízení k práci, a zde začíná zoo operačních systémů, verzí a platforem.
BYOD (Bring your own device, Přines si své zařízení) — koncept, ve kterém zaměstnanci používají k práci svá osobní zařízení a účty. Některé systémy centralizovaného řízení umožňují přidat druhý pracovní účet a zcela oddělit data na osobní a pracovní.
— nativní systém centralizovaného řízení od Apple. Umí spravovat pouze zařízení Apple, počítače s macOS a telefony na iOS. Podporuje BYOD, vytváří druhé izolované prostředí s jiným účtem iCloud.
— umožňuje spravovat telefony na Androidu a Apple iOS, stejně jako stolní počítače na Windows 10. Podporuje BYOD.
— podporuje pouze mobilní zařízení Samsung. Přičemž ihned je možné využít pouze .
Ve skutečnosti existuje mnohem více poskytovatelů UEM, ale nebudeme je všechny zkoumat v tomto článku. Hlavní je mít na paměti, že takové systémy již existují a umožňují administrátorovi adekvátně konfigurovat uživatelská zařízení podle stávajícího modelu hrozeb.
Model hrozeb
Než začneme vybírat ochranné nástroje, je třeba pochopit, před čím se chráníme, co může být v našem konkrétním případě nejhorší. Až na to, že naše tělo je snadno zranitelné nejen pro kulku, ale i pro vidlici se hřebíkem, ale přece si přece nenosíme neprůstřelnou vestu, když vycházíme z domu. Proto naše model hrozeb nezahrnuje riziko, že nás někdo postřelí na cestě do práce, i když statisticky to není až tak nepravděpodobné. Zároveň v určitých podmínkách nošení neprůstřelné vesty dává smysl.
V různých firmách se modely hrozeb liší. Vezměme si například smartphone kurýra, který veze zásilku k zákazníkovi. Na jeho smartphonu je pouze adresa aktuální dodávky a trasa na mapě. Nejsmutnější, co se může s jeho daty stát, je únik adresy dodávky zásilky.
A teď smartphone účetního. Ten má přístup do firemní sítě přes VPN, má nainstalovanou aplikaci firemní banky a uchovává dokumenty s cennými informacemi. Je zřejmé, že hodnota dat na těchto dvou zařízeních se výrazně liší a měla by být chráněna různými způsoby.
Zachrání nás antivirový program?
Bohužel, za marketingovými slogany se ztrácí skutečný smysl úloh, které antivirový program na mobilním zařízení plní. Pokusíme se podrobněji rozebrat, co antivirový program na telefonu dělá.
Auditing bezpečnosti
Většina moderních mobilních antivirových programů provádí audit bezpečnostních nastavení zařízení. Někdy se tento audit nazývá "kontrola reputace zařízení". Antivirové programy považují zařízení za bezpečné, pokud jsou splněny čtyři podmínky:
- Zařízení není hacknuto (root, jailbreak).
- Na zařízení je nastaven heslo.
- Na zařízení není povoleno ladění přes USB.
- Na zařízení není povolena instalace aplikací z nedůvěryhodných zdrojů (sideloading).
Pokud je zařízení vyhodnoceno jako nebezpečné, antivir o tom informuje vlastníka a nabídne mu možnost zakázat "nebezpečné" funkce nebo obnovit tovární firmware v případě, že jsou přítomny známky rootu nebo jailbreaku.
Podle firemních zvyklostí nestačí uživatele pouze informovat. Je nutné vyloučit nebezpečné konfigurace. K tomu je potřeba pomocí UEM systému nastavit zásady zabezpečení na mobilních zařízeních. A v případě odhalení rootu/jailbreaku je třeba okamžitě odstranit firemní data z zařízení a zablokovat jeho přístup do firemní sítě. To je také možné pomocí UEM. A teprve po těchto procedurách je možné považovat mobilní zařízení za bezpečné.
Hledání a odstraňování virů
Naproti obvyklému názoru, že pro iOS neexistují viry, je to nepravda. V přírodě se stále vyskytují exploit pro starší verze iOS, které využitím zranitelností v prohlížeči. Přitom kvůli architektuře iOS není vývoj antivirů pro tuto platformu možný. Hlavním důvodem je, že aplikace nemohou mít přístup k seznamu nainstalovaných aplikací a mají mnoho omezení při přístupu k souborům. Seznam nainstalovaných iOS aplikací může získat pouze UEM, ale i UEM nemá přístup k souborům.
Situace s Androidem je jiná. Aplikace mohou získat informace o nainstalovaných aplikacích na zařízení. Mohou dokonce získat přístup k jejich distribucím (například Apk Extractor a jeho analogy). Aplikace pro Android mají také možnost přístupu k souborům (například Total Commander a další). Aplikace pro Android mohou být dekompilovány.
S těmito možnostmi vypadá logicky následující antivirový algoritmus:
- Kontrola aplikací
- Získat seznam nainstalovaných aplikací a kontrolní součty (KS) jejich distribucí.
- Zkontrolovat aplikace a jejich KS nejprve v lokální a poté v globální databázi.
- Pokud je aplikace neznámá, předat její distribuci do globální databáze k analýze a dekompilaci.
- Kontrola souborů, hledání virových signatur
- Zkontrolovat KS souborů v lokální, poté v globální databázi.
- Zkontrolovat přítomnost nebezpečného obsahu v souborech (skripty, exploit atd.) podle lokální a poté globální databáze.
- Pokud je zjištěn malware, informujte uživatele a/nebo zablokujte přístup uživatele k malwaru a/nebo předejte informace do UEM. Předávání informací do UEM je nezbytné, protože antivir nemůže samostatně odstranit malware z zařízení.
Největší obavy vyvolává možnost přenosu distribucí programů z zařízení na externí server. Bez toho nelze realizovat vyžadovaný "behaviorální analýzu" ze strany výrobců antivirů, protože nelze spustit aplikaci v odděleném "pískovišti" nebo provést její dekompilaci (jak efektivní je to při použití obfuskování – to je složitějším tématem). Na druhou stranu mohou být na mobilních zařízeních zaměstnanců nainstalovány podnikové aplikace, které antiviru nejsou známy, protože nejsou v Google Play. Tyto mobilní aplikace mohou obsahovat citlivé údaje, kvůli nimž tyto aplikace nejsou dostupné v veřejném obchodě. Přenos takových distribucí k výrobci antiviru se z hlediska bezpečnosti jeví jako nevhodný. Má smysl je přidávat do výjimek, ale o existenci takového mechanismu zatím nic nevím.
Malware bez root oprav může
1. Narysovat přes aplikaci své neviditelné okno nebo implementovat svou klávesnici, aby mohl kopírovat uživatelsky zadávané údaje – přihlašovací údaje, údaje o bankovních kartách atd. Nedávný příklad – zranitelnost , pomocí které je možné nahradit aktivní obrazovku aplikace a tím získat přístup k uživatelským údajům. Pro uživatele to znamená možnost krádeže účtu Google s přístupem k záloze zařízení a datům o bankovních kartách. Pro organizaci je důležité neztratit svá data. Pokud jsou data v soukromé paměti aplikace a nejsou zahrnuta v záloze Google, malware k nim nebude mít přístup.
2. Získat přístup k datům ve veřejných složkách – stažení, dokumenty, galerie. V těchto složkách se nedoporučuje ukládat informace, které mají pro společnost hodnotu, protože k nim může mít přístup jakákoli aplikace. A uživatel také vždy může sdílet důvěrný dokument jakoukoli dostupnou aplikací.
3. Obtěžovat uživatele reklamami, těžit bitcoiny, být součástí botnetu atd.. To může negativně ovlivnit výkon uživatele a/nebo zařízení, ale nebude to představovat hrozbu pro firemní data.
Malware s právy roota mohou potenciálně dělat cokoliv. Objevují se zřídka, protože hackování moderních zařízení Android prostřednictvím aplikace je prakticky nemožné. Nap poslední podobná zranitelnost byla objevena v roce 2016. To je proslulý Dirty COW, který dostal číslo . Klíčové zde je, že při zjištění známek hackování UEM klient odstraní všechny firemní informace z zařízení, takže pravděpodobnost úspěšného krádeže dat pomocí takového malware ve firemním světě je nízká.
Malware může poškodit jak mobilní zařízení, tak firemní systémy, ke kterým má přístup. Prozkoumejme tyto scénáře podrobněji.
Může být způsobena škoda mobilnímu zařízení, například pokud si stáhnete obrázek, který při otevření nebo při pokusu o nastavení jako tapetu promění zařízení na "cihlu" nebo ho restartuje. Pravděpodobně to poškodí zařízení nebo uživatele, ale nebude to mít vliv na důvěrnost dat. I když se občas vyskytují výjimky.
Nedávno byla diskutována zranitelnost . Tvrdilo se, že s jejím využitím lze získat přístup k konzoli mobilních zařízení Samsung pomocí infikovaného obrázku zaslaného e-mailem, zprávou nebo MMS. Ačkoli přístup k konzoli znamená možnost přístupu pouze k údajům v veřejných adresářích, kde by neměly být důvěrné informace, důvěrnost osobních údajů uživatelů je ohrožena, a to vyděsilo uživatele. Prakticky je však možné útočit na zařízení pouze pomocí MMS. A pro úspěšný útok je třeba poslat od 75 do 450 (!) zpráv. Antivir na tom, bohužel, nepomůže, protože nemá přístup k protokolu zpráv. K ochraně existují pouze dvě možnosti. Aktualizovat operační systém nebo zablokovat MMS. Na první variantu se může dlouho čekat a nedočkat se, protože výrobci zařízení nezveřejňují aktualizace pro všechna zařízení. Vypnout příjem MMS v tomto případě je mnohem jednodušší.
Soubory přenášené z mobilních zařízení mohou poškodit korporátní systémy. Například, pokud má mobilní zařízení infikovaný soubor, který nemůže poškodit samotné zařízení, ale může nakazit počítač s Windows. Uživatel takový soubor odešle e-mailem svému kolegovi, který jej otevře na svém počítači a tím ho může nakazit. Na cestě tohoto vektoru útoku však stojí nejméně dva antiviry - jeden na e-mailovém serveru, druhý na počítači příjemce. Přidání třetího antiviru na mobilním zařízení se zdá jako naprostá paranoia.
Jak je vidět, největší hrozbu v korporátním digitálním světě představují malware bez privilegii root. Odkud se mohou dostat na mobilní zařízení?
Nejčastěji se instalují pomocí sideloadingu, adb nebo třetích stran obchodů, které by měly být na mobilních zařízeních s přístupem do korporátní sítě zakázány. Zůstávají dvě možnosti přístupu malware - z Google Play nebo z UEM.
Před zveřejněním v Google Play procházejí všechny aplikace povinnou kontrolou. Ale pro aplikace s nízkým počtem instalací se kontroly většinou provádějí automaticky, bez účasti lidí. Proto se občas stane, že se do Google Play dostane malware, ale není to příliš časté. Antivirový program, jehož databáze jsou pravidelně aktualizovány, dokáže detekovat aplikace s malwarem na zařízení dříve než Google Play Protect, který zatím zaostává v rychlosti aktualizace antivirových databází.
UEM může na mobilní zařízení nainstalovat jakoukoli aplikaci, včetně malware, proto je nutné předem zkontrolovat jakoukoli aplikaci. Aplikace lze kontrolovat jak v průběhu jejich vývoje pomocí nástrojů pro statickou a dynamickou analýzu, tak přímo před jejich distribucí pomocí specializovaných 'pískovišť' a/nebo antivirových řešení. Důležité je, že aplikace se kontroluje pouze jednou před nahráním do UEM. Proto ani v tomto případě není antivir na mobilním zařízení potřeba.
Síťová ochrana
V rámci síťové ochrany může v závislosti na výrobci antiviru být nabízena jedna nebo více z následujících funkcí.
Filtrace URL se používá za účelem:
- Blokování provozu podle kategorií zdrojů. Například aby se zabránilo sledování zpráv nebo jiného nekorporátního obsahu do oběda, kdy je zaměstnanec nejefektivnější. V praxi blokace často funguje s mnoha omezeními – výrobci antivirů ne vždy stihnou včas aktualizovat katalogy kategorií zdrojů s ohledem na existenci mnoha "zrcadel". Navíc existují anonymizéry a Opera VPN, na které se blokace většinou nevztahuje.
- Ochrany před phishingem nebo podvodným přesměrováním cílových hostitelů. Pro toto se URL, na které se zařízení obrací, nejprve kontrolují podle antivirové databáze. Odkazy, jakož i zdroje, na které vedou (včetně možných více přesměrování), jsou kontrolovány v databázi známých phishingových stránek. Dále se provádí porovnání doménového jména, certifikátu a IP adresy mezi mobilním zařízením a důvěryhodným serverem. Pokud klient a server dostávají různé údaje, jedná se buď o MITM ("člověk uprostřed", man in the middle), nebo o blokaci provozu pomocí stejného antiviru či různých proxy a webových filtrů v síti, ke které je mobilní zařízení připojeno. S jistotou říci, že je tam něco uprostřed, je složité.
Aby bylo možné získat přístup k mobilnímu provozu, antivir buď vytváří VPN, nebo používá možnosti Accessibility API (API pro aplikace určené pro osoby se zdravotním postižením). Současný provoz několika VPN na mobilním zařízení není možný, a proto síťová ochrana od antivirů, které vytvářejí vlastní VPN, není v korporátním světě použitelná. VPN od antiviru jednoduše nebude fungovat spolu s korporátní VPN, kterou používají pro přístup do korporátní sítě.
Poskytnutí antiviru přístupu k Accessibility API ukrývá jiná nebezpečí. Přístup k Accessibility API v podstatě znamená povolení dělat za uživatele cokoliv – vidět to, co vidí uživatel, vykonávat akce s aplikacemi místo uživatele atd. S ohledem na to, že uživatel musí tento přístup antiviru výslovně povolit, pravděpodobně to odmítne. Nebo, pokud ho k tomu donutí, si zakoupí další telefon bez antiviru.
Firewall
Pod tímto obecným názvem se skrývají tři funkce:
- Sběr statistik o využití sítě s rozdělením podle aplikací a typu sítě (Wi-Fi, mobilní operátor). Většina výrobců zařízení se systémem Android tyto údaje poskytuje v aplikaci „Nastavení“. Duplikace těchto informací v rozhraní mobilního antiviru se jeví jako nadbytečná. Zajímavé by mohly být souhrnné informace o všech zařízeních. Tyto údaje úspěšně shromažďují a analyzují systémy UEM.
- Omezení mobilního datového provozu – nastavení limitu, upozornění po jeho dosažení. Uživatelům většiny zařízení se systémem Android jsou tyto funkce dostupné v aplikaci „Nastavení“. Centralizované nastavení omezení je úkol pro UEM, nikoli pro antivir.
- Přesněji řečeno, firewall. Nebo jinými slovy, blokování přístupu k určitým IP adresám a portům. S ohledem na DDNS na všech populárních platformách a nutnost zapnout pro tyto účely VPN, který, jak bylo uvedeno výše, nemůže fungovat současně s hlavním VPN, se funkce jeví jako nepoužitelná v korporátní praxi.
Ověření důvěryhodnosti Wi-Fi
Mobilní antiviry mohou hodnotit bezpečnost Wi-Fi sítí, ke kterým se mobilní zařízení připojuje. Lze předpokládat, že se kontroluje přítomnost a odolnost šifrování. Přitom všechny moderní programy používají šifrování pro přenos citlivých údajů. Proto, pokud je nějaký program zranitelný na úrovni kanálu, je také nebezpečné ho používat přes jakékoliv internetové kanály, a to nejen přes veřejnou Wi-Fi.
Proto je veřejná Wi-Fi, včetně té bez šifrování, stejně nebezpečná a stejně bezpečná jako jakékoliv jiné nedůvěryhodné kanály přenosu dat bez šifrování.
Ochrana proti spamu
Ochrana obvykle spočívá v filtrování příchozích hovorů podle seznamu zadaného uživatelem nebo podle databáze známých spammerů, kteří nekonečně obtěžují nabídkami pojištění, úvěrů a pozvánkami do divadla. I když během lockdownu skutečně nevolají, brzy začnou opět. Filtrování se týká pouze hovorů. Zprávy na aktuálních zařízeních se systémem Android nejsou filtrovány. S ohledem na pravidelnou změnu čísel spammerů a nemožnost chránit textové kanály (SMS, messengery) má tato funkčnost spíše marketingový než praktický charakter.
Ochrana proti krádeži
Vykonávání vzdálených akcí na mobilním zařízení při jeho ztrátě nebo krádeži. Alternativa k službám Find My iPhone a Find My Device od Apple a Google. Na rozdíl od svých protějšků služby antivirových výrobců nemohou poskytnout zablokování zařízení, pokud útočník již resetoval zařízení na tovární nastavení. Pokud k tomu však ještě nedošlo, je možné s zařízením vzdáleně udělat následující:
- Zablokovat. Ochrana před nešťastným zlodějem, protože se lehce obchází resetováním zařízení na tovární nastavení prostřednictvím recovery.
- Zjistit souřadnice zařízení. Užitečné, když bylo zařízení nedávno ztraceno.
- Zapnout hlasitý zvukový signál, aby bylo možné zařízení najít, pokud má zapnutý tichý režim.
- Resetovat zařízení na tovární nastavení. Mělo by smysl, když uživatel uznal, že je zařízení nenávratně ztraceno, ale nechce, aby byla odhalena data uložená na něm.
- Pořídit fotku. Vyfotit zloděje, pokud drží telefon v ruce. Nejistá funkcionalita – pravděpodobnost, že se zloděj dívá na telefon při dobrém osvětlení, je nízká. Naopak přítomnost aplikace na zařízení, která může nenápadně ovládat kameru smartphonu, pořizovat fotografie a posílat je na server, vyvolává oprávněnou obavu.
Vzdálené provádění příkazů je základní v každém UEM systému. Chybí jim akorát vzdálené fotografování. To je jistý způsob, jak zajistit, aby si uživatelé po konci pracovního dne vyndavali baterie ze svých telefonů a ukládali je do Faradayovy klece.
Funkce antizlodějů v mobilních antivirových programech jsou dostupné pouze pro Android. Pro iOS takové akce může vykonávat pouze UEM. UEM na iOS zařízení může být pouze jeden – to je architektonická vlastnost iOS.
Závěry
- Situace, ve které by uživatel mohl nainstalovat malware na telefon, JE NESPRÁVNÁ.
- Správně nastavený UEM na firemním zařízení eliminuje potřebu antiviru.
- V případě využití 0-day zranitelností v operačním systému je antivir k ničemu. Může pouze informovat administrátora, že zařízení je zranitelné.
- Stanovit – zda je zranitelnost využita, antivirus nemůže. Stejně tak vydat aktualizaci pro zařízení, pro které výrobce již nevydává bezpečnostní aktualizace. Maximálně – to jsou rok nebo dva.
- Pokud se odhlédneme od požadavků regulátorů a marketingu, firemní mobilní antiviry jsou potřebné pouze na zařízeních Android, kde mají uživatelé přístup k Google Play a mohou instalovat programy z externích zdrojů. V ostatních případech je účinnost používání antivirů maximálně placebo.
Zdroj: habr.com
