

Na začátku roku v reportu o problémech a dostupnosti internetu za 2018-2019 , že rozšíření TLS 1.3 je nevyhnutelné. Před nějakým časem jsme sami zavedli verzi 1.3 protokolu Transport Layer Security a po sběru a analýze dat jsme konečně připraveni vyprávět o zvláštnostech tohoto přechodu.
Předsedové pracovní skupiny IETF TLS :
„Stručně řečeno, TLS 1.3 by měl poskytnout základ bezpečnějšího a efektivnějšího internetu na následujících 20 let.“
Vývoj trvaly dlouhých 10 let. My v Qrator Labs, spolu s celým dalším odvětvím, jsme pečlivě sledovali proces tvorby protokolu od jeho prvotního návrhu. Během této doby bylo třeba napsat 28 po sobě jdoucích verzí návrhu, aby v roce 2019 spatřil světlo světa vyvážený a snadno nasaditelný protokol. Aktivní podpora TLS 1.3 ze strany trhu je již zřejmá: nasazení osvědčeného a spolehlivého bezpečnostního protokolu odpovídá požadavkům doby.
Podle Erika Rescorlyho (technického ředitele Firefoxu a jediného autora TLS 1.3) :
„Je to kompletní náhrada za TLS 1.2, která používá stejné klíče a certifikáty, takže klient a server mohou automaticky komunikovat pomocí TLS 1.3, pokud oba tuto verzi podporují,“ řekl. „Na úrovni knihoven již existuje dobrá podpora a Chrome a Firefox mají TLS 1.3 zapnuto ve výchozím nastavení.“
Současně pracovní skupina IETF TLS dokončuje , která vyhlašuje starší verze TLS (s výjimkou pouze TLS 1.2) za zastaralé a nevhodné pro použití. Pravděpodobně finální RFC spatří světlo světa do konce léta. To je další signál pro IT průmysl: aktualizace šifrovacích protokolů by neměla být odkládána.
Seznam aktuálních realizací TLS 1.3 je k dispozici na Githubu pro všechny, kteří hledají nejvhodnější knihovnu: . Je zřejmé, že přijetí a podpora aktualizovaného protokolu budou — a již se dějí — rychlým tempem. Pochopení toho, jak fundamentální se šifrování stalo v moderním světě, se rozšířilo dostatečně široce.
Co se změnilo ve srovnání s TLS 1.2?
Z :
„Jak TLS 1.3 dělá svět lepším?“
TLS 1.3 přináší určité technické výhody, jako je zjednodušený proces handshake pro navázání bezpečného spojení, a také umožňuje klientům rychleji obnovovat relace se servery. Tato opatření mají za cíl snížit latenci při navazování spojení a množství neúspěšných spojení na slabých kanálech, které jsou často používány jako omluva pro poskytování pouze nešifrovaných HTTP spojení.
Neméně důležité je, že byla odstraněna podpora pro několik zastaralých a nezabezpečených šifrovacích a hashovacích algoritmů, které jsou ještě povoleny (i když nejsou doporučovány) pro starší verze TLS, včetně SHA-1, MD5, DES, 3DES a AES-CBC, zároveň přidává podporu novým sadám šifer. Mezi další vylepšení patří více šifrovaných prvků handshake (například výměna informací o certifikátu je nyní šifrovaná), která mají snížit množství indicií pro potenciální odposlouchávače provozu, a také vylepšení forward secrecy při používání určitých režimů výměny klíčů, takže komunikace by v každém okamžiku měla zůstat bezpečná, i když algoritmy použité k jejímu šifrování budou v budoucnu kompromitovány.
Vývoj moderních protokolů a DDoS
Jak jste možná již četli, během vývoje protokolu , ve pracovní skupině IETF TLS . Již nyní je zřejmé, že jednotlivé podniky (včetně finančních institucí) budou muset změnit způsob, jakým zabezpečují svou síť, aby se přizpůsobily nyní zabudované do protokolu .
Důvody, proč to může být potřeba, jsou uvedeny v dokumentu, . V 20stránkovém dokumentu se uvádí několik příkladů, kdy může podnik chtít provést dešifrování out-of-band provozu (což PFS neumožňuje), za účelem monitorování, dodržování předpisů nebo ochrany proti DDoS útokům na aplikační úrovni (L7).
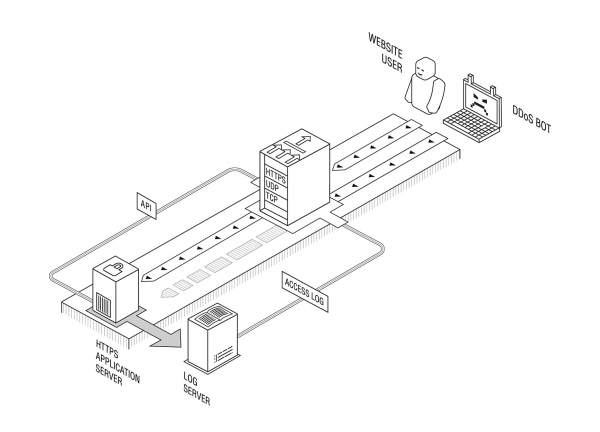
I když rozhodně nejsme připraveni rozebírat regulační požadavky, náš vlastní produkt pro neutralizaci aplikačních DDoS útoků (včetně řešení, citlivé a/nebo důvěrné informace) byla vytvořena v roce 2012 s ohledem na PFS, takže našim klientům a partnerům nebylo třeba po aktualizaci verze TLS na straně serveru provádět žádné změny v jejich infrastruktuře.
Také během doby od implementace nebyly zjištěny žádné problémy související s transportním šifrováním. Oficiálně: TLS 1.3 je připraven k použití v produkčním prostředí.
Nicméně, stále existuje problém spojený s vývojem protokolů nové generace. Ten spočívá v tom, že pokrok ve vývoji protokolů v IETF je obvykle silně závislý na výsledcích vědeckého výzkumu, a současný stav akademického výzkumu v oblasti neutralizace distribuovaných útoků typu DoS je velmi tristní.
Jako dobrý příklad může posloužit návrhu IETF "QUIC Manageability" ("Správa QUIC"), který je součástí budoucího souboru protokolů QUIC: uvádí, že "moderní metody detekce a neutralizace [DDoS útoků] obvykle zahrnují pasivní měření pomocí dat o síťových tocích."
Poslední, ve skutečnosti, se velmi zřídka vyskytuje v reálných podnikových prostředích (a pouze částečně se vztahuje na internetové poskytovatele), a v každém případě je nepravděpodobné, že by to byl "běžný případ" v reálném světě — ale neustále se objevuje ve vědeckých publikacích, obvykle nepodložených testováním celého spektra potenciálních DDoS útoků, včetně útoků na aplikační úrovni. Ty poslední, díky celosvětovému nasazení TLS, zjevně nemohou být detekovány pasivním měřením síťových paketů a toků.
Podobně zatím nevíme, jak se výrobci zařízení pro neutralizaci DDoS přizpůsobí realitě TLS 1.3. Vzhledem k technické složitosti podpory out-of-band protokolu může přechod trvat nějakou dobu.
Stanovení správných cílů pro směřování vědeckého výzkumu je vážný úkol pro poskytovatele služeb neutralizace DDoS. Jedna z oblastí, kde lze začít s rozvojem — v IRTF, kde mohou výzkumníci spolupracovat s průmyslem na prohlubování vlastních znalostí v problematické oblasti a hledání nových výzkumných směrů. Rádi také přivítáme všechny výzkumníky, pokud jsou zde takoví — můžete nás kontaktovat s dotazy nebo návrhy týkajícími se výzkumu DDoS nebo výzkumné skupiny SMART na adrese
Zdroj: habr.com
